
Freemium
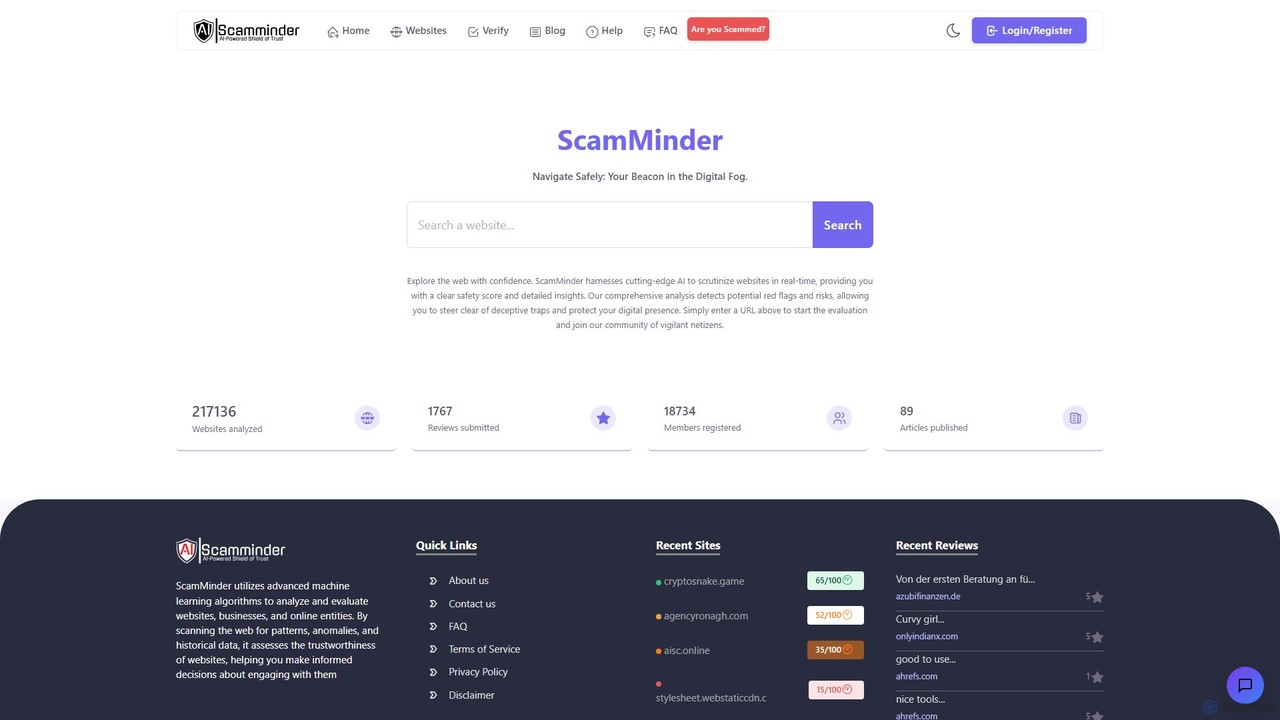
ScamMinder
ScamMinderは、AIを搭載したサイバーセキュリティツールで、ウェブサイトをリアルタイムで分析し、ユーザーをオンライン詐欺から保護します。URLを入力するだけで、即座に安全性スコアと詳細なレポートを受け取り、フィッシングサイトや詐欺的なストア、その他のデジタル脅威を事前に特定するのに役立ちます。
ウェブブラウジングVisits 68.2KFavorites 138Likes 154
Popular フィッシング対策 AI tools in セキュリティ include ScamMinder, helping you work more efficiently.
ScamMinderは、AIを搭載したサイバーセキュリティツールで、ウェブサイトをリアルタイムで分析し、ユーザーをオンライン詐欺から保護します。URLを入力するだけで、即座に安全性スコアと詳細なレポートを受け取り、フィッシングサイトや詐欺的なストア、その他のデジタル脅威を事前に特定するのに役立ちます。
ウェブブラウジングフィッシング対策ツールは、人工知能を活用してフィッシング攻撃をリアルタイムで検知・ブロックする専門的なセキュリティソフトウェアの一分野です。従来のルールベースのフィルターとは異なり、これらのツールはメールの内容、送信者の評判、URL構造、行動異常を分析し、スピアフィッシングやビジネスメール詐欺(BEC)などの高度な脅威を特定します。その主な価値は、エンドユーザーに届く前に脅威を積極的に無力化し、データ侵害や金銭的損失のリスクを大幅に削減することにあります。この予測能力により、現代のサイバーセキュリティ防御戦略において重要な層となっています。
これらのツールは、サイバー攻撃の最も一般的な経路である従業員のメールアカウントを保護するために、あらゆる規模のビジネスにとって不可欠です。特に、金融、医療、法務サービスなど、認証情報の盗難やデータ漏洩が深刻な結果を招く可能性のある機密データを扱う業界では極めて重要です。セキュリティオペレーションセンター(SOC)も、脅威対応を自動化し、アナリストの作業負荷を軽減するためにこれらを使用します。
フィッシング対策ツールを選択する際は、その検出技術とゼロデイ脅威に対する有効性を考慮してください。Microsoft 365やGoogle Workspaceなどの既存のメールプラットフォームとの統合能力を評価します。特に配信後の修復に関する自動化機能を確認し、脅威の状況を把握するためのレポートと分析の質をレビューしてください。
ITセキュリティ管理者が、会社のメールサーバー全体にAIフィッシング対策ツールを導入します。AIは、CEOを装って緊急の電信送金を要求する受信メールを分析します。わずかに異なる送信者ドメイン、通常とは異なる言語パターン、過去のコミュニケーションと矛盾する切迫感などの異常を検出します。ツールは、財務チームに届く前にメールを自動的に隔離し、重大な金銭的損失を防ぎ、セキュリティトレーニングのための実例を提供します。
リモートワーカーが、既知のSaaSプロバイダーからのパスワードリセット通知に見えるメールを受信します。メールのデザインは本物そっくりです。ユーザーがリンクをクリックすると、AIツールのリアルタイムURLスキャンがリクエストを傍受します。宛先が、本物を模倣した新しく登録された悪意のあるドメインであることを特定します。フィッシングページを読み込む代わりに、ツールはアクセスをブロックし、カスタマイズ可能な警告ページを表示して、ブロックされた脅威についてユーザーを教育し、認証情報の盗難を防ぎます。
セキュリティオペレーションセンター(SOC)のアナリストが、複数の従業員を標的としたフィッシングキャンペーンに関するアラートを受け取ります。アナリストは、何百もの受信トレイから悪意のあるメールを手動で検索して削除する代わりに、フィッシング対策ツールのダッシュボードを使用します。「修復」ボタンを1回クリックするだけで、ツールは組織全体でその悪意のあるメールのすべてのインスタンスを数分以内に自動的に見つけて撤回します。これにより、対応時間が数時間から数秒に大幅に短縮され、攻撃者の機会の窓が最小限に抑えられます。
買掛金担当者が、「ベンダー」から更新された銀行詳細が記載された請求書を受け取ります。AIツールは、単純なキーワード照合を超えてメールのコンテキストを分析します。支払い情報の突然の変更、過去のデータと比較した送信者の異常なコミュニケーションスタイル、無料のウェブメールサービスの使用に気づきます。このメールをリスクの高いBEC攻撃の試みとしてフラグを立て、担当者とセキュリティチームの両方に警告します。この積極的な警告により、会社に数千ドルの損害を与えた可能性のある不正な支払いを防ぎます。
マネージドサービスプロバイダー(MSP)が、APIを介してAIフィッシング対策ツールをクライアントのMicrosoft 365およびGoogle Workspace環境に統合します。これにより、プラットフォームのネイティブフィルターと連携して機能する重要なセキュリティレイヤーが追加されます。このツールは、デフォルトのセキュリティ対策が見逃す可能性のあるゼロデイ脅威や高度なソーシャルエンジニアリング戦術の検出に特化しています。複数のクライアントテナントの受信トレイからこれらの脅威を自動的に削除し、クライアントごとに手動で介入することなく、強化された一元的な保護を提供します。
セキュリティチームは、フィッシング対策ツールを使用して従業員トレーニングプログラムを強化します。ツールのダッシュボードは、ブランドのなりすましや偽の請求書など、ブロックされたフィッシング攻撃の種類に関する詳細で匿名化されたレポートを提供します。チームは、これらの現実的で関連性の高い例をトレーニング資料に組み込みます。このアプローチにより、従業員は一般的な例ではなく、自組織を標的とする特定の脅威を認識することを学ぶため、トレーニングがより魅力的で効果的になります。
AIフィッシング対策は、人工知能、特に機械学習と自然言語処理(NLP)を使用してフィッシング攻撃を特定し、ブロックするサイバーセキュリティツールの一種です。既知のシグネチャやブラックリストに依存する従来のフィルターとは異なり、AI搭載ツールはメールの内容、送信者の行動、リンク構造など、さまざまなシグナルをリアルタイムで分析します。これにより、従来の方法では見逃されがちな、スピアフィッシングのような新しく、高度で、標的性の高い脅威を検出できます。
標準的なメールフィルターは、主に静的なルール、既知の送信者ブラックリスト、基本的なキーワード照合を使用します。AIフィッシング対策はより動的で予測的です。単純なルールを超えて、コンテキストと意図を分析します。主な違いは次のとおりです。
フィッシング対策ツールを選ぶ際には、検出、防止、対応の能力を組み合わせたものを探してください。主な機能は次のとおりです。
メールがサイバー攻撃の第一の経路であるため、コミュニケーションにメールを依存するすべての組織がAIフィッシング対策を検討すべきです。特に重要なのは次のとおりです。
はい、多くの高度なAIフィッシング対策ソリューションは、メールを超えたマルチチャネル保護を提供します。URLとコンテンツを分析して悪意のある意図を特定するコアテクノロジーは適応可能です。これらのツールは、保護を以下に拡張できることがよくあります。