
ToolMage
ログイン

Best 1 ベンダーリスク管理 AI tools for セキュリティ

Popular ベンダーリスク管理 AI tools in セキュリティ include DSALTA, helping you work more efficiently.

DSALTA

DSALTA

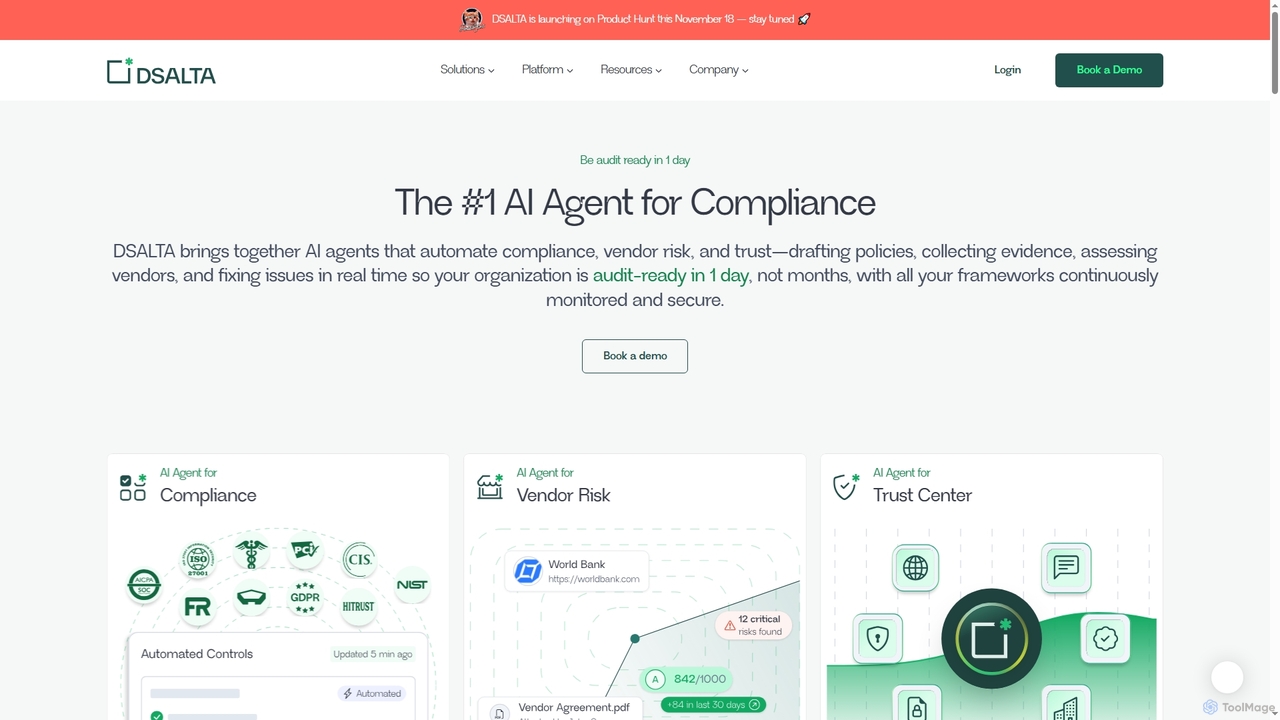
DSALTAは、ベンダーリスク、コンプライアンス、信頼管理を自動化するAI搭載のオールインワンプラットフォームです。ポリシーの作成、証拠の収集、ベンダーの評価、問題のリアルタイム修正により、組織が数ヶ月ではなく数日で監査対応を完了できるよう支援します。継続的な監視とAI駆動の修復により、DSALTAはGRCワークフローを合理化し、手作業を削減し、セキュリティ体制を強化します。14日間の無料トライアルが利用可能です。

コンプライアンス自動化
Visits 10.3KFavorites 116Likes 118

About ベンダーリスク管理

ベンダーリスク管理(VRM)ツールは、サードパーティベンダーやサプライヤーに関連するリスクを特定、評価、監視、軽減するために設計されたAI搭載ソリューションです。高度な機械学習とデータ分析を活用し、これらのプラットフォームはベンダーのセキュリティ、コンプライアンス、パフォーマンスを評価する複雑なプロセスを自動化します。組織が潜在的な脅威をプロアクティブに管理し、規制遵守を確保し、拡張されたエコシステム全体で事業継続性を維持することを可能にし、全体的なセキュリティ戦略の重要な要素を形成します。

コア機能

  • 自動リスク評価: ベンダーデータを自動的に収集・分析し、包括的なリスクスコアとプロファイルを生成します。
  • 継続的なコンプライアンス監視: 規制基準(例:GDPR、SOC 2)および内部ポリシーに対するベンダーの遵守状況をリアルタイムで監視します。
  • デューデリジェンスの自動化: オンボーディング中のベンダー文書、アンケート、認証の収集とレビューを効率化します。
  • パフォーマンスと関係の追跡: SLAおよび契約上の義務に対するベンダーのパフォーマンスを評価し、潜在的な問題を特定します。
  • インシデント管理統合: ベンダー関連のインシデントを広範なセキュリティインシデント対応ワークフローと連携させ、迅速な解決を図ります。

適用シナリオ

金融機関はVRMツールを使用して、サードパーティサービスプロバイダーが厳格な金融規制とデータセキュリティ基準を遵守していることを確認します。サプライチェーンマネージャーは、グローバルサプライヤーの地政学的、運用上、サイバーセキュリティ上のリスクを評価し、混乱を防ぐためにVRMを展開します。IT部門はVRMを活用して、ソフトウェアおよびクラウドサービスベンダーのセキュリティ体制とデータ処理慣行を評価します。

選択のポイント

VRMツールを選択する際は、リスクカバレッジの範囲(サイバー、運用、財務、コンプライアンス)、既存のGRCおよび調達システムとの統合機能、AI駆動型分析の深さを考慮してください。リスクスコアリングモデルのカスタマイズ性、監査対応のためのレポート機能、ベンダーエコシステムの成長に対応するプラットフォームのスケーラビリティを評価します。ユーザーフレンドリーさとさまざまな規制フレームワークへの対応も重要です。

ベンダーリスク管理 use cases

1

サードパーティセキュリティ評価の自動化

ITセキュリティチームにとって、数百ものベンダーのセキュリティ態勢を手動で評価することは、時間がかかり、人的ミスが発生しやすい作業です。AI VRMツールは、セキュリティアンケート、脆弱性スキャン、ダークウェブインテリジェンスの収集と分析を自動化し、統合されたリスクスコアを提供します。これにより、チームは高リスクベンダーを迅速に特定し、修復作業を優先し、すべてのサードパーティが厳格なセキュリティ基準を満たしていることを確認でき、評価時間を数週間から数日に大幅に短縮します。

2

ベンダーのオンボーディングと審査の自動化

調達チームは、AIを活用したVRMツールを使用して、潜在的な新規サプライヤーのデューデリジェンスを迅速に実施します。システムは提出された文書、セキュリティ質問票、公開記録を自動的に分析し、コンプライアンスのギャップや過去のセキュリティインシデントなどの潜在的なリスクを特定することで、高いセキュリティ基準を維持しながらオンボーディングプロセスを大幅に加速します。

3

サプライヤーの規制遵守状況の監視

金融や医療などの規制産業のコンプライアンス担当者は、すべてのサードパーティサプライヤーがGDPR、HIPAA、PCI DSSなどの複雑で変化する規制を遵守していることを確認するという課題に直面しています。AI VRMツールは、ベンダーの活動を継続的に監視し、公開されているデータ侵害をスキャンし、規制の変更を追跡します。これにより、不遵守の問題を自動的にフラグ付けし、監査対応レポートを生成し、アラートを提供することで、組織がベンダーエコシステム全体で堅牢なコンプライアンス体制を維持し、多額の罰金や評判の損害を回避するのに役立ちます。

4

継続的な第三者セキュリティ監視

ITセキュリティおよびリスク管理チームは、VRMプラットフォームを導入して、すべての活動中のベンダーのセキュリティ態勢を継続的に追跡します。このツールは脅威インテリジェンスフィードやセキュリティ評価サービスと統合され、脆弱性、データ侵害、またはベンダーのセキュリティプロファイルの変更に関するリアルタイムアラートを提供し、プロアクティブな軽減を可能にします。

5

規制および業界コンプライアンスの確保

コンプライアンス担当者は、VRMソリューションを活用して、すべての第三者ベンダーがGDPR、HIPAA、SOC 2などの関連業界規制を遵守していることを確認します。このツールは、コンプライアンス証拠の収集、監査証跡の追跡、レポートの生成を自動化し、規制順守の証明プロセスを簡素化し、高額な罰金を回避します。

6

新規ベンダーのデューデリジェンスの効率化

調達および法務チームは、新規ベンダーのオンボーディングにおけるデューデリジェンスに多大な時間を費やすことが多く、広範な文書レビューとアンケート処理を伴います。AI VRMツールは、契約書、財務諸表、セキュリティ認証から主要な情報をインテリジェントに抽出することでこれを自動化します。これにより、危険信号を特定し、ベンダーの回答をベンチマークと比較し、要約されたリスクプロファイルを生成できるため、オンボーディングプロセスを大幅に加速し、徹底的な審査を確保し、手作業の負荷を軽減します。

7

潜在的なサプライチェーンの混乱の特定

サプライチェーンマネージャーは、地政学的イベント、自然災害、または主要サプライヤーの財政的不安定によって引き起こされる混乱を予測し、軽減する必要があります。AI VRMツールは、ニュースフィード、ソーシャルメディア、財務報告などの外部データソースと、内部のベンダーパフォーマンスデータを組み合わせて活用します。予測分析を使用して新たなリスクを特定し、サプライチェーンへの潜在的な影響を評価し、早期警告を提供することで、プロアクティブな緊急時計画を可能にし、運用停止時間を最小限に抑えます。

8

プロアクティブなサプライチェーン中断管理

リスクマネージャーはVRMを利用して、サプライチェーン内の潜在的な中断を特定し、評価します。ベンダーの財務健全性、地理的位置、運用上の依存関係を分析することで、このツールは自然災害や経済的不安定などのイベントの影響を予測およびモデル化し、組織が緊急時計画を策定できるようにします。

9

主要サプライヤーの財務健全性評価

財務および調達部門は、VRMを使用して主要サプライヤーの財務安定性と支払い能力を評価します。AIアルゴリズムは、財務諸表、信用格付け、市場ニュースを分析して包括的なリスクスコアを提供し、ベンダーの破産や財政難による事業中断を防ぐのに役立ちます。

10

ベンダー契約リスクと更新の管理

法務および調達部門は、多数のベンダー契約の管理、更新日の追跡、埋め込まれたリスクの特定に苦慮することがよくあります。AI VRMツールは、自然言語処理(NLP)を使用して契約条項を分析し、主要な用語を特定し、非標準的な表現や不利な条件にフラグを立てます。これにより、更新リマインダーを自動化し、契約上の義務を強調し、各契約に関連するリスクプロファイルを評価することで、より良い契約ガバナンスを確保し、法的リスクを軽減します。

11

契約上の義務とSLAの追跡

法務および調達チームは、VRMを利用して、ベンダーが契約条件およびサービスレベル契約(SLA)を遵守しているかを監視します。このツールは自然言語処理を使用して主要な条項を抽出し、パフォーマンス指標を追跡し、今後の更新や潜在的な違反について自動アラートを送信することで、ベンダーがコミットメントを確実に果たすようにします。

12

ベンダーのパフォーマンスと信頼性の評価

セキュリティとコンプライアンスに加えて、組織はベンダーの運用パフォーマンスと信頼性を評価する必要があります。AI VRMツールは、サービスレベル契約(SLA)、サポートチケット、ユーザーフィードバックなど、さまざまなソースからデータを収集および分析します。これにより、ベンダーの応答性、サービスの品質、納期遵守に関する洞察を提供し、企業がベンダーの維持、最適化、または交換について情報に基づいた意思決定を行い、一貫した運用上の卓越性を確保するのに役立ちます。

ベンダーリスク管理 FAQ

AIを活用したベンダーリスク管理ツールとは何ですか?

AIを活用したベンダーリスク管理(VRM)ツールは、人工知能を利用して第三者ベンダーに関連するリスクの特定、評価、軽減プロセスを自動化および強化するソフトウェアソリューションです。これらは、自動デューデリジェンス、継続的な監視、予測リスクスコアリング、コンプライアンスチェックなどのタスクにAIを使用することで、従来の方法を超え、外部からの脅威を管理するためのよりプロアクティブで効率的なアプローチを提供します。

AI搭載のベンダーリスク管理(VRM)ツールとは何ですか?

AI搭載のベンダーリスク管理(VRM)ツールは、人工知能、機械学習、データ分析を活用して、サードパーティベンダーやサプライヤーに関連するリスクの特定、評価、監視、軽減プロセスを自動化および強化するソフトウェアソリューションです。従来のM手動手法を超え、ベンダーのセキュリティ、コンプライアンス、運用、財務リスクに関する継続的でデータ駆動型の洞察を提供し、組織がより情報に基づいた意思決定を行い、拡張された企業を保護できるようにします。

AI VRMツールは従来のリスク管理アプローチとどう異なりますか?

AI VRMツールは、従来の手動で行われることが多いリスク管理に比べて大きな利点があります。従来の方法は通常、定期的な評価、静的なスプレッドシート、限られたデータ統合を伴い、受動的なリスク管理につながります。対照的に、AI VRMは継続的なリアルタイム監視を提供し、予測分析を活用してリスクを予測し、膨大な量の内部および外部データを統合して全体像を把握します。これにより、プロアクティブなリスク軽減、高い精度、手作業の削減が可能になり、プロセスがよりスケーラブルで効率的になります。

組織に適したベンダーリスク管理ソリューションを選ぶにはどうすればよいですか?

適切なVRMソリューションを選択するには、いくつかの重要な要素を考慮してください。まず、リスクカバレッジの範囲を評価し、ビジネスに関連するセキュリティ、財務、運用、コンプライアンスのリスクに対応していることを確認します。次に、既存のGRC、ERP、またはセキュリティシステムとの統合機能を評価します。第三に、データ収集やリスクスコアリングなどのタスクにおけるAI駆動の自動化レベルが高いものを探します。最後に、レポートおよび分析機能、拡張性、ユーザーフレンドリーさを考慮し、長期的なニーズを満たすことを確認します。

AIベンダーリスク管理ソリューションを導入する主な利点は何ですか?

AI VRMソリューションを導入することで、いくつかの主要な利点が得られます。第一に、より広範なリスク要因を継続的に監視することで、リスクの可視性を高め、死角を減らします。第二に、デューデリジェンスやコンプライアンスチェックなどの労働集約的なタスクの自動化により、効率が向上し、運用コストが削減されます。第三に、コンプライアンスとガバナンスを強化し、規制上の罰金や評判の損害を最小限に抑えます。最後に、プロアクティブな意思決定を可能にし、組織が潜在的な混乱がビジネス運営に影響を与える前に予測し、軽減できるようにすることで、最終的にベンダーエコシステムにおける回復力と信頼を高めます。

ベンダーリスク管理ツールはどのような主要なリスク軽減に役立ちますか?

ベンダーリスク管理ツールは、第三者の脆弱性に起因するデータ侵害やサイバー攻撃、業界規制(例:GDPR、HIPAA)への不遵守による罰金、ベンダーの障害やサプライチェーンの問題による運用中断など、幅広いリスクの軽減に役立ちます。また、ベンダーの破産による財務リスクや、ベンダーの非倫理的な行為やセキュリティインシデントに起因する評判の損害にも対処し、組織の完全性を保護します。

AIは従来のベンダーリスク管理プロセスをどのように強化しますか?

AIは、労働集約的なタスクを自動化し、精度を向上させ、プロアクティブなリスク検出を可能にすることで、従来のVRMを大幅に強化します。AIアルゴリズムは、契約、セキュリティ質問票、公開情報源からの膨大なデータを迅速に分析してデューデリジェンスを行います。ベンダーのリスクプロファイルを継続的にリアルタイムで監視し、履歴データと脅威インテリジェンスに基づいて予測リスクスコアリングを提供し、自然言語処理を使用して文書から重要な情報を抽出することで、プロセスをより迅速、スマート、かつ包括的にします。

AIベンダーリスク管理ソリューションから最も恩恵を受けるのは誰ですか?

広範なサードパーティエコシステムを持つ組織、特に金融、医療、政府などの高度に規制された業界の組織は、AI VRMソリューションから最も恩恵を受けます。最高情報セキュリティ責任者(CISO)、コンプライアンス担当者、調達マネージャー、サプライチェーンディレクターなどの役割は、これらのツールが非常に貴重であると感じています。これらは、多数のベンダーの複雑さを管理し、厳格な規制への遵守を確保し、機密データを保護し、絶えず変化する脅威の状況に対して運用上の回復力を維持するのに役立ち、企業レベルのリスク軽減に不可欠です。

ベンダーリスク管理は、企業全体のセキュリティ戦略にどのように適合しますか?

ベンダーリスク管理は、組織のセキュリティ境界を内部システムから第三者エコシステム全体に拡大する、企業全体のセキュリティ戦略の不可欠な要素です。これにより、機密データや重要なシステムにアクセスする可能性のある外部パートナーが脆弱性を持ち込まないようにします。ベンダー関連のリスクをプロアクティブに特定し軽減することで、VRMはサプライチェーン攻撃、第三者を介したデータ流出、コンプライアンス違反を防ぎ、組織の全体的なセキュリティ態勢と外部からの脅威に対する回復力を強化します。

AIベンダーリスク管理プラットフォームを選択する際に考慮すべきことは何ですか?

AI VRMプラットフォームを選択する際には、いくつかの重要な要素を考慮してください。まず、サイバーセキュリティ、運用、財務、コンプライアンスリスクを含むリスクカバレッジの広さを評価します。次に、既存のGRC、ERP、調達システムとの統合機能を評価し、シームレスなデータフローを確保します。第三に、予測分析、契約分析のための自然言語処理、自動リスクスコアリングなど、AIと機械学習機能の深さを調べます。また、カスタマイズ可能なダッシュボード、堅牢なレポート機能、スケーラビリティ、強力なベンダーサポートを探し、組織の特定のニーズを満たし、ビジネスの成長に合わせて対応できることを確認します。