
Paid
Popular 脆弱性検出 AI tools in セキュリティ include Warden、Asterisk、CodeDefender, helping you work more efficiently.
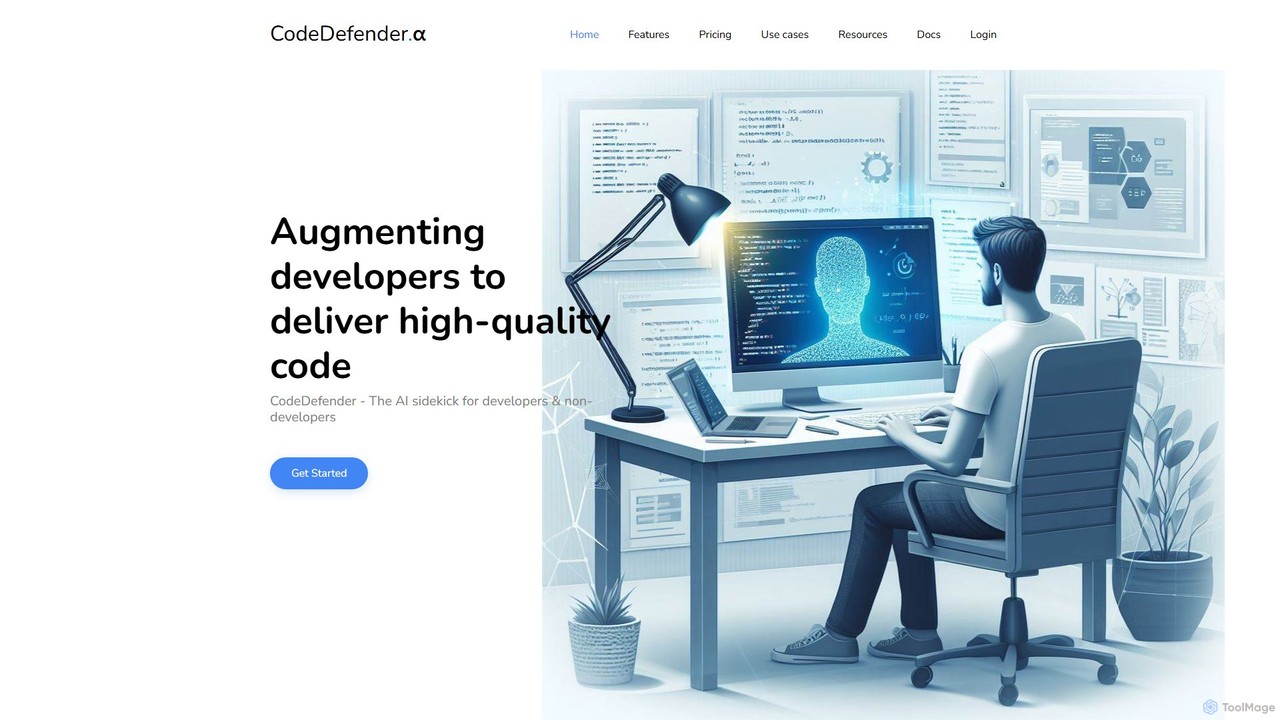
CodeDefenderは、開発者および非開発者向けのAI搭載サイドキックで、コードの品質、セキュリティ、パフォーマンスを向上させるために設計されています。VS CodeやVisual Studioなどの主要なIDEに直接統合され、コード分析、ドキュメント生成、コード変換、ローカルLLMのサポートなどの機能を提供し、生産性とデータプライバシーの両方を確保します。
コードアシスタント脆弱性検出ツールは、AIを使用してコード、アプリケーション、インフラストラクチャのセキュリティ上の弱点を自動的に特定、評価、報告する専門的なセキュリティソフトウェアです。既知の脆弱性の膨大なデータセットでトレーニングされた機械学習モデルを活用することで、これらのツールはソースコード(SAST)を分析し、実行中のアプリケーション(DAST)をテストし、依存関係に既知の欠陥がないかスキャンします。このプロアクティブなアプローチにより、組織は開発ライフサイクルの早い段階でセキュリティリスクを発見・修正し、攻撃対象領域を大幅に削減できます。手動のセキュリティレビューに代わるスケーラブルで効率的な方法を提供し、チームがより安全なソフトウェアを迅速に構築できるようにします。
これらのツールは現代のDevSecOpsプラクティスに不可欠であり、CI/CDパイプラインに直接組み込まれ、継続的なセキュリティフィードバックを提供します。開発者によるセキュアコーディング、セキュリティチームによる包括的なアプリケーション監査、コンプライアンス担当者によるPCI DSS、HIPAA、GDPRなどの規制基準の遵守に利用されます。
ツールを選択する際は、特定のプログラミング言語やフレームワークへの対応を考慮してください。既存の開発エコシステム(例:GitHub、Jenkins、Jira)との統合能力を評価します。スキャンエンジンの精度、特に誤検知と見逃しの割合を評価することが重要です。最後に、分析範囲(SAST、DAST、SCA)と、レポートおよび修正ガイダンスの品質を検討してください。
DevOpsチームは、脆弱性検出ツールをGitHub Actionsのワークフローに統合します。すべてのプルリクエストに対して、ツールは新しいコードに対して自動的にSASTスキャンを実行します。重大度の高い脆弱性が検出された場合、パイプラインは失敗し、欠陥のあるコードがメインブランチにマージされるのを防ぎます。この「シフトレフト」アプローチは、開発者に即時のフィードバックを提供し、セキュリティ問題が本番環境の一部になる前に修正できるようにすることで、修正コストと時間を大幅に削減します。
ソフトウェア開発者が、npmから数十のオープンソースパッケージに依存するNode.jsアプリケーションを構築しています。彼らはソフトウェア構成分析(SCA)ツールを使用して、プロジェクトの依存関係をスキャンします。スキャンにより、推移的な依存関係(別のライブラリによって使用されるライブラリ)に重大なリモートコード実行の脆弱性が特定されます。ツールは詳細なレポートを提供し、脆弱なパッケージを特定し、親ライブラリを安全なバージョンに更新することを推奨して、潜在的なサプライチェーン攻撃を防ぎます。
セキュリティアナリストは、新しいeコマースウェブサイトの一般公開前に監査を担当します。彼らはDASTスキャナーを設定して、ライブのステージング環境をクロールし、一般的なWebの脆弱性をテストします。ツールはSQLインジェクション、クロスサイトスクリプティング(XSS)、安全でない直接オブジェクト参照などの攻撃をシミュレートします。これにより、チェックアウトページに重大なXSS脆弱性が発見され、チームは顧客データが危険にさらされる前にパッチを適用することができます。
クラウドインフラチームは、Kubernetes上で実行される数百のDockerコンテナのマイクロサービスを管理しています。新しいバージョンのサービスをデプロイする前に、彼らはコンテナレジストリに統合されたコンテナスキャンツールを使用します。ツールはコンテナイメージのレイヤーを検査し、ベースOSとインストールされたソフトウェアに既知の脆弱性(CVE)がないかチェックします。いくつかの重大なセキュリティホールを持つ古いベースイメージにフラグを立て、チームにパッチ適用済みのバージョンでイメージを再構築するよう促し、本番環境を保護します。
金融サービス会社は、PCI DSS基準への準拠を証明する必要があります。コンプライアンスマネージャーは、脆弱性検出ツールを使用して、対象となるすべてのアプリケーションに対してスケジュールされたスキャンを実行します。スキャン後、特定されたすべての脆弱性、そのCVSS重大度スコア、および修正状況をリストした包括的なレポートを生成します。このレポートは、監査員にとって重要な証拠となり、同社がセキュリティ上の弱点を特定および管理するための堅牢なプロセスを持っていることを証明します。
開発チームは、ドキュメントがほとんどないJavaで書かれた大規模なモノリシックなレガシーアプリケーションを引き継ぎます。既存のセキュリティリスクを理解するために、彼らはコードベース全体に対して完全なSASTスキャンを実行します。ツールは、古い暗号化関数やハードコードされたシークレットなど、数百の潜在的な問題を特定します。ツールのAI搭載の優先順位付け機能を使用して、彼らは限られたリソースを、アプリケーションの完全性に直接的な脅威をもたらす最も重要な10の脆弱性の修正に集中させることができます。
AI脆弱性検出ツールは、ソフトウェアやシステムのセキュリティ上の欠陥を自動的にスキャンする高度なセキュリティソリューションです。シグネチャマッチングのみに依存する従来のスキャナとは異なり、これらのツールは人工知能と機械学習を使用して、複雑な脆弱性パターンを特定し、誤検知を減らし、コンテキストに基づいてリスクの優先順位を付けます。通常、SAST(静的コード分析)、DAST(動的アプリケーションテスト)、SCA(ソフトウェア構成分析)などの複数の分析技術を組み合わせて、包括的なセキュリティカバレッジを提供します。
適切なツールを選ぶには、特定のニーズによります。以下の要素を考慮してください:
SAST(静的アプリケーションセキュリティテスト)とDAST(動的アプリケーションセキュリティテスト)は、脆弱性を見つけるための2つの補完的なアプローチです。SASTは「ホワイトボックス」手法で、アプリケーションを実行せずに内部からソースコードやバイナリを分析します。開発の早い段階でSQLインジェクションの欠陥やバッファオーバーフローなどの問題を見つけるのに効果的です。DASTは「ブラックボックス」手法で、アプリケーションが実行中に外部からテストします。実際の攻撃をシミュレートして、サーバーの設定ミスや認証の問題など、実行時や環境固有の問題を見つけます。
自動脆弱性検出は、セキュリティをソフトウェア開発ライフサイクルにシームレスに統合するため、DevSecOpsの基礎となります。これにより「シフトレフト」が可能になり、セキュリティ問題を最も安価で簡単に解決できる早い段階で発見・修正できます。自動化により、大規模な継続的スキャンが可能になり、開発者は既存のワークフロー内で迅速なフィードバックを得ることができます。これにより、時間のかかる手動のセキュリティレビューが不要になり、セキュリティが現代の開発とデプロイの速度に追いつくことが保証されます。
主なユーザーは通常、開発者、DevOpsエンジニア、およびアプリケーションセキュリティ(AppSec)の専門家です。開発者はこれらのツールを使用して、より安全なコードを記述し、潜在的な脆弱性に関する即時のフィードバックを受け取ります。DevOpsエンジニアは、これらをCI/CDパイプラインに統合してセキュリティチェックを自動化します。AppSecチームは、これらを使用して詳細なセキュリティ評価を実施し、全体的なアプリケーションリスクを管理し、組織全体でセキュリティポリシーを施行します。目標は、ソフトウェア構築に関わるすべての人々にとってセキュリティを共有の責任にすることです。