
ToolMage
Entrar

Best 1 Autorização AI tools for Ferramentas para Desenvolvedores

Popular Autorização AI tools in Ferramentas para Desenvolvedores include D2, helping you work more efficiently.

D2
Freemium

D2

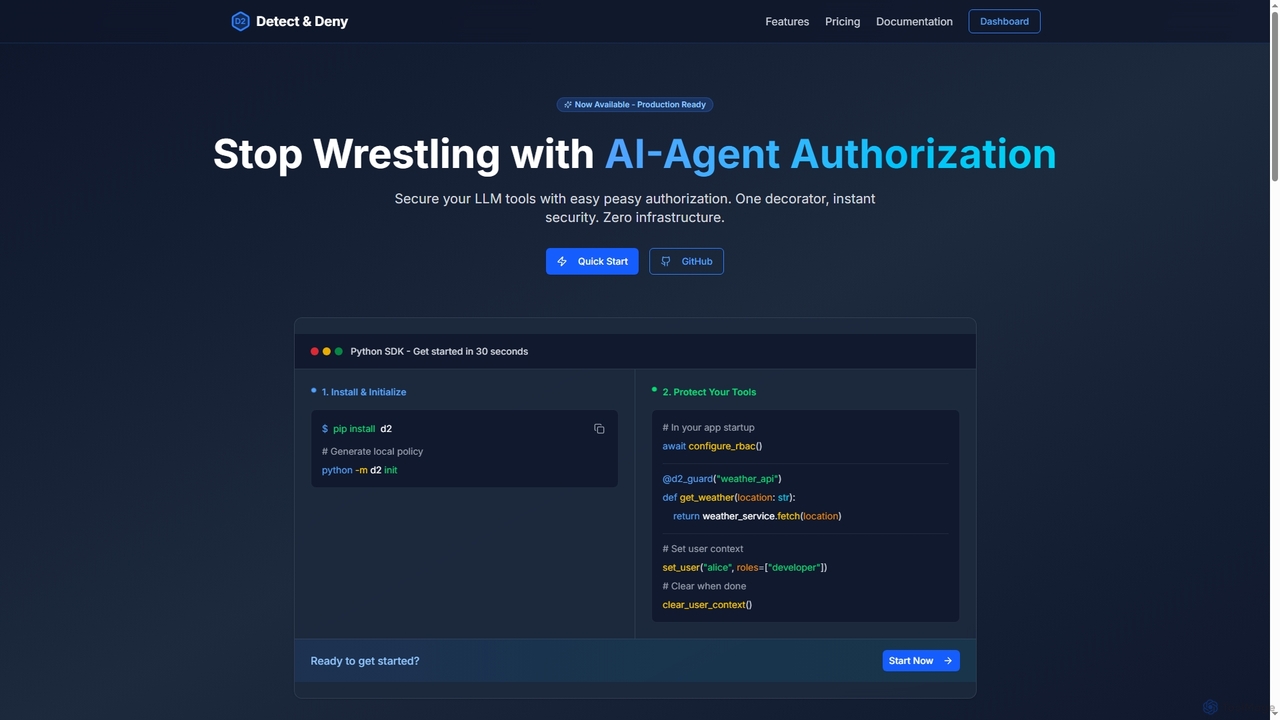
D2 é um SDK Python projetado para simplificar a autorização para agentes de IA e ferramentas LLM. Ele fornece segurança robusta em nível de código adicionando um único decorador às suas funções, substituindo a lógica de autorização complexa por um sistema baseado em políticas fácil de gerenciar.

Desenvolvimento
Visits 7.3KFavorites 151Likes 144

About Autorização

As ferramentas de Autorização são um componente crítico dentro das ferramentas para desenvolvedores, projetadas para definir e aplicar o que usuários ou sistemas autenticados têm permissão para fazer dentro de uma aplicação ou sistema. Essas ferramentas estabelecem políticas de acesso e gerenciam permissões, garantindo que apenas entidades autorizadas possam realizar ações específicas ou acessar recursos particulares. Elas fornecem o controle granular necessário para construir aplicações seguras, conformes e multi-inquilino.

Principais Recursos

  • Controle de Acesso Baseado em Funções (RBAC): Atribui permissões a funções, que são então atribuídas a usuários, simplificando o gerenciamento de permissões em escala.
  • Controle de Acesso Baseado em Atributos (ABAC): Define políticas de acesso com base em atributos do usuário, do recurso e do ambiente, oferecendo uma autorização altamente flexível e dinâmica.
  • Pontos de Aplicação de Políticas (PEP): Integra-se diretamente ao código da aplicação ou aos gateways de API para interceptar solicitações de acesso e consultar decisões de autorização.
  • Permissões Granulares: Permite um controle preciso sobre ações individuais (por exemplo, ler, escrever, excluir) em recursos específicos, até o nível de campo.

Casos de Uso

As ferramentas de autorização são essenciais para desenvolvedores que constroem aplicações seguras. Elas são usadas para gerenciar níveis de acesso de usuários em plataformas SaaS, controlar quais microsserviços podem se comunicar entre si e restringir o acesso a dados sensíveis com base em funções de usuário ou afiliações departamentais. Isso garante a privacidade dos dados e a segurança operacional em sistemas complexos.

Como Escolher

Ao selecionar ferramentas de autorização, considere a granularidade do controle necessária (por exemplo, RBAC vs. ABAC), a facilidade de integração com as pilhas de tecnologia existentes (SDKs, APIs), a escalabilidade para lidar com bases de usuários crescentes e a flexibilidade das linguagens de definição de políticas. Avalie os recursos de conformidade, o impacto no desempenho e o custo total de propriedade, incluindo implantação e manutenção.

Autorização use cases

1

Gerenciamento de Permissões de Usuário em Aplicações SaaS

Desenvolvedores de plataformas SaaS usam ferramentas de autorização para definir e aplicar funções de usuário complexas (por exemplo, administrador, editor, visualizador) e suas permissões correspondentes em várias funcionalidades e dados. Isso garante que cada usuário só possa acessar e modificar o que lhe é explicitamente permitido, mantendo a integridade e a segurança dos dados para ambientes multi-inquilino.

2

Proteção da Comunicação entre Microsserviços

Em uma arquitetura de microsserviços, os desenvolvedores implementam políticas de autorização para controlar quais serviços podem chamar endpoints específicos ou acessar dados de outros serviços. Isso previne o acesso interno não autorizado e limita o raio de explosão de possíveis violações de segurança, garantindo uma comunicação segura entre serviços.

3

Controle de Acesso a Dados Sensíveis

Engenheiros de dados e desenvolvedores utilizam ferramentas de autorização para restringir o acesso a dados sensíveis de clientes ou financeiros dentro de bancos de dados ou data lakes. As políticas podem ser definidas com base em funções de usuário, departamento ou até mesmo atributos de dados, garantindo a conformidade com regulamentações como GDPR ou HIPAA, prevenindo a exposição não autorizada de dados.

4

Implementação de Controle de Acesso Multi-Inquilino

Para aplicações que atendem a múltiplas organizações (inquilinos), as ferramentas de autorização permitem um isolamento rigoroso de dados e funcionalidades entre os inquilinos. Os desenvolvedores configuram políticas para garantir que os usuários de uma organização não possam visualizar ou interagir com dados pertencentes a outra, proporcionando uma experiência de usuário segura e segregada.

5

Proteção de APIs para Integrações de Terceiros

Desenvolvedores de API empregam ferramentas de autorização para proteger suas APIs, garantindo que apenas aplicações de terceiros ou parceiros legítimos possam acessar endpoints de API e dados específicos. Isso envolve a definição de escopos, tokens e políticas que concedem permissões precisas, salvaguardando a infraestrutura da API e os dados subjacentes.

6

Garantia de Conformidade com Requisitos Regulatórios

Organizações em setores regulamentados (por exemplo, finanças, saúde) aproveitam as ferramentas de autorização para aplicar políticas rigorosas de controle de acesso que atendem aos padrões de conformidade. Os desenvolvedores implementam regras que ditam quem pode acessar, modificar ou auditar informações específicas, fornecendo logs auditáveis de decisões de acesso para demonstrar a conformidade regulatória.

Autorização FAQ

O que são ferramentas de Autorização?

Ferramentas de autorização são ferramentas especializadas para desenvolvedores que gerenciam e aplicam permissões de acesso para usuários e sistemas dentro de uma aplicação ou ambiente digital. Elas determinam "o que" uma entidade autenticada tem permissão para fazer, acessar ou ver, com base em políticas e regras predefinidas, garantindo interações seguras e controladas com os recursos.

Como as ferramentas de Autorização diferem das ferramentas de Autenticação?

Ferramentas de autenticação verificam "quem" é um usuário (por exemplo, via nome de usuário/senha, biometria), confirmando sua identidade. Ferramentas de autorização, por outro lado, determinam "o que" esse usuário autenticado tem permissão para fazer ou acessar. A autenticação trata da verificação de identidade, enquanto a autorização trata do gerenciamento de permissões. São processos complementares na segurança de uma aplicação.

Quais são os principais benefícios de usar ferramentas de Autorização?

O uso de ferramentas de autorização oferece vários benefícios chave: segurança aprimorada ao prevenir acesso não autorizado, conformidade aprimorada com regulamentações de proteção de dados (como GDPR, HIPAA), gerenciamento simplificado de permissões de usuário complexas e maior flexibilidade na definição de políticas de acesso granular. Elas também reduzem o esforço de desenvolvimento ao centralizar a lógica de controle de acesso.

O que é Controle de Acesso Baseado em Funções (RBAC) em Autorização?

O Controle de Acesso Baseado em Funções (RBAC) é um modelo de autorização popular onde as permissões são associadas a funções específicas (por exemplo, "Administrador", "Editor", "Convidado"). Os usuários são então atribuídos a uma ou mais funções, herdando todas as permissões associadas a essas funções. O RBAC simplifica o gerenciamento de permissões, especialmente em grandes organizações, abstraindo as permissões de usuário individuais em funções gerenciáveis.

As ferramentas de Autorização podem se integrar com provedores de identidade existentes?

Sim, a maioria das ferramentas de autorização modernas são projetadas para se integrar perfeitamente com provedores de identidade (IdPs) existentes, como Okta, Auth0, Azure AD ou Google Identity Platform. Isso permite que as aplicações aproveitem diretórios de usuários e mecanismos de autenticação existentes, enquanto a ferramenta de autorização lida com a camada de aplicação de permissões, criando uma arquitetura de segurança unificada.