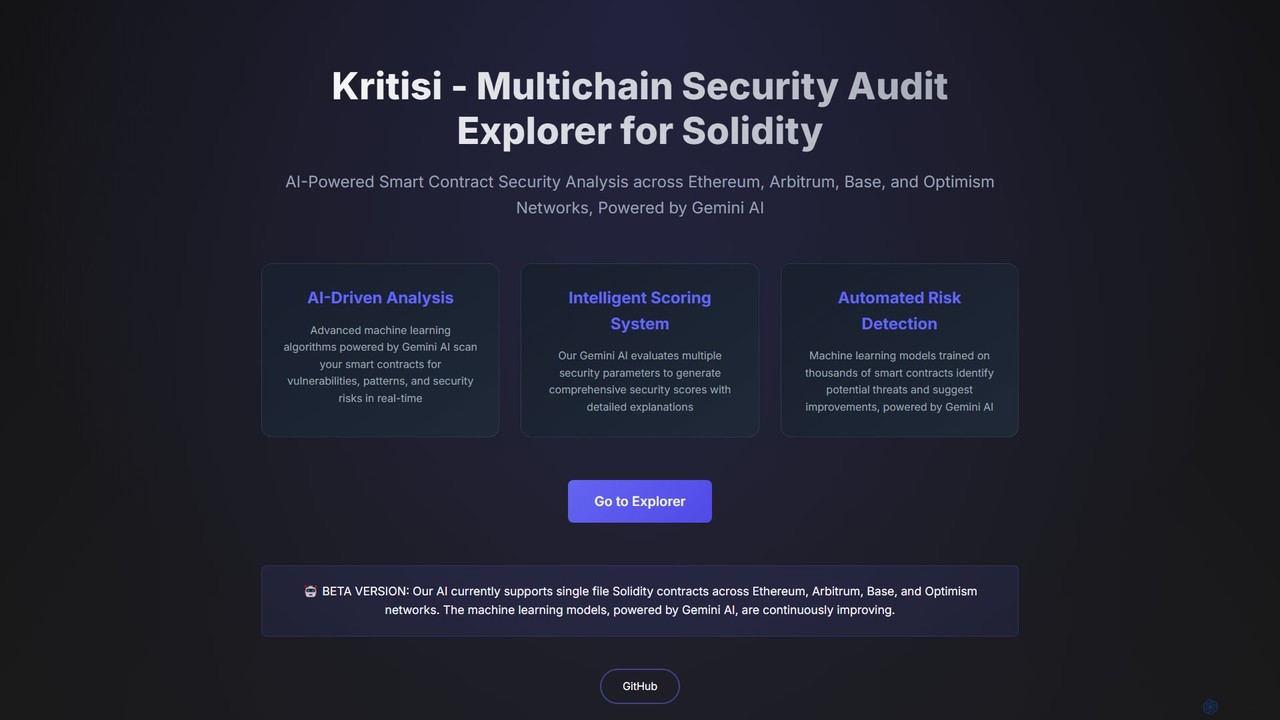
As ferramentas de Auditoria de Código com IA são aplicações especializadas que analisam automaticamente o código-fonte para identificar vulnerabilidades de segurança, bugs e problemas de qualidade. Essas ferramentas utilizam modelos de aprendizado de máquina e análise estática avançada (SAST) para detectar falhas complexas que os linters tradicionais podem não perceber. O seu valor principal reside em capacitar as equipas de desenvolvimento a proteger o software de forma proativa, garantir a conformidade com padrões como o OWASP e melhorar a manutenibilidade do código ao longo do ciclo de vida do desenvolvimento. Ao integrarem-se em pipelines de CI/CD, fornecem feedback de segurança contínuo, tornando a segurança uma responsabilidade partilhada.
Funcionalidades Principais
- Deteção de Vulnerabilidades: Identifica riscos de segurança comuns, como injeção de SQL, cross-site scripting (XSS) e configurações inseguras.
- Análise da Qualidade do Código: Avalia a complexidade, duplicação e adesão do código às melhores práticas de codificação e guias de estilo estabelecidos.
- Sugestões de Correção Automatizadas: Fornece recomendações contextuais ou gera patches de código para resolver eficientemente os problemas identificados.
- Análise de Dependências: Analisa bibliotecas de terceiros e componentes de código aberto em busca de vulnerabilidades conhecidas (Análise de Composição de Software - SCA).
- Verificação de Conformidade: Verifica o código em relação a padrões e regulamentos de segurança da indústria, incluindo OWASP Top 10, CWE e CERT.
Casos de Uso
As ferramentas de Auditoria de Código com IA são essenciais para equipas de desenvolvimento de software, engenheiros de DevOps e profissionais de cibersegurança. São amplamente utilizadas em empresas de tecnologia, instituições financeiras e organizações de saúde para proteger aplicações proprietárias. Uma aplicação chave é a sua integração em pipelines de CI/CD para automatizar as verificações de segurança em cada commit de código, impedindo que vulnerabilidades cheguem aos ambientes de produção.
Como Escolher
Ao selecionar uma ferramenta de Auditoria de Código com IA, considere o seguinte: Primeiro, verifique o suporte para as linguagens de programação e frameworks do seu projeto. Segundo, avalie as suas capacidades de integração com o seu ecossistema de desenvolvimento existente, como GitHub, GitLab ou Jenkins. Terceiro, avalie a precisão da ferramenta e a taxa de falsos positivos para evitar a fadiga de alertas na sua equipa. Por fim, considere a profundidade da análise fornecida, seja análise estática (SAST), análise dinâmica (DAST) ou uma combinação.