
ThreatCluster Overview
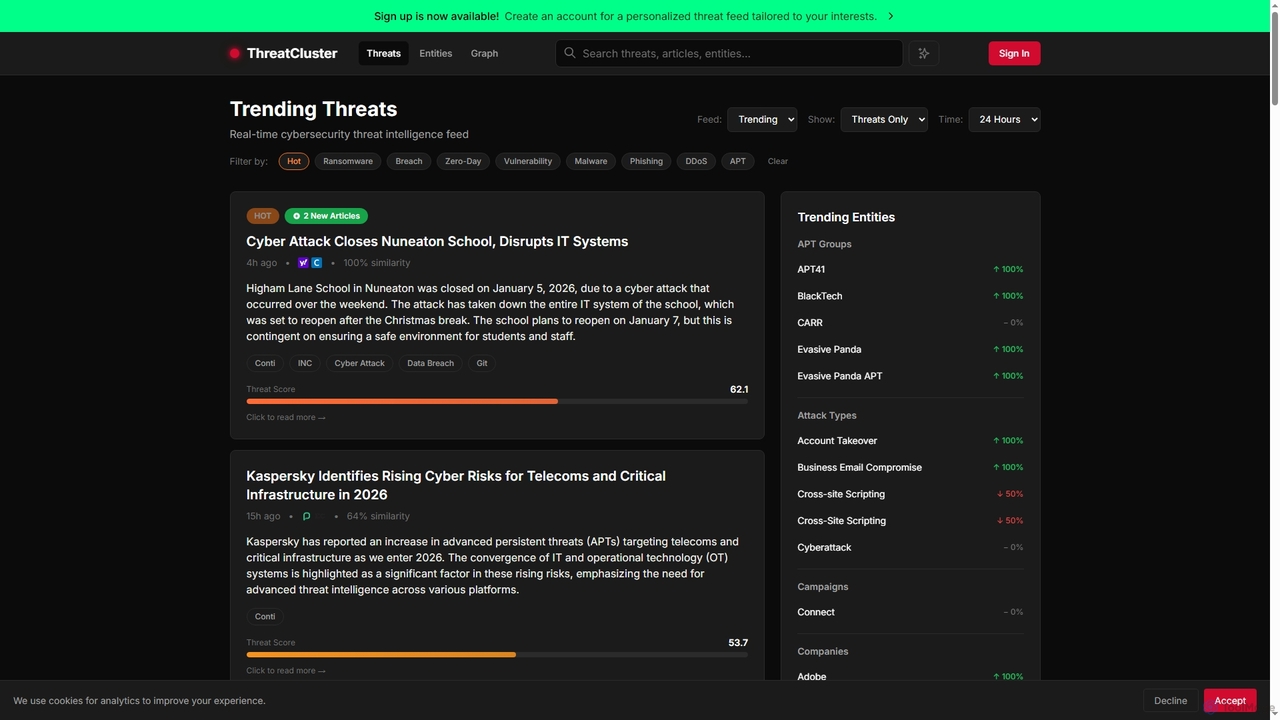
ThreatCluster é uma plataforma de inteligência de ameaças cibernéticas de ponta, projetada para filtrar o ruído dos relatórios de segurança diários, oferecendo uma visão consolidada, analisada e acionável das tendências de ameaças cibernéticas. Ao monitorar mais de 1000 fontes diversas, ele processa mais de 500 artigos diariamente, agrupando informações relacionadas em perfis de ameaças coerentes e atribuindo uma "Pontuação de Ameaça" para priorizar riscos críticos. Esta plataforma capacita os profissionais de segurança a se manterem informados e proativos contra ransomware, vulnerabilidades de dia zero, malware, APTs e outros ataques cibernéticos.
Como usar ThreatCluster
Os usuários podem navegar no ThreatCluster acessando o feed principal, que exibe as ameaças em tempo real. A plataforma oferece opções robustas de filtragem, permitindo que os usuários restrinjam as ameaças por tempo (1 Hora, 24 Horas, 7 Dias, 30 Dias) e tipo (Hot, Ransomware, Breach, Zero-Day Vulnerability, Malware, Phishing, DDoS, APT). Filtros personalizados permitem adaptar o feed por setor, tipo de entidade ou palavra-chave para focar na inteligência relevante. Clusters de ameaças individuais fornecem visões gerais detalhadas, cronogramas e entidades relacionadas. O acesso é gratuito e não requer inscrição para começar a explorar.
Recursos principais do ThreatCluster
- Inteligência Agrupada: Agrupa artigos relacionados sobre a mesma ameaça, oferecendo uma imagem completa em vez de relatórios fragmentados.
- Pontuação de Ameaça: Atribui automaticamente uma pontuação de gravidade (0-100) com base na Recência (30%), Cobertura (20%) e Impacto Técnico e Exploração (50%), garantindo que as ameaças críticas sejam destacadas.
- Filtros Personalizáveis: Permite aos usuários filtrar ameaças por categorias específicas como tipo de ataque, indústria, entidade ou palavras-chave para personalizar seu feed.
- Rastreamento de Entidades: Permite o monitoramento de CVEs, famílias de malware, grupos APT e outros identificadores-chave ao longo do tempo, com visões gerais e cronogramas detalhados.
- Atualizações em Tempo Real: Monitora continuamente mais de 1000 fontes, entregando novas informações de ameaças em minutos, 24 horas por dia, 7 dias por semana.
- Resumo Diário Gratuito: Fornece um resumo curado dos principais clusters de ameaças diretamente na caixa de entrada do usuário todas as manhãs.
- Insights Abrangentes de Dados: Rastreia mais de 5.000 clusters, 31.000 artigos e 8.000 entidades únicas de mais de 4.300 fontes, oferecendo um amplo gráfico de inteligência.
- Exportação de IOCs: Suporta a exportação de Indicadores de Compromisso (IOCs) em vários formatos, incluindo .txt, .csv, .json, e ATT&CK/STIX para integração e análise posterior.
Casos de uso para ThreatCluster
ThreatCluster é ideal para equipes de Centro de Operações de Segurança (SOC) que precisam se antecipar aos alertas, analistas de inteligência de ameaças que buscam eliminar a agregação manual, pesquisadores de segurança que rastreiam campanhas e vulnerabilidades, e CISOs que procuram uma visão de alto nível e destilada do cenário de ameaças sem informações desnecessárias. Ele suporta estratégias de defesa proativas e tomada de decisões informadas em várias funções de segurança cibernética.
Vantagens do ThreatCluster
A principal vantagem do ThreatCluster é sua capacidade de fornecer uma visão única e de contexto completo das ameaças cibernéticas em evolução, eliminando a necessidade de vasculhar inúmeros relatórios fragmentados. Seu sistema inteligente de pontuação de ameaças garante que incidentes de alta prioridade sejam rapidamente identificados, economizando tempo valioso. As capacidades de monitoramento em tempo real e rastreamento abrangente de entidades da plataforma permitem uma compreensão mais profunda dos atores de ameaças, malware e vulnerabilidades, capacitando as organizações a construir defesas mais resilientes. Além disso, seu modelo "Gratuito. Não é necessário se inscrever." oferece acesso imediato e sem barreiras à inteligência crítica.
Preços e planos
O ThreatCluster está atualmente disponível gratuitamente, não exigindo inscrição para acessar suas funcionalidades principais e o feed de inteligência de ameaças em tempo real. Os usuários podem começar imediatamente a explorar as ameaças em alta e utilizar seus recursos de filtragem e pontuação sem qualquer custo ou registro.
ThreatCluster FAQ
ThreatCluster Alternatives
ObsidianOne
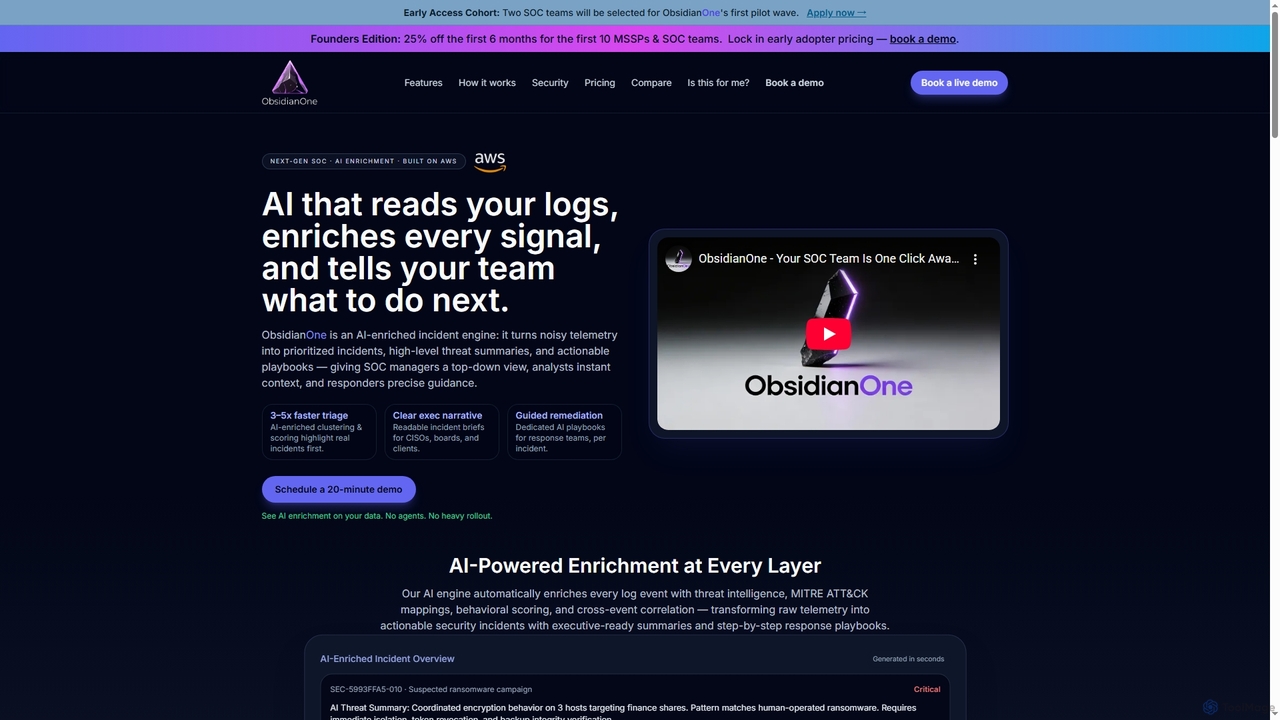
ObsidianOne é um motor de incidentes alimentado por IA, projetado para Centros de Operações de Segurança (SOCs) de próxima geração. Ele transforma telemetria de segurança ruidosa em incidentes priorizados, resumos de ameaças de alto nível e playbooks acionáveis, permitindo que equipes SOC e MSSPs alcancem triagem 3-5x mais rápida e remediação guiada.
Compliance Reporting
Darkthreat
Darkthreat é uma plataforma avançada de monitoramento da dark web alimentada por IA, projetada para detectar proativamente violações de dados, vazamentos de credenciais e conversas de hackers antes que impactem seu negócio. Oferece inteligência de ameaças abrangente em múltiplos vetores de ataque, fornecendo alertas em tempo real e serviços de remoção de dados para proteger informações sensíveis.
Dark Web Monitoring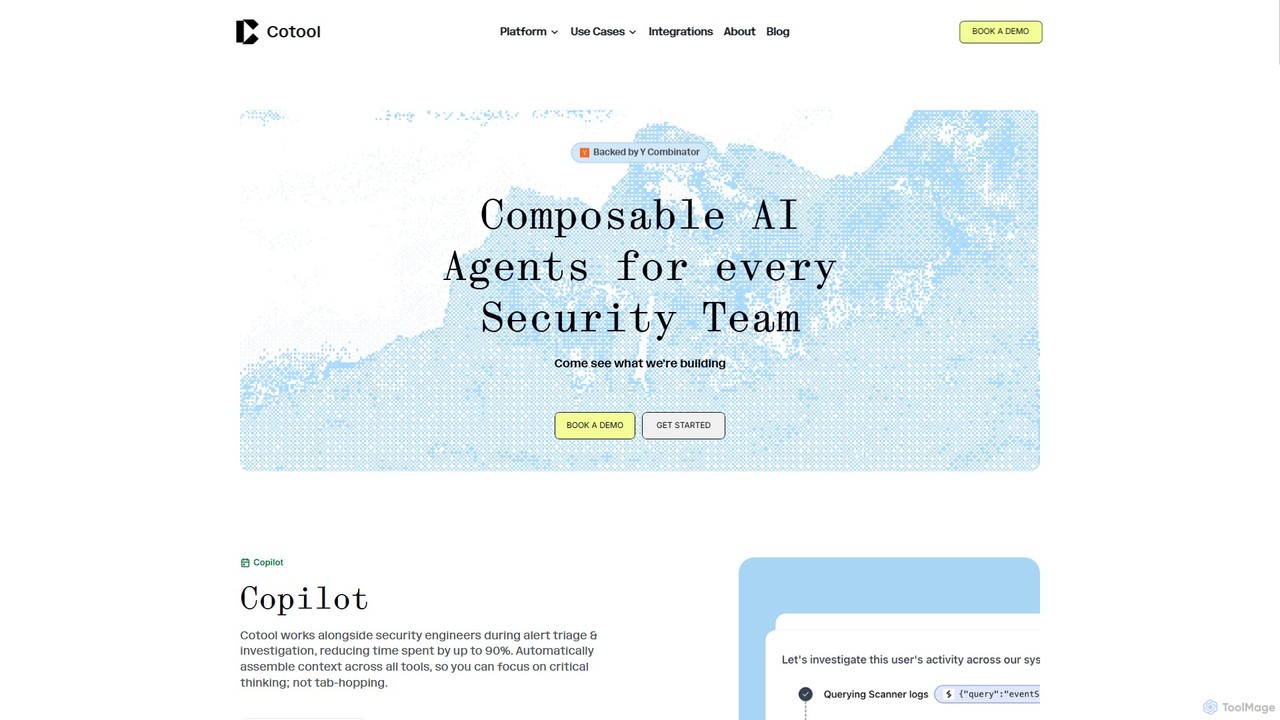
Cotool
Cotool é uma plataforma de segurança de IA com agentes componíveis projetada para equipes de segurança. Ele automatiza a triagem de alertas, investigação de incidentes e detecção de ameaças, reduzindo o trabalho manual em até 90%. Ao integrar-se com sua pilha de segurança existente, ele otimiza os fluxos de trabalho e capacita os analistas a se concentrarem em ameaças críticas.
DevSecOps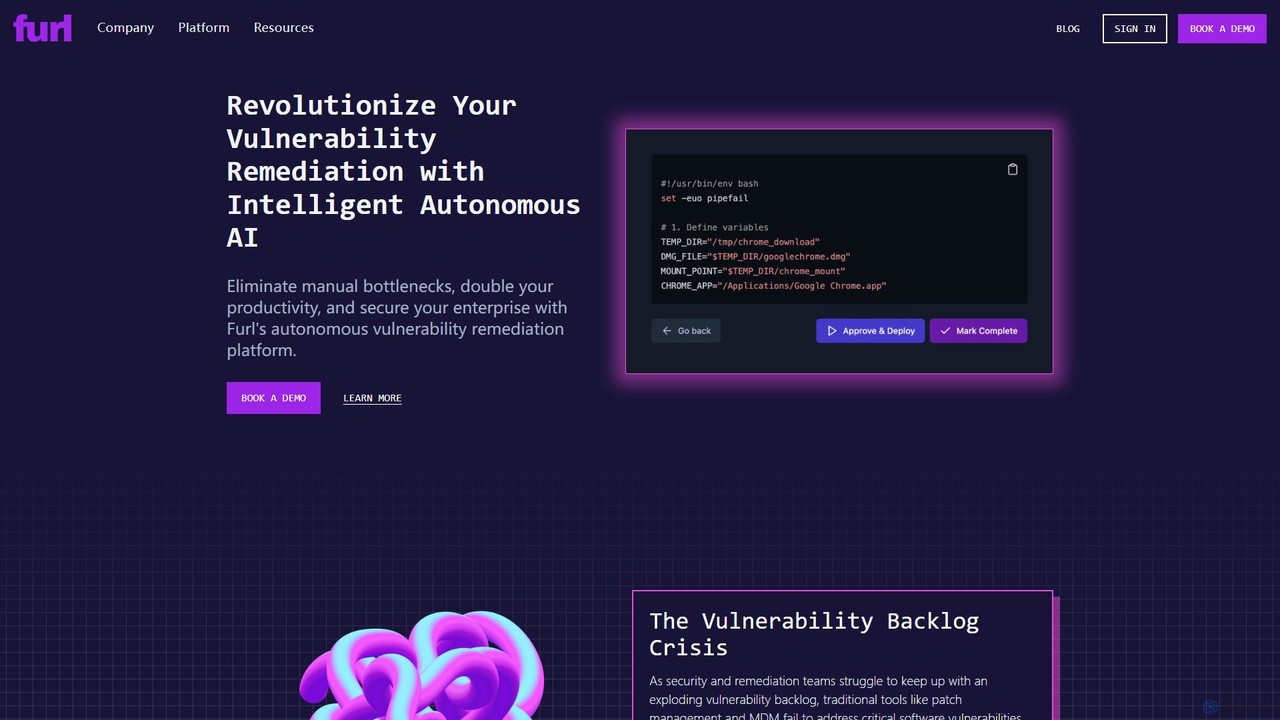
furl
Furl é uma plataforma de remediação autônoma alimentada por IA, projetada para ajudar as equipes de segurança e TI a lidar com o crescente backlog de vulnerabilidades de software. Ele automatiza todo o ciclo de vida da remediação, desde a consolidação de dados de vulnerabilidade e priorização de riscos até a geração e implantação de correções personalizadas. Ao substituir processos manuais por automação inteligente, o Furl dobra a produtividade e protege os sistemas empresariais com eficiência.
DevSecOps
Vigilocity
Vigilocity é uma plataforma de inteligência de violações alimentada por IA, com sua plataforma de impacto ofensivo "Mythic". Ela fornece inteligência automatizada e sem agente para confirmar violações de segurança materiais, monitorando e interrompendo a infraestrutura de atores de ameaças em tempo real. Utilizando sua Análise Reversa de Superfície de Ataque (RASA), a Vigilocity ajuda equipes de segurança, auditoria e regulatórias a identificar dados exfiltrados, avaliar o impacto material de incidentes e facilitar a conformidade com regulamentações de divulgação.
ConformidadeThreatCluster Categories
ThreatCluster Jobs
ThreatCluster Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
ObsidianOne
ObsidianOne é um motor de incidentes alimentado por IA, projetado para Centros de Operações de Segurança (SOCs) de próxima geração. Ele transforma telemetria de segurança ruidosa em incidentes priorizados, resumos de ameaças de alto nível e playbooks acionáveis, permitindo que equipes SOC e MSSPs alcancem triagem 3-5x mais rápida e remediação guiada.
Compliance ReportingDarkthreat
Darkthreat é uma plataforma avançada de monitoramento da dark web alimentada por IA, projetada para detectar proativamente violações de dados, vazamentos de credenciais e conversas de hackers antes que impactem seu negócio. Oferece inteligência de ameaças abrangente em múltiplos vetores de ataque, fornecendo alertas em tempo real e serviços de remoção de dados para proteger informações sensíveis.
Dark Web MonitoringVigilocity
Vigilocity é uma plataforma de inteligência de violações alimentada por IA, com sua plataforma de impacto ofensivo "Mythic". Ela fornece inteligência automatizada e sem agente para confirmar violações de segurança materiais, monitorando e interrompendo a infraestrutura de atores de ameaças em tempo real. Utilizando sua Análise Reversa de Superfície de Ataque (RASA), a Vigilocity ajuda equipes de segurança, auditoria e regulatórias a identificar dados exfiltrados, avaliar o impacto material de incidentes e facilitar a conformidade com regulamentações de divulgação.
Conformidade
Kaba
Kaba é uma plataforma de inteligência de segurança alimentada por IA, projetada para ambientes modernos nativos da nuvem. Ela capacita as equipes de segurança a detectar ameaças, analisar dados complexos e responder a incidentes com velocidade e precisão sem precedentes, transformando dados brutos em insights acionáveis através de uma interface intuitiva e centrada no usuário.
Computação em Nuvem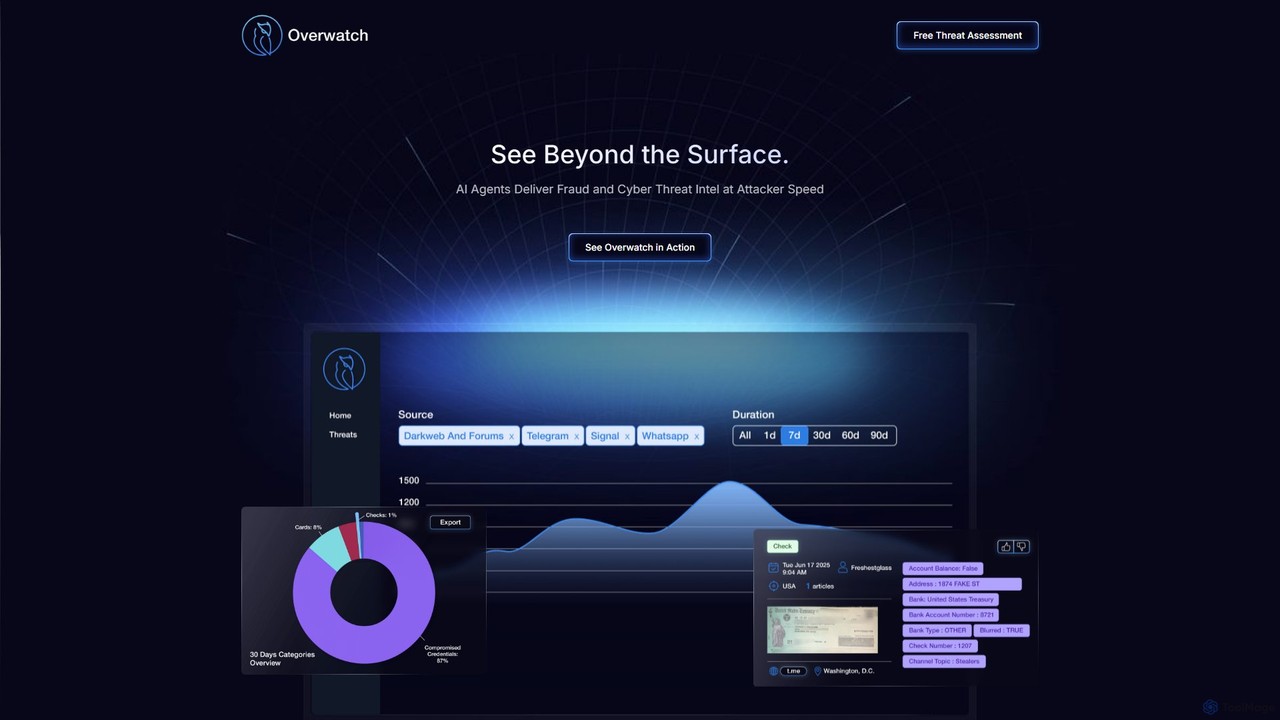
Overwatch Data
O Overwatch Data é uma plataforma de inteligência de ameaças alimentada por IA para equipes de segurança cibernética e fraude. Ele usa agentes de IA para monitorar mais de 300.000 fontes, incluindo a deep/dark web e mídias sociais, 24/7. A plataforma entrega alertas em tempo real e ricos em contexto para ajudar as empresas a prevenir proativamente fraudes, violações de dados e ataques cibernéticos.
Monitoramento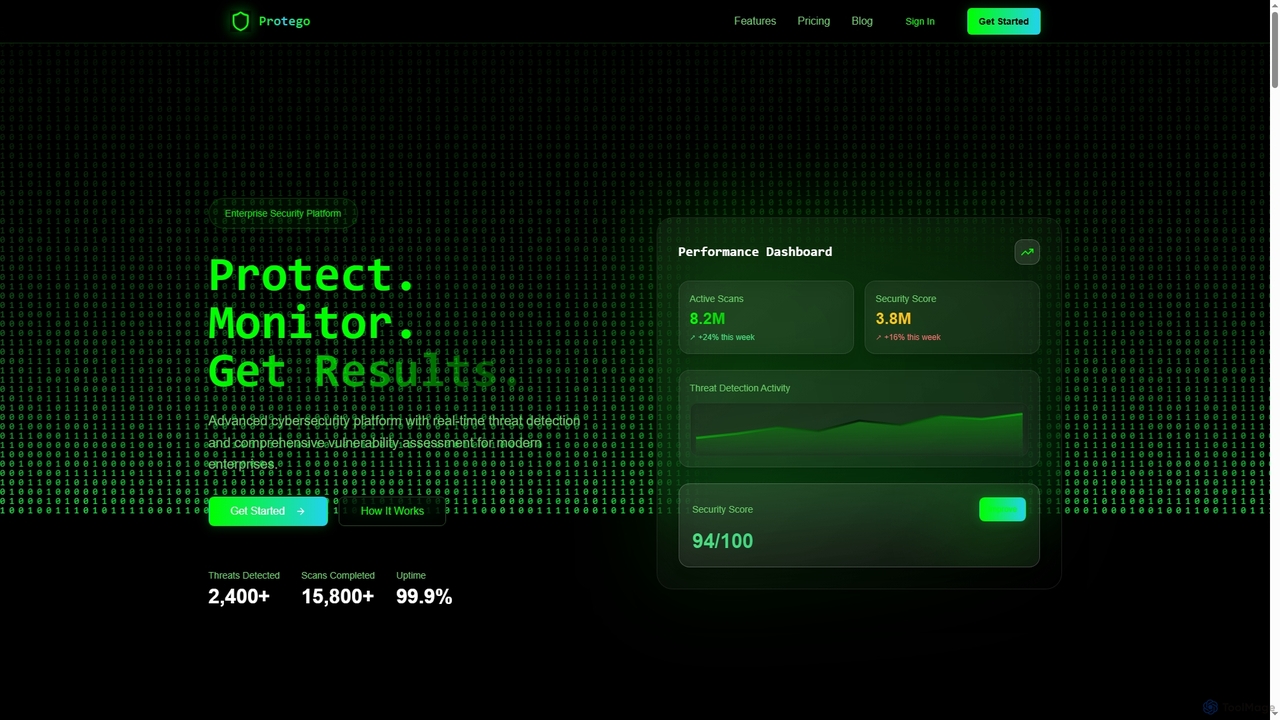
Protego
Protego é uma plataforma avançada de cibersegurança alimentada por IA, que oferece detecção de ameaças em tempo real e avaliação abrangente de vulnerabilidades para empresas. Fornece monitoramento contínuo, varreduras automatizadas ultrarrápidas e análises aprofundadas para proteger ativos digitais e garantir a conformidade.
Proteção de DadosCotool
Cotool é uma plataforma de segurança de IA com agentes componíveis projetada para equipes de segurança. Ele automatiza a triagem de alertas, investigação de incidentes e detecção de ameaças, reduzindo o trabalho manual em até 90%. Ao integrar-se com sua pilha de segurança existente, ele otimiza os fluxos de trabalho e capacita os analistas a se concentrarem em ameaças críticas.
DevSecOps
CrowdStrike
A CrowdStrike é uma líder global em cibersegurança com sua plataforma Falcon nativa de IA. Ela unifica segurança de endpoint, segurança na nuvem, proteção de identidade e inteligência de ameaças em uma única solução de agente leve. Ao alavancar IA avançada e dados de ameaças em tempo real, a CrowdStrike impede proativamente as violações, fornecendo visibilidade abrangente e proteção automatizada em toda a empresa.
Gestão de TI
Vectra AI
Vectra AI é uma plataforma avançada de cibersegurança que utiliza a tecnologia patenteada Attack Signal Intelligence™ impulsionada por IA para detetar e impedir ciberataques sofisticados em ambientes de rede, identidade, nuvem e SaaS. Fornece sinais de ameaça de alta fidelidade, reduzindo a fadiga de alertas e permitindo que as equipas de segurança respondam a ataques reais até 99% mais rápido. Com a confiança de mais de 1.600 empresas, a Vectra AI oferece visibilidade e contexto inigualáveis para descobrir comportamentos ocultos de atacantes que outras ferramentas não detetam.
Análise
Axur
Axur é uma plataforma de Proteção de Riscos Digitais (DRP) alimentada por IA que ajuda as empresas a detectar e responder a ameaças online. É especializada em proteger marcas contra phishing, vazamento de dados, personificação de marca e pirataria digital através de monitoramento automatizado e procedimentos de remoção na surface, deep e dark web.
Cibersegurança
BlinkOps
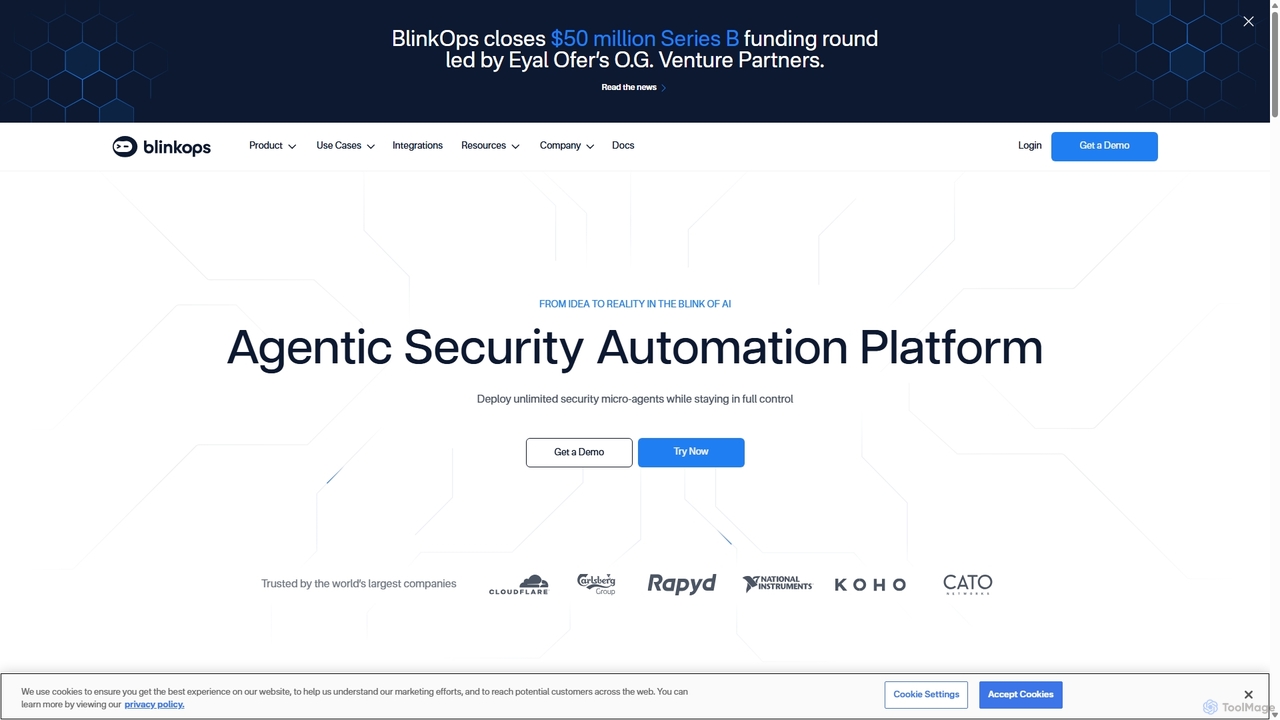
BlinkOps é uma plataforma de automação de segurança agêntica que capacita as equipes de segurança a converter prompts de linguagem natural em fluxos de trabalho poderosos e sem código. Permite a implantação de microagentes de segurança personalizados para automatizar tarefas de resposta a incidentes, segurança na nuvem, conformidade e muito mais, aumentando drasticamente a eficiência e reduzindo os tempos de resposta.
Sem Código
OnSecurity
O OnSecurity é uma plataforma de testes de penetração aumentada por IA que combina a eficiência da automação de IA com a engenhosidade de hackers éticos especialistas. Oferece serviços contínuos de cibersegurança aprovados pela CREST, incluindo pentesting, varredura de vulnerabilidades e inteligência de ameaças, tudo gerenciado através de uma única plataforma flexível baseada em assinatura para resultados mais rápidos e precisos.
Teste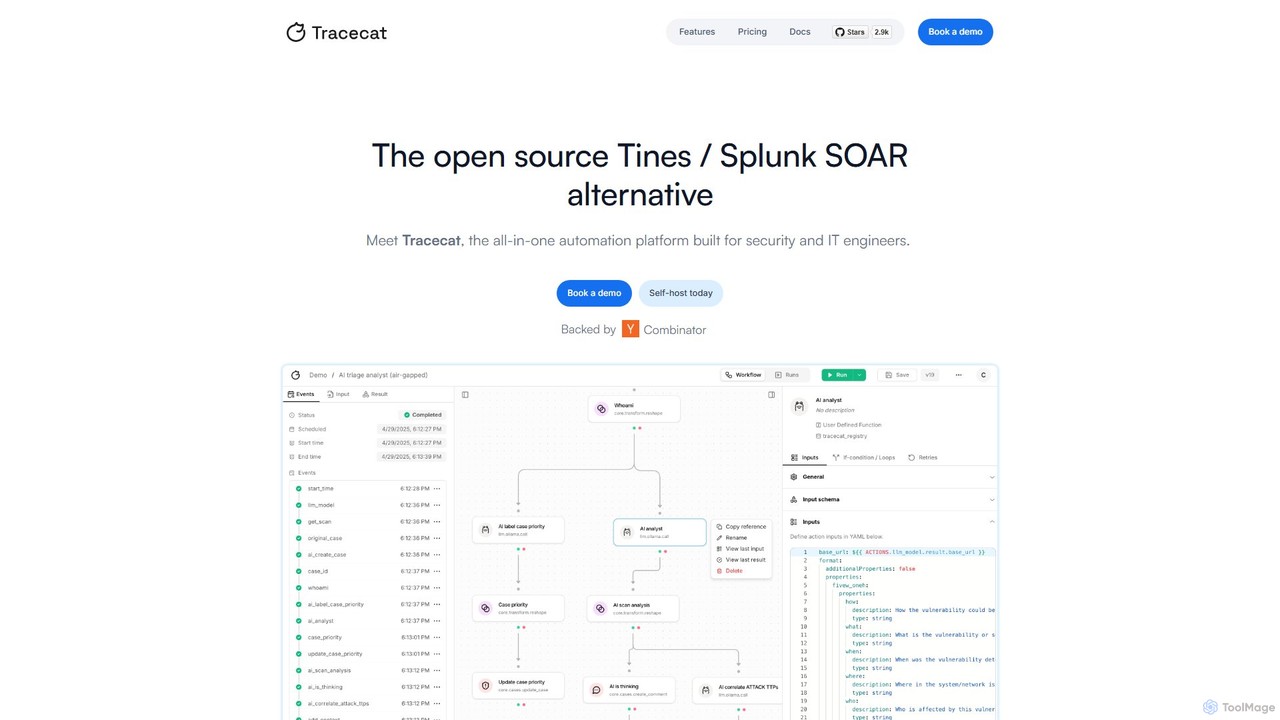
Tracecat
Tracecat é uma plataforma de Orquestração, Automação e Resposta de Segurança (SOAR) de código aberto, projetada para engenheiros de segurança e TI. Serve como uma alternativa poderosa a ferramentas como Tines e Splunk SOAR, oferecendo uma solução unificada para construir fluxos de trabalho automatizados, gerenciar casos e utilizar tabelas de consulta. Possui um construtor visual sem código, além de suporte para integrações personalizadas em Python/YAML, tornando-o acessível e altamente personalizável.
DevOps
CensysGPT Beta
O CensysGPT Beta é uma ferramenta alimentada por IA que simplifica o reconhecimento de cibersegurança ao traduzir linguagem natural em consultas de pesquisa precisas do Censys. Ele capacita os profissionais de segurança a realizar caça a ameaças e gerenciamento de superfície de ataque eficientes sem a necessidade de dominar sintaxes de consulta complexas. A ferramenta também suporta a tradução de consultas de outras plataformas como Shodan e ZoomEye.
Construtor de Consultas
ThreatCluster Comments (0)
Sign in to comment.
EntrarNo comments yet.