ToolMage
Đăng nhập

Best 1 Bảo mật mô hình AI tools for Hạ tầng AI

Popular Bảo mật mô hình AI tools in Hạ tầng AI include Casco, helping you work more efficiently.

Casco
Paid

Casco

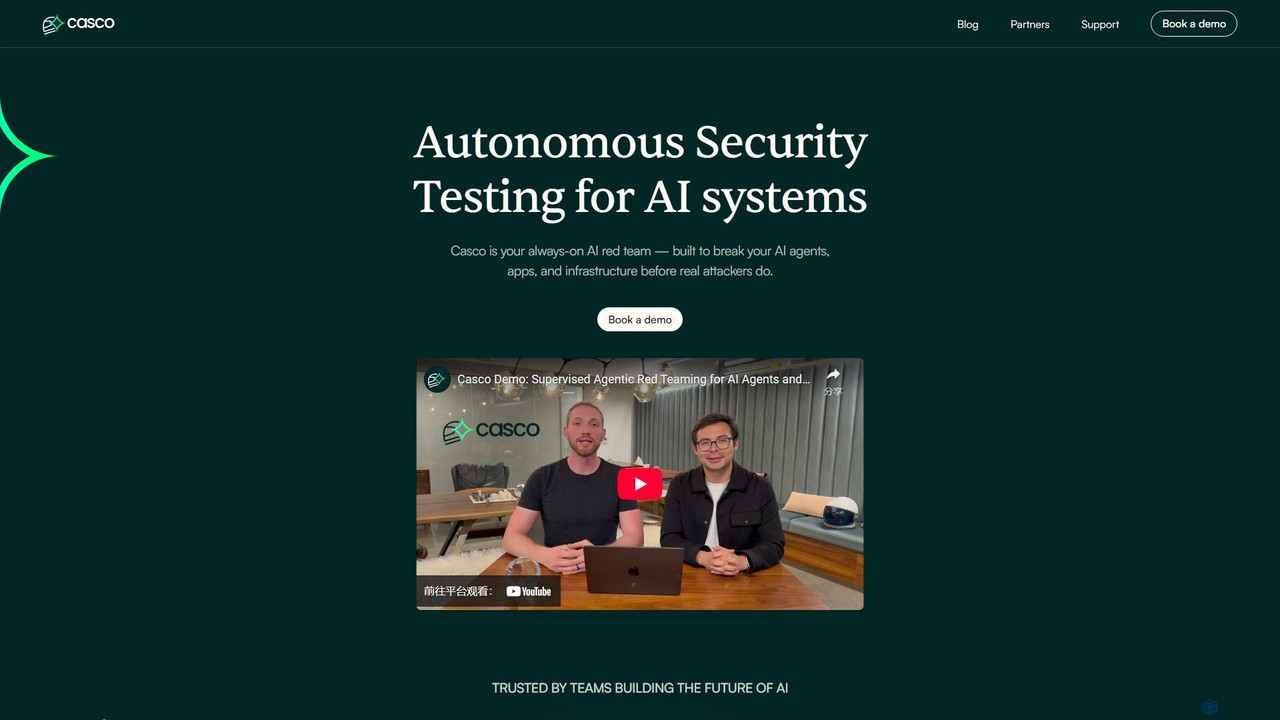
Casco là một nền tảng kiểm thử bảo mật tự động cho các hệ thống AI. Nó hoạt động như một đội đỏ AI (AI red team) liên tục, luôn hoạt động, chủ động xác định và giúp khắc phục các lỗ hổng trong các tác nhân, ứng dụng và cơ sở hạ tầng AI trước khi những kẻ tấn công độc hại có thể khai thác, thay thế việc kiểm thử xâm nhập định kỳ bằng giám sát tự động quanh năm.

Bảo mật mô hình
Visits 15.2KFavorites 160Likes 152

About Bảo mật mô hình

Công cụ Bảo mật mô hình là một loại phần mềm chuyên dụng được thiết kế để bảo vệ các mô hình học máy khỏi các mối đe dọa đặc thù của AI. Chúng hoạt động bằng cách chủ động phát hiện và giảm thiểu các lỗ hổng như tấn công đối kháng, đầu độc dữ liệu và đánh cắp mô hình. Bằng cách triển khai các biện pháp bảo mật mạnh mẽ, những công cụ này đảm bảo tính toàn vẹn, độ tin cậy và tính bảo mật của các hệ thống AI trong môi trường sản xuất. Điều này rất quan trọng để duy trì niềm tin của người dùng và đáp ứng các quy định tuân thủ trong các ứng dụng có rủi ro cao.

Tính năng Cốt lõi

  • Phòng thủ Tấn công Đối kháng: Xác định và vô hiệu hóa các đầu vào độc hại được tạo ra để đánh lừa mô hình và gây ra kết quả đầu ra không chính xác.
  • Xác minh Tính toàn vẹn: Liên tục giám sát các mô hình để phát hiện các thay đổi trái phép, suy giảm hiệu suất hoặc dấu hiệu giả mạo.
  • Phát hiện Đầu độc Dữ liệu: Quét dữ liệu huấn luyện và suy luận để tìm và loại bỏ các mẫu độc hại nhằm phá hoại hành vi của mô hình.
  • Bảo vệ IP Mô hình: Sử dụng các kỹ thuật như mã hóa và thủy vân số để ngăn chặn kỹ thuật đảo ngược và đánh cắp các mô hình độc quyền.

Kịch bản Áp dụng

Những công cụ này rất cần thiết trong các ngành mà sự thất bại của mô hình AI gây ra hậu quả nghiêm trọng. Ví dụ, trong dịch vụ tài chính để bảo vệ hệ thống phát hiện gian lận, trong lái xe tự hành để bảo mật các mô hình nhận thức, và trong chăm sóc sức khỏe để đảm bảo tính chính xác của AI chẩn đoán.

Tiêu chí Lựa chọn

Khi chọn một công cụ Bảo mật mô hình, hãy đánh giá khả năng tương thích của nó với các framework mô hình của bạn (ví dụ: TensorFlow, PyTorch), phạm vi các mối đe dọa mà nó bao phủ, mức độ dễ dàng tích hợp vào quy trình MLOps hiện có của bạn và khả năng tạo báo cáo cho mục đích tuân thủ và kiểm toán.

Bảo mật mô hình use cases

1

Bảo mật các Mô hình Phát hiện Gian lận Tài chính

Đội ngũ bảo mật của một tổ chức tài chính sử dụng công cụ bảo mật mô hình để bảo vệ AI phát hiện gian lận giao dịch thời gian thực của họ. Công cụ này liên tục chạy các mô phỏng tấn công (red-teaming), kiểm tra mô hình trước các kỹ thuật tấn công đối kháng mới được phát hiện. Khi tìm thấy một lỗ hổng, nó sẽ tự động cảnh báo cho đội MLOps và đề xuất các chiến lược giảm thiểu, chẳng hạn như làm sạch đầu vào hoặc huấn luyện lại mô hình với dữ liệu tăng cường. Cơ chế phòng thủ chủ động này ngăn chặn những kẻ gian lận tạo ra các giao dịch cụ thể được thiết kế để vượt qua AI, duy trì độ chính xác của mô hình và tiết kiệm cho tổ chức hàng triệu đô la tổn thất tiềm tàng.

2

Bảo vệ Hệ thống Nhận thức của Xe tự hành

Một công ty ô tô tích hợp nền tảng bảo mật mô hình vào quy trình phát triển xe tự lái của mình. Nền tảng này đặc biệt kiểm tra các mô hình thị giác máy tính của xe trước các cuộc tấn công đối kháng vật lý, chẳng hạn như các miếng dán trên biển báo giao thông có thể gây ra phân loại sai. Bằng cách mô phỏng hàng nghìn cuộc tấn công tiềm tàng trong thế giới thực trong một môi trường ảo, các nhà phát triển có thể củng cố các mô hình trước khi triển khai. Điều này đảm bảo hệ thống nhận thức của xe vẫn mạnh mẽ và đáng tin cậy, một yêu cầu quan trọng đối với sự an toàn của hành khách và sự chấp thuận của cơ quan quản lý.

3

Ngăn chặn Đánh cắp Mô hình cho API AI Thương mại

Một công ty khởi nghiệp cung cấp một mô hình ngôn ngữ độc quyền thông qua một API trả phí. Để ngăn chặn các đối thủ cạnh tranh đánh cắp mô hình của họ thông qua các cuộc tấn công trích xuất mô hình (truy vấn API liên tục để đảo ngược kỹ thuật), họ sử dụng một công cụ bảo mật mô hình. Công cụ này thực hiện giới hạn tốc độ truy vấn, phát hiện các mẫu truy vấn bất thường cho thấy có tấn công và nhúng một thủy vân số duy nhất vào đầu ra của mô hình. Nếu một mô hình bị đánh cắp được phát hiện đang được sử dụng ở nơi khác, thủy vân có thể được sử dụng làm bằng chứng mật mã về quyền sở hữu, bảo vệ tài sản trí tuệ quý giá của công ty.

4

Kiểm toán các Mô hình AI để Tuân thủ Quy định

Một nhân viên tuân thủ tại một công ty bảo hiểm lớn sử dụng nền tảng bảo mật mô hình để kiểm toán các mô hình AI của họ được sử dụng để xử lý yêu cầu bồi thường và đánh giá rủi ro. Nền tảng này quét các mô hình để tìm các lỗ hổng, thiên vị và rò rỉ quyền riêng tư tiềm ẩn (ví dụ: thông qua các cuộc tấn công đảo ngược mô hình). Nó tạo ra một báo cáo toàn diện chi tiết về các rủi ro và sự tuân thủ các quy định như GDPR và các khuôn khổ đạo đức AI. Quy trình kiểm toán tự động này giảm hơn 80% công sức thủ công và cung cấp tài liệu cần thiết để chứng minh sự thẩm định cho các cơ quan quản lý.

5

Bảo vệ chống lại Đầu độc Dữ liệu trong Hệ thống Gợi ý

Đội MLOps của một nền tảng thương mại điện tử sử dụng công cụ bảo mật mô hình để bảo vệ công cụ gợi ý sản phẩm của mình. Trước khi dữ liệu tương tác của người dùng được sử dụng để huấn luyện lại mô hình, công cụ sẽ quét dữ liệu để tìm dấu hiệu của các cuộc tấn công đầu độc dữ liệu, trong đó các tác nhân độc hại cố gắng thao túng các gợi ý bằng cách gửi các bài đánh giá hoặc lượt nhấp giả mạo. Công cụ xác định và cách ly các cụm dữ liệu đáng ngờ, ngăn chúng làm hỏng mô hình. Điều này đảm bảo rằng các gợi ý vẫn phù hợp và đáng tin cậy, ảnh hưởng trực tiếp đến trải nghiệm người dùng và doanh số bán hàng.

6

Đảm bảo tính toàn vẹn của AI Chẩn đoán Y tế

Một nhà cung cấp công nghệ chăm sóc sức khỏe triển khai giải pháp bảo mật mô hình để bảo vệ AI phân tích các bản quét y tế để phát hiện bệnh. Công cụ này thiết lập một đường cơ sở cho hành vi dự kiến của mô hình và liên tục theo dõi đầu ra của nó trong quá trình suy luận. Nếu các dự đoán của mô hình bắt đầu sai lệch đáng kể hoặc cho thấy những bất thường không nhất quán với dữ liệu lâm sàng, nó sẽ kích hoạt một cảnh báo để chuyên gia con người xem xét. Việc giám sát tính toàn vẹn này hoạt động như một mạng lưới an toàn quan trọng, đảm bảo rằng sự suy giảm tiềm tàng của mô hình hoặc các cuộc tấn công tinh vi không dẫn đến chẩn đoán sai, từ đó bảo vệ sức khỏe của bệnh nhân.

Bảo mật mô hình FAQ

Bảo mật Mô hình AI là gì?

Bảo mật Mô hình AI là tập hợp các phương pháp và công cụ chuyên dụng để bảo vệ các mô hình học máy khỏi các mối đe dọa trong suốt vòng đời của chúng. Không giống như an ninh mạng truyền thống, nó tập trung vào các lỗ hổng độc nhất của AI như tấn công đối kháng, đầu độc dữ liệu và đánh cắp mô hình. Mục tiêu là đảm bảo tính bảo mật (ngăn chặn truy cập trái phép hoặc đánh cắp), tính toàn vẹn (đảm bảo nó không bị giả mạo) và tính sẵn sàng (đảm bảo nó hoạt động đáng tin cậy như dự định) của một mô hình.

Làm thế nào để chọn công cụ Bảo mật Mô hình phù hợp?

Việc chọn công cụ phù hợp phụ thuộc vào nhu cầu cụ thể của bạn. Hãy xem xét các yếu tố sau:

  • Phạm vi bao phủ mối đe dọa: Công cụ có bảo vệ chống lại các mối đe dọa phù hợp nhất với bạn không, chẳng hạn như tấn công lẩn tránh, đầu độc dữ liệu hoặc trích xuất mô hình?
  • Khả năng tương thích của mô hình: Đảm bảo nó hỗ trợ các framework (ví dụ: TensorFlow, PyTorch, Scikit-learn) và các loại mô hình (ví dụ: NLP, Thị giác máy tính) bạn sử dụng.
  • Tích hợp MLOps: Nó dễ dàng phù hợp với quy trình CI/CD và triển khai mô hình hiện có của bạn đến mức nào? Tìm kiếm quyền truy cập API và tích hợp với các nền tảng như MLflow hoặc Kubeflow.
  • Khả năng sử dụng và Báo cáo: Công cụ phải cung cấp thông tin chi tiết rõ ràng, có thể hành động và tạo báo cáo phù hợp cho cả đội ngũ kỹ thuật và kiểm toán tuân thủ.
Sự khác biệt giữa Bảo mật Mô hình và An ninh mạng nói chung là gì?

An ninh mạng nói chung tập trung vào việc bảo vệ mạng, máy chủ và dữ liệu khỏi các mối đe dọa truyền thống như phần mềm độc hại, lừa đảo và xâm nhập mạng. Bảo mật Mô hình là một lĩnh vực con chuyên biệt giải quyết các rủi ro đặc thù của hệ thống AI. Trong khi một tường lửa truyền thống không thể phát hiện một cuộc tấn công đối kháng được thiết kế để đánh lừa một mô hình thị giác máy tính, một công cụ bảo mật mô hình có thể làm được. Nó xử lý các mối đe dọa ở cấp độ thuật toán, chẳng hạn như thao túng dữ liệu huấn luyện hoặc khai thác logic quyết định của mô hình, những khái niệm xa lạ với các công cụ bảo mật thông thường.

Các mối đe dọa chính đối với các mô hình AI là gì?

Các mối đe dọa chính có thể được phân loại như sau:

  • Tấn công lẩn tránh (Ví dụ đối kháng): Các đầu vào độc hại được tạo ra để khiến mô hình đưa ra dự đoán sai tại thời điểm suy luận. Ví dụ, một miếng dán trên biển báo dừng khiến xe tự hành nhìn thấy nó như một biển báo giới hạn tốc độ.
  • Đầu độc dữ liệu: Kẻ tấn công chèn dữ liệu độc hại vào tập huấn luyện để làm hỏng mô hình, tạo ra một cửa hậu hoặc khiến nó thất bại trên các đầu vào cụ thể.
  • Trích xuất/Đánh cắp mô hình: Kẻ tấn công truy vấn API của mô hình liên tục để tạo ra một bản sao tương đương về mặt chức năng, đánh cắp tài sản trí tuệ có giá trị.
  • Đảo ngược mô hình: Kẻ tấn công phân tích đầu ra của mô hình để suy ra thông tin nhạy cảm từ dữ liệu huấn luyện ban đầu, dẫn đến vi phạm quyền riêng tư.
Ai cần sử dụng các công cụ Bảo mật Mô hình?

Các công cụ Bảo mật Mô hình rất cần thiết cho các tổ chức triển khai AI trong các môi trường quan trọng hoặc có rủi ro cao. Người dùng chính bao gồm:

  • Kỹ sư MLOps: Để tích hợp các biện pháp kiểm tra và phòng thủ bảo mật vào quy trình triển khai và giám sát mô hình tự động.
  • Nhà khoa học dữ liệu: Để kiểm tra các lỗ hổng của mô hình trước khi chúng được đưa vào sản xuất.
  • Chuyên gia Bảo mật AI: Để tiến hành lập mô hình mối đe dọa chuyên sâu, kiểm thử xâm nhập và ứng phó sự cố cho các hệ thống AI.
  • Cán bộ Tuân thủ và Rủi ro: Để kiểm toán các hệ thống AI, đảm bảo chúng đáp ứng các tiêu chuẩn quy định và quản lý các rủi ro liên quan đến AI.