
ToolMage
Đăng nhập

Best 1 Công cụ Kubernetes AI tools for Điện toán đám mây

Popular Công cụ Kubernetes AI tools in Điện toán đám mây include Raven, helping you work more efficiently.

Raven
Freemium

Raven

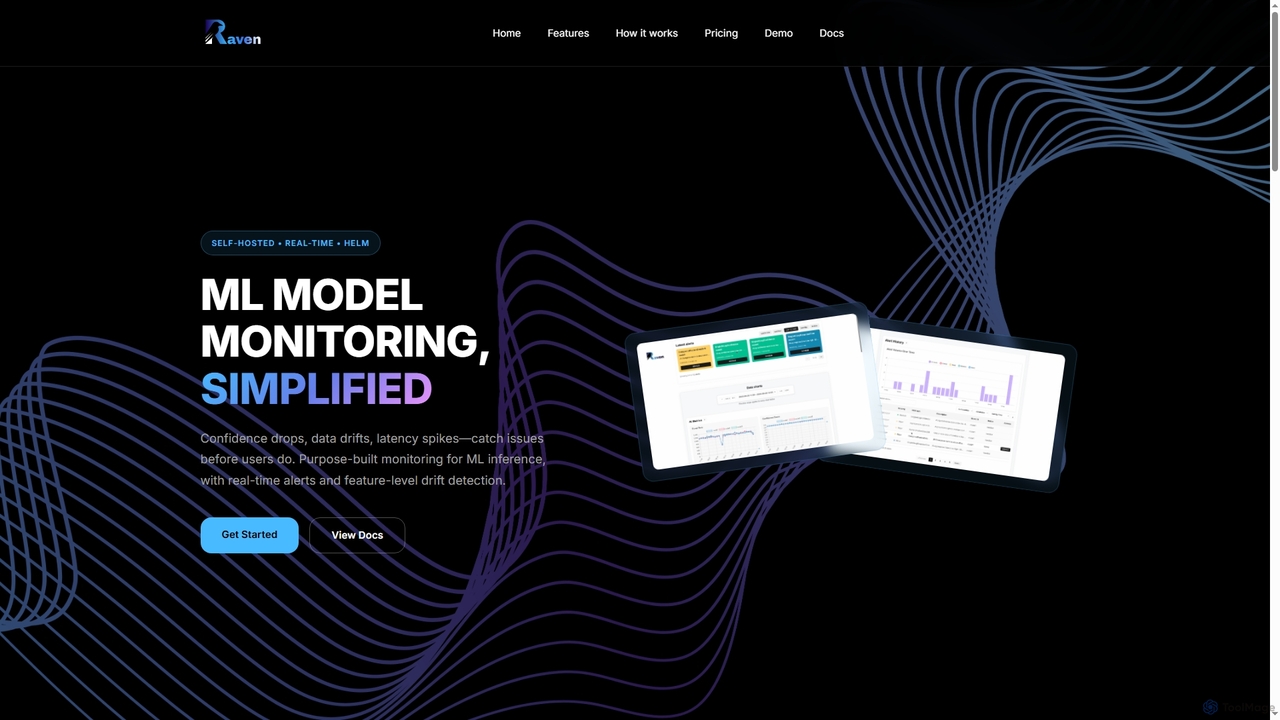
Raven là một nền tảng giám sát mô hình ML tự lưu trữ, thời gian thực, được thiết kế để đơn giản hóa khả năng quan sát cho các đường ống AI. Nó phát hiện trôi dữ liệu, tăng đột biến độ trễ và giảm độ tin cậy, cung cấp cảnh báo tức thì để đảm bảo độ tin cậy và hiệu suất của mô hình trong môi trường sản xuất.

Công cụ Kubernetes
Visits 6.5KFavorites 135Likes 136

About Công cụ Kubernetes

Công cụ Kubernetes là một danh mục chuyên biệt gồm các giải pháp phần mềm được thiết kế để tăng cường quản lý, triển khai và mở rộng các ứng dụng được đóng gói trong môi trường Kubernetes. Các công cụ này hợp lý hóa các hoạt động phức tạp, cải thiện khả năng quan sát và đảm bảo độ tin cậy của cơ sở hạ tầng gốc đám mây. Là một phần quan trọng của hệ sinh thái Điện toán đám mây, chúng trao quyền cho các nhà phát triển, kỹ sư DevOps và SRE để điều phối và duy trì hiệu quả khối lượng công việc container của họ, giảm chi phí vận hành và tăng tốc chu kỳ phát triển.

Tính năng cốt lõi

  • Quản lý cụm: Tự động hóa việc cung cấp, mở rộng và quản lý vòng đời của các cụm Kubernetes trên nhiều nhà cung cấp đám mây hoặc tại chỗ.
  • Giám sát & Khả năng quan sát: Cung cấp thông tin chi tiết theo thời gian thực về tình trạng cụm, hiệu suất ứng dụng, nhật ký và số liệu để phát hiện và giải quyết vấn đề chủ động.
  • Tích hợp CI/CD: Tạo điều kiện tích hợp liền mạch với các đường ống tích hợp liên tục và phân phối liên tục để triển khai và cập nhật ứng dụng tự động.
  • Bảo mật & Tuân thủ: Thực hiện các chính sách bảo mật mạnh mẽ, quét các lỗ hổng và đảm bảo tuân thủ các tiêu chuẩn ngành trên toàn bộ ngăn xếp Kubernetes.
  • Tối ưu hóa chi phí: Phân tích việc sử dụng tài nguyên và đề xuất điều chỉnh để giảm chi phí cơ sở hạ tầng đám mây cho khối lượng công việc Kubernetes.

Kịch bản áp dụng

Các tổ chức quản lý kiến trúc microservices quy mô lớn tận dụng Công cụ Kubernetes để tự động hóa việc triển khai và đảm bảo tính khả dụng cao. Các nhóm DevOps sử dụng chúng để tích hợp và phân phối liên tục, hợp lý hóa con đường từ cam kết mã đến sản xuất. Các kỹ sư độ tin cậy trang web (SRE) phụ thuộc vào các công cụ này để có khả năng quan sát sâu, nhanh chóng xác định và giải quyết các nút thắt cổ chai về hiệu suất và lỗi hệ thống trong các hệ thống phân tán phức tạp.

Tiêu chí lựa chọn

Khi chọn Công cụ Kubernetes, hãy xem xét khả năng tích hợp của chúng với cơ sở hạ tầng đám mây hiện có và các đường ống CI/CD của bạn. Đánh giá bề rộng và chiều sâu của các tính năng, chẳng hạn như giám sát nâng cao, quét bảo mật hoặc các chức năng GitOps cụ thể. Đánh giá sự hỗ trợ của cộng đồng và độ tin cậy của nhà cung cấp, cùng với mô hình định giá và khả năng mở rộng để phù hợp với nhu cầu vận hành ngày càng tăng của bạn. Dễ sử dụng và đường cong học tập rõ ràng cũng rất quan trọng để nhóm áp dụng.

Công cụ Kubernetes use cases

1

Tự động hóa triển khai ứng dụng với GitOps

Các kỹ sư DevOps tận dụng Công cụ Kubernetes triển khai nguyên tắc GitOps để tự động hóa việc triển khai và quản lý ứng dụng. Bằng cách xác định trạng thái mong muốn trong kho lưu trữ Git, các công cụ này đảm bảo rằng cấu hình cụm và phiên bản ứng dụng được đồng bộ hóa liên tục, cho phép triển khai nhanh chóng, nhất quán và có thể kiểm tra trên các môi trường, giảm đáng kể lỗi thủ công và thời gian triển khai.

2

Tự động hóa triển khai ứng dụng đa cụm

Các kỹ sư DevOps quản lý ứng dụng trên nhiều cụm Kubernetes sử dụng các công cụ này để xác định chiến lược triển khai (ví dụ: GitOps) và tự động hóa việc triển khai. Điều này đảm bảo các phiên bản ứng dụng nhất quán, giảm lỗi thủ công và tăng tốc chu kỳ phát hành, cho phép lặp lại nhanh chóng và cập nhật đáng tin cậy trên các môi trường đa dạng.

3

Giám sát sức khỏe cụm theo thời gian thực

Các kỹ sư độ tin cậy trang web (SRE) sử dụng các công cụ giám sát Kubernetes để có được khả năng hiển thị theo thời gian thực về tình trạng và hiệu suất của các cụm và ứng dụng của họ. Các công cụ này thu thập số liệu, nhật ký và dấu vết từ các thành phần khác nhau, cho phép SRE chủ động xác định các nút thắt cổ chai tài nguyên, lỗi ứng dụng và các sự cố ngừng hoạt động tiềm ẩn, đảm bảo tính khả dụng cao và hiệu suất tối ưu của các dịch vụ quan trọng.

4

Giám sát và khắc phục sự cố Microservices theo thời gian thực

Các kỹ sư độ tin cậy trang web (SRE) tận dụng các công cụ giám sát Kubernetes để có được cái nhìn sâu sắc về tình trạng và hiệu suất của các microservices của họ. Các công cụ này thu thập số liệu, nhật ký và dấu vết, cho phép xác định chủ động các nút thắt cổ chai, chẩn đoán nhanh chóng các vấn đề và khắc phục sự cố hiệu quả, giảm thiểu thời gian ngừng hoạt động và cải thiện sự ổn định của ứng dụng.

5

Quản lý triển khai Kubernetes đa đám mây

Các kỹ sư nền tảng trong các doanh nghiệp lớn sử dụng các công cụ quản lý Kubernetes để điều phối và quản lý các ứng dụng được triển khai trên nhiều cụm Kubernetes, trải rộng trên các nhà cung cấp đám mây khác nhau hoặc môi trường lai. Các công cụ này cung cấp một mặt phẳng điều khiển thống nhất, đơn giản hóa việc thực thi chính sách, phân bổ tài nguyên và quản lý vòng đời ứng dụng, điều này rất quan trọng đối với các kiến trúc phân tán, phức tạp.

6

Nâng cao bảo mật và tuân thủ cụm Kubernetes

Các nhóm bảo mật sử dụng các công cụ bảo mật Kubernetes để thực thi các chính sách, quét lỗ hổng và đảm bảo tuân thủ các tiêu chuẩn ngành. Các công cụ này cung cấp khả năng bảo vệ thời gian chạy, phân đoạn mạng và nhật ký kiểm tra, bảo vệ khối lượng công việc được đóng gói khỏi các mối đe dọa và duy trì tuân thủ quy định trong hệ sinh thái Kubernetes năng động.

7

Nâng cao bảo mật và tuân thủ container

Các nhóm bảo mật sử dụng các công cụ bảo mật Kubernetes để thực thi các chính sách bảo mật mạnh mẽ, quét các hình ảnh container để tìm lỗ hổng và giám sát hành vi thời gian chạy để phát hiện các hoạt động đáng ngờ. Các công cụ này giúp đảm bảo tuân thủ các tiêu chuẩn quy định bằng cách cung cấp dấu vết kiểm toán, kiểm soát truy cập và phân đoạn mạng, bảo vệ dữ liệu nhạy cảm và ngăn chặn truy cập trái phép trong hệ sinh thái Kubernetes.

8

Tối ưu hóa việc sử dụng tài nguyên và quản lý chi phí

Các kiến trúc sư đám mây và nhóm tài chính sử dụng các công cụ tối ưu hóa chi phí Kubernetes để phân tích mức tiêu thụ tài nguyên và xác định các điểm không hiệu quả. Bằng cách cung cấp khả năng hiển thị chi tiết về việc sử dụng CPU, bộ nhớ và mạng cho mỗi pod hoặc namespace, các công cụ này giúp điều chỉnh kích thước cụm, ngăn chặn việc cấp phát quá mức và giảm đáng kể chi phí cơ sở hạ tầng đám mây.

9

Hợp lý hóa quy trình CI/CD cho ứng dụng đóng gói

Các nhóm phát triển tích hợp các công cụ CI/CD của Kubernetes để tự động hóa các quy trình xây dựng, kiểm thử và triển khai cho các ứng dụng được đóng gói. Các công cụ này tạo điều kiện thuận lợi cho việc tích hợp liên tục và phân phối liên tục trực tiếp đến các cụm Kubernetes, tăng tốc quy trình làm việc của nhà phát triển, cải thiện chất lượng mã và đảm bảo thời gian đưa ra thị trường nhanh hơn cho các tính năng mới.

10

Tối ưu hóa chi phí tài nguyên đám mây cho khối lượng công việc

Các chuyên gia FinOps và kiến trúc sư đám mây sử dụng các công cụ tối ưu hóa chi phí Kubernetes để phân tích các mẫu tiêu thụ tài nguyên của các ứng dụng được đóng gói của họ. Các công cụ này cung cấp thông tin chi tiết về các tài nguyên chưa được sử dụng hết, đề xuất điều chỉnh kích thước phù hợp của các pod và nút, đồng thời xác định các cơ hội để tận dụng các phiên bản spot hoặc dung lượng dự trữ, dẫn đến giảm đáng kể chi phí cơ sở hạ tầng đám mây.

11

Hợp lý hóa việc khắc phục sự cố Microservices

Các nhà phát triển và nhóm hỗ trợ dựa vào các công cụ gỡ lỗi và khả năng quan sát Kubernetes để nhanh chóng chẩn đoán và giải quyết các vấn đề trong kiến trúc microservices phức tạp. Các công cụ này cung cấp khả năng theo dõi phân tán, tổng hợp nhật ký và bảng điều khiển tương tác, cho phép các kỹ sư xác định nguyên nhân gốc rễ của lỗi, hiểu các phụ thuộc dịch vụ và tăng tốc thời gian trung bình để giải quyết (MTTR) cho các sự cố ứng dụng.

12

Quản lý Service Mesh để kiểm soát lưu lượng nâng cao

Các kỹ sư mạng và nhóm nền tảng sử dụng các công cụ service mesh của Kubernetes để quản lý giao tiếp giữa các dịch vụ, định tuyến lưu lượng và thực thi chính sách. Điều này cho phép các khả năng nâng cao như kiểm thử A/B, triển khai canary và ngắt mạch, tăng cường khả năng phục hồi, khả năng quan sát và bảo mật của các ứng dụng phân tán.

Công cụ Kubernetes FAQ

Công cụ Kubernetes là gì?

Công cụ Kubernetes là các ứng dụng và nền tảng phần mềm được thiết kế để đơn giản hóa và tăng cường hoạt động, quản lý và bảo mật các cụm Kubernetes cũng như các ứng dụng được đóng gói chạy trên chúng. Chúng mở rộng các khả năng gốc của Kubernetes, cung cấp các tính năng tự động hóa, khả năng quan sát, triển khai và tối ưu hóa tài nguyên, giúp các nhóm dễ dàng xây dựng, chạy và mở rộng các ứng dụng gốc đám mây một cách hiệu quả.

Công cụ Kubernetes là gì?

Công cụ Kubernetes là các ứng dụng phần mềm được thiết kế để nâng cao và đơn giản hóa việc quản lý các cụm Kubernetes và khối lượng công việc được đóng gói. Chúng mở rộng các chức năng gốc của Kubernetes, cung cấp các tính năng để tự động hóa triển khai, giám sát, bảo mật và tối ưu hóa chi phí. Các công cụ này rất quan trọng để hợp lý hóa hoạt động và cải thiện độ tin cậy của các ứng dụng đám mây gốc.

Làm cách nào để chọn Công cụ Kubernetes phù hợp cho dự án của tôi?

Việc chọn công cụ Kubernetes phù hợp liên quan đến một số yếu tố. Hãy xem xét các nhu cầu cụ thể của bạn, chẳng hạn như giám sát nâng cao, tuân thủ bảo mật hoặc tích hợp CI/CD. Đánh giá khả năng tương thích của nó với cơ sở hạ tầng đám mây hiện có và quy trình làm việc phát triển của bạn. Đánh giá khả năng mở rộng của công cụ, sự hỗ trợ của cộng đồng, độ tin cậy của nhà cung cấp và mô hình định giá để đảm bảo nó phù hợp với chuyên môn kỹ thuật và hạn chế ngân sách của nhóm bạn.

Làm thế nào để chọn Công cụ Kubernetes phù hợp cho dự án của tôi?

Chọn công cụ Kubernetes phù hợp liên quan đến việc đánh giá một số yếu tố. Hãy xem xét các nhu cầu cụ thể của bạn, chẳng hạn như quản lý cụm, giám sát, bảo mật hoặc tích hợp CI/CD. Đánh giá khả năng tương thích của công cụ với nhà cung cấp đám mây và cơ sở hạ tầng hiện có của bạn, khả năng mở rộng của nó để xử lý sự phát triển trong tương lai, và mức độ hỗ trợ cộng đồng hoặc độ tin cậy của nhà cung cấp. Ngoài ra, hãy đánh giá hiệu quả chi phí và dễ sử dụng cho bộ kỹ năng của nhóm bạn.

Sự khác biệt giữa Công cụ Kubernetes và các nền tảng quản lý Điện toán đám mây chung là gì?

Các nền tảng quản lý Điện toán đám mây chung cung cấp quyền kiểm soát rộng rãi đối với các tài nguyên đám mây khác nhau như VM, cơ sở dữ liệu và mạng trên toàn bộ hệ sinh thái của nhà cung cấp đám mây. Ngược lại, Công cụ Kubernetes rất chuyên biệt, tập trung độc quyền vào việc điều phối và quản lý khối lượng công việc được đóng gói cụ thể trong môi trường Kubernetes. Trong khi các nền tảng đám mây cung cấp cơ sở hạ tầng cơ bản, Công cụ Kubernetes tối ưu hóa lớp trên cho các container, cung cấp thông tin chi tiết sâu hơn và tự động hóa cho các ứng dụng gốc đám mây.

Các loại chức năng chính mà Công cụ Kubernetes cung cấp là gì?

Các Công cụ Kubernetes cung cấp một loạt các chức năng để quản lý nền tảng điều phối container. Các lĩnh vực chính bao gồm quản lý cụm (cấp phát, mở rộng, nâng cấp), giám sát và khả năng quan sát (số liệu, nhật ký, dấu vết), bảo mật và tuân thủ (thực thi chính sách, quét lỗ hổng), tích hợp CI/CD (triển khai tự động) và tối ưu hóa chi phí (phân bổ tài nguyên, theo dõi chi phí). Một số công cụ cũng cung cấp khả năng GitOps và quản lý service mesh.

Các loại chức năng chính mà Công cụ Kubernetes cung cấp là gì?

Công cụ Kubernetes cung cấp một loạt các chức năng. Chúng thường bao gồm: Cung cấp và Quản lý cụm (tạo, mở rộng, nâng cấp cụm), Giám sát và Khả năng quan sát (thu thập số liệu, nhật ký, dấu vết), Tích hợp CI/CD (tự động hóa triển khai), Bảo mật và Tuân thủ (quét lỗ hổng, thực thi chính sách), Quản lý chi phí (tối ưu hóa tài nguyên, phân bổ chi phí) và Công cụ năng suất dành cho nhà phát triển (phát triển cục bộ, gỡ lỗi).

Công cụ Kubernetes khác với các nền tảng quản lý Điện toán đám mây nói chung như thế nào?

Các nền tảng quản lý Điện toán đám mây nói chung cung cấp khả năng kiểm soát rộng rãi đối với các tài nguyên đám mây khác nhau như máy ảo, cơ sở dữ liệu và mạng trên các nhà cung cấp đám mây khác nhau. Tuy nhiên, Công cụ Kubernetes được thiết kế đặc biệt cho lớp điều phối container. Chúng cung cấp khả năng kiểm soát và tự động hóa sâu hơn, chuyên biệt hơn cho các cụm Kubernetes và khối lượng công việc được đóng gói, tập trung vào các thách thức và cơ hội độc đáo trong hệ sinh thái Kubernetes, thường tích hợp với các nền tảng đám mây rộng hơn nhưng chuyên về K8s.

Công cụ Kubernetes cải thiện quy trình làm việc DevOps như thế nào?

Công cụ Kubernetes cải thiện đáng kể quy trình làm việc DevOps bằng cách tự động hóa các tác vụ lặp đi lặp lại, chẳng hạn như triển khai, mở rộng và cập nhật, giúp tăng tốc chu kỳ phân phối. Chúng cung cấp khả năng quan sát toàn diện, cho phép khắc phục sự cố nhanh hơn và giải quyết vấn đề chủ động. Bằng cách chuẩn hóa cấu hình thông qua GitOps và cải thiện sự hợp tác với các bảng điều khiển được chia sẻ, các công cụ này thúc đẩy một môi trường phát triển và vận hành hiệu quả, đáng tin cậy và linh hoạt hơn, giảm nỗ lực thủ công và lỗi của con người.

Công cụ Kubernetes mang lại lợi ích gì cho các nhóm DevOps?

Các Công cụ Kubernetes mang lại lợi ích đáng kể cho các nhóm DevOps bằng cách hợp lý hóa các hoạt động phức tạp. Chúng cho phép triển khai nhanh hơn và đáng tin cậy hơn thông qua tự động hóa, cải thiện khả năng quan sát hệ thống để khắc phục sự cố nhanh hơn và tăng cường tư thế bảo mật với việc thực thi chính sách tích hợp. Các công cụ này cũng tạo điều kiện sử dụng tài nguyên tốt hơn, giảm chi phí vận hành và hỗ trợ các thực hành GitOps, cuối cùng dẫn đến tăng hiệu quả, ổn định và chu kỳ đổi mới nhanh hơn cho các ứng dụng đám mây gốc.

Ai thường sử dụng Công cụ Kubernetes?

Công cụ Kubernetes chủ yếu được sử dụng bởi các chuyên gia tham gia vào phát triển và vận hành đám mây gốc. Điều này bao gồm các kỹ sư DevOps tự động hóa các đường ống triển khai, các kỹ sư độ tin cậy trang web (SRE) chịu trách nhiệm giám sát và duy trì thời gian hoạt động của ứng dụng, và các kỹ sư nền tảng quản lý cơ sở hạ tầng Kubernetes bên dưới. Các nhà phát triển cũng tận dụng các công cụ này để phát triển và kiểm thử cục bộ các ứng dụng được đóng gói, trong khi các nhóm bảo mật và tài chính sử dụng chúng để tuân thủ và tối ưu hóa chi phí.