付费
Code Genie
Code Genie 是一款由人工智能驱动的一键式以太坊智能合约审计工具。它利用大型语言模型(LLM)检测漏洞、优化 Gas 使用并提供实时代码修复建议,使智能合约安全审计变得快速、经济且易于所有开发者使用。
代码审计Visits 6.5KFavorites 154Likes 154
开发者工具领域的代码审计热门 AI 工具包括 Code Genie、Kritisi 等,帮助您快速提升效率。
Code Genie 是一款由人工智能驱动的一键式以太坊智能合约审计工具。它利用大型语言模型(LLM)检测漏洞、优化 Gas 使用并提供实时代码修复建议,使智能合约安全审计变得快速、经济且易于所有开发者使用。
代码审计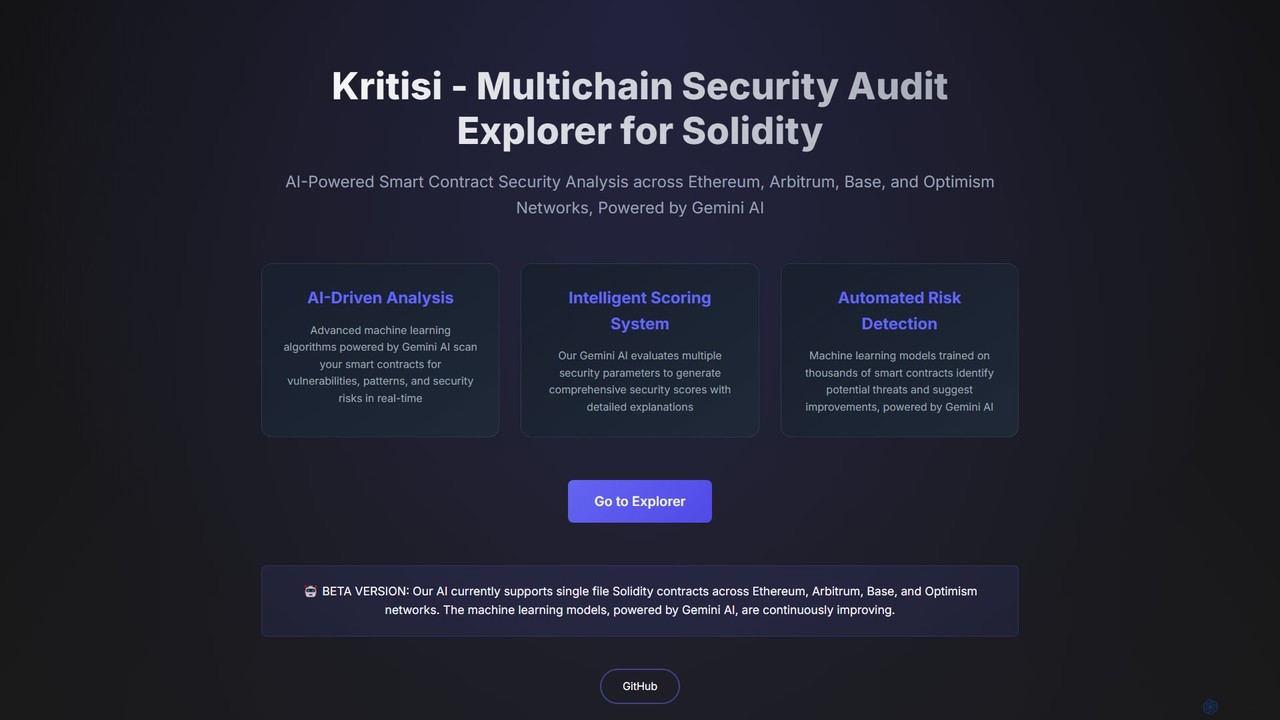
AI代码审计工具是一类自动分析源代码以识别安全漏洞、错误和质量问题的专用应用程序。这些工具利用机器学习模型和先进的静态分析技术(SAST),能够检测出传统代码检查工具可能遗漏的复杂缺陷。其核心价值在于帮助开发团队主动保障软件安全、确保代码符合OWASP等行业标准,并在整个开发生命周期中提升代码的可维护性。通过集成到CI/CD流程,它们提供持续的安全反馈,使安全成为团队的共同责任。
AI代码审计工具对于软件开发团队、DevOps工程师和网络安全专家至关重要。它们广泛应用于科技公司、金融机构和医疗保健组织,以保护其专有应用程序。一个关键应用是将其集成到CI/CD流程中,对每一次代码提交进行自动化安全检查,从而防止漏洞进入生产环境。
选择AI代码审计工具时,需考虑以下几点:首先,确认它是否支持您项目的编程语言和框架。其次,评估其与现有开发生态(如GitHub、GitLab或Jenkins)的集成能力。第三,考察工具的准确性和误报率,以避免团队产生警报疲劳。最后,考虑其提供的分析深度,是静态分析(SAST)、动态分析(DAST),还是两者结合。
DevOps工程师将AI代码审计工具集成到他们的GitHub Actions工作流中。该工具被配置为自动扫描提交到主分支的每一个拉取请求。当开发人员推送了包含潜在SQL注入漏洞的新代码时,CI/CD任务会失败并阻止合并。该工具直接在拉取请求中提供即时、可操作的反馈,解释漏洞并建议修正后的代码片段。这可以防止不安全的代码进入生产环境,并减少了高级安全审查员的人工工作量。
一位软件架构师负责对一个已有十年历史的大型单体应用进行现代化改造。原开发人员已不在公司,其安全状况未知。他们使用AI代码审计工具对整个代码库进行深度扫描。该工具生成了一份全面的报告,按严重性对数百个漏洞进行了优先级排序。这使得团队能够制定一个战略性的修复计划,首先解决过时的加密库和硬编码密钥等关键问题,从而系统地减少应用程序的攻击面和技术债务。
一家金融科技公司的合规经理需要为即将到来的SOC 2审计做准备。为确保流程顺利,他们使用AI审计工具运行公司的主要应用程序代码。该工具配置了针对金融行业法规的特定规则集。它标记了几个不合规的领域,例如日志记录不充分和潜在的数据泄露风险。开发团队在正式审计员到来之前解决了这些问题,大大增加了首次尝试通过审计的机会,并展示了对安全与合规的主动态度。
一位工程经理希望在一个由50名开发人员组成的分布式团队中确保一致的代码质量。他们使用自定义规则集配置了AI代码审计工具,以强制执行公司特定的风格指南、命名约定和架构模式。该工具直接集成到开发人员的IDE(如VS Code)中。当开发人员编写代码时,该工具会提供实时反馈,高亮显示与标准的偏差。这种自动化执行有助于维护统一的代码库,使其更易于阅读、调试和新成员的入职,而无需技术负责人持续的人工监督。
一位安全分析师负责管理供应链风险。他们使用一款包含软件成分分析(SCA)功能的AI代码审计工具。该工具扫描项目的依赖文件(例如`package-lock.json`、`pom.xml`),并识别出一个带有严重远程代码执行(RCE)漏洞的第三方库。该工具不仅向团队发出警报,还提供上下文信息,链接到官方的CVE条目,并建议升级到的最低安全版本。这使得团队能够在漏洞被利用之前迅速修补,保护应用程序免受继承而来的风险。
一位初级开发人员加入团队,对公司的安全编码实践不熟悉。AI代码审计工具已集成到他们的IDE中。当他们编写第一个功能时,该工具会提供实时的内联建议。例如,当他们使用字符串拼接编写数据库查询时,该工具会将其标记为潜在的SQL注入风险,并建议改用参数化查询,同时提供代码示例。这就像一个持续的、情境感知的导师,帮助新员工有机地学习和采纳安全编码习惯,减轻了高级开发人员的培训负担。
AI代码审计是利用人工智能自动分析源代码,以发现安全漏洞、质量缺陷和合规性问题。与仅依赖预定义规则的传统工具不同,由AI驱动的审计工具使用机器学习来理解代码上下文、识别新型漏洞模式并减少误报。它们是现代DevSecOps实践的关键组成部分,使团队能够在开发生命周'期的早期发现并修复问题。
选择合适的工具时,请考虑以下因素:
传统的静态应用安全测试(SAST)主要依赖一套固定的预定义规则和模式来发现漏洞。虽然对常见问题有效,但它可能产生大量误报,并错过复杂的、依赖上下文的缺陷。AI代码审计通过使用在海量代码库上训练的机器学习模型来增强传统SAST。这使其能够理解代码的逻辑和意图,从而实现更准确的检测、更少的误报,并有能力识别新型或零日漏洞模式。
AI代码审计工具对参与软件开发的多种角色都很有价值。这包括:
AI代码审计是人工代码审查的补充,但不能完全取代它。AI工具擅长大规模、快速地识别各种技术漏洞和质量问题。然而,人类审查员对于评估业务逻辑缺陷、架构合理性以及自动化工具可能遗漏的细微上下文问题仍然至关重要。最有效的安全策略是结合两者的优势:使用AI工具进行广泛、持续的扫描,并由人类专家对关键代码部分进行深入、富含上下文的审查。