
付费
Code Genie
Code Genie 是一款由人工智能驅動的一鍵式以太坊智能合約審計工具。它利用大型語言模型(LLM)偵測漏洞、優化 Gas 使用並提供即時程式碼修復建議,使智能合約安全審計變得快速、經濟且易於所有開發者使用。
程式碼稽核Visits 6.4KFavorites 151Likes 153
開發者工具領域的程式碼稽核熱門 AI 工具包括 Code Genie、Kritisi 等,幫助您快速提升效率。
Code Genie 是一款由人工智能驅動的一鍵式以太坊智能合約審計工具。它利用大型語言模型(LLM)偵測漏洞、優化 Gas 使用並提供即時程式碼修復建議,使智能合約安全審計變得快速、經濟且易於所有開發者使用。
程式碼稽核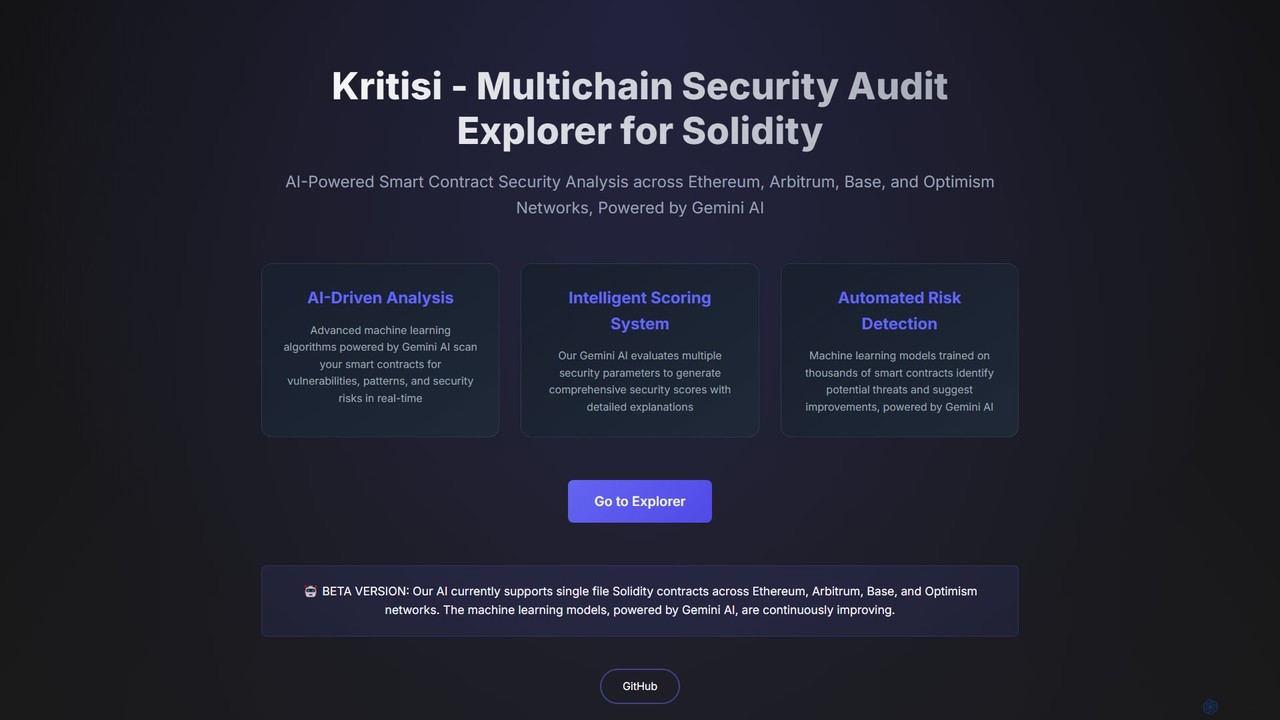
AI程式碼稽核工具是一類自動分析原始碼以識別安全漏洞、錯誤和品質問題的專用應用程式。這些工具利用機器學習模型和先進的靜態分析技術(SAST),能夠偵測出傳統程式碼檢查工具可能遺漏的複雜缺陷。其核心價值在於協助開發團隊主動保障軟體安全、確保程式碼符合OWASP等行業標準,並在整個開發生命週期中提升程式碼的可維護性。透過整合到CI/CD流程,它們提供持續的安全回饋,使安全成為團隊的共同責任。
AI程式碼稽核工具對於軟體開發團隊、DevOps工程師和網路安全專家至關重要。它們廣泛應用於科技公司、金融機構和醫療保健組織,以保護其專有應用程式。一個關鍵應用是將其整合到CI/CD流程中,對每一次程式碼提交進行自動化安全檢查,從而防止漏洞進入生產環境。
選擇AI程式碼稽核工具時,需考慮以下幾點:首先,確認它是否支援您專案的程式語言和框架。其次,評估其與現有開發生態(如GitHub、GitLab或Jenkins)的整合能力。第三,考察工具的準確性和誤報率,以避免團隊產生警報疲勞。最後,考慮其提供的分析深度,是靜態分析(SAST)、動態分析(DAST),還是兩者結合。
DevOps工程師將AI程式碼稽核工具整合到他們的GitHub Actions工作流程中。該工具被設定為自動掃描提交到主分支的每一個拉取請求。當開發人員推送了包含潛在SQL注入漏洞的新程式碼時,CI/CD任務會失敗並阻止合併。該工具直接在拉取請求中提供即時、可操作的回饋,解釋漏洞並建議修正後的程式碼片段。這可以防止不安全的程式碼進入生產環境,並減少了資深安全審查員的人工工作量。
一位軟體架構師負責對一個已有十年歷史的大型單體應用程式進行現代化改造。原開發人員已不在公司,其安全狀況未知。他們使用AI程式碼稽核工具對整個程式碼庫進行深度掃描。該工具產生了一份全面的報告,按嚴重性對數百個漏洞進行了優先級排序。這使得團隊能夠制定一個策略性的修復計畫,首先解決過時的加密函式庫和寫死的密鑰等關鍵問題,從而系統地減少應用程式的攻擊面和技術債務。
一家金融科技公司的合規經理需要為即將到來的SOC 2稽核做準備。為確保流程順利,他們使用AI稽核工具執行公司的主要應用程式碼。該工具配置了針對金融行業法規的特定規則集。它標記了幾個不合規的領域,例如日誌記錄不充分和潛在的資料洩露風險。開發團隊在正式稽核員到來之前解決了這些問題,大大增加了首次嘗試通過稽核的機會,並展示了對安全與合規的主動態度。
一位工程經理希望在一個由50名開發人員組成的分散式團隊中確保一致的程式碼品質。他們使用自訂規則集配置了AI程式碼稽核工具,以強制執行公司特定的風格指南、命名約定和架構模式。該工具直接整合到開發人員的IDE(如VS Code)中。當開發人員編寫程式碼時,該工具會提供即時回饋,突顯與標準的偏差。這種自動化執行有助於維護統一的程式碼庫,使其更易於閱讀、除錯和新成員的上手,而無需技術負責人持續的人工監督。
一位安全分析師負責管理供應鏈風險。他們使用一款包含軟體成分分析(SCA)功能的AI程式碼稽核工具。該工具掃描專案的依賴檔案(例如`package-lock.json`、`pom.xml`),並識別出一個帶有嚴重遠端程式碼執行(RCE)漏洞的第三方函式庫。該工具不僅向團隊發出警報,還提供上下文資訊,連結到官方的CVE條目,並建議升級到的最低安全版本。這使得團隊能夠在漏洞被利用之前迅速修補,保護應用程式免受繼承而來的風險。
一位初級開發人員加入團隊,對公司的安全編碼實踐不熟悉。AI程式碼稽核工具已整合到他們的IDE中。當他們編寫第一個功能時,該工具會提供即時的內聯建議。例如,當他們使用字串拼接編寫資料庫查詢時,該工具會將其標記為潛在的SQL注入風險,並建議改用參數化查詢,同時提供程式碼範例。這就像一個持續的、情境感知的導師,幫助新員工有機地學習和採納安全編碼習慣,減輕了資深開發人員的培訓負擔。
AI程式碼稽核是利用人工智慧自動分析原始碼,以發現安全漏洞、品質缺陷和合規性問題。與僅依賴預定義規則的傳統工具不同,由AI驅動的稽核工具使用機器學習來理解程式碼上下文、識別新型漏洞模式並減少誤報。它們是現代DevSecOps實踐的關鍵組成部分,使團隊能夠在開發生命週期的早期發現並修復問題。
選擇合適的工具時,請考慮以下因素:
傳統的靜態應用程式安全測試(SAST)主要依賴一套固定的預定義規則和模式來發現漏洞。雖然對常見問題有效,但它可能產生大量誤報,並錯過複雜的、依賴上下文的缺陷。AI程式碼稽核透過使用在海量程式碼庫上訓練的機器學習模型來增強傳統SAST。這使其能夠理解程式碼的邏輯和意圖,從而實現更準確的偵測、更少的誤報,並有能力識別新型或零時差漏洞模式。
AI程式碼稽核工具對參與軟體開發的多種角色都很有價值。這包括:
AI程式碼稽核是人工程式碼審查的補充,但不能完全取代它。AI工具擅長大規模、快速地識別各種技術漏洞和品質問題。然而,人類審查員對於評估業務邏輯缺陷、架構合理性以及自動化工具可能遺漏的細微上下文問題仍然至關重要。最有效的安全策略是結合兩者的優勢:使用AI工具進行廣泛、持續的掃描,並由人類專家對關鍵程式碼部分進行深入、富含上下文的審查。