
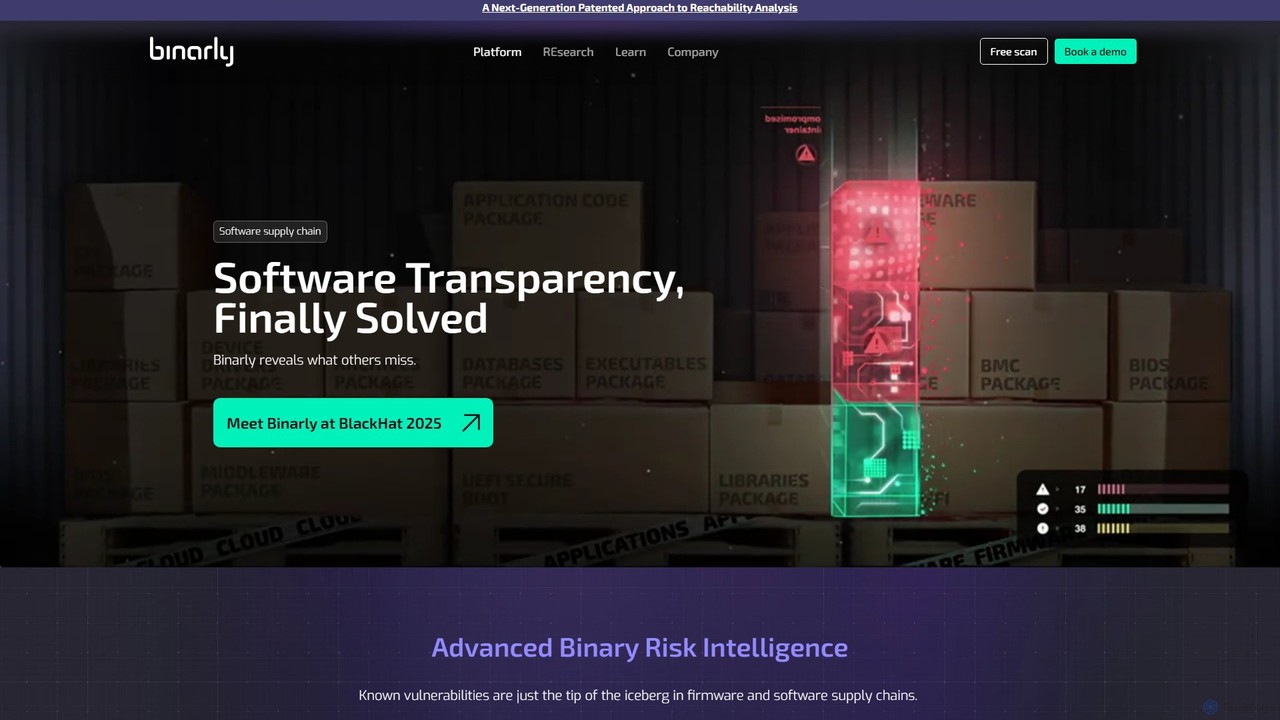
Binarly 概览
Binarly 是一個革命性的二進位風險情報平台,旨在保護整個軟體和韌體供應鏈的安全。在傳統安全工具僅能對應已知漏洞(CVE)而顯得力不從心的背景下,Binarly 進行了更深層次的探索。它直接分析二進位碼——即最終交付和部署的產品——以理解其行為和結構。這種方法使其不僅能發現已知威脅,還能以近乎零誤報的準確率揭示整個類別的未公開漏洞、韌體植入物和惡意程式碼。該平台結合了現代靜態分析、機器學習以及其研究團隊深厚的專業知識,該團隊曾發現過像 LogoFAIL 這樣的重大漏洞。
Binarly 的核心使命是實現安全左移,將其直接嵌入到開發和採購生命週期中。它解決了僅依賴原始碼分析所帶來的關鍵缺陷,因為漏洞可能在編譯、連結或透過第三方依賴項引入。透過提供對二進位檔案內部構成的全面可見性,Binarly 賦能開發人員、安全團隊和組織,使其能夠主動管理風險、確保合規性,並從基礎層面保護其基礎設施。
如何使用 Binarly
開始使用 Binarly 是一個諮詢過程,旨在根據您的特定需求量身定制解決方案。典型的工作流程如下:
- 初步諮詢: 首先透過 Binarly 網站預約演示。他們的安全專家團隊將與您合作,評估您目前的供應鏈安全狀況並確定關鍵風險領域。
- 整合: Binarly 透明平台設計用於無縫整合到您現有的工作流程中。它可以連接到您的 CI/CD(持續整合/持續部署)管道,為每個新構建版本自動執行安全掃描。
- 自動分析: 整合後,Binarly 會自動掃描和分析二進位檔案。這包括韌體(BIOS/UEFI)、軟體可執行檔和容器映像。該平台不需要存取您的原始碼。
- 風險情報與報告: 平台會產生關於其發現的詳細報告。這包括已識別的漏洞(按 CVSS 評級)、惡意程式碼、傳遞性依賴項、授權合規性問題和不安全的加密模式。其由人工智慧驅動的分析提供了上下文和影響評估。
- 漏洞解決: Binarly 為發現的漏洞提供規範性且經過驗證的修復方案,使開發團隊的解決過程更快、更高效。這有助於快速修補問題並防止安全回歸。
- 持續監控: 透過持續評估,您可以保持高水準的安全性,證明符合法律和安全框架,並領先於新出現的威脅。
Binarly 的核心功能
- 進階二進位風險情報: 超越 CVE 比對,透過分析程式碼執行行為來偵測整個類別的漏洞、韌體植入物和惡意程式碼。
- 軟體供應鏈管理: 自動建立和驗證軟體物料清單(SBOM),識別所有直接、靜態和傳遞性依賴項,以揭示軟體的真實構成。
- AI 輔助的漏洞管理: 利用人工智慧分析漏洞,評估其實際影響,並執行可達性分析,從而大幅減少誤報並幫助確定關鍵問題的優先級。
- 建置後安全自動化: 整合到 CI/CD 管道中,在部署前偵測常見的編碼錯誤、不安全的加密模式和嵌入的機密資訊。
- 變更與依賴性分析: 即時比較二進位檔案的不同版本,以了解變更、驗證是否應用了安全緩解措施,並在無需原始碼的情況下捕獲回歸問題。
- 持續合規與報告: 持續監控授權合規性,並幫助產生報告以證明符合法律和安全框架的盡職調查。
- 規範性修復方案: 提供可操作且經過驗證的建議,幫助開發人員快速有效地解決已識別的安全缺陷。
Binarly 的使用案例
對於任何關心其軟體和硬體完整性的組織而言,Binarly 都至關重要。主要使用案例包括:
- 韌體安全: 設備製造商和企業可以掃描 BIOS/UEFI 和 BMC 韌體,以在攻擊者利用深層漏洞獲得持久控制權之前發現並修復它們。
- 軟體供應鏈安全: 公司可以審查第三方軟體和開源組件,確保它們在整合前不含後門、惡意軟體或嚴重漏洞。
- DevSecOps 整合: 開發團隊可以將 Binarly 整合到其 CI/CD 管道中,以自動化安全測試,在開發生命週期的早期捕獲和修復漏洞。
- 供應商風險管理: 採購和安全團隊可以使用 Binarly 透過驗證他們購買的軟體和設備的安全聲明來追究供應商的責任。
- 事件應變與鑑識: 安全分析師可以使用 Binarly 分析可疑的二進位檔案,以了解其功能並識別隱藏的威脅。
Binarly 的優勢特點
與傳統安全解決方案相比,Binarly 具有明顯的優勢:
- 偵測未知威脅: 其主要優勢是能夠發現基於簽章的工具所遺漏的零日漏洞和新型威脅。
- 近乎零誤報: 透過理解漏洞的上下文和可達性,Binarly 消除了其他掃描器常見的警報疲勞,使團隊能夠專注於真正的威脅。
- 與原始碼無關: 分析在最終的二進位檔案上執行,提供了已部署軟體的真實情況,並克服了無法存取專有原始碼的障礙。
- 可操作的情報: Binarly 不僅僅是標記問題,還提供清晰、經過驗證的修復方案,從而加速了修復週期。
- 研究驅動的專業知識: 該平台由一個世界級的研究團隊支持,該團隊負責發現重大的行業性漏洞,確保其偵測能力始終處於前沿。
定價和計劃
Binarly 採用根據每個組織的特定需求量身定制的定價模式。網站上沒有列出公開的定價等級。要獲取報價,鼓勵相關方「預約演示」或「與我們的團隊交談」。該過程包括一次諮詢,以了解您的需求,如分析量和整合需求,然後提出客製化方案。Binarly 還提供「免費掃描」選項,讓潛在用戶體驗平台的部分功能。
流量分析
最新流量情况
状态
月度流量趋势
- 2025-9: 28.0K
- 2026-1: 22.0K
- 2026-2: 18.2K
- 2026-3: 15.7K
- 2026-4: 32.9K
- 2026-5: 21.0K
地理位置
Top 5 国家/地区
- 🇺🇸美國35.4%
- 🇻🇳越南20.2%
- 🇮🇳印度16.8%
- 🇷🇺俄羅斯16.5%
- 🇧🇷巴西11.1%
热门关键词
| 关键词 | 每次点击费用 |
|---|---|
| binarily | $0.00 |
| binarly | $0.00 |
| bypass tmr and secure boot bat | $0.00 |
| is secure boot a vendor locking tool | $0.00 |
| leaked secrets photo | $0.00 |
Binarly 替代方案
Cryptosense
一個企業級平台,現已成為 SandboxAQ 安全套件的一部分,可為您的整個加密基礎設施提供自動化發現、分析和管理。它幫助組織實現密碼敏捷性並安全地遷移到後量子密碼學(PQC)。
程式碼分析
CodeThreat
CodeThreat 是一個由 AI 驅動的代理式 SAST 平台,充當自主應用程式安全工程師。它能深入理解您的程式碼庫,識別上下文相關的漏洞,消除誤報,並自動修復威脅,確保您在不拖慢開發速度的情況下交付安全的程式碼。
程式碼安全Binarly 分类
Binarly 嵌入功能
复制这段嵌入代码,将徽章放到博客、文章或产品官网,并把读者直接引导到 ToolMage 详情页。

相关 AI 工具
Cryptosense
一個企業級平台,現已成為 SandboxAQ 安全套件的一部分,可為您的整個加密基礎設施提供自動化發現、分析和管理。它幫助組織實現密碼敏捷性並安全地遷移到後量子密碼學(PQC)。
程式碼分析
CodeThreat
CodeThreat 是一個由 AI 驅動的代理式 SAST 平台,充當自主應用程式安全工程師。它能深入理解您的程式碼庫,識別上下文相關的漏洞,消除誤報,並自動修復威脅,確保您在不拖慢開發速度的情況下交付安全的程式碼。
程式碼安全
cyberriskai
CyberRiskAI 是一個由人工智能驅動的平台,專為前瞻性網路安全風險管理而設計。它利用預測性威脅情報和自動化分析,幫助企業識別、量化和緩解網路威脅。該平台提供即時風險評分、漏洞評估和可行的修復指導,使組織能夠加強其安全態勢並確保法規遵循。
合規
Nightfall AI
Nightfall AI 是一款一體化、由人工智慧驅動的資料外洩防護 (DLP) 平台。它能自動發現、分類和保護 SaaS 應用程式、生成式 AI 工具、電子郵件和端點上的敏感資料,高精度地防止資料外洩並管理內部風險。
API
Binarly 评论 (0)
登录后发表评论。
登录暂无评论。