ToolMage
Anmelden

Best 1 Autorisierung AI tools for Entwicklertools

Popular Autorisierung AI tools in Entwicklertools include D2, helping you work more efficiently.

D2
Freemium

D2

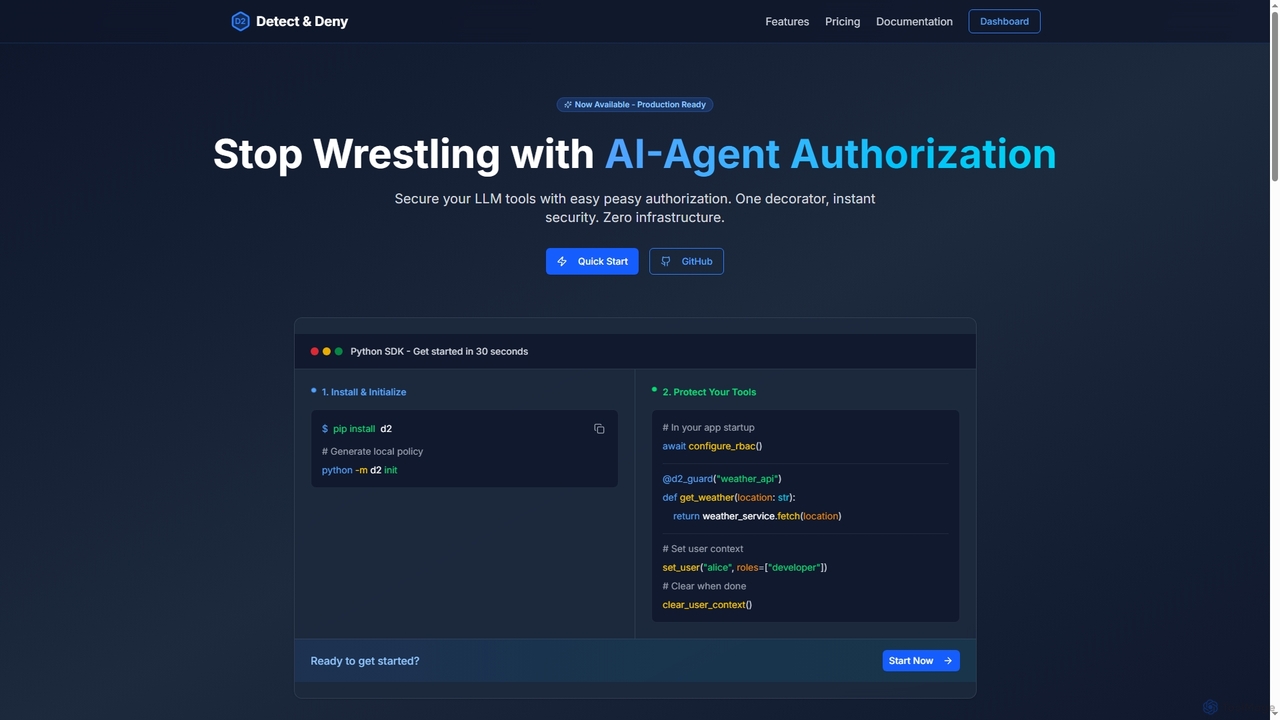
D2 ist ein Python-SDK, das entwickelt wurde, um die Autorisierung für KI-Agenten und LLM-Tools zu vereinfachen. Es bietet robuste Sicherheit auf Code-Ebene, indem es einen einzigen Dekorator zu Ihren Funktionen hinzufügt und komplexe Autorisierungslogik durch ein einfach zu verwaltendes, richtlinienbasiertes System ersetzt.

Entwicklung
Visits 7.3KFavorites 151Likes 144

About Autorisierung

Autorisierungs-Tools sind eine kritische Komponente innerhalb der Entwicklertools, die dazu dienen, zu definieren und durchzusetzen, was authentifizierte Benutzer oder Systeme innerhalb einer Anwendung oder eines Systems tun dürfen. Diese Tools etablieren Zugriffsrichtlinien und verwalten Berechtigungen, um sicherzustellen, dass nur autorisierte Entitäten spezifische Aktionen ausführen oder auf bestimmte Ressourcen zugreifen können. Sie bieten die granulare Kontrolle, die für den Aufbau sicherer, konformer und mandantenfähiger Anwendungen erforderlich ist.

Kernfunktionen

  • Rollenbasierte Zugriffskontrolle (RBAC): Weist Berechtigungen Rollen zu, die dann Benutzern zugewiesen werden, wodurch die Berechtigungsverwaltung in großem Maßstab vereinfacht wird.
  • Attributbasierte Zugriffskontrolle (ABAC): Definiert Zugriffsrichtlinien basierend auf Attributen des Benutzers, der Ressource und der Umgebung und bietet eine hochflexible und dynamische Autorisierung.
  • Richtliniendurchsetzungspunkte (PEP): Integriert sich direkt in den Anwendungscode oder API-Gateways, um Zugriffsanfragen abzufangen und Autorisierungsentscheidungen abzufragen.
  • Feingranulare Berechtigungen: Ermöglicht eine präzise Kontrolle über einzelne Aktionen (z. B. Lesen, Schreiben, Löschen) auf spezifischen Ressourcen, bis auf Feldebene.

Anwendungsfälle

Autorisierungs-Tools sind für Entwickler, die sichere Anwendungen erstellen, unerlässlich. Sie werden verwendet, um Benutzerzugriffsebenen in SaaS-Plattformen zu verwalten, zu steuern, welche Microservices miteinander kommunizieren können, und den Datenzugriff basierend auf Benutzerrollen oder Abteilungszugehörigkeiten einzuschränken. Dies gewährleistet den Datenschutz und die Betriebssicherheit in komplexen Systemen.

Auswahlkriterien

Bei der Auswahl von Autorisierungs-Tools sollten Sie die erforderliche Granularität der Kontrolle (z. B. RBAC vs. ABAC), die einfache Integration in bestehende Tech-Stacks (SDKs, APIs), die Skalierbarkeit zur Bewältigung wachsender Benutzerzahlen und die Flexibilität der Richtliniendefinitionssprachen berücksichtigen. Bewerten Sie Compliance-Funktionen, Leistungsauswirkungen und die Gesamtbetriebskosten, einschließlich Bereitstellung und Wartung.

Autorisierung use cases

1

Verwaltung von Benutzerberechtigungen in SaaS-Anwendungen

SaaS-Plattformentwickler verwenden Autorisierungs-Tools, um komplexe Benutzerrollen (z. B. Administrator, Redakteur, Betrachter) und deren entsprechende Berechtigungen über verschiedene Funktionen und Daten hinweg zu definieren und durchzusetzen. Dies stellt sicher, dass jeder Benutzer nur auf das zugreifen und es ändern kann, wozu er explizit berechtigt ist, wodurch die Datenintegrität und -sicherheit für mandantenfähige Umgebungen gewahrt bleibt.

2

Sicherung der Microservices-Kommunikation

In einer Microservices-Architektur implementieren Entwickler Autorisierungsrichtlinien, um zu steuern, welche Dienste bestimmte Endpunkte aufrufen oder auf Daten anderer Dienste zugreifen können. Dies verhindert unbefugten internen Zugriff und begrenzt den Explosionsradius potenzieller Sicherheitsverletzungen, wodurch eine sichere Kommunikation zwischen Diensten gewährleistet wird.

3

Kontrolle des Zugriffs auf sensible Daten

Dateningenieure und Entwickler nutzen Autorisierungs-Tools, um den Zugriff auf sensible Kunden- oder Finanzdaten in Datenbanken oder Data Lakes zu beschränken. Richtlinien können basierend auf Benutzerrollen, Abteilungen oder sogar Datenattributen festgelegt werden, um die Einhaltung von Vorschriften wie DSGVO oder HIPAA zu gewährleisten, indem unbefugte Datenexposition verhindert wird.

4

Implementierung der mandantenfähigen Zugriffskontrolle

Für Anwendungen, die mehrere Organisationen (Mandanten) bedienen, ermöglichen Autorisierungs-Tools eine strikte Isolation von Daten und Funktionen zwischen den Mandanten. Entwickler konfigurieren Richtlinien, um sicherzustellen, dass Benutzer einer Organisation keine Daten einer anderen Organisation anzeigen oder mit ihnen interagieren können, wodurch eine sichere und getrennte Benutzererfahrung geboten wird.

5

Sicherung von APIs für Drittanbieter-Integrationen

API-Entwickler setzen Autorisierungs-Tools ein, um ihre APIs zu schützen und sicherzustellen, dass nur legitime Drittanbieter-Anwendungen oder Partner auf bestimmte API-Endpunkte und Daten zugreifen können. Dies beinhaltet die Definition von Bereichen, Token und Richtlinien, die präzise Berechtigungen gewähren und die API-Infrastruktur sowie die zugrunde liegenden Daten schützen.

6

Sicherstellung der Einhaltung gesetzlicher Vorschriften

Organisationen in regulierten Branchen (z. B. Finanzen, Gesundheitswesen) nutzen Autorisierungs-Tools, um strenge Zugriffskontrollrichtlinien durchzusetzen, die den Compliance-Standards entsprechen. Entwickler implementieren Regeln, die festlegen, wer auf bestimmte Informationen zugreifen, diese ändern oder prüfen darf, und stellen auditierbare Protokolle von Zugriffsentscheidungen bereit, um die Einhaltung gesetzlicher Vorschriften nachzuweisen.

Autorisierung FAQ

Was sind Autorisierungs-Tools?

Autorisierungs-Tools sind spezialisierte Entwicklertools, die Zugriffsrechte für Benutzer und Systeme innerhalb einer Anwendung oder digitalen Umgebung verwalten und durchsetzen. Sie bestimmen, "was" eine authentifizierte Entität tun, zugreifen oder sehen darf, basierend auf vordefinierten Richtlinien und Regeln, um sichere und kontrollierte Interaktionen mit Ressourcen zu gewährleisten.

Wie unterscheiden sich Autorisierungs-Tools von Authentifizierungs-Tools?

Authentifizierungs-Tools überprüfen, "wer" ein Benutzer ist (z. B. über Benutzername/Passwort, Biometrie), und bestätigen dessen Identität. Autorisierungs-Tools hingegen bestimmen, "was" dieser authentifizierte Benutzer tun oder worauf er zugreifen darf. Authentifizierung dreht sich um die Identitätsprüfung, während Autorisierung um die Berechtigungsverwaltung geht. Sie sind komplementäre Prozesse zur Sicherung einer Anwendung.

Was sind die Hauptvorteile der Verwendung von Autorisierungs-Tools?

Die Verwendung von Autorisierungs-Tools bietet mehrere wichtige Vorteile: verbesserte Sicherheit durch Verhinderung unbefugten Zugriffs, verbesserte Einhaltung von Datenschutzbestimmungen (wie DSGVO, HIPAA), vereinfachte Verwaltung komplexer Benutzerberechtigungen und größere Flexibilität bei der Definition granularer Zugriffsrichtlinien. Sie reduzieren auch den Entwicklungsaufwand durch die Zentralisierung der Zugriffssteuerungslogik.

Was ist rollenbasierte Zugriffskontrolle (RBAC) bei der Autorisierung?

Rollenbasierte Zugriffskontrolle (RBAC) ist ein beliebtes Autorisierungsmodell, bei dem Berechtigungen mit spezifischen Rollen (z. B. "Administrator", "Redakteur", "Gast") verknüpft sind. Benutzern werden dann eine oder mehrere Rollen zugewiesen, wodurch sie alle mit diesen Rollen verbundenen Berechtigungen erben. RBAC vereinfacht die Berechtigungsverwaltung, insbesondere in großen Organisationen, indem individuelle Benutzerberechtigungen in verwaltbare Rollen abstrahiert werden.

Können Autorisierungs-Tools mit bestehenden Identitätsanbietern integriert werden?

Ja, die meisten modernen Autorisierungs-Tools sind so konzipiert, dass sie nahtlos mit bestehenden Identitätsanbietern (IdPs) wie Okta, Auth0, Azure AD oder Google Identity Platform integriert werden können. Dies ermöglicht Anwendungen, vorhandene Benutzerverzeichnisse und Authentifizierungsmechanismen zu nutzen, während das Autorisierungs-Tool die Berechtigungsdurchsetzungsschicht übernimmt und so eine einheitliche Sicherheitsarchitektur schafft.