ToolMage
Anmelden

Best 2 Code-Auditierung AI tools for Entwicklertools

Popular Code-Auditierung AI tools in Entwicklertools include Code Genie und Kritisi, helping you work more efficiently.

Code Genie
Paid

Code Genie

Code Genie ist ein KI-gestütztes Ein-Klick-Audit-Tool für Ethereum-basierte Smart Contracts. Es nutzt große Sprachmodelle (LLMs), um Schwachstellen zu erkennen, den Gasverbrauch zu optimieren und Echtzeit-Codekorrekturen bereitzustellen, was die Sicherheit von Smart Contracts schnell, erschwinglich und für alle Entwickler zugänglich macht.

Code-Auditierung
Visits 6.4KFavorites 151Likes 153
Kritisi
Free

Kritisi

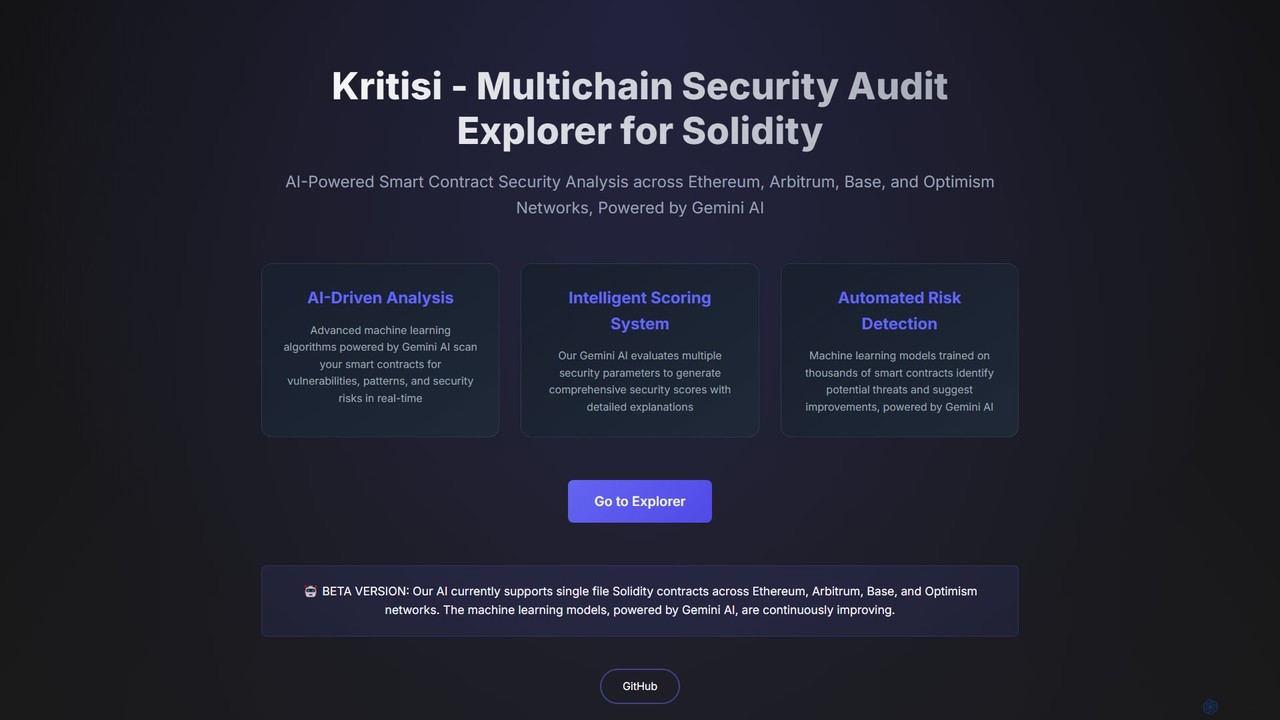
Kritisi ist ein KI-gestützter Sicherheitsaudit-Explorer für Solidity Smart Contracts. Angetrieben von Googles Gemini AI, scannt es Code auf Schwachstellen in den Netzwerken Ethereum, Arbitrum, Base und Optimism. Es bietet Echtzeitanalysen, intelligente Sicherheitsbewertungen und automatisierte Risikoerkennung, um Entwicklern zu helfen, sicherere Web3-Anwendungen zu erstellen.

Code-Auditierung
Visits 6.3KFavorites 148Likes 154

About Code-Auditierung

KI-Code-Auditierungstools sind spezialisierte Anwendungen, die Quellcode automatisch analysieren, um Sicherheitslücken, Fehler und Qualitätsprobleme zu identifizieren. Diese Tools nutzen Modelle des maschinellen Lernens und fortschrittliche statische Analysen (SAST), um komplexe Fehler zu erkennen, die herkömmliche Linter möglicherweise übersehen. Ihr Hauptwert liegt darin, Entwicklungsteams zu ermöglichen, Software proaktiv abzusichern, die Einhaltung von Standards wie OWASP zu gewährleisten und die Wartbarkeit des Codes während des gesamten Entwicklungszyklus zu verbessern. Durch die Integration in CI/CD-Pipelines bieten sie kontinuierliches Sicherheitsfeedback und machen Sicherheit zu einer gemeinsamen Verantwortung.

Kernfunktionen

  • Schwachstellenerkennung: Identifiziert gängige Sicherheitsrisiken wie SQL-Injection, Cross-Site-Scripting (XSS) und unsichere Konfigurationen.
  • Code-Qualitätsanalyse: Bewertet den Code auf Komplexität, Duplizierung und Einhaltung etablierter Best Practices und Stilrichtlinien.
  • Automatisierte Korrekturvorschläge: Bietet kontextbezogene Empfehlungen oder generiert Code-Patches, um identifizierte Probleme effizient zu beheben.
  • Abhängigkeits-Scan: Analysiert Drittanbieter-Bibliotheken und Open-Source-Komponenten auf bekannte Schwachstellen (Software Composition Analysis - SCA).
  • Konformitätsprüfung: Überprüft den Code anhand von Branchensicherheitsstandards und -vorschriften, einschließlich OWASP Top 10, CWE und CERT.

Anwendungsfälle

KI-Code-Auditierungstools sind für Softwareentwicklungsteams, DevOps-Ingenieure und Cybersicherheitsexperten unerlässlich. Sie werden in Technologieunternehmen, Finanzinstituten und Gesundheitsorganisationen eingesetzt, um proprietäre Anwendungen zu sichern. Eine Schlüsselanwendung ist ihre Integration in CI/CD-Pipelines, um Sicherheitsprüfungen bei jedem Code-Commit zu automatisieren und zu verhindern, dass Schwachstellen in Produktionsumgebungen gelangen.

Auswahlkriterien

Bei der Auswahl eines KI-Code-Auditierungstools sollten Sie Folgendes berücksichtigen: Überprüfen Sie zunächst die Unterstützung für die Programmiersprachen und Frameworks Ihres Projekts. Zweitens bewerten Sie die Integrationsfähigkeiten mit Ihrem bestehenden Entwicklungsökosystem wie GitHub, GitLab oder Jenkins. Drittens beurteilen Sie die Genauigkeit des Tools und die Rate der Fehlalarme, um eine Alarmmüdigkeit in Ihrem Team zu vermeiden. Schließlich berücksichtigen Sie die Tiefe der angebotenen Analyse, ob es sich um statische Analyse (SAST), dynamische Analyse (DAST) oder eine Kombination handelt.

Code-Auditierung use cases

1

Automatisierung von Sicherheitsüberprüfungen in CI/CD-Pipelines

Ein DevOps-Ingenieur integriert ein KI-Code-Audit-Tool in seinen GitHub-Actions-Workflow. Das Tool ist so konfiguriert, dass es jeden Pull Request, der an den Hauptzweig gesendet wird, automatisch scannt. Wenn ein Entwickler neuen Code mit einer potenziellen SQL-Injection-Schwachstelle pusht, schlägt der CI/CD-Job fehl und blockiert den Merge. Das Tool liefert sofortiges, umsetzbares Feedback direkt im Pull Request, erklärt die Schwachstelle und schlägt ein korrigiertes Code-Snippet vor. Dies verhindert, dass unsicherer Code in die Produktion gelangt, und reduziert den manuellen Aufwand für leitende Sicherheitsprüfer.

2

Sicherung von Legacy-Codebasen

Ein Softwarearchitekt hat die Aufgabe, eine große, zehn Jahre alte monolithische Anwendung zu modernisieren. Die ursprünglichen Entwickler sind nicht mehr im Unternehmen, und der Sicherheitsstatus ist unbekannt. Sie verwenden ein KI-Code-Audit-Tool, um einen tiefen Scan der gesamten Codebasis durchzuführen. Das Tool generiert einen umfassenden Bericht, der Hunderte von Schwachstellen nach Schweregrad priorisiert. Dies ermöglicht es dem Team, einen strategischen Sanierungsplan zu erstellen, bei dem kritische Probleme wie veraltete kryptografische Bibliotheken und hartcodierte Geheimnisse zuerst angegangen werden, um so die Angriffsfläche der Anwendung und die technischen Schulden systematisch zu reduzieren.

3

Vorbereitung auf Sicherheitsaudits durch Dritte

Ein Compliance-Manager in einem FinTech-Unternehmen muss sich auf ein bevorstehendes SOC-2-Audit vorbereiten. Um einen reibungslosen Prozess zu gewährleisten, lassen sie den Code der Hauptanwendung des Unternehmens durch ein KI-Audit-Tool laufen. Das Tool ist mit Regelsätzen konfiguriert, die spezifisch für die Vorschriften der Finanzbranche sind. Es markiert mehrere Bereiche der Nichteinhaltung, wie z. B. unzureichende Protokollierung und potenzielle Datenexpositionsrisiken. Das Entwicklungsteam behebt diese Feststellungen, bevor die offiziellen Prüfer eintreffen, was die Chancen, das Audit beim ersten Versuch zu bestehen, erheblich erhöht und einen proaktiven Ansatz für Sicherheit und Compliance demonstriert.

4

Durchsetzung von Codierungsstandards in Teams

Ein Engineering Manager möchte eine konsistente Codequalität in einem verteilten Team von 50 Entwicklern sicherstellen. Sie konfigurieren ihr KI-Code-Audit-Tool mit einem benutzerdefinierten Regelsatz, der den spezifischen Styleguide, die Namenskonventionen und die Architekturmuster des Unternehmens durchsetzt. Das Tool ist direkt in die IDEs der Entwickler (wie VS Code) integriert. Während die Entwickler Code schreiben, liefert das Tool Echtzeit-Feedback und hebt Abweichungen von den Standards hervor. Diese automatisierte Durchsetzung hilft, eine einheitliche Codebasis zu erhalten, die leichter zu lesen, zu debuggen und für neue Teammitglieder zugänglich ist, ohne dass eine ständige manuelle Überwachung durch technische Leiter erforderlich ist.

5

Management von Schwachstellen in Open-Source-Abhängigkeiten

Ein Sicherheitsanalyst ist für das Management von Lieferkettenrisiken verantwortlich. Er verwendet ein KI-Code-Audit-Tool, das Funktionen zur Software-Kompositionsanalyse (SCA) enthält. Das Tool scannt die Abhängigkeitsdateien des Projekts (z. B. `package-lock.json`, `pom.xml`) und identifiziert eine Drittanbieter-Bibliothek mit einer kritischen Schwachstelle für die Remotecodeausführung (RCE). Das Tool alarmiert nicht nur das Team, sondern liefert auch Kontext, indem es auf den offiziellen CVE-Eintrag verlinkt und die minimale sichere Version für ein Upgrade vorschlägt. Dies ermöglicht es dem Team, die Schwachstelle schnell zu beheben, bevor sie ausgenutzt werden kann, und die Anwendung vor geerbten Risiken zu schützen.

6

Beschleunigung des Onboardings und der Schulung von Entwicklern

Ein Junior-Entwickler tritt einem Team bei und ist mit den sicheren Codierungspraktiken des Unternehmens nicht vertraut. Ein KI-Code-Audit-Tool ist in seine IDE integriert. Während er seine erste Funktion schreibt, liefert das Tool Echtzeit-Vorschläge direkt im Code. Wenn er beispielsweise eine Datenbankabfrage mit Zeichenkettenverkettung schreibt, markiert das Tool dies als potenzielles SQL-Injection-Risiko und schlägt stattdessen die Verwendung einer parametrisierten Abfrage vor, einschließlich eines Codebeispiels. Dies fungiert als kontinuierlicher, kontextbezogener Mentor, der dem neuen Mitarbeiter hilft, sichere Codierungsgewohnheiten organisch zu erlernen und zu übernehmen, und reduziert den Schulungsaufwand für leitende Entwickler.

Code-Auditierung FAQ

Was ist KI-Code-Auditierung?

KI-Code-Auditierung ist der Einsatz von künstlicher Intelligenz zur automatischen Analyse von Quellcode auf Sicherheitslücken, Qualitätsmängel und Compliance-Probleme. Im Gegensatz zu herkömmlichen Tools, die sich ausschließlich auf vordefinierte Regeln stützen, verwenden KI-gestützte Audit-Tools maschinelles Lernen, um den Code-Kontext zu verstehen, neue Schwachstellenmuster zu identifizieren und Fehlalarme zu reduzieren. Sie sind ein zentraler Bestandteil moderner DevSecOps-Praktiken und ermöglichen es Teams, Probleme frühzeitig im Entwicklungslebenszyklus zu finden und zu beheben.

Wie wählt man das richtige KI-Code-Audit-Tool aus?

Um das richtige Tool auszuwählen, berücksichtigen Sie diese Faktoren:

  • Sprach- und Framework-Unterstützung: Stellen Sie sicher, dass es die spezifischen Technologien abdeckt, die in Ihren Projekten verwendet werden.
  • Integrationsfähigkeiten: Prüfen Sie die nahtlose Integration mit Ihren Versionskontrollsystemen (z. B. GitHub, GitLab) und CI/CD-Pipelines. Die IDE-Integration ist ebenfalls ein großes Plus für die Entwicklerproduktivität.
  • Genauigkeit und Fehlalarme: Suchen Sie nach Tools mit einem Ruf für hohe Genauigkeit und eine niedrige Rate an Fehlalarmen, um Alarmmüdigkeit zu vermeiden.
  • Analysearten: Bestimmen Sie, ob Sie statische Anwendungssicherheitstests (SAST), Software-Kompositionsanalyse (SCA) für Abhängigkeiten oder beides benötigen.
Was ist der Unterschied zwischen KI-Code-Auditierung und traditioneller statischer Analyse (SAST)?

Traditionelle statische Anwendungssicherheitstests (SAST) basieren hauptsächlich auf einem festen Satz vordefinierter Regeln und Muster, um Schwachstellen zu finden. Obwohl dies bei häufigen Problemen wirksam ist, kann es viele Fehlalarme erzeugen und komplexe, kontextabhängige Fehler übersehen. Die KI-Code-Auditierung erweitert die traditionelle SAST durch den Einsatz von maschinellen Lernmodellen, die auf riesigen Codebasen trainiert wurden. Dies ermöglicht es, die Logik und Absicht des Codes zu verstehen, was zu einer genaueren Erkennung, weniger Fehlalarmen und der Fähigkeit führt, neue oder Zero-Day-Schwachstellenmuster zu identifizieren.

Wer sollte KI-Code-Audit-Tools verwenden?

KI-Code-Audit-Tools sind für eine Vielzahl von Rollen in der Softwareentwicklung wertvoll. Dazu gehören:

  • Softwareentwickler: Um Echtzeit-Feedback in ihrer IDE zu erhalten und Probleme vor dem Committen von Code zu beheben.
  • DevOps/DevSecOps-Ingenieure: Um Sicherheitsprüfungen in CI/CD-Pipelines zu automatisieren und Sicherheitstore durchzusetzen.
  • Anwendungssicherheitsexperten (AppSec): Um ihre Sicherheitsbemühungen zu skalieren, Schwachstellen im gesamten Unternehmen zu verwalten und sich auf komplexere Bedrohungen zu konzentrieren.
  • Qualitätssicherungsingenieure (QA): Um Sicherheitstests in ihren gesamten Qualitätssicherungsprozess zu integrieren.
Kann die KI-Code-Auditierung manuelle Code-Reviews ersetzen?

Die KI-Code-Auditierung ergänzt manuelle Code-Reviews, ersetzt sie aber nicht vollständig. KI-Tools zeichnen sich dadurch aus, eine breite Palette technischer Schwachstellen und Qualitätsprobleme in großem Umfang und mit hoher Geschwindigkeit zu identifizieren. Menschliche Prüfer sind jedoch nach wie vor unerlässlich, um Fehler in der Geschäftslogik, die Solidität der Architektur und subtile kontextbezogene Probleme zu bewerten, die ein automatisiertes Tool möglicherweise übersieht. Die effektivste Sicherheitsstrategie kombiniert die Stärken beider Ansätze: den Einsatz von KI-Tools für breite, kontinuierliche Scans und menschliche Experten für tiefgehende, kontextreiche Überprüfungen kritischer Codeabschnitte.