
Kritisi Overview
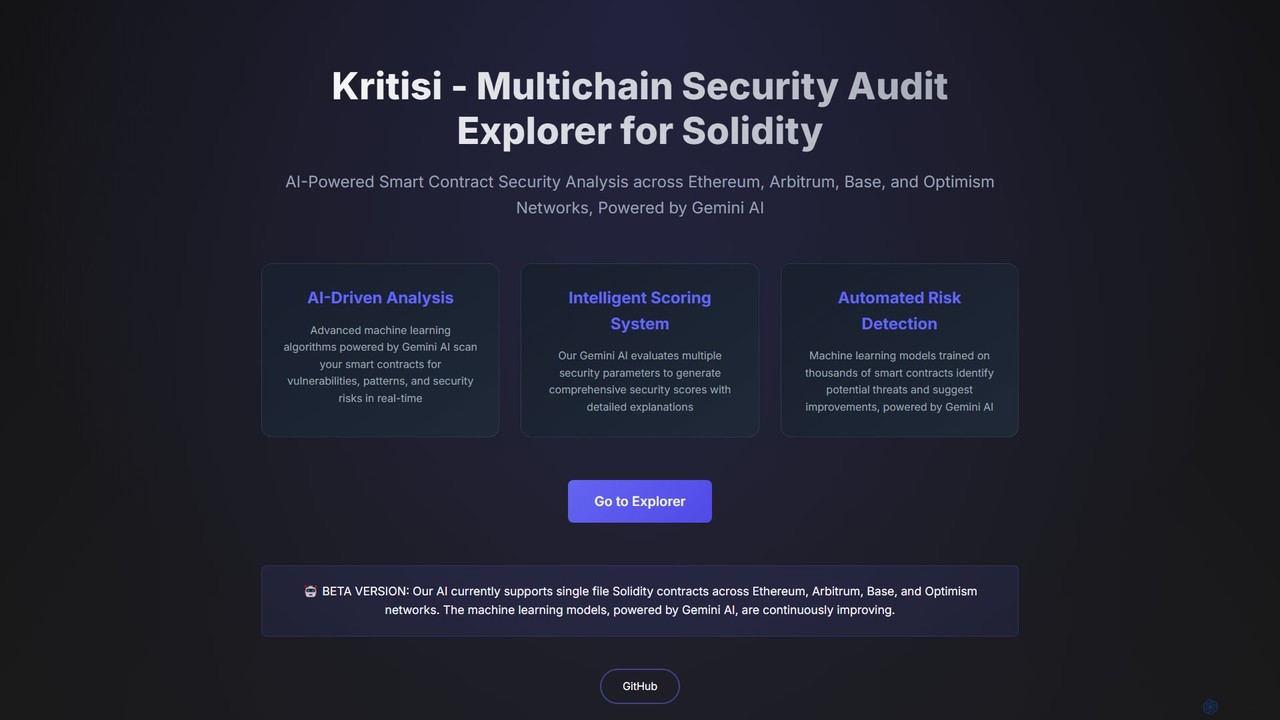
Kritisi ist ein hochmoderner, KI-gestützter Sicherheitsaudit-Explorer, der speziell für die Programmiersprache Solidity entwickelt wurde, dem Eckpfeiler der Smart-Contract-Entwicklung auf Ethereum und anderen EVM-kompatiblen Blockchains. In der hochriskanten Welt von Web3, in der eine einzige Schwachstelle zu katastrophalen finanziellen Verlusten führen kann, ist eine robuste Sicherheitsprüfung nicht nur eine bewährte Methode, sondern eine Notwendigkeit. Kritisi nutzt die fortschrittlichen Fähigkeiten von Googles Gemini AI, um Entwicklern eine schnelle, intelligente und zugängliche erste Verteidigungslinie gegen Sicherheitsbedrohungen zu bieten.
Die Plattform funktioniert über mehrere große Blockchain-Netzwerke hinweg, darunter Ethereum, Arbitrum, Base und Optimism, was sie zu einem vielseitigen Werkzeug für eine breite Palette von Entwicklern macht. Durch die Automatisierung der ersten Sicherheitsanalyse ermöglicht Kritisi den Entwicklern, potenzielle Schwachstellen frühzeitig im Entwicklungslebenszyklus zu identifizieren und zu beheben, lange vor der Bereitstellung. Dieser proaktive Ansatz erhöht nicht nur die Sicherheit, sondern optimiert auch den Entwicklungsprozess und spart Zeit und Ressourcen, die sonst für kostspielige manuelle Audits oder Korrekturen nach der Bereitstellung aufgewendet würden.
Wie man Kritisi verwendet
Die Verwendung von Kritisi ist als unkomplizierter Prozess konzipiert, der direkt in den Arbeitsablauf des Entwicklers integriert ist. Obwohl es sich derzeit in der Beta-Phase befindet, ist das typische Nutzungsmuster wie folgt:
- Zugriff auf den Explorer: Navigieren Sie zur Kritisi-Website und öffnen Sie den Sicherheitsaudit-Explorer.
- Senden Sie Ihren Vertrag: Die Plattform unterstützt derzeit Solidity-Verträge mit einer einzigen Datei. Sie können Ihren Code direkt in den bereitgestellten Editor einfügen oder die .sol-Datei hochladen.
- Starten Sie den KI-Scan: Mit einem einzigen Klick können Sie die KI-gestützte Analyse auslösen. Die Gemini AI-Engine beginnt in Echtzeit mit dem Scannen Ihres Codes.
- Überprüfen Sie den Sicherheitsbericht: Innerhalb von Augenblicken generiert Kritisi einen umfassenden Bericht. Dieser enthält eine allgemeine Sicherheitsbewertung, eine detaillierte Liste der identifizierten Schwachstellen, kategorisiert nach Schweregrad (z. B. kritisch, hoch, mittel, niedrig), und die spezifischen Codezeilen, in denen die Probleme liegen.
- Verstehen und Beheben: Der Bericht liefert klare Erklärungen für jede Schwachstelle und schlägt oft bewährte Verfahren oder Code-Änderungen zur Behebung vor.
- Iterieren und erneut scannen: Entwickler können dann ihren Code basierend auf dem Feedback ändern und ihn erneut bei Kritisi einreichen, um zu überprüfen, ob die Schwachstellen erfolgreich behoben wurden.
Kernfunktionen von Kritisi
- Gemini-gestützte KI-Analyse: Nutzt fortschrittliche maschinelle Lernmodelle von Googles Gemini AI, um eine tiefe, kontextbezogene Analyse von Solidity-Code durchzuführen und komplexe Schwachstellen jenseits einfacher Mustererkennung zu identifizieren.
- Intelligentes Sicherheitsbewertungssystem: Generiert eine ganzheitliche Sicherheitsbewertung basierend auf mehreren Parametern, einschließlich der Anzahl und des Schweregrads der Schwachstellen, der Codekomplexität und der Einhaltung etablierter bewährter Verfahren.
- Automatisierte Risikoerkennung: Die KI wird an Tausenden von bestehenden Smart Contracts und bekannten Exploits trainiert, was es ihr ermöglicht, potenzielle Bedrohungen automatisch zu erkennen, einschließlich häufiger Fallstricke wie Reentrancy, Integer-Überläufe/Unterläufe und Zugriffskontrollprobleme.
- Multi-Chain-Unterstützung: Bietet konsistente Sicherheitsanalysen über die wichtigsten EVM-Ketten: Ethereum, Arbitrum, Base und Optimism.
- Echtzeit-Feedback: Liefert schnelle Analysen, die es Entwicklern ermöglichen, Sicherheitsprüfungen nahtlos in ihre Entwicklungs- und Testzyklen zu integrieren, ohne signifikante Verzögerungen.
- Handlungsorientierte Vorschläge: Geht über die einfache Erkennung hinaus, indem es konkrete Vorschläge und Codebeispiele anbietet, um Entwicklern bei der Behebung der identifizierten Sicherheitsrisiken zu helfen.
Anwendungsfälle für Kritisi
Kritisi ist ein vielseitiges Werkzeug für verschiedene Akteure im Web3-Ökosystem:
- Pre-Deployment-Auditing: Einzelne Entwickler und kleine Teams können Kritisi als vorläufiges, kostengünstiges Audit verwenden, bevor sie einen Vertrag in einem Testnet oder Mainnet bereitstellen.
- CI/CD-Pipeline-Integration: Entwicklungsteams können Kritisi über seine API in ihre Continuous Integration/Continuous Deployment (CI/CD)-Pipelines integrieren, um jeden Code-Commit automatisch zu scannen und die Sicherheit während des gesamten Entwicklungsprozesses zu gewährleisten.
- Bildungswerkzeug: Entwickler, die neu in Solidity sind, können Kritisi verwenden, um auf praktische Weise mehr über häufige Sicherheitsschwachstellen zu lernen, indem sie ihren Code einreichen und aus dem Feedback der KI lernen.
- Verbesserung der Code-Überprüfung: Während einer manuellen Code-Überprüfung können Teams einen Kritisi-Bericht als Grundlage verwenden, um sicherzustellen, dass alle automatisierten Prüfungen bestanden wurden, sodass sich menschliche Prüfer auf die Geschäftslogik und nuanciertere architektonische Mängel konzentrieren können.
Vorteile von Kritisi
Die Hauptvorteile der Verwendung von Kritisi sind:
- Geschwindigkeit: KI-gesteuerte Audits werden in Sekunden oder Minuten abgeschlossen, einem Bruchteil der Zeit, die für manuelle Audits erforderlich ist.
- Zugänglichkeit: Es demokratisiert die Sicherheit von Smart Contracts, indem es leistungsstarke Audit-Tools für Projekte bereitstellt, die möglicherweise nicht das Budget für teure, erstklassige Sicherheitsfirmen haben.
- Kosteneffizienz: Als kostenloses Werkzeug in seiner Beta-Phase bietet es einen immensen Wert und reduziert die Kosten für die anfängliche Sicherheitsüberprüfung erheblich.
- Proaktive Sicherheitshaltung: Durch die frühzeitige Identifizierung von Problemen hilft Kritisi zu verhindern, dass Schwachstellen jemals eine Produktionsumgebung erreichen, was der sicherste und kostengünstigste Ansatz ist.
- Kontinuierliches Lernen: Die zugrunde liegenden maschinellen Lernmodelle werden ständig aktualisiert und verbessert, was bedeutet, dass die Erkennungsfähigkeiten des Werkzeugs im Laufe der Zeit ausgefeilter werden.
Preise und Pläne
Kritisi befindet sich derzeit in einer BETA-Phase und ist kostenlos verfügbar. Dies ermöglicht es Entwicklern und Teams, seine vollen Fähigkeiten ohne finanzielle Verpflichtung zu nutzen. Mit der Weiterentwicklung der Plattform und dem Hinzufügen neuer Funktionen können in Zukunft Preispläne eingeführt werden, um die kontinuierliche Entwicklung und den Betrieb zu unterstützen.
Kritisi Alternatives
Code Genie
Code Genie ist ein KI-gestütztes Ein-Klick-Audit-Tool für Ethereum-basierte Smart Contracts. Es nutzt große Sprachmodelle (LLMs), um Schwachstellen zu erkennen, den Gasverbrauch zu optimieren und Echtzeit-Codekorrekturen bereitzustellen, was die Sicherheit von Smart Contracts schnell, erschwinglich und für alle Entwickler zugänglich macht.
Code-Auditierung
SolidityScan
SolidityScan ist ein KI-gestützter Schwachstellenscanner und Auditing-Tool für Smart Contracts. Es automatisiert die Sicherheitsanalyse von Solidity-Code, erkennt Schwachstellen, schlägt Gas-Optimierungen vor und stellt die Einhaltung von Best Practices sicher, um Web3-Anwendungen zu schützen.
Code-Sicherheit
SecuredAI
SecuredAI ist eine KI-gestützte Web3-Sicherheitsplattform, die professionelle Sicherheitsaudits für Smart Contracts in Minuten liefert. Sie bietet eine vollständige Sicherheitsinfrastruktur, einschließlich Echtzeit-On-Chain-Überwachung, Exploit-Simulationen und On-Chain-Verifizierung, die es Entwicklern ermöglicht, sicheren Code 100x schneller auszuliefern und ihre DeFi-Projekte zu schützen.
Code-Sicherheit
ContractReader
ContractReader ist ein KI-gestütztes Tool, das für Entwickler, Auditoren und Krypto-Enthusiasten entwickelt wurde, um Blockchain-Smart-Contracts zu lesen, zu verstehen und zu prüfen. Es verbessert die Lesbarkeit von Code durch Syntaxhervorhebung, zeigt Live-On-Chain-Daten an und bietet GPT-4-gestützte Sicherheitsüberprüfungen, um potenzielle Schwachstellen in mehreren Blockchain-Netzwerken zu identifizieren.
Blockchain
Third
Third ist eine KI-gestützte Plattform zur sofortigen Generierung, Fehlerbehebung und Bereitstellung von Solidity-Smart Contracts auf allen EVM-kompatiblen Blockchains. Sie vereinfacht die Web3-Entwicklung, indem sie Benutzern ermöglicht, komplexe Verträge wie ERC20-Token, NFTs, DAOs und DEXs aus einfachen Prompts zu erstellen, mit Ein-Klick-Bereitstellung.
Web3-EntwicklungKritisi Categories
Kritisi Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
SolidityScan
SolidityScan ist ein KI-gestützter Schwachstellenscanner und Auditing-Tool für Smart Contracts. Es automatisiert die Sicherheitsanalyse von Solidity-Code, erkennt Schwachstellen, schlägt Gas-Optimierungen vor und stellt die Einhaltung von Best Practices sicher, um Web3-Anwendungen zu schützen.
Code-SicherheitCode Genie
Code Genie ist ein KI-gestütztes Ein-Klick-Audit-Tool für Ethereum-basierte Smart Contracts. Es nutzt große Sprachmodelle (LLMs), um Schwachstellen zu erkennen, den Gasverbrauch zu optimieren und Echtzeit-Codekorrekturen bereitzustellen, was die Sicherheit von Smart Contracts schnell, erschwinglich und für alle Entwickler zugänglich macht.
Code-AuditierungSecuredAI
SecuredAI ist eine KI-gestützte Web3-Sicherheitsplattform, die professionelle Sicherheitsaudits für Smart Contracts in Minuten liefert. Sie bietet eine vollständige Sicherheitsinfrastruktur, einschließlich Echtzeit-On-Chain-Überwachung, Exploit-Simulationen und On-Chain-Verifizierung, die es Entwicklern ermöglicht, sicheren Code 100x schneller auszuliefern und ihre DeFi-Projekte zu schützen.
Code-Sicherheit
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungContractReader
ContractReader ist ein KI-gestütztes Tool, das für Entwickler, Auditoren und Krypto-Enthusiasten entwickelt wurde, um Blockchain-Smart-Contracts zu lesen, zu verstehen und zu prüfen. Es verbessert die Lesbarkeit von Code durch Syntaxhervorhebung, zeigt Live-On-Chain-Daten an und bietet GPT-4-gestützte Sicherheitsüberprüfungen, um potenzielle Schwachstellen in mehreren Blockchain-Netzwerken zu identifizieren.
BlockchainThird
Third ist eine KI-gestützte Plattform zur sofortigen Generierung, Fehlerbehebung und Bereitstellung von Solidity-Smart Contracts auf allen EVM-kompatiblen Blockchains. Sie vereinfacht die Web3-Entwicklung, indem sie Benutzern ermöglicht, komplexe Verträge wie ERC20-Token, NFTs, DAOs und DEXs aus einfachen Prompts zu erstellen, mit Ein-Klick-Bereitstellung.
Web3-Entwicklung
ChainGPT
ChainGPT ist eine fortschrittliche KI-Infrastruktur für den Web3-, Blockchain- und Krypto-Bereich. Es bietet eine Reihe von Tools, darunter einen No-Code-Smart-Contract-Generator und -Auditor, einen KI-Handelsassistenten und einen NFT-Generator, um dezentrale Technologie für Entwickler, Unternehmen und Enthusiasten zugänglich zu machen.
Codegenerierung
Quick Intel
Quick Intel ist eine KI-gestützte Sicherheitsplattform für den Web3-Bereich, die Echtzeit-Smart-Contract-Analysen für Krypto-Händler und Entwickler bietet. Sie scannt Verträge auf Dutzenden von Blockchains, um versteckte Risiken, potenzielle Betrügereien und Honeypots zu erkennen und Benutzern zu ermöglichen, sicherere Investitionsentscheidungen zu treffen.
API
Enzyme
Enzyme ist eine No-Code-Plattform, die es Kreativen, Entwicklern und Marken ermöglicht, Web3-Projekte zu entwerfen, zu starten und zu verwalten. Sie bietet eine riesige Bibliothek an vorgefertigten, sicheren Smart Contracts für NFTs, DAOs, DeFi und mehr, die eine sofortige Bereitstellung auf mehreren Blockchains ohne eine einzige Zeile Code ermöglichen.
Blockchain
Bueno
Bueno ist ein umfassendes No-Code-Toolkit für NFT-Ersteller. Es ermöglicht Künstlern und Entwicklern, Kunstsammlungen zu generieren, benutzerdefinierte Smart Contracts bereitzustellen und interaktive Welten zu erschaffen, ohne Code zu schreiben. Die Plattform unterstützt mehrere Blockchains und bietet eine vollständige Suite von Werkzeugen für den gesamten NFT-Projektlebenszyklus.
Digitale Kunst
Nora
Nora ist der erste KI-Coding-Agent, der speziell für die Web3-Entwicklung konzipiert wurde. Er geht über allgemeine Copiloten hinaus, indem er tiefgreifendes Reasoning für geschäftskritischen Code wie Smart Contracts bietet. Nora versteht Details auf Compiler- und VM-Ebene, unterstützt mehrere Blockchain-Sprachen (Solidity, Move, Cairo, Rust) und beschleunigt den gesamten Entwicklungszyklus von der Idee bis zum Deployment, um Sicherheit und Effizienz für Blockchain-Projekte zu gewährleisten.
Code-Assistent
peeranha
peeranha ist ein dezentrales Frage-Antwort-Protokoll für das Web3-Ökosystem. Es verbindet Entwickler, Benutzer und Enthusiasten aus verschiedenen Blockchain-Communities wie Sui, Polygon und The Graph. Benutzer können technische Fragen stellen, Wissen teilen und für ihre wertvollen Beiträge Kryptowährungsbelohnungen und Reputationspunkte verdienen, was eine kollaborative und anreizbasierte Lernumgebung fördert.
Fragen und Antworten
Chainrel
Chainrel ist eine auf Entwickler ausgerichtete Plattform, die die Blockchain-Integration durch die Bereitstellung von Echtzeit-Event-Benachrichtigungen über Webhooks vereinfacht. Sie ermöglicht es Entwicklern, Smart-Contract-Events, Wallet-Transfers und NFT-Aktivitäten über mehrere Blockchains wie Ethereum und Polygon zu überwachen und diese Daten direkt an ihre Backend-Dienste, Slack oder Discord zu liefern, ohne eine komplexe Blockchain-Infrastruktur verwalten zu müssen.
API
nifty_nft
Eine All-in-One-KI-gestützte Plattform zum Erstellen, Verwalten und Starten ganzer NFT-Kollektionen. Generieren Sie einzigartige Kunst, automatisieren Sie Metadaten und stellen Sie Smart Contracts ohne Code bereit. Perfekt für Künstler, Marken und Kreative, die in den Web3-Bereich einsteigen.
NFT-Generator
Kingdom
Kingdom ist eine Entwicklungsplattform zur Erstellung von On-Chain-Sandbox-MMORPGs und persistenten virtuellen Welten mit spielergesteuerten Ökonomien. Es nutzt die Blockchain-Technologie, um echtes digitales Eigentum und community-getriebene Spieleentwicklung zu ermöglichen, wie durch sein Flaggschiff-Spiel NomStead demonstriert wird.
Spieleentwicklung
Kritisi Comments (0)
Sign in to comment.
AnmeldenNo comments yet.