ToolMage
Anmelden

Best 3 Vorfallsreaktion AI tools for Sicherheit

Popular Vorfallsreaktion AI tools in Sicherheit include ThreatCluster, Cotool und ObsidianOne, helping you work more efficiently.

ThreatCluster
Free

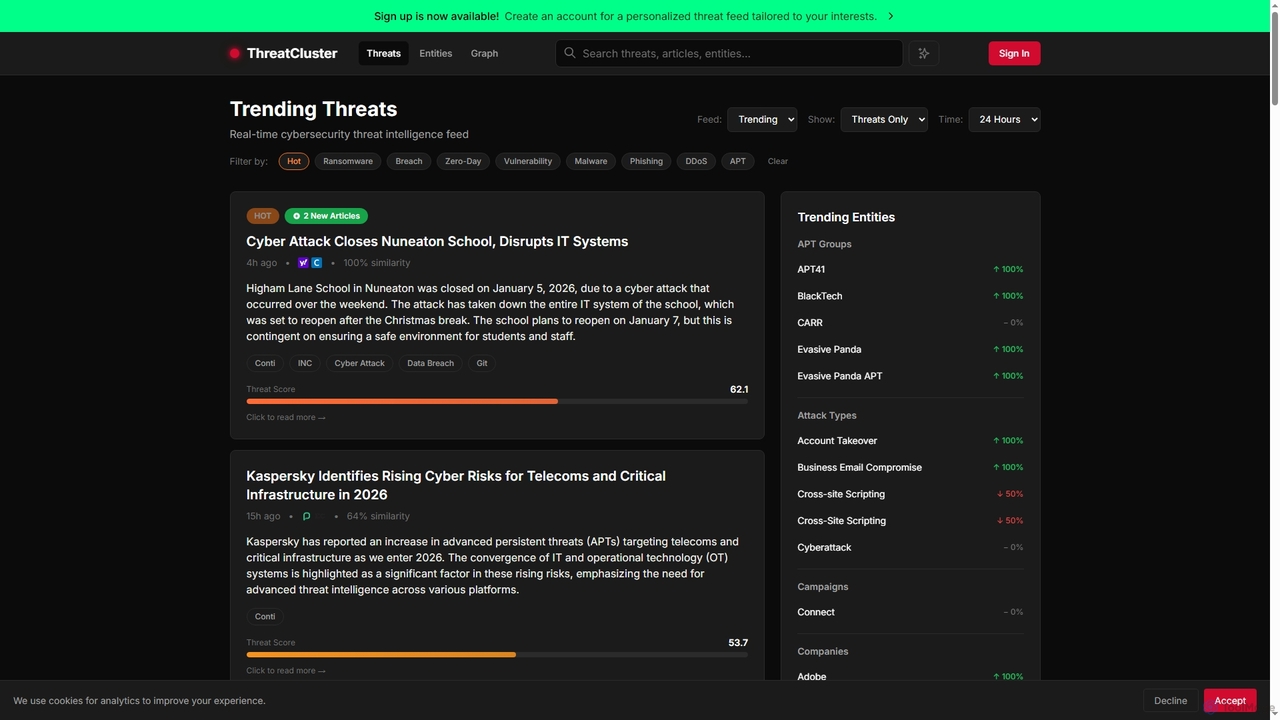
ThreatCluster

ThreatCluster ist eine Echtzeit-Cybersecurity-Bedrohungsanalyseplattform, die täglich Bedrohungen aus über 1000 Quellen aggregiert, clustert und bewertet, um einen fokussierten, umsetzbaren Feed ohne Informationsüberflutung zu bieten.

Bedrohungsanalyse
Visits 14KFavorites 66Likes 74
ObsidianOne
Paid

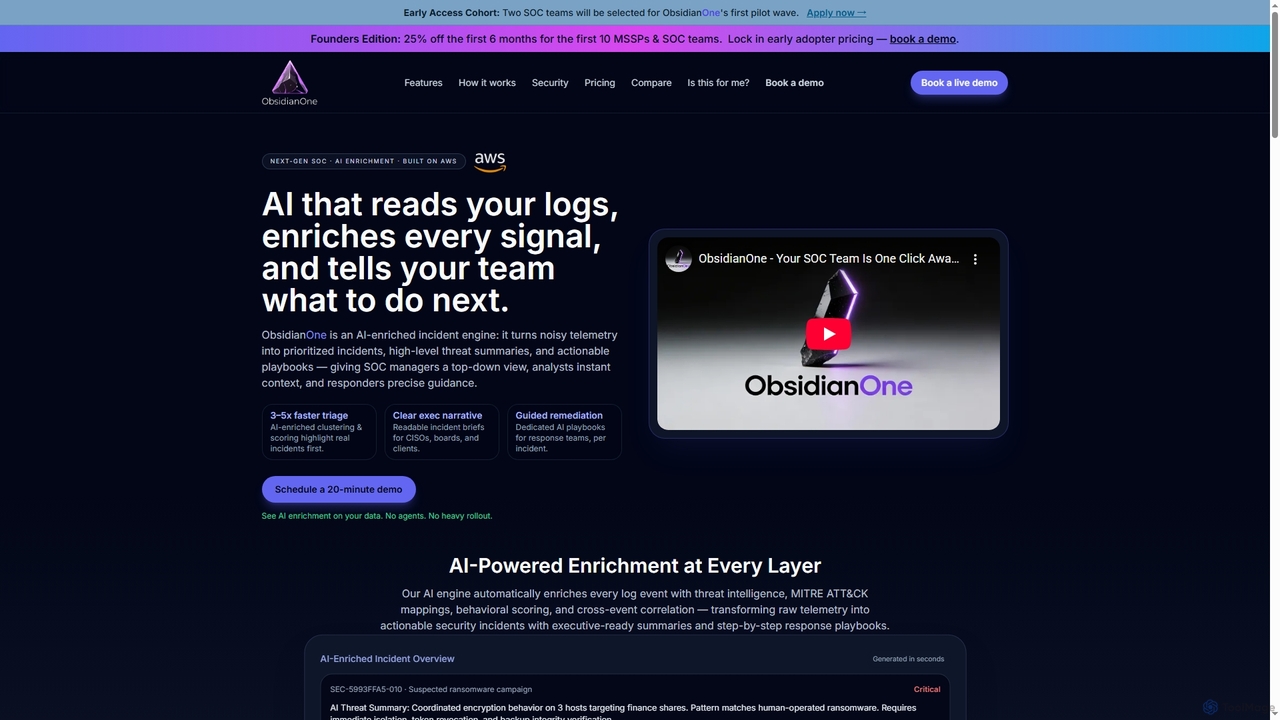
ObsidianOne

ObsidianOne ist eine KI-gestützte Incident-Engine, die für Next-Gen Security Operations Center (SOCs) entwickelt wurde. Sie wandelt rauschhafte Sicherheitstelemetriedaten in priorisierte Incidents, hochrangige Bedrohungszusammenfassungen und umsetzbare Playbooks um, wodurch SOC-Teams und MSSPs eine 3-5x schnellere Triage und geführte Behebung erreichen können.

Compliance Reporting
Visits 9.6KFavorites 108Likes 111
Cotool
Paid

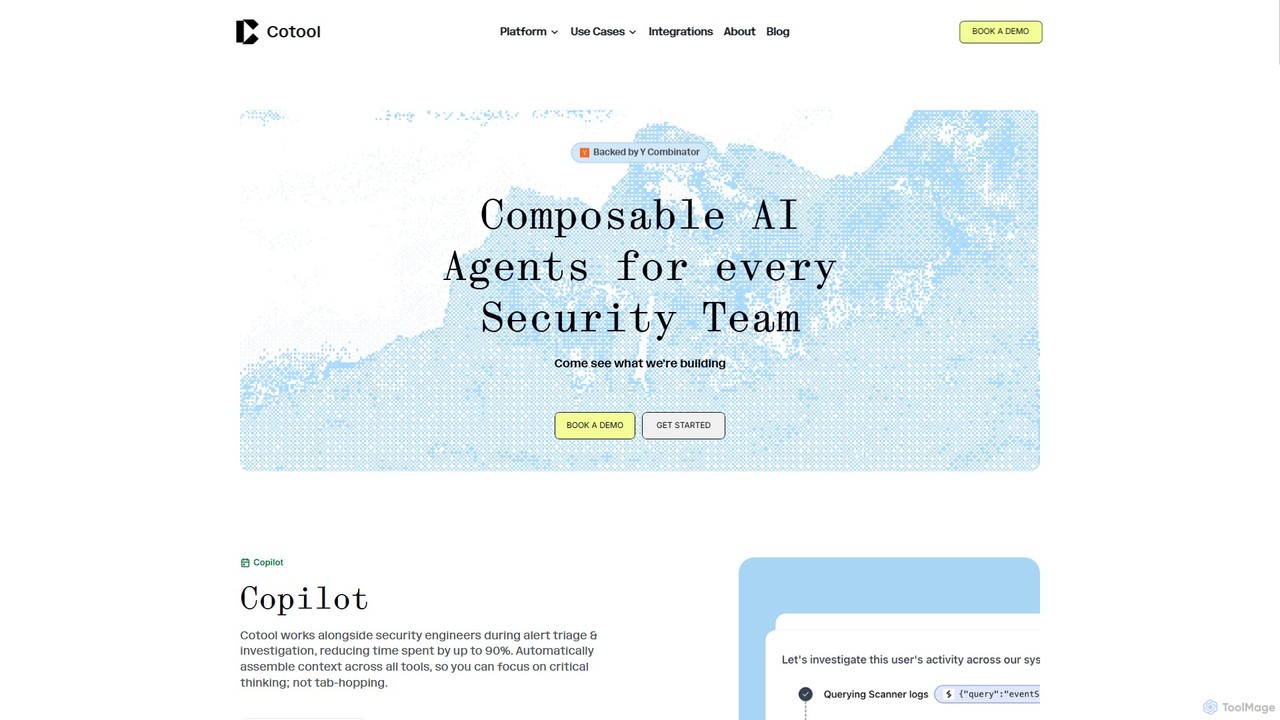
Cotool

Cotool ist eine KI-Sicherheitsplattform mit zusammensetzbaren Agenten, die für Sicherheitsteams entwickelt wurde. Sie automatisiert die Triage von Warnmeldungen, die Untersuchung von Vorfällen und die Bedrohungserkennung und reduziert den manuellen Aufwand um bis zu 90 %. Durch die Integration in Ihren bestehenden Sicherheits-Stack optimiert sie Arbeitsabläufe und ermöglicht es Analysten, sich auf kritische Bedrohungen zu konzentrieren.

DevSecOps
Visits 12.3KFavorites 161Likes 160

About Vorfallsreaktion

KI-Tools für die Incident Response sind spezialisierte Plattformen, die künstliche Intelligenz nutzen, um die Erkennung, Analyse, Eindämmung und Wiederherstellung nach Cybersicherheitsvorfällen zu automatisieren und zu verbessern. Diese Tools verwenden maschinelle Lernalgorithmen, um Anomalien zu identifizieren, Bedrohungsdaten zu korrelieren und Warnmeldungen zu priorisieren, wodurch der Incident-Lebenszyklus erheblich beschleunigt wird. Sie ermöglichen es Sicherheitsteams, schnell und effektiv auf Sicherheitsverletzungen zu reagieren und Schäden sowie Ausfallzeiten zu minimieren. Durch die Integration fortschrittlicher Analysen verwandeln diese KI-Lösungen reaktive Sicherheitsmaßnahmen in proaktive, intelligente Abwehrmechanismen, die für moderne Unternehmenssicherheitsoperationen entscheidend sind.

Kernfunktionen

  • Automatisierte Bedrohungserkennung: KI-gesteuerte Anomalieerkennung und Verhaltensanalyse zur Identifizierung komplexer Bedrohungen, die von traditionellen Signaturen oft übersehen werden.
  • Intelligente Alarmpriorisierung: Maschinelles Lernen zur Bewertung und Priorisierung von Sicherheitswarnungen, um Rauschen zu reduzieren und Analysten auf kritische Vorfälle zu konzentrieren.
  • Automatisierte Playbooks und Behebung: Vordefinierte, KI-ausgelöste Aktionen zur Eindämmung, wie die Isolierung kompromittierter Endpunkte oder das Blockieren bösartiger IPs.
  • Bedrohungsdatenintegration: Automatische Korrelation interner Incident-Daten mit externen Bedrohungsfeeds für einen reichhaltigeren Kontext und eine schnellere Analyse.
  • Post-Incident-Analyse: KI-gestützte Ursachenanalyse und Berichterstellung zur Verbesserung zukünftiger Strategien zur Vorfallprävention und -reaktion.

Anwendungsfälle

Sicherheitsoperationszentren (SOCs) verlassen sich stark auf KI-Tools für die Incident Response, um das überwältigende Volumen an Sicherheitswarnungen zu bewältigen und eine schnellere Triage und Untersuchung zu ermöglichen. Unternehmen nutzen sie, um anfängliche Eindämmungsmaßnahmen, wie Netzwerksegmentierung oder die Sperrung von Benutzerkonten, unmittelbar nach der Erkennung einer Sicherheitsverletzung zu automatisieren. Darüber hinaus unterstützen diese Tools Compliance-Beauftragte bei der Erstellung detaillierter Audit-Trails und Berichte für regulatorische Anforderungen nach einem Vorfall.

Auswahlkriterien

Bei der Auswahl von KI-Tools für die Incident Response sollten Sie deren Integrationsfähigkeiten mit der bestehenden Sicherheitsinfrastruktur, wie SIEM- und EDR-Systemen, berücksichtigen. Bewerten Sie den Grad der angebotenen Automatisierung, von der Anreicherung von Warnmeldungen bis hin zu vollständigen Behebungs-Playbooks, um sicherzustellen, dass er mit der Kapazität und Risikobereitschaft Ihres Teams übereinstimmt. Bewerten Sie die Fähigkeit des Tools, sich durch kontinuierliches Lernen an neue Bedrohungen anzupassen, und überprüfen Sie seine Berichts- und Compliance-Funktionen für Post-Incident-Anforderungen.

Vorfallsreaktion use cases

1

Automatisierte Malware-Eindämmung

Für einen Analysten eines Sicherheitsoperationszentrums (SOC) ist die Erkennung einer neuen Malware-Infektion von entscheidender Bedeutung. KI-Tools für die Incident Response identifizieren automatisch verdächtige Prozesse auf einem Endpunkt, gleichen sie mit Bedrohungsdaten ab und lösen sofortige Eindämmungsmaßnahmen aus, wie die Isolierung der betroffenen Maschine vom Netzwerk. Diese schnelle, KI-gesteuerte Reaktion verhindert die seitliche Ausbreitung von Malware und reduziert die Verbreitung und den Einfluss einer Infektion erheblich ohne manuelles Eingreifen.

2

Intelligente Phishing-Kampagnen-Erkennung und -Reaktion

Ein Unternehmenssicherheitsteam ist ständigen Phishing-Bedrohungen ausgesetzt. KI-gestützte Incident-Response-Systeme analysieren eingehende E-Mails auf subtile Phishing-Indikatoren, wie ungewöhnliches Absenderverhalten, bösartige Links oder verdächtige Anhänge, selbst solche, die traditionelle Filter umgehen. Bei der Erkennung kann das System verdächtige E-Mails automatisch unter Quarantäne stellen, betroffene Benutzer alarmieren und eine umfassendere Untersuchung des Ursprungs und Umfangs der Kampagne einleiten, um Mitarbeiter vor Social-Engineering-Angriffen zu schützen.

3

Schnelle Behebung von Cloud-Sicherheitsverletzungen

Cloud-Architekten und Sicherheitsingenieure, die dynamische Cloud-Umgebungen verwalten, benötigen schnelle Reaktionen auf Fehlkonfigurationen oder unbefugten Zugriff. KI-Tools für die Incident Response überwachen kontinuierlich die Cloud-Infrastruktur auf anomale Aktivitäten, wie ungewöhnliche API-Aufrufe oder Ressourcenbereitstellung. Wird eine Sicherheitsverletzung erkannt, kann die KI automatisch kompromittierte Anmeldeinformationen widerrufen, unsichere Konfigurationen rückgängig machen oder serverlose Funktionen auslösen, um betroffene Cloud-Ressourcen zu isolieren, wodurch die Exposition minimiert und die Compliance sichergestellt wird.

4

Erkennung von Anomalien bei Insider-Bedrohungen

Organisationen sind anfällig für Insider-Bedrohungen, sei es böswillig oder versehentlich. KI-gesteuerte Incident-Response-Plattformen etablieren Baselines für normales Benutzerverhalten über Netzwerke, Anwendungen und Datenzugriff hinweg. Wenn ein Mitarbeiter erheblich von seinen typischen Mustern abweicht – zum Beispiel durch den Zugriff auf sensible Dateien außerhalb der Arbeitszeiten oder den Versuch, große Datensätze herunterzuladen – kennzeichnet die KI dies als potenziellen Vorfall, leitet eine Untersuchung ein und kann den Zugriff vorübergehend sperren, um Datenexfiltration zu verhindern.

5

Automatisierte Reaktion auf Schwachstellen-Ausnutzung

Wenn eine neue Zero-Day-Schwachstelle oder ein kritischer Exploit auftaucht, müssen Sicherheitsteams schnell handeln. KI-Tools für die Incident Response integrieren sich in Schwachstellenmanagement-Systeme und Bedrohungsdaten-Feeds. Bei der Identifizierung eines versuchten Exploits einer bekannten Schwachstelle im Netzwerk kann die KI automatisch virtuelle Patches bereitstellen, Firewall-Regeln aktualisieren oder betroffene Systeme neu konfigurieren, um die Bedrohung zu mindern und sofortigen Schutz zu bieten, bevor offizielle Patches verfügbar sind.

6

Optimierte Incident-Berichterstattung und Compliance

Compliance-Beauftragte und Rechtsteams benötigen detaillierte Dokumentationen für jeden Sicherheitsvorfall. KI-gestützte Incident-Response-Systeme sammeln, kategorisieren und konsolidieren automatisch alle relevanten Daten – Warnmeldungen, Protokolle, ergriffene Maßnahmen und Zeitpläne – in umfassenden Berichten. Diese Automatisierung gewährleistet Genauigkeit und Vollständigkeit, reduziert den manuellen Aufwand für Post-Incident-Reviews, behördliche Einreichungen und Audit-Vorbereitungen erheblich und stellt sicher, dass die Organisation ihre Compliance-Verpflichtungen effizient erfüllt.

Vorfallsreaktion FAQ

Was sind KI-Tools für die Incident Response?

KI-Tools für die Incident Response sind fortschrittliche Softwarelösungen, die künstliche Intelligenz, hauptsächlich maschinelles Lernen, nutzen, um den gesamten Lebenszyklus der Cybersicherheits-Incident-Response zu automatisieren und zu verbessern. Sie gehen über traditionelle regelbasierte Systeme hinaus, indem sie Sicherheitsverletzungen intelligent erkennen, analysieren, eindämmen, beseitigen und beheben. Ihr Hauptzweck ist es, Reaktionszeiten zu beschleunigen, manuellen Aufwand zu reduzieren und die Genauigkeit der Bedrohungsidentifizierung zu verbessern, wodurch letztendlich die Auswirkungen von Cyberangriffen auf die Operationen und Daten einer Organisation minimiert werden.

Wie unterscheiden sich KI-Tools für die Incident Response von traditionellen SIEM-Systemen?

Obwohl sowohl Security Information and Event Management (SIEM)-Systeme als auch KI-Tools für die Incident Response für die Sicherheit entscheidend sind, unterscheiden sich ihre Hauptfunktionen. SIEMs aggregieren und korrelieren Protokolldaten aus verschiedenen Quellen, um eine zentralisierte Ansicht von Sicherheitsereignissen zu bieten. KI-Tools für die Incident Response konzentrieren sich jedoch speziell auf die Automatisierung und Verbesserung der *Reaktionsphase*. Sie nutzen KI für erweiterte Anomalieerkennung, intelligente Alarmpriorisierung und automatisierte Behebungsmaßnahmen, oft in Integration mit SIEMs, um auf die generierten Warnmeldungen zu reagieren und eine proaktivere und automatisiertere Verteidigungsschicht über die reine Protokollierung und Alarmierung hinaus bereitzustellen.

Was sind die Hauptvorteile der Verwendung von KI in der Incident Response?

Die Integration von KI in die Incident Response bietet mehrere wesentliche Vorteile. Erstens beschleunigt sie die Bedrohungserkennung und Reaktionszeiten dramatisch, indem sie repetitive Aufgaben automatisiert und Warnmeldungen intelligent priorisiert, wodurch Sicherheitsteams sich auf komplexe Probleme konzentrieren können. Zweitens verbessert KI die Genauigkeit, indem sie subtile Muster und Anomalien identifiziert, die menschliche Analysten übersehen könnten, und so die Erkennung ausgeklügelter Angriffe verbessert. Drittens reduziert sie die Arbeitslast des Sicherheitspersonals, mindert die Ermüdung der Analysten und verbessert die allgemeine Betriebseffizienz. Schließlich führen KI-gesteuerte Erkenntnisse zu einer besseren Post-Incident-Analyse und verbesserten zukünftigen Präventionsstrategien.

Wie helfen KI-Tools für die Incident Response bei der Eindämmung?

KI-Tools für die Incident Response verbessern die Eindämmungsbemühungen erheblich, indem sie schnelle, automatisierte Aktionen ermöglichen. Bei der Erkennung einer bestätigten Bedrohung können diese Tools automatisch vordefinierte Playbooks auslösen, um kompromittierte Systeme zu isolieren, bösartige IP-Adressen an der Firewall zu blockieren, verdächtige Benutzerkonten zu sperren oder den Zugriff auf sensible Daten zu widerrufen. Diese sofortige, maschinelle Reaktion verhindert die seitliche Ausbreitung von Bedrohungen, begrenzt die Datenexfiltration und minimiert den gesamten Explosionsradius eines Angriffs, oft bevor menschliches Eingreifen möglich ist.

Was sollte ich bei der Auswahl eines KI-Tools für die Incident Response beachten?

Bei der Auswahl eines KI-Tools für die Incident Response sind mehrere Faktoren entscheidend. Bewerten Sie zunächst dessen Integrationsfähigkeiten mit Ihrem bestehenden Sicherheitsökosystem, einschließlich SIEM, EDR und Ticketsystemen. Zweitens bewerten Sie den Grad und die Art der angebotenen Automatisierung, von der Anreicherung von Warnmeldungen bis hin zu automatisierten Behebungs-Playbooks, um sicherzustellen, dass sie mit der operativen Reife Ihres Teams übereinstimmt. Drittens berücksichtigen Sie die Genauigkeit der Bedrohungserkennung und die Fähigkeit, sich durch kontinuierliches Lernen an neue Bedrohungen anzupassen. Überprüfen Sie schließlich die Berichtsfunktionen für Compliance und Post-Incident-Analyse und stellen Sie sicher, dass sie eine klare Sicht auf Incident-Zeitpläne und ergriffene Maßnahmen bieten.