
Cotool Overview
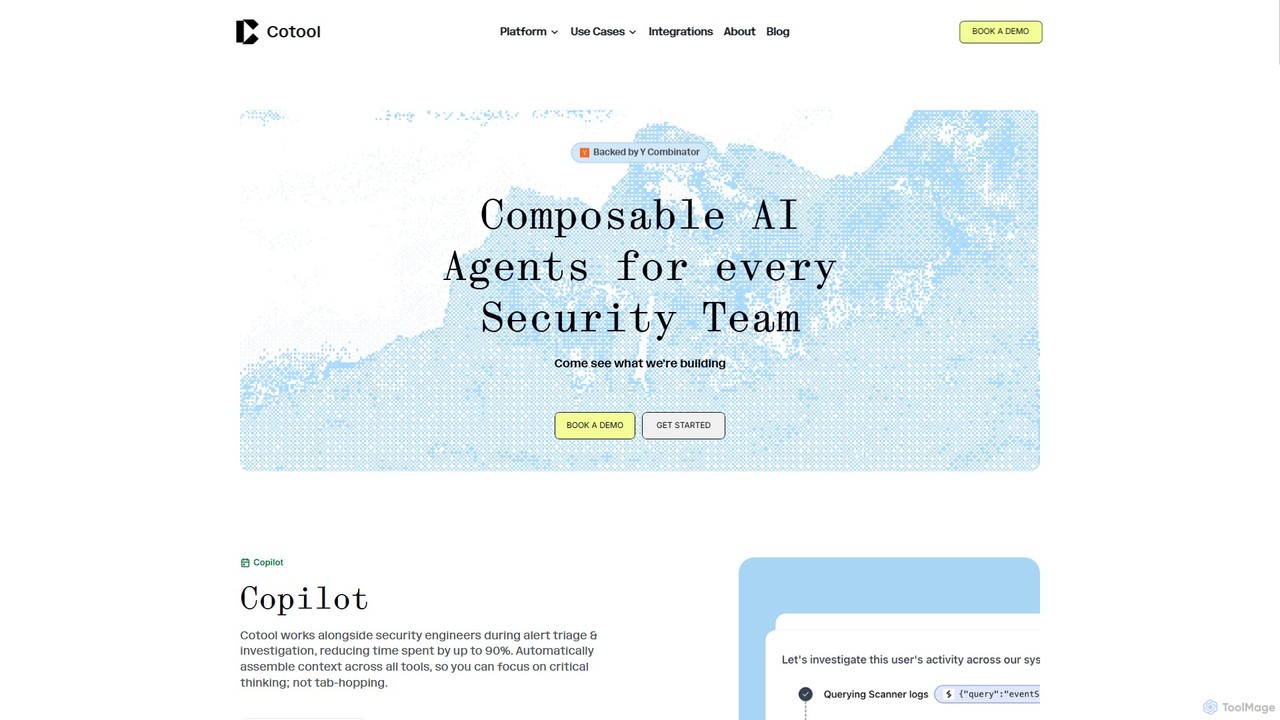
Cotool ist eine spezialisierte KI-Sicherheitsplattform, die entwickelt wurde, um Sicherheitsteams zu unterstützen, nicht zu ersetzen. Entwickelt von Experten mit jahrelanger Erfahrung in führenden Sicherheitsorganisationen, adressiert Cotool die häufigen Probleme repetitiver Arbeit und fragmentierter Arbeitsabläufe. Ihre Kernmission ist es, Sicherheitspraktiker durch die Automatisierung mühsamer Aufgaben zu stärken, damit sie schneller untersuchen und sich auf das konzentrieren können, was wirklich zählt: die Sicherung ihrer Organisation. Die Plattform fungiert als Copilot und nutzt zusammensetzbare KI-Agenten, um Operationen über die gesamte Sicherheits-Toolchain hinweg zu rationalisieren.
Wie man Cotool verwendet
Die Verwendung von Cotool beinhaltet die Umwandlung Ihrer manuellen Sicherheits-Runbooks in automatisierte, intelligente Arbeitsabläufe. Der Prozess folgt typischerweise diesen Schritten:
- Integration: Verbinden Sie Cotool mit Ihrem bestehenden Sicherheitsökosystem. Dazu gehören SIEMs, SOARs, Ticketsysteme (wie Jira), Kommunikationsplattformen (wie Slack) und Cloud-Dienste (wie AWS und Google Workspace).
- Agenten-Erstellung: Erstellen und konfigurieren Sie KI-Agenten für spezifische Aufgaben. Sie können vorgefertigte Vorlagen verwenden oder benutzerdefinierte Agenten von Grund auf neu erstellen. Dieser Prozess umfasst die Definition der Auslöser, Datenquellen, Analyselogik und Aktionen des Agenten, wodurch Ihre Betriebsabläufe effektiv in 'Detection as Code' umgewandelt werden.
- Bereitstellung: Stellen Sie die Agenten bereit, damit sie autonom laufen. Sie überwachen spezifische Ereignisse, wie z. B. eine verdächtige Anmeldewarnung oder eine hochgradige Slack-Benachrichtigung.
- Autonome Ausführung: Nach der Auslösung sammelt der Agent automatisch Kontext aus allen integrierten Tools, führt eine Untersuchung durch, reichert Daten an und dokumentiert seine Ergebnisse. Zum Beispiel kann er ein Jira-Ticket untersuchen, das Benutzerverhalten in Okta überprüfen und das Ticket mit einer Zusammenfassung und Empfehlungen aktualisieren.
- Überprüfung und Feinabstimmung: Sicherheitsteams können die Arbeit des Agenten überprüfen, empfohlene Maßnahmen ergreifen und die Logik des Agenten im Laufe der Zeit verfeinern, um seine Genauigkeit und Effizienz zu verbessern, Fehlalarme zu reduzieren und sich an neue Bedrohungen anzupassen.
Kernfunktionen von Cotool
- Zusammensetzbare KI-Agenten: Erstellen, anpassen und bereitstellen von autonomen Agenten, die auf die spezifischen Runbooks und Arbeitsabläufe Ihres Teams zugeschnitten sind.
- KI-Copilot für Analysten: Fungiert als Assistent für Sicherheitsingenieure bei der Triage von Warnmeldungen und der Untersuchung, indem er automatisch Kontext aus unterschiedlichen Tools aggregiert, um ständiges Tab-Hopping zu eliminieren.
- Nahtlose Stack-Integration: Integriert sich nativ in eine breite Palette von Sicherheits- und IT-Tools, einschließlich Jira, Slack, Okta, AWS und Google Drive, und schafft so eine einheitliche Betriebsumgebung.
- Detection as Code: Ermöglicht es Teams, ihre manuellen Untersuchungs- und Triage-Prozesse zu kodifizieren und eine Bibliothek von skalierbaren, konsistenten und automatisierten Agenten zu erstellen.
- Automatisierte Triage und Untersuchung: Agenten können Warnmeldungen von Anfang bis Ende autonom bearbeiten – von der ersten Erkennung und Datenanreicherung bis hin zu Ticket-Updates und Lösungszusammenfassungen.
- Proaktive Bedrohungsüberwachung: Stellen Sie Agenten bereit, um kontinuierlich nach potenziellen Bedrohungen zu suchen, wie z. B. Insider-Risiken in Google Drive oder Fehlkonfigurationen in AWS.
Anwendungsfälle für Cotool
Cotool ist vielseitig und kann in verschiedenen Bereichen des Sicherheitsbetriebs eingesetzt werden:
- Warnmeldungs- & Vorfall-Triage: Ein Agent kann verdächtige Anmeldewarnungen von Jira automatisch untersuchen, indem er Okta-Protokolle und den Benutzerverlauf überprüft und dann eine vollständige Zusammenfassung im Ticket postet. Ein anderer kann Sicherheitswarnungen in Slack-Kanälen triagieren und so die MTTR reduzieren.
- Bedrohungsuntersuchung & -anreicherung: Wenn ein Analyst eine IP-Adresse oder Domain untersucht, kann ein Agent diese automatisch durch urlscan laufen lassen, relevante Protokolle abfragen und alle zugehörigen Benutzeraktivitäten systemübergreifend zusammenfassen.
- Zugriffs- & Datensicherheitsüberwachung: Ein Agent kann Google Drive auf übermäßige Dateifreigaben oder verdächtige Zugriffsmuster überwachen, um Insider-Bedrohungen zu erkennen. Ein anderer kann beim sicheren Offboarding von Mitarbeitern helfen, indem er die Kontoaktivität prüft und den Widerruf von Sitzungen koordiniert.
- Verbesserung der Erkennungsqualität: Ein Agent kann Warnungen zu Konfigurationsänderungen von AWS Lambda untersuchen, anhand vordefinierter Regeln feststellen, ob es sich um einen Fehlalarm handelt, und die Erkennungsregel automatisch anpassen, wobei nur dann eskaliert wird, wenn die Änderung wirklich verdächtig ist.
Vorteile von Cotool
Der Hauptvorteil von Cotool ist seine Fähigkeit, die Effizienz und Effektivität von Sicherheitsteams drastisch zu steigern.
- Massive Zeitersparnis: Reduziert den Zeitaufwand für manuelle Triage und Untersuchung um bis zu 90 %.
- Verbesserter Fokus: Befreit Sicherheitsanalysten von repetitiven, geringwertigen Aufgaben, damit sie sich auf komplexe Bedrohungssuche und strategische Initiativen konzentrieren können.
- Verbesserte Konsistenz: Stellt sicher, dass jede Warnung rund um die Uhr mit der gleichen Strenge und gemäß den besten Praktiken behandelt wird.
- Reduziertes Analysten-Burnout: Durch die Automatisierung der mühsamsten Teile des Jobs hilft Cotool, Ermüdung zu reduzieren und die Arbeitszufriedenheit zu verbessern.
- Skalierbare Sicherheitsoperationen: Ermöglicht es Teams, ein wachsendes Volumen an Warnmeldungen ohne eine proportionale Erhöhung des Personalbestands zu bewältigen.
Preise und Pläne
Die Preisinformationen von Cotool sind nicht öffentlich auf ihrer Website aufgeführt. Als eine für Unternehmenssicherheitsteams konzipierte Plattform bieten sie wahrscheinlich maßgeschneiderte Preispläne an, die auf der Größe der Organisation, dem Nutzungsvolumen und den spezifischen Integrationsanforderungen basieren. Um detaillierte Preise zu erhalten, sollten sich Interessenten an das Vertriebsteam von Cotool wenden, um eine Demo und ein personalisiertes Angebot zu erhalten.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 767
- 2026-1: 8.6K
- 2026-2: 23.1K
- 2026-3: 43.9K
- 2026-4: 17.4K
- 2026-5: 2.7K
Geography
Top 5 countries / regions
- 🇺🇸Vereinigte Staaten68.8%
- 🇮🇳Indien21.3%
- 🇯🇵Japan5.7%
- 🇦🇷Argentinien4.2%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 74.7% |
Referral | 25.3% |
Top keywords
| Keyword | Cost per click |
|---|---|
| auto mode vs plan mode | $0.00 |
| context documents | $0.00 |
| cotool | $1.48 |
| cotool.ai | $0.00 |
Cotool Alternatives
BlinkOps
BlinkOps ist eine agentenbasierte Sicherheitsautomatisierungsplattform, die Sicherheitsteams befähigt, Anweisungen in natürlicher Sprache in leistungsstarke No-Code-Workflows umzuwandeln. Sie ermöglicht den Einsatz von maßgeschneiderten Sicherheits-Mikroagenten zur Automatisierung von Aufgaben in den Bereichen Incident Response, Cloud-Sicherheit, Compliance und mehr, was die Effizienz drastisch steigert und die Reaktionszeiten verkürzt.
Ohne Code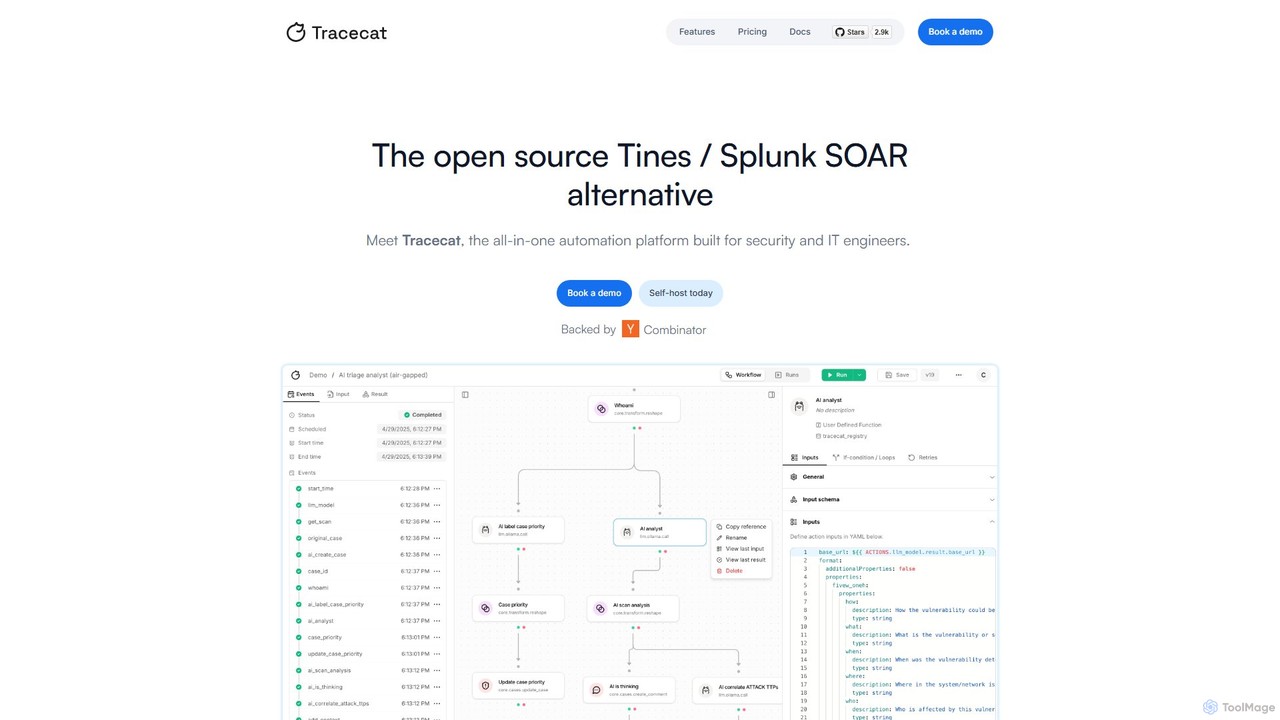
Tracecat
Tracecat ist eine Open-Source-Plattform für Security Orchestration, Automation, and Response (SOAR), die für Sicherheits- und IT-Ingenieure entwickelt wurde. Sie dient als leistungsstarke Alternative zu Tools wie Tines und Splunk SOAR und bietet eine einheitliche Lösung zum Erstellen automatisierter Workflows, zur Verwaltung von Fällen und zur Nutzung von Nachschlagetabellen. Sie verfügt über einen visuellen No-Code-Builder sowie Unterstützung für benutzerdefinierte Python/YAML-Integrationen, was sie zugänglich und hochgradig anpassbar macht.
DevOps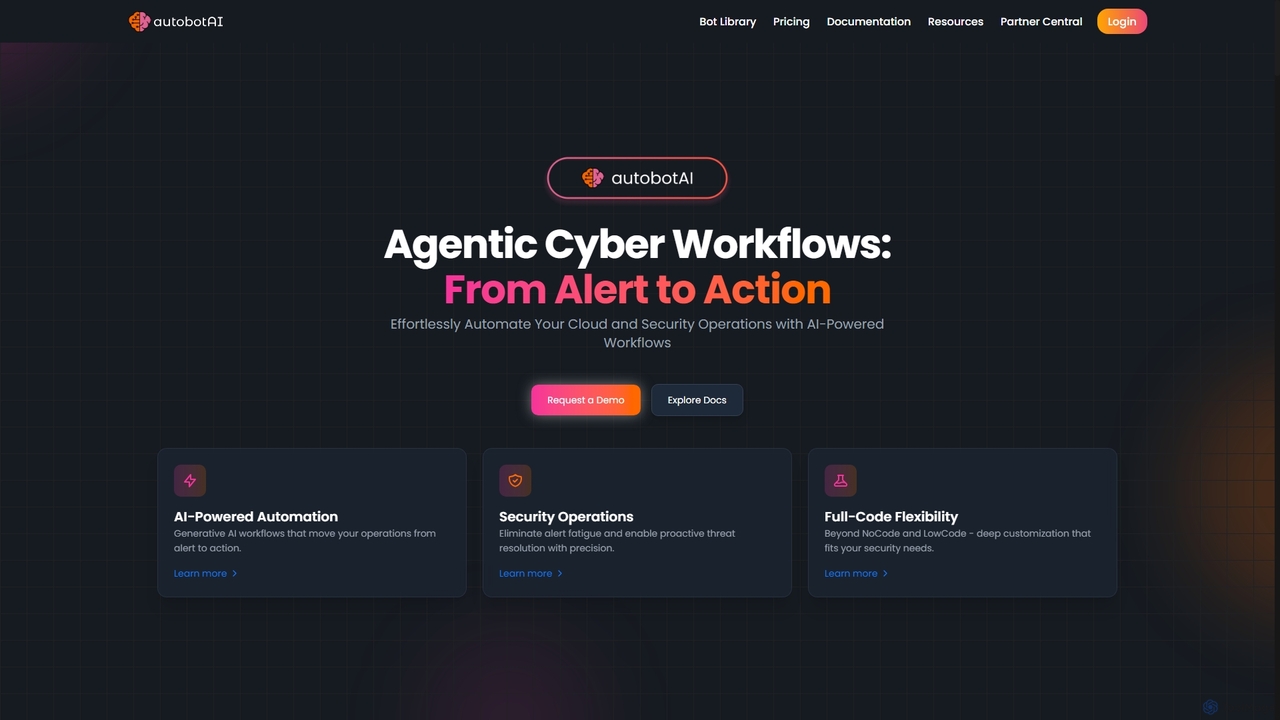
Autobot
Autobot ist eine KI-gestützte Hyperautomatisierungsplattform für Cloud- und Sicherheitsoperationen. Sie nutzt generative KI und agentenbasierte Workflows, um Sicherheitswarnungen in automatisierte Aktionen umzuwandeln, was die Alarmmüdigkeit erheblich reduziert und die Reaktionszeiten verbessert. Mit seiner Full-Code-Flexibilität und universellen Integrationsfähigkeiten optimiert Autobot komplexe Prozesse, verbessert die Sicherheitslage und fördert die operative Exzellenz für SecOps-, CloudOps- und ITOps-Teams.
3D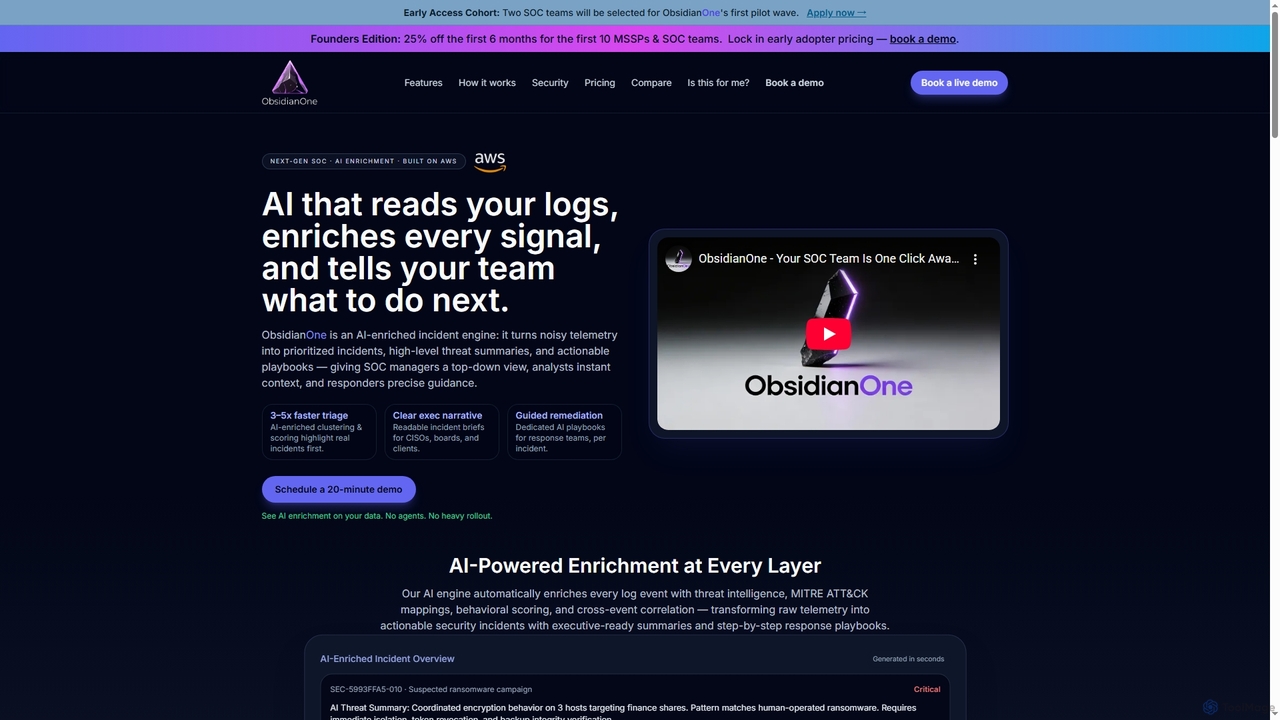
ObsidianOne
ObsidianOne ist eine KI-gestützte Incident-Engine, die für Next-Gen Security Operations Center (SOCs) entwickelt wurde. Sie wandelt rauschhafte Sicherheitstelemetriedaten in priorisierte Incidents, hochrangige Bedrohungszusammenfassungen und umsetzbare Playbooks um, wodurch SOC-Teams und MSSPs eine 3-5x schnellere Triage und geführte Behebung erreichen können.
Compliance Reporting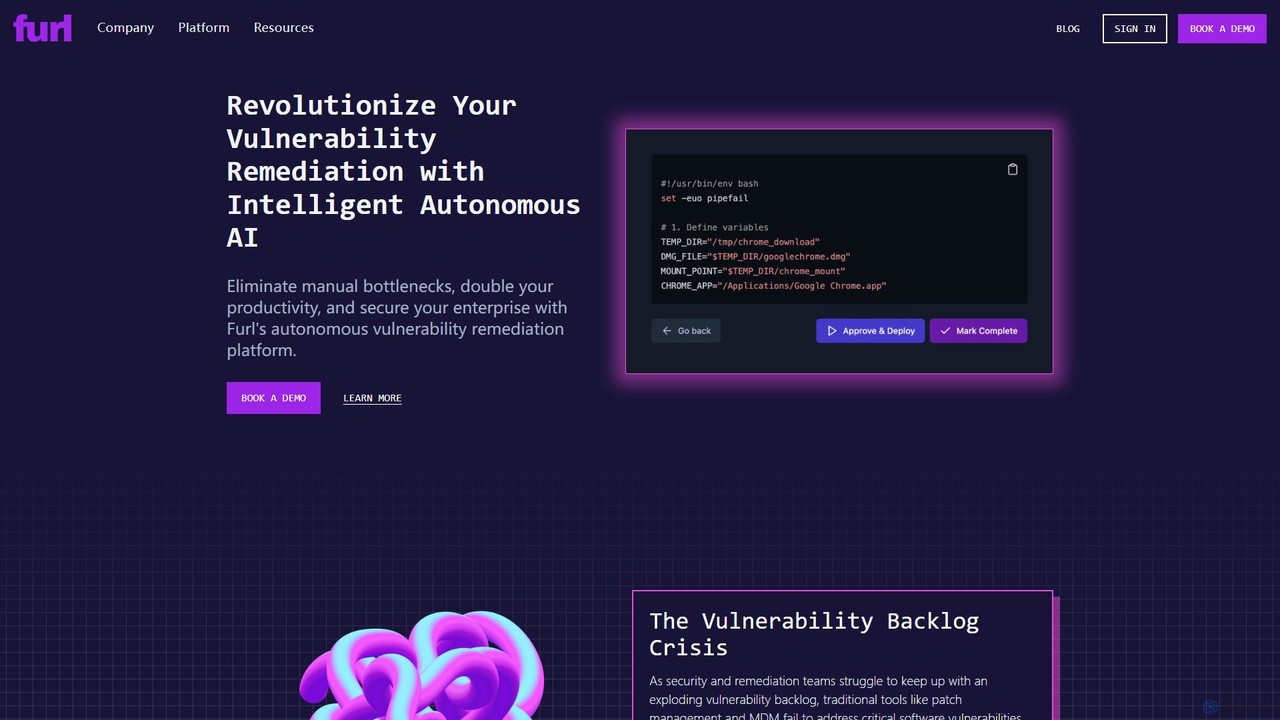
furl
Furl ist eine KI-gestützte autonome Behebungsplattform, die Sicherheits- und IT-Teams dabei unterstützt, den wachsenden Rückstand an Software-Schwachstellen zu bewältigen. Sie automatisiert den gesamten Behebungszyklus, von der Konsolidierung von Schwachstellendaten und der Priorisierung von Risiken bis hin zur Erstellung und Bereitstellung maßgeschneiderter Korrekturen. Durch den Ersatz manueller Prozesse durch intelligente Automatisierung verdoppelt Furl die Produktivität und sichert Unternehmenssysteme effizient ab.
DevSecOpsCotool Categories
Cotool Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
BlinkOps
BlinkOps ist eine agentenbasierte Sicherheitsautomatisierungsplattform, die Sicherheitsteams befähigt, Anweisungen in natürlicher Sprache in leistungsstarke No-Code-Workflows umzuwandeln. Sie ermöglicht den Einsatz von maßgeschneiderten Sicherheits-Mikroagenten zur Automatisierung von Aufgaben in den Bereichen Incident Response, Cloud-Sicherheit, Compliance und mehr, was die Effizienz drastisch steigert und die Reaktionszeiten verkürzt.
Ohne CodeTracecat
Tracecat ist eine Open-Source-Plattform für Security Orchestration, Automation, and Response (SOAR), die für Sicherheits- und IT-Ingenieure entwickelt wurde. Sie dient als leistungsstarke Alternative zu Tools wie Tines und Splunk SOAR und bietet eine einheitliche Lösung zum Erstellen automatisierter Workflows, zur Verwaltung von Fällen und zur Nutzung von Nachschlagetabellen. Sie verfügt über einen visuellen No-Code-Builder sowie Unterstützung für benutzerdefinierte Python/YAML-Integrationen, was sie zugänglich und hochgradig anpassbar macht.
DevOpsAutobot
Autobot ist eine KI-gestützte Hyperautomatisierungsplattform für Cloud- und Sicherheitsoperationen. Sie nutzt generative KI und agentenbasierte Workflows, um Sicherheitswarnungen in automatisierte Aktionen umzuwandeln, was die Alarmmüdigkeit erheblich reduziert und die Reaktionszeiten verbessert. Mit seiner Full-Code-Flexibilität und universellen Integrationsfähigkeiten optimiert Autobot komplexe Prozesse, verbessert die Sicherheitslage und fördert die operative Exzellenz für SecOps-, CloudOps- und ITOps-Teams.
3DObsidianOne
ObsidianOne ist eine KI-gestützte Incident-Engine, die für Next-Gen Security Operations Center (SOCs) entwickelt wurde. Sie wandelt rauschhafte Sicherheitstelemetriedaten in priorisierte Incidents, hochrangige Bedrohungszusammenfassungen und umsetzbare Playbooks um, wodurch SOC-Teams und MSSPs eine 3-5x schnellere Triage und geführte Behebung erreichen können.
Compliance Reporting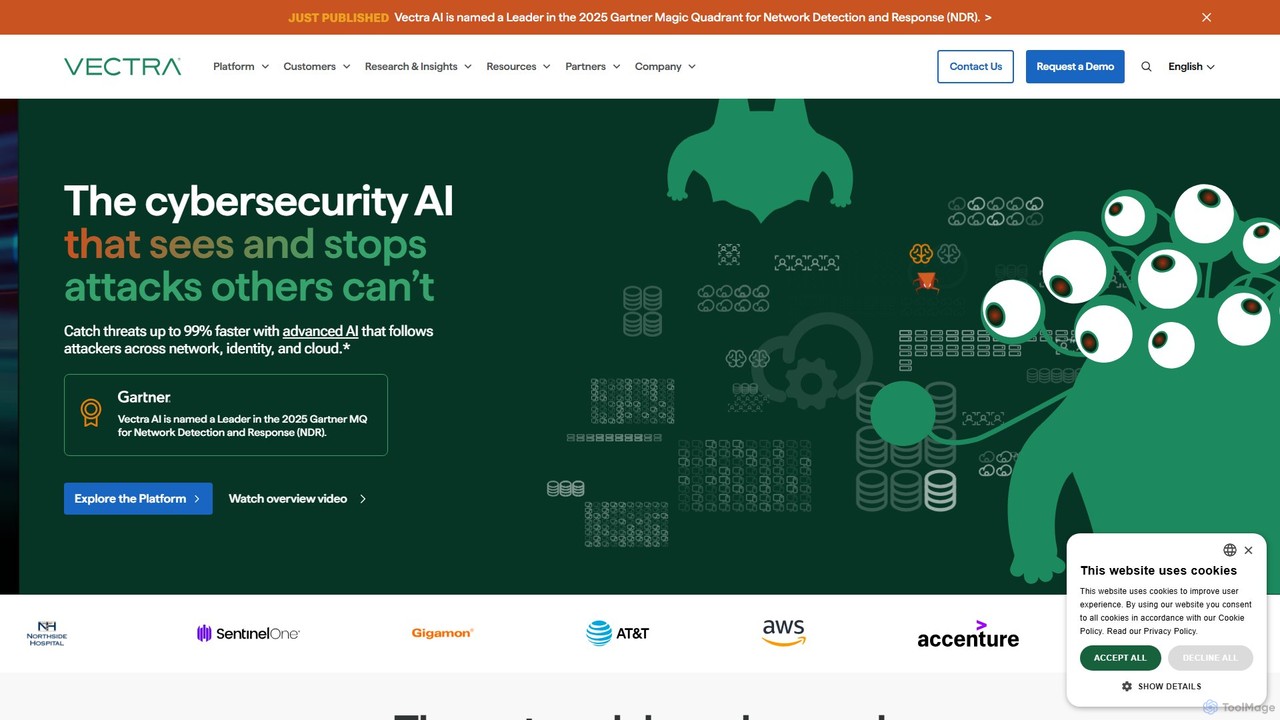
Vectra AI
Vectra AI ist eine fortschrittliche Cybersicherheitsplattform, die patentierte, KI-gesteuerte Attack Signal Intelligence™ nutzt, um hochentwickelte Cyberangriffe in Netzwerk-, Identitäts-, Cloud- und SaaS-Umgebungen zu erkennen und zu stoppen. Sie liefert hochpräzise Bedrohungssignale, reduziert die Alarmmüdigkeit und ermöglicht es Sicherheitsteams, bis zu 99 % schneller auf echte Angriffe zu reagieren. Vectra AI wird von über 1.600 Unternehmen geschätzt und bietet unübertroffene Transparenz und Kontext, um versteckte Angreiferverhaltensweisen aufzudecken, die andere Tools übersehen.
Analysen
Chatwhitehat
Chatwhitehat ist ein KI-gestützter Assistent für ethische Hacker und Cybersicherheitsexperten. Er revolutioniert Sicherheitsabläufe durch die Bereitstellung intelligenter Echtzeit-Strategien für offensive (Red Team) und defensive (Blue Team) Operationen. Nutzen Sie seine umfangreiche Wissensdatenbank, um Fähigkeiten zu meistern, robuste Sicherheitspläne zu erstellen und personalisierte Lösungen für jede Cybersicherheitsherausforderung zu erhalten, von der Schwachstellenanalyse bis zur Reaktion auf Vorfälle.
Code-Assistent
win3zz
win3zz ist eine KI-gestützte Cybersicherheitsplattform, die für proaktive Bedrohungserkennung und Schwachstellenmanagement entwickelt wurde. Sie automatisiert Penetrationstests, scannt Web-, Mobil- und Netzwerk-Assets auf Schwachstellen und bietet KI-gesteuerte Code-Analyse, um Entwicklungs- und Sicherheitsteams beim Erstellen und Warten sicherer Anwendungen zu unterstützen.
Code-Analyse
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
Automatisierungfurl
Furl ist eine KI-gestützte autonome Behebungsplattform, die Sicherheits- und IT-Teams dabei unterstützt, den wachsenden Rückstand an Software-Schwachstellen zu bewältigen. Sie automatisiert den gesamten Behebungszyklus, von der Konsolidierung von Schwachstellendaten und der Priorisierung von Risiken bis hin zur Erstellung und Bereitstellung maßgeschneiderter Korrekturen. Durch den Ersatz manueller Prozesse durch intelligente Automatisierung verdoppelt Furl die Produktivität und sichert Unternehmenssysteme effizient ab.
DevSecOps
Veriom
Veriom ist eine autonome KI-Sicherheitsplattform, die als neuronale Schicht für Ihre Infrastruktur, SaaS und KI-Systeme fungiert. Sie geht über die reine Erkennung hinaus, indem sie Cybersicherheits- und Compliance-Risiken in Echtzeit kartiert, priorisiert und automatisch behebt. Durch die Beseitigung von Alarmmüdigkeit und manueller Triage bietet Veriom kontinuierliche Sicherheit und proaktives Risikomanagement.
DevSecOps
codegate
Codegate ist ein Open-Source-Sicherheitsgateway und Multiplexing-Framework für KI-Agentensysteme. Entwickelt von Stacklok, bietet es sichere Arbeitsbereiche und richtlinienbasierte Zugriffskontrolle, die es Entwicklern ermöglichen, komplexe Multi-Agenten-Anwendungen sicher und effizient zu erstellen und zu verwalten.
Agentische Frameworks
Akto
Akto ist eine KI-gestützte, agentenbasierte API-Sicherheitsplattform für moderne Anwendungssicherheitsteams. Sie automatisiert den gesamten API-Sicherheitslebenszyklus, von der Erkennung und Inventarisierung bis hin zu Tests und Laufzeitschutz. Mithilfe autonomer KI-Agenten überwacht, testet und sichert Akto APIs kontinuierlich und identifiziert Schwachstellen, die Offenlegung sensibler Daten und Geschäftslogikfehler 50-mal schneller als manuelle Methoden.
API-Sicherheit
ethiack
Ethiack ist eine autonome ethische Hacking-Plattform, die KI-gestützte automatisierte Penetrationstests mit elitären menschlichen Hackern kombiniert. Sie bietet kontinuierliche Sicherheitstests rund um die Uhr, um Schwachstellen in Ihrer gesamten digitalen Infrastruktur zu identifizieren und zu priorisieren und Ihnen zu helfen, konform und sicher zu bleiben, bevor Bedrohungen ausgenutzt werden.
Test
StrongestLayer
StrongestLayer ist eine KI-gesteuerte E-Mail-Sicherheitsplattform, die sich auf die Erkennung und Neutralisierung fortgeschrittener Phishing-Angriffe spezialisiert hat, einschließlich solcher, die von generativer KI erstellt wurden. Sie bietet Echtzeit-Bedrohungsanalysen und einen 'Inbox Advisor', um Benutzer zu stärken, die von traditionellen Abwehrsystemen hinterlassenen Sicherheitslücken zu schließen und Organisationen vor Zero-Day-Bedrohungen und Business Email Compromise zu schützen.
Risikomanagement
Casco
Casco ist eine autonome Sicherheitstestplattform für KI-Systeme. Sie agiert als kontinuierliches, ständig aktives KI-Red-Team, das proaktiv Schwachstellen in KI-Agenten, Anwendungen und Infrastrukturen identifiziert und bei deren Behebung hilft, bevor böswillige Angreifer sie ausnutzen können. Dies ersetzt periodische Penetrationstests durch ganzjährige automatisierte Überwachung.
Modellsicherheit
Cotool Comments (0)
Sign in to comment.
AnmeldenNo comments yet.