

ObsidianOne Overview
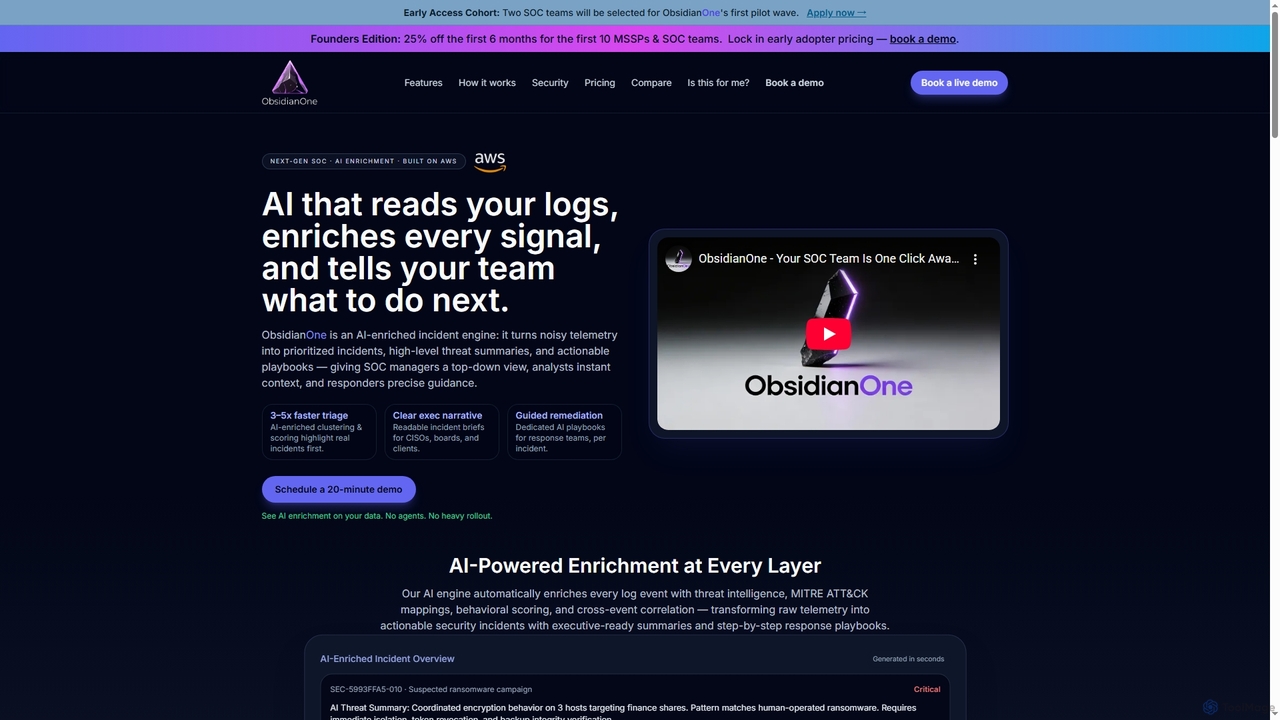
ObsidianOne ist eine fortschrittliche, KI-angereicherte Incident-Engine, die entwickelt wurde, um Sicherheitsoperationen für moderne SOC-Teams und Managed Security Service Provider (MSSPs) zu revolutionieren. Durch den Einsatz von AWS-nativer KI liest es Sicherheitslogs intelligent, reichert jedes Signal mit umfassendem Kontext an und bietet präzise Anleitungen für die Reaktion. Die Plattform zielt darauf ab, die Alarmmüdigkeit zu reduzieren, indem sie rohe, rauschhafte Telemetriedaten in umsetzbare Sicherheitsvorfälle umwandelt, komplett mit für Führungskräfte aufbereiteten Zusammenfassungen und schrittweisen Reaktions-Playbooks.
Wie man ObsidianOne verwendet
Um ObsidianOne zu verwenden, speisen Organisationen zunächst ihre Sicherheitsdaten ein, indem sie S3 verbinden, CSV/JSON-Dateien hochladen oder SIEM-Exporte verknüpfen. Die Plattform markiert Ereignisse automatisch nach Mandanten und Quellen. Als Nächstes reichert die KI-Engine von ObsidianOne diese Daten an, indem sie sie normalisiert, dedupliziert, MITRE ATT&CK zuordnet und Bedrohungsdaten sowie Verhaltenskontext hinzufügt. Die KI analysiert dann die angereicherten Daten, um prägnante Bedrohungszusammenfassungen zu erstellen, die darlegen, was passiert ist, warum es wichtig ist, den Umfang und die empfohlenen Reaktionswege. Schließlich nutzen die Responder dedizierte KI-Playbooks, um Incidents einzudämmen, zu beseitigen und wiederherzustellen, wobei sie sich in bestehende Ticket- und Chat-Systeme integrieren, um Workflows zu operationalisieren.
Kernfunktionen von ObsidianOne
- KI-gestützte Incident-Engine: Wandelt rauschhafte Telemetriedaten in priorisierte Incidents und hochrangige Bedrohungszusammenfassungen um.
- KI-angereicherte Triage: Erreicht eine 3-5x schnellere Incident-Triage durch intelligente Clusterbildung und Bewertung.
- Geführte Behebung: Bietet dedizierte, umgebungsbewusste KI-Playbooks für präzise Reaktionsanleitungen.
- Umfassende KI-Anreicherung: Reicht Log-Ereignisse automatisch mit Bedrohungsdaten, MITRE ATT&CK-Zuordnungen, Verhaltensbewertung und Cross-Event-Korrelation an.
- Für Führungskräfte aufbereitete Berichte: Erstellt klare, lesbare Incident-Briefings für CISOs, Vorstände und Kunden.
- Natives Multi-Tenant-Design: Bietet eine saubere Mandantentrennung und maßgeschneiderte Playbooks für MSSPs.
- Automatisierte Bedrohungsdaten: Extrahiert und reichert Indicators of Compromise (IOCs) aus Logs unter Verwendung globaler Feeds wie AlienVault OTX und VirusTotal an.
- Kontinuierliches Lernen: KI-Modelle lernen aus erfolgreichen Reaktionen und Analysten-Feedback, um die Erkennung und die Effektivität der Playbooks kontinuierlich zu verbessern.
- AWS-native Architektur: Gewährleistet mandantenbewusste Isolation, Sicherheit und Compliance (SOC 2 / ISO 27001-ähnliche Kontrollen).
Anwendungsfälle für ObsidianOne
ObsidianOne ist ideal für schlanke SOCs und MSSPs, die von Alarmen überflutet werden und ihre Incident-Response-Fähigkeiten ohne massive Verträge verbessern möchten. Es wird zur Automatisierung der Alarm-Triage, zur Erstellung klarer Incident-Narrative für Führungskräfte und Aufsichtsbehörden, zur Verwaltung mehrerer Kundenumgebungen mit sauberer Mandantentrennung und zur Operationalisierung von MITRE ATT&CK für die Echtzeit-Bedrohungsklassifizierung eingesetzt. Die Plattform hilft Sicherheitsteams, von reaktiven zu proaktiven Sicherheitsoperationen überzugehen, indem sie sich auf strategische Bedrohungsjagd und fortgeschrittene Untersuchungen konzentrieren, während die KI Routineaufgaben übernimmt.
Vorteile von ObsidianOne
ObsidianOne bietet erhebliche Vorteile, indem es das Alarmrauschen um bis zu 70 % reduziert, die Incident-Triage um das 3-5-fache beschleunigt und Sicherheitsanalysten sofortigen, umsetzbaren Kontext liefert. Die KI-generierten Playbooks gewährleisten konsistente, umgebungsspezifische Behebungsanleitungen, während die automatisierte Anreicherung von Bedrohungsdaten manuelle Suchaufgaben eliminiert. Die AWS-native, auditierbare Architektur der Plattform bietet Sicherheit und Skalierbarkeit ohne Anbieterbindung oder versteckte Kosten und liefert im Vergleich zu herkömmlichen Lösungen eine schnellere Wertschöpfungszeit (Stunden/Tage). Sie befähigt SOC-Managern mit Top-Down-Ansichten und Kosteninformationen und ermöglicht MSSPs, den Betrieb über mehrere Kunden hinweg effizient zu skalieren.
Preise und Pläne
ObsidianOne bietet einfache, transparente Volumen- und mandantenbasierte Preise, die 40–70 % unter den typischen „AI SOC“-Add-ons von Legacy-Anbietern liegen sollen. Es werden drei Hauptstufen angeboten: Starter, Professional und Enterprise. Der Starter-Plan ist für kleine SOCs oder Einzelteam-Bereitstellungen gedacht und bietet 1 Mandanten, begrenztes Log-Volumen, KI-Bedrohungszusammenfassungen, Kern-Dashboards und -Exporte, MITRE ATT&CK-Mapping und E-Mail-Support. Der Professional-Plan, der beliebteste, richtet sich an wachsende Teams und Boutique-MSSPs und umfasst mehrere Mandanten, höhere Datenlimits, KI-Zusammenfassungen + KI-Playbooks, Multi-Mandanten- und Kundenverwaltung, Nutzungs- und Kostenübersicht sowie prioritäres Onboarding und Support. Der Enterprise-Plan ist für große SOCs, MSSPs und Multi-Region-Anforderungen gedacht und bietet alle Professional-Funktionen sowie eine hohe Log-Aufnahme, unbegrenzte Mandanten, erweiterte Integrationen (ITSM, SIEM, Chat), Premium-Support und optionale dedizierte Umgebungen. Spezifische Preise für alle Pläne erfordern eine Kontaktaufnahme mit ObsidianOne für eine Beratung oder Demo.
ObsidianOne FAQ
ObsidianOne Alternatives
CrowdStrike
CrowdStrike ist ein weltweit führender Anbieter von Cybersicherheit mit seiner KI-nativen Falcon-Plattform. Sie vereint Endpunktsicherheit, Cloud-Sicherheit, Identitätsschutz und Bedrohungsanalyse in einer einzigen, leichtgewichtigen Agentenlösung. Durch den Einsatz fortschrittlicher KI und Echtzeit-Bedrohungsdaten stoppt CrowdStrike proaktiv Sicherheitsverletzungen und bietet umfassende Transparenz und automatisierten Schutz für das gesamte Unternehmen.
IT-Management
BlinkOps
BlinkOps ist eine agentenbasierte Sicherheitsautomatisierungsplattform, die Sicherheitsteams befähigt, Anweisungen in natürlicher Sprache in leistungsstarke No-Code-Workflows umzuwandeln. Sie ermöglicht den Einsatz von maßgeschneiderten Sicherheits-Mikroagenten zur Automatisierung von Aufgaben in den Bereichen Incident Response, Cloud-Sicherheit, Compliance und mehr, was die Effizienz drastisch steigert und die Reaktionszeiten verkürzt.
Ohne Code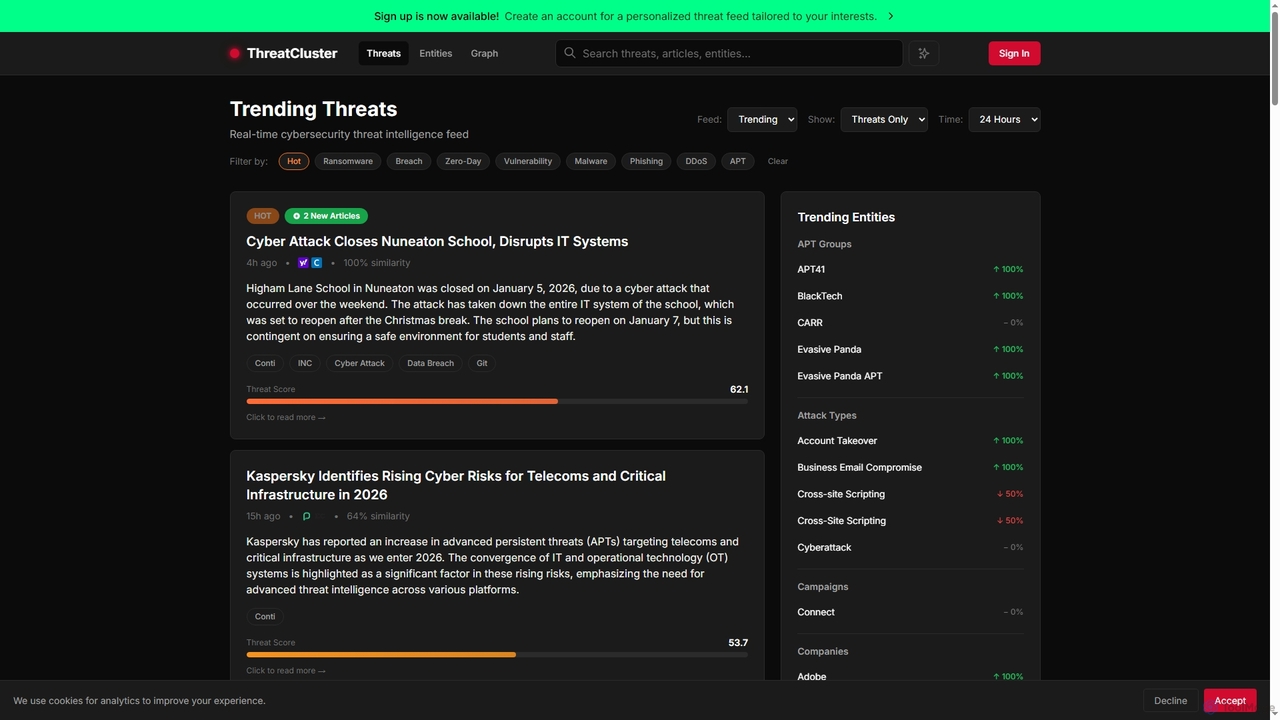
ThreatCluster
ThreatCluster ist eine Echtzeit-Cybersecurity-Bedrohungsanalyseplattform, die täglich Bedrohungen aus über 1000 Quellen aggregiert, clustert und bewertet, um einen fokussierten, umsetzbaren Feed ohne Informationsüberflutung zu bieten.
Bedrohungsanalyse
Cotool
Cotool ist eine KI-Sicherheitsplattform mit zusammensetzbaren Agenten, die für Sicherheitsteams entwickelt wurde. Sie automatisiert die Triage von Warnmeldungen, die Untersuchung von Vorfällen und die Bedrohungserkennung und reduziert den manuellen Aufwand um bis zu 90 %. Durch die Integration in Ihren bestehenden Sicherheits-Stack optimiert sie Arbeitsabläufe und ermöglicht es Analysten, sich auf kritische Bedrohungen zu konzentrieren.
DevSecOps
Vigilocity
Vigilocity ist eine KI-gestützte Breach-Intelligence-Plattform mit der „Mythic“ Offensive Impact Platform. Sie liefert agentenlose, automatisierte Informationen zur Bestätigung wesentlicher Sicherheitsverletzungen, indem sie die Infrastruktur von Bedrohungsakteuren in Echtzeit überwacht und stört. Mithilfe der proprietären Reverse Attack Surface Analysis (RASA) hilft Vigilocity Sicherheits-, Audit- und Regulierungsteams, exfiltrierte Daten zu identifizieren, die wesentlichen Auswirkungen von Vorfällen zu bewerten und die Einhaltung von Offenlegungsvorschriften zu erleichtern.
ComplianceObsidianOne Categories
ObsidianOne Jobs
ObsidianOne Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
BlinkOps
BlinkOps ist eine agentenbasierte Sicherheitsautomatisierungsplattform, die Sicherheitsteams befähigt, Anweisungen in natürlicher Sprache in leistungsstarke No-Code-Workflows umzuwandeln. Sie ermöglicht den Einsatz von maßgeschneiderten Sicherheits-Mikroagenten zur Automatisierung von Aufgaben in den Bereichen Incident Response, Cloud-Sicherheit, Compliance und mehr, was die Effizienz drastisch steigert und die Reaktionszeiten verkürzt.
Ohne Code
Protego
Protego ist eine fortschrittliche KI-gestützte Cybersicherheitsplattform, die Echtzeit-Bedrohungserkennung und umfassende Schwachstellenbewertung für Unternehmen bietet. Sie ermöglicht kontinuierliche Überwachung, blitzschnelle automatisierte Scans und tiefgehende Analysen zum Schutz digitaler Assets und zur Sicherstellung der Compliance.
Datenschutz
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungCrowdStrike
CrowdStrike ist ein weltweit führender Anbieter von Cybersicherheit mit seiner KI-nativen Falcon-Plattform. Sie vereint Endpunktsicherheit, Cloud-Sicherheit, Identitätsschutz und Bedrohungsanalyse in einer einzigen, leichtgewichtigen Agentenlösung. Durch den Einsatz fortschrittlicher KI und Echtzeit-Bedrohungsdaten stoppt CrowdStrike proaktiv Sicherheitsverletzungen und bietet umfassende Transparenz und automatisierten Schutz für das gesamte Unternehmen.
IT-Management
Vectra AI
Vectra AI ist eine fortschrittliche Cybersicherheitsplattform, die patentierte, KI-gesteuerte Attack Signal Intelligence™ nutzt, um hochentwickelte Cyberangriffe in Netzwerk-, Identitäts-, Cloud- und SaaS-Umgebungen zu erkennen und zu stoppen. Sie liefert hochpräzise Bedrohungssignale, reduziert die Alarmmüdigkeit und ermöglicht es Sicherheitsteams, bis zu 99 % schneller auf echte Angriffe zu reagieren. Vectra AI wird von über 1.600 Unternehmen geschätzt und bietet unübertroffene Transparenz und Kontext, um versteckte Angreiferverhaltensweisen aufzudecken, die andere Tools übersehen.
Analysen
DSALTA
DSALTA ist eine KI-gestützte All-in-One-Plattform, die das Lieferantenrisiko-, Compliance- und Vertrauensmanagement automatisiert. Sie hilft Unternehmen, innerhalb von Tagen statt Monaten prüfbereit zu sein, indem sie Richtlinien entwirft, Nachweise sammelt, Lieferanten bewertet und Probleme in Echtzeit behebt. Mit kontinuierlicher Überwachung und KI-gesteuerter Behebung optimiert DSALTA GRC-Workflows, reduziert den manuellen Aufwand und verbessert die Sicherheitslage. Eine 14-tägige kostenlose Testphase ist verfügbar.
Compliance-Automatisierung
mitigated.io
mitigated.io ist eine KI-gestützte Risikominderungsplattform, die Unternehmen dabei unterstützt, Bedrohungen in den Bereichen Cybersicherheit, Compliance und Betrieb proaktiv zu identifizieren, zu analysieren und zu neutralisieren. Sie nutzt prädiktive Analysen, um handlungsorientierte Erkenntnisse zu liefern und das Risikomanagement zu automatisieren.
Compliance
Risqui
Risqui ist eine KI-gestützte Plattform, die entwickelt wurde, um das Risikomanagement für Informationssicherheit und Datenschutz zu vereinfachen und zu verbessern. Sie optimiert Prozesse, automatisiert die Risikoanalyse und erleichtert die Einhaltung von Standards wie ISO 27001. Mit intuitiven Werkzeugen für Risikokartierung, Visualisierung und Teamzusammenarbeit reduziert Risqui den Verwaltungsaufwand und verbessert die Qualität Ihrer Sicherheitsstrategie.
Compliance
Darkthreat
Darkthreat ist eine fortschrittliche KI-gestützte Dark-Web-Überwachungsplattform, die entwickelt wurde, um Datenlecks, Zugangsdatenlecks und Hacker-Chats proaktiv zu erkennen, bevor sie Ihr Unternehmen beeinträchtigen. Sie bietet umfassende Bedrohungsintelligenz über mehrere Angriffsvektoren hinweg und liefert Echtzeitwarnungen sowie Datenentfernungsdienste zum Schutz sensibler Informationen.
Dark Web MonitoringThreatCluster
ThreatCluster ist eine Echtzeit-Cybersecurity-Bedrohungsanalyseplattform, die täglich Bedrohungen aus über 1000 Quellen aggregiert, clustert und bewertet, um einen fokussierten, umsetzbaren Feed ohne Informationsüberflutung zu bieten.
BedrohungsanalyseCotool
Cotool ist eine KI-Sicherheitsplattform mit zusammensetzbaren Agenten, die für Sicherheitsteams entwickelt wurde. Sie automatisiert die Triage von Warnmeldungen, die Untersuchung von Vorfällen und die Bedrohungserkennung und reduziert den manuellen Aufwand um bis zu 90 %. Durch die Integration in Ihren bestehenden Sicherheits-Stack optimiert sie Arbeitsabläufe und ermöglicht es Analysten, sich auf kritische Bedrohungen zu konzentrieren.
DevSecOpsVigilocity
Vigilocity ist eine KI-gestützte Breach-Intelligence-Plattform mit der „Mythic“ Offensive Impact Platform. Sie liefert agentenlose, automatisierte Informationen zur Bestätigung wesentlicher Sicherheitsverletzungen, indem sie die Infrastruktur von Bedrohungsakteuren in Echtzeit überwacht und stört. Mithilfe der proprietären Reverse Attack Surface Analysis (RASA) hilft Vigilocity Sicherheits-, Audit- und Regulierungsteams, exfiltrierte Daten zu identifizieren, die wesentlichen Auswirkungen von Vorfällen zu bewerten und die Einhaltung von Offenlegungsvorschriften zu erleichtern.
Compliance
The Security Bulldog
The Security Bulldog ist eine KI-gestützte Cybersicherheitsplattform, die eine proprietäre NLP-Engine verwendet, um riesige Mengen an Cyber-Intelligenz zu destillieren. Sie hilft Sicherheitsteams, den manuellen Rechercheaufwand zu reduzieren, relevante Bedrohungen schnell zu identifizieren, bessere Entscheidungen zu treffen und die mittlere Wiederherstellungszeit (MTTR) zu senken.
DevSecOps
greip
Greip ist eine KI-gestützte Betrugspräventionsplattform, die Online-Unternehmen dabei hilft, betrügerische Aktivitäten in Echtzeit zu erkennen und zu blockieren. Sie nutzt fortschrittliche Techniken wie Geräte-Fingerprinting, Verhaltensanalyse und IP-Intelligenz, um umfassende Sicherheit zu bieten, Rückbuchungen zu reduzieren und Benutzerkonten zu schützen.
Analysen
Forta
Forta ist ein Echtzeit-Netzwerk zur Bedrohungserkennung und -prävention für Web3. Es nutzt KI, um On-Chain-Aktivitäten zu überwachen, bösartige Transaktionen vor der Ausführung zu blockieren und die Einhaltung von Vorschriften zu gewährleisten. Forta schützt Blockchains und dApps vor Exploits, Betrug und regulatorischen Risiken.
Blockchain
ObsidianOne Comments (0)
Sign in to comment.
AnmeldenNo comments yet.