
Darkthreat Overview
Darkthreat ist eine führende Cybersicherheitslösung, die modernste KI-Technologie und tiefgreifendes Cybersicherheits-Know-how nutzt, um umfassende Dark-Web-Intelligenz bereitzustellen. Ihre Mission ist es, Dark-Web-Intelligenz zu demokratisieren und sie für Unternehmen jeder Größe zugänglich und umsetzbar zu machen. Durch die kontinuierliche Überwachung Tausender Dark-Web-Quellen, einschließlich Paste-Sites, Foren, Marktplätzen, Chatrooms und privaten Kanälen, hilft Darkthreat Organisationen, Risiken im Zusammenhang mit exponierten Unternehmensdaten, kompromittierten Zugangsdaten und bösartigen Hackeraktivitäten zu identifizieren und zu mindern.
Wie man Darkthreat verwendet
Die Verwendung von Darkthreat umfasst einen einfachen dreistufigen Prozess. Zuerst konfigurieren Benutzer ihre spezifischen Domains, E-Mail-Adressen und Keywords für eine umfassende Überwachung. Zweitens scannen die KI-gestützten Systeme von Darkthreat kontinuierlich eine Vielzahl von Dark-Web-Quellen nach Bedrohungen oder Expositionen im Zusammenhang mit den konfigurierten Assets. Schließlich erhalten Benutzer sofortige Echtzeit-Benachrichtigungen, wenn Bedrohungen erkannt werden, was eine schnelle Reaktion und Minderungsmaßnahmen zum Schutz der sensiblen Daten ihrer Organisation ermöglicht.
Kernfunktionen von Darkthreat
- Domain- und Subdomain-Überwachung: Echtzeit-Erkennung von exponierten Unternehmensdomains und Subdomains auf Paste-Sites, Foren und Marktplätzen, mit Warnungen und Entdeckung.
- Erkennung von Zugangsdatenlecks: Überwachung von E-Mail- und Passwort-Dumps von Mitarbeitern und VIPs über Dark-Web-Quellen hinweg, einschließlich Stealer-Log-Analyse und Kompromittierungswarnungen.
- Hacker-Chat-Intelligenz: Scraping von Dark-Web-Foren, Chatrooms und privaten Kanälen, um Unternehmensnennungen zu erkennen, Bedrohungsakteure zu verfolgen und Angriffsplanungen zu identifizieren.
- Datenleck-Erkennungsplattform: Kontinuierliches Scannen von Dark-Web-Marktplätzen und Foren, um Anzeichen für den Verkauf oder Handel sensibler Daten zu erkennen und proaktiven Schutz zu bieten.
- PII-Expositions-Erkennung: Identifizierung exponierter personenbezogener Daten (PII) von Kunden und Mitarbeitern, wie Namen, E-Mails oder Kreditkartennummern, um Schwachstellen zu priorisieren.
- Zugangsdaten-Überwachung: Benachrichtigung von Benutzern, wenn Anmeldedaten von Mitarbeitern oder Kunden auf illegalen Plattformen auftauchen, um Kontoübernahmen zu verhindern.
- Automatisierte Leckberichte: Bereitstellung regelmäßiger, automatisierter Berichte mit wöchentlichen Zusammenfassungen und detaillierten Einblicken in erkannte PII-Expositionen und Zugangsdatenlecks.
- Dark-Web-Datenentfernung: Lokalisierung und Entfernung sensibler Daten, einschließlich persönlicher, finanzieller und vertraulicher Informationen, von Schwarzmärkten und Dark-Web-Foren.
- Anreicherung durch menschliche Analysten: Ein engagiertes 6-köpfiges Analystenteam validiert und reichert kritische Warnungen an, um Genauigkeit und umsetzbare Intelligenz zu gewährleisten.
- API-Zugriff: Bietet ein granuläres 'Suchkredit'-Modell und vollen JSON/CSV-API-Zugriff für Integration und erweiterte Datennutzung.
- Anpassung und White-Label: Bietet vollständige CSS/Theme-Overrides, benutzerdefinierte Domains und ein White-Label-Portal für MSSP-Partner.
- Dashboard und Berichterstattung: Verfügt über No-Code-Dashboards, geplante und On-Demand-PDF/CSV-Exporte sowie Compliance-Berichte.
- Dark-Web-Risikobewertung: Enthält ein organisatorisches Risikodashboard mit IASM/ORS-Heatmaps für eine umfassende Risikobewertung.
Anwendungsfälle für Darkthreat
Darkthreat ist ideal für Organisationen, die ihre Cybersicherheitslage verbessern möchten, indem sie externe Bedrohungen proaktiv identifizieren. Es ist entscheidend, Datenlecks zu verhindern, indem kompromittierte Zugangsdaten und PII erkannt werden, bevor sie ausgenutzt werden. Unternehmen können es nutzen, um ihren Markenruf und ihr geistiges Eigentum zu überwachen, indem sie Hacker-Chats und Unternehmensnennungen im Dark Web verfolgen. Managed Security Service Provider (MSSPs) können die White-Label-Funktionen nutzen, um Dark-Web-Überwachung als Dienstleistung für ihre Kunden anzubieten und umfassenden Datenschutz und Bedrohungsintelligenz bereitzustellen.
Vorteile von Darkthreat
Darkthreat bietet mehrere entscheidende Vorteile, darunter seinen proaktiven Ansatz zur Bedrohungserkennung, der die durchschnittliche Zeit zur Identifizierung und Eindämmung einer Verletzung erheblich verkürzt. Seine umfassende Abdeckung erstreckt sich über eine Vielzahl von Dark-Web-Quellen und bietet tiefere Einblicke als herkömmliche Überwachungslösungen. Die Integration von KI-Technologie mit der Anreicherung durch menschliche Analysten gewährleistet hohe Genauigkeit und umsetzbare Intelligenz. Darüber hinaus fügt die Fähigkeit der Plattform, sensible Daten aus dem Dark Web zu entfernen, eine unvergleichliche Schutzschicht hinzu, während skalierbare Lösungen und transparente Preise den unterschiedlichen organisatorischen Anforderungen gerecht werden. Darkthreat bietet außerdem eine Verfügbarkeitsgarantie von 99,9 % und arbeitet nach hohen ethischen Standards, was Vertrauenswürdigkeit und Zuverlässigkeit gewährleistet.
Preise und Pläne
Darkthreat bietet flexible Preispläne, die auf verschiedene Sicherheitsanforderungen zugeschnitten sind, mit einer 7-tägigen kostenlosen Testphase für alle Pläne (keine Kreditkarte erforderlich).
- Standard-Plan: Zum Preis von 2.000 US-Dollar pro Jahr (31 % Ersparnis im Vergleich zur monatlichen Abrechnung) beinhaltet dieser Plan grundlegende Überwachung von Verstößen und Zugangsdaten, 1 Domain-Abdeckung, 1 Benutzer, E-Mail-Benachrichtigungen und Web-UI-Zugriff.
- Enterprise-Plan: Die beliebteste Option zum Preis von 3.400 US-Dollar pro Jahr (42 % Ersparnis) bietet vollständige Domain- und Hacker-Chat-Feeds, 2 Domain-/IP-Abdeckung, 2 Benutzer, E-Mail-Benachrichtigungen, Web-UI-Zugriff und Prioritäts-Support.
- MSSP (WhiteLabel)-Plan: Dieser individuell bepreiste Plan wurde für Managed Security Service Provider entwickelt und bietet ein White-Label-Portal, Multi-Tenant-API, Massen-Onboarding, Volumenpreise, benutzerdefiniertes Branding, dedizierten Support, benutzerdefinierte Bedrohungsintelligenz-Feeds, unbegrenzte API-Schlüssel und 24/7 Prioritäts-Support. Interessenten sollten sich für ein individuelles Angebot an den Vertrieb wenden.
Darkthreat FAQ
Darkthreat Alternatives
Pwnus
Pwnus ist eine KI-gestützte Cybersicherheitsplattform für Unternehmen, die Next-Gen-Lösungen für automatisiertes Penetration Testing, intelligente Bedrohungsmodellierung und umfassendes Risikomanagement bietet. Sie integriert sich nahtlos in die bestehende Infrastruktur, um kontinuierliche Sicherheitsüberwachung, Compliance-Management und Risikobewertung durch Dritte zu ermöglichen und Organisationen mit fortschrittlichen KI-Algorithmen und maschinellem Lernen vor sich entwickelnden Cyberbedrohungen zu schützen.
Penetration Testing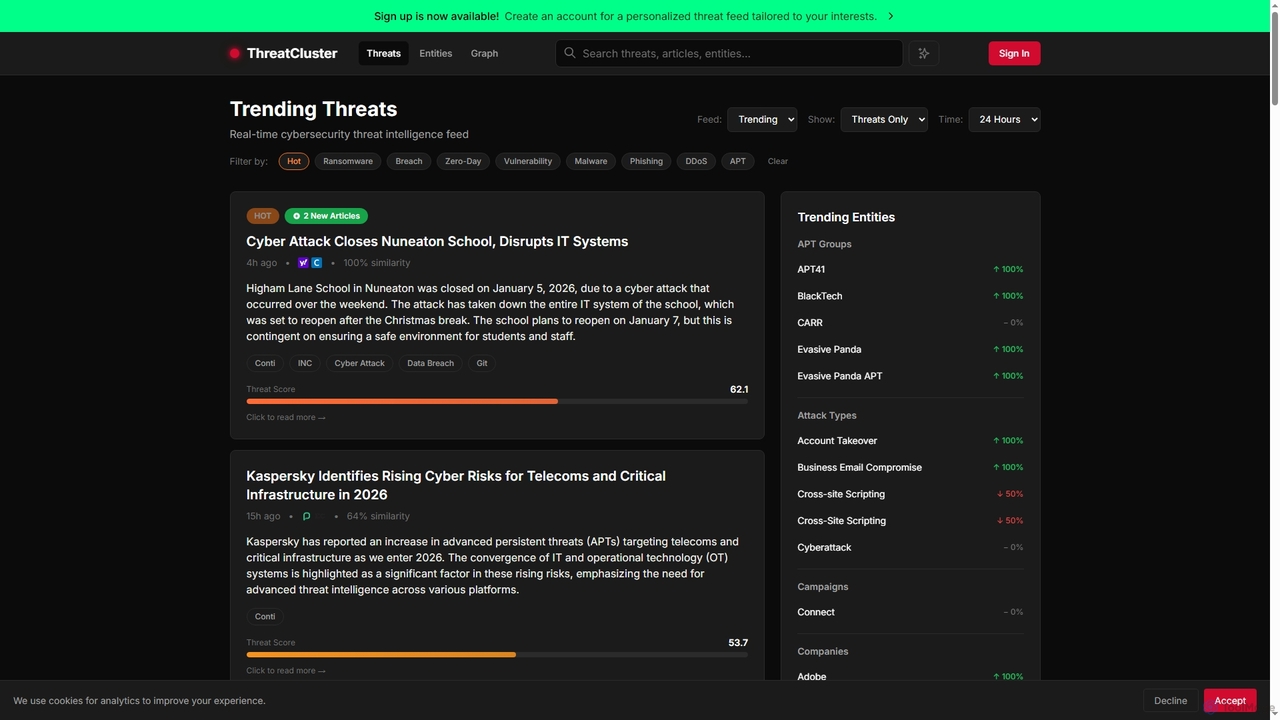
ThreatCluster
ThreatCluster ist eine Echtzeit-Cybersecurity-Bedrohungsanalyseplattform, die täglich Bedrohungen aus über 1000 Quellen aggregiert, clustert und bewertet, um einen fokussierten, umsetzbaren Feed ohne Informationsüberflutung zu bieten.
Bedrohungsanalyse
Protego
Protego ist eine fortschrittliche KI-gestützte Cybersicherheitsplattform, die Echtzeit-Bedrohungserkennung und umfassende Schwachstellenbewertung für Unternehmen bietet. Sie ermöglicht kontinuierliche Überwachung, blitzschnelle automatisierte Scans und tiefgehende Analysen zum Schutz digitaler Assets und zur Sicherstellung der Compliance.
Datenschutz
LeakLake
LeakLake ist eine spezialisierte Suchmaschine für öffentliche und geleakte KI-Konversationen von Plattformen wie ChatGPT, Claude und Gemini. Es hilft Benutzern, die Markenreputation zu überwachen, die Offenlegung sensibler Daten zu erkennen und Einblicke in die öffentliche KI-Nutzung über eine Webplattform, eine Browser-Erweiterung und eine API zu gewinnen.
API
Vigilocity
Vigilocity ist eine KI-gestützte Breach-Intelligence-Plattform mit der „Mythic“ Offensive Impact Platform. Sie liefert agentenlose, automatisierte Informationen zur Bestätigung wesentlicher Sicherheitsverletzungen, indem sie die Infrastruktur von Bedrohungsakteuren in Echtzeit überwacht und stört. Mithilfe der proprietären Reverse Attack Surface Analysis (RASA) hilft Vigilocity Sicherheits-, Audit- und Regulierungsteams, exfiltrierte Daten zu identifizieren, die wesentlichen Auswirkungen von Vorfällen zu bewerten und die Einhaltung von Offenlegungsvorschriften zu erleichtern.
ComplianceDarkthreat Categories
Darkthreat Jobs
Darkthreat Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Protego
Protego ist eine fortschrittliche KI-gestützte Cybersicherheitsplattform, die Echtzeit-Bedrohungserkennung und umfassende Schwachstellenbewertung für Unternehmen bietet. Sie ermöglicht kontinuierliche Überwachung, blitzschnelle automatisierte Scans und tiefgehende Analysen zum Schutz digitaler Assets und zur Sicherstellung der Compliance.
Datenschutz
Jyek
Jyek ist eine KI-Agenten-Plattform, die Ziele versteht, Ausführungspläne erstellt, Werkzeuge nutzt und überprüfbare Ergebnisse für komplexe, mehrstufige Aufgaben liefert.
AutomatisierungPwnus
Pwnus ist eine KI-gestützte Cybersicherheitsplattform für Unternehmen, die Next-Gen-Lösungen für automatisiertes Penetration Testing, intelligente Bedrohungsmodellierung und umfassendes Risikomanagement bietet. Sie integriert sich nahtlos in die bestehende Infrastruktur, um kontinuierliche Sicherheitsüberwachung, Compliance-Management und Risikobewertung durch Dritte zu ermöglichen und Organisationen mit fortschrittlichen KI-Algorithmen und maschinellem Lernen vor sich entwickelnden Cyberbedrohungen zu schützen.
Penetration TestingVigilocity
Vigilocity ist eine KI-gestützte Breach-Intelligence-Plattform mit der „Mythic“ Offensive Impact Platform. Sie liefert agentenlose, automatisierte Informationen zur Bestätigung wesentlicher Sicherheitsverletzungen, indem sie die Infrastruktur von Bedrohungsakteuren in Echtzeit überwacht und stört. Mithilfe der proprietären Reverse Attack Surface Analysis (RASA) hilft Vigilocity Sicherheits-, Audit- und Regulierungsteams, exfiltrierte Daten zu identifizieren, die wesentlichen Auswirkungen von Vorfällen zu bewerten und die Einhaltung von Offenlegungsvorschriften zu erleichtern.
Compliance
ObsidianOne
ObsidianOne ist eine KI-gestützte Incident-Engine, die für Next-Gen Security Operations Center (SOCs) entwickelt wurde. Sie wandelt rauschhafte Sicherheitstelemetriedaten in priorisierte Incidents, hochrangige Bedrohungszusammenfassungen und umsetzbare Playbooks um, wodurch SOC-Teams und MSSPs eine 3-5x schnellere Triage und geführte Behebung erreichen können.
Compliance ReportingThreatCluster
ThreatCluster ist eine Echtzeit-Cybersecurity-Bedrohungsanalyseplattform, die täglich Bedrohungen aus über 1000 Quellen aggregiert, clustert und bewertet, um einen fokussierten, umsetzbaren Feed ohne Informationsüberflutung zu bieten.
BedrohungsanalyseLeakLake
LeakLake ist eine spezialisierte Suchmaschine für öffentliche und geleakte KI-Konversationen von Plattformen wie ChatGPT, Claude und Gemini. Es hilft Benutzern, die Markenreputation zu überwachen, die Offenlegung sensibler Daten zu erkennen und Einblicke in die öffentliche KI-Nutzung über eine Webplattform, eine Browser-Erweiterung und eine API zu gewinnen.
API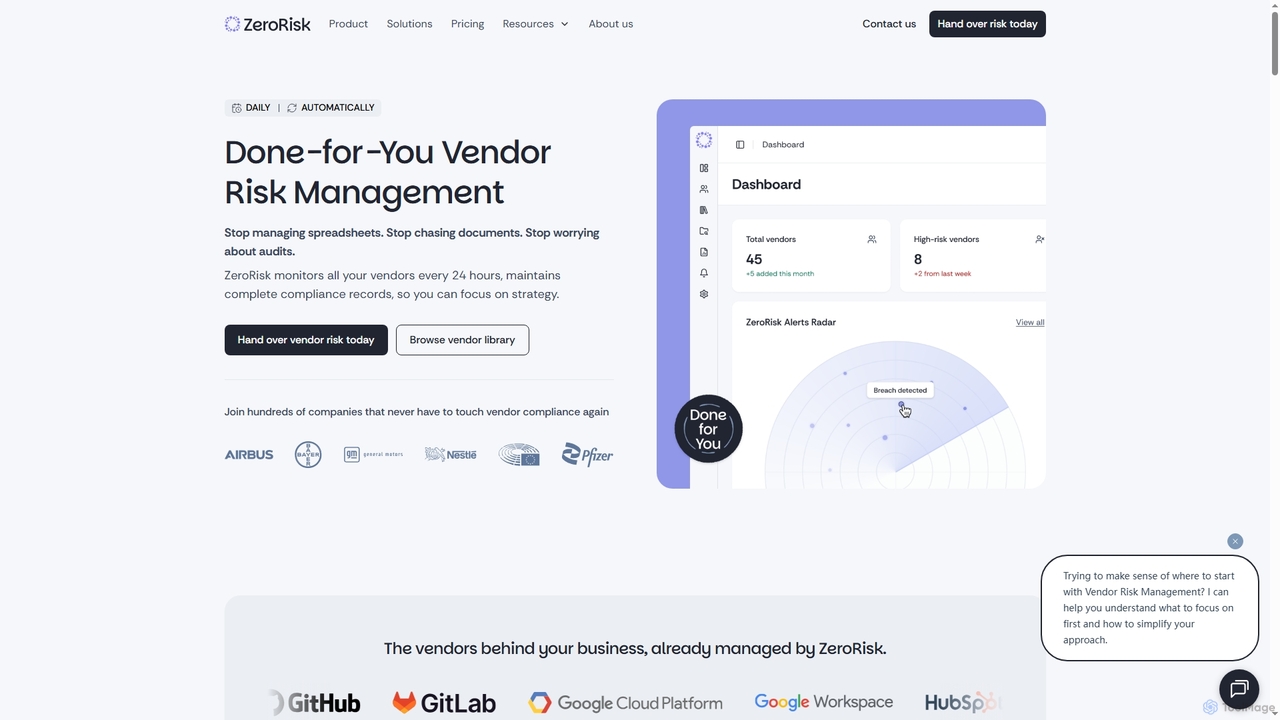
ZeroRisk
ZeroRisk bietet einen „Done-for-You“-Anbieter-Risikomanagement-Service, der die tägliche Überwachung, Compliance-Zuordnung und auditbereite Berichterstattung für Drittanbieter automatisiert. Es hilft Unternehmen, globale Regulierungsstandards wie GDPR, ISO 27001, SOC 2, NIS2, DORA und CRA mühelos zu erfüllen, indem manuelle Tabellen und Audit-Stress eliminiert werden.
Lieferantenmanagement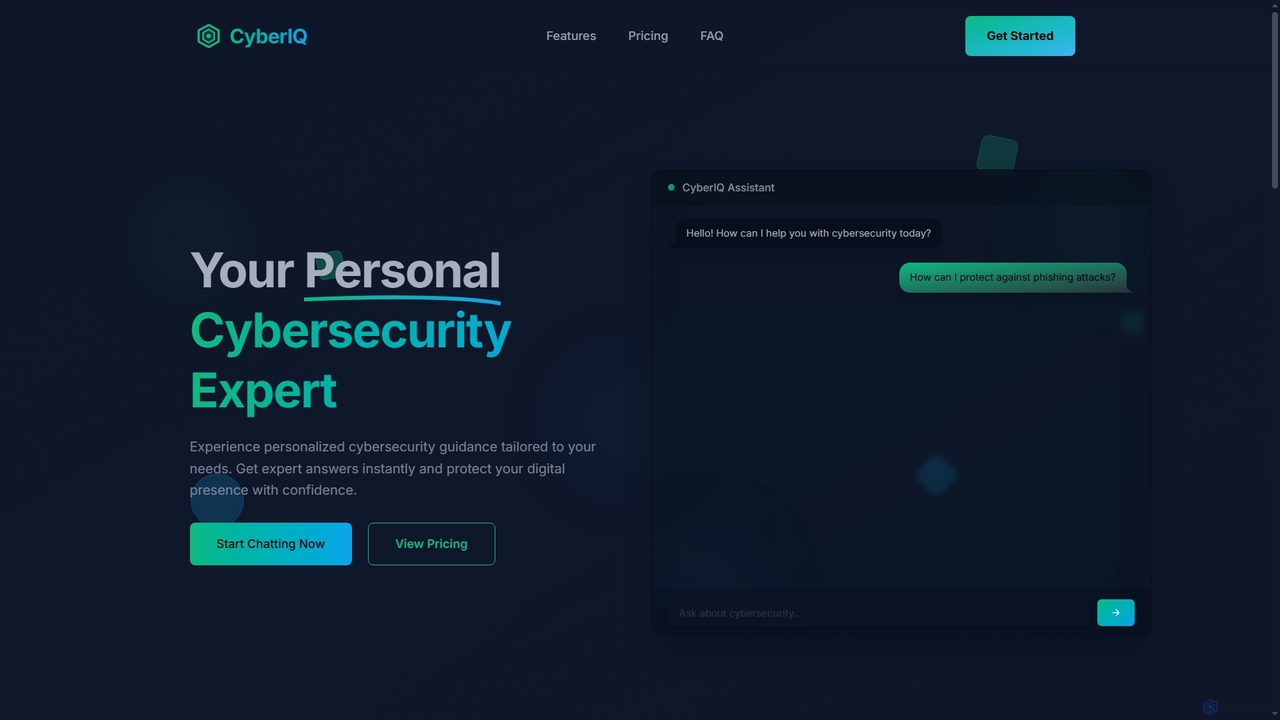
CyberIQ
CyberIQ ist Ihr persönlicher KI-gestützter Cybersicherheitsassistent, der maßgeschneiderte Anleitungen und sofortige Expertenantworten zum Schutz Ihrer digitalen Präsenz bietet. Es deckt alles von persönlicher Sicherheit und Heimnetzwerkschutz bis hin zu Unternehmenslösungen und Sicherheitslernen ab.
Unternehmenssicherheit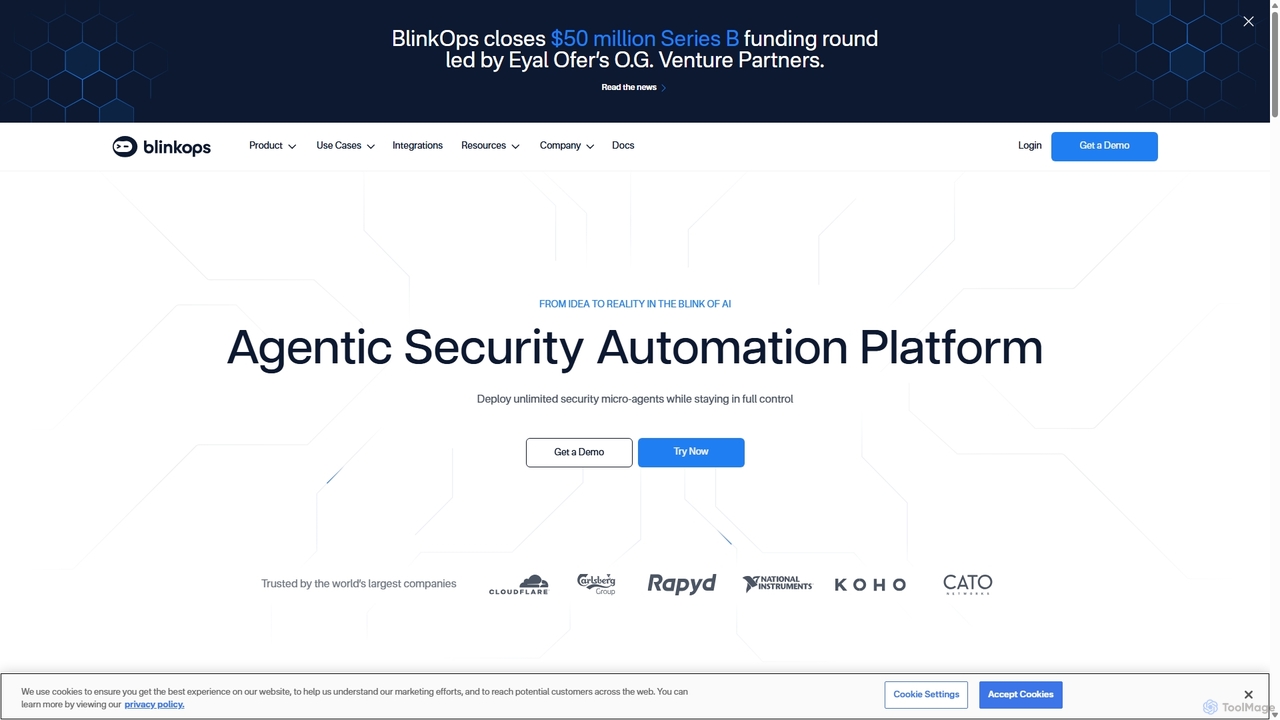
BlinkOps
BlinkOps ist eine agentenbasierte Sicherheitsautomatisierungsplattform, die Sicherheitsteams befähigt, Anweisungen in natürlicher Sprache in leistungsstarke No-Code-Workflows umzuwandeln. Sie ermöglicht den Einsatz von maßgeschneiderten Sicherheits-Mikroagenten zur Automatisierung von Aufgaben in den Bereichen Incident Response, Cloud-Sicherheit, Compliance und mehr, was die Effizienz drastisch steigert und die Reaktionszeiten verkürzt.
Ohne Code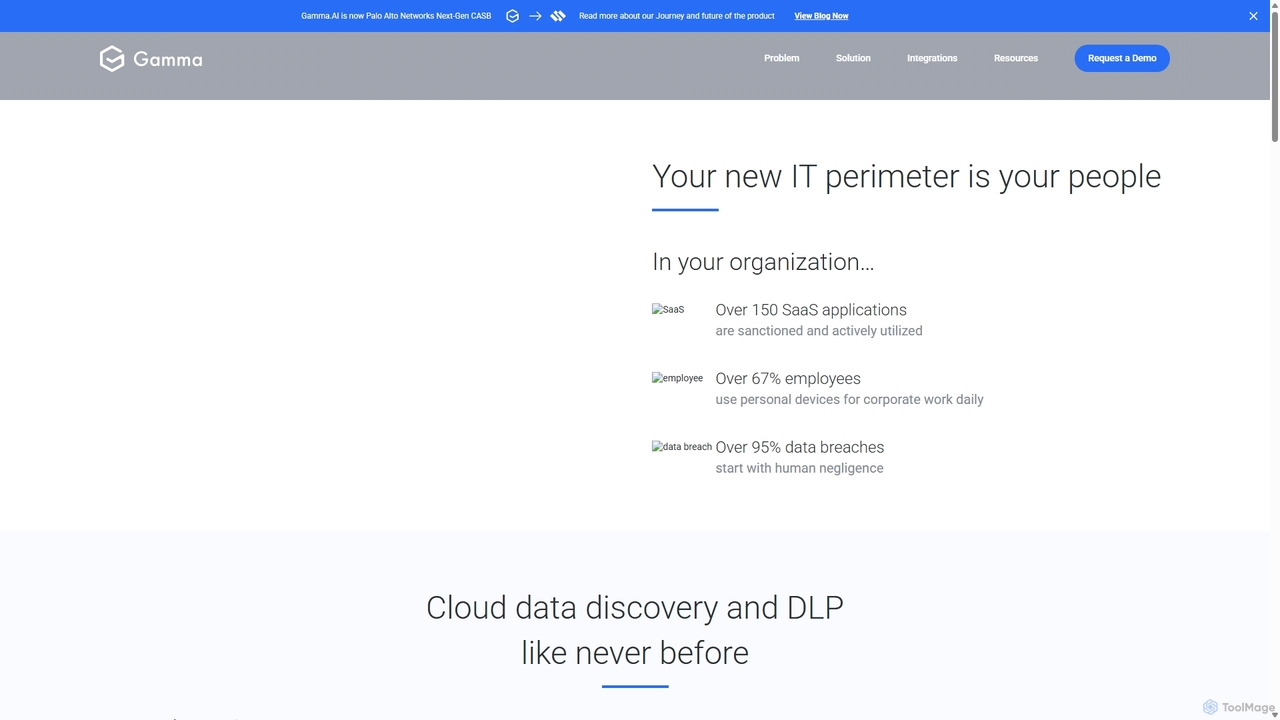
Gamma.AI
Gamma.AI ist eine KI-gestützte Cloud Data Loss Prevention (DLP)-Plattform, die für moderne SaaS-Anwendungen entwickelt wurde. Sie erkennt und verhindert proaktiv Datenpannen, die durch Insider-Bedrohungen – ob böswillig oder versehentlich – entstehen. Durch die Echtzeit-Überwachung von Benutzeraktivitäten auf Plattformen wie Google Workspace, Slack und Salesforce bietet Gamma.AI sofortiges Coaching und Warnungen, um eine starke Sicherheitskultur zu fördern und die Compliance sicherzustellen.
Regulierungstechnik
Infinidatum
Infinidatum ist eine Enterprise Risk Intelligence Plattform, die CISOs und Führungskräfte befähigt, KI mit Vertrauen einzusetzen, indem sie evidenzbasierte Risikobewertung und Echtzeit-Compliance-Überwachung bietet. Es nutzt Erkenntnisse aus über 50.000 realen Vorfällen und verfolgt über 11.500 regulatorische Verstöße in über 40 Gerichtsbarkeiten.
Regulatorische Überwachung
Clausly
Clausly ist eine KI-gestützte Vertragsanalyseplattform für wachsende Unternehmen und Rechtsteams. Sie automatisiert die Überprüfung von Rechtsdokumenten, identifiziert Risiken, extrahiert Schlüsselbegriffe und schlägt umsetzbare Änderungen vor. So erhalten Sie professionelle Einblicke ohne die hohen Kosten traditioneller Rechtsberatung. Sie unterstützt ein effizientes Vertragsmanagement vom Upload bis zum Export und gewährleistet Klarheit und Schutz.
Risikomanagement
Cryptosense
Eine unternehmenstaugliche Plattform, jetzt Teil der SandboxAQ Security Suite, die eine automatisierte Erkennung, Analyse und Verwaltung Ihrer gesamten kryptografischen Infrastruktur bietet. Sie hilft Organisationen, Krypto-Agilität zu erreichen und sicher zur Post-Quanten-Kryptografie (PQC) zu migrieren.
Code-Analyse
Axur
Axur ist eine KI-gestützte Plattform für den Schutz digitaler Risiken (DRP), die Unternehmen bei der Erkennung von und Reaktion auf Online-Bedrohungen unterstützt. Sie ist spezialisiert auf den Schutz von Marken vor Phishing, Datenlecks, Markenmissbrauch und digitaler Piraterie durch automatisierte Überwachung und Takedown-Verfahren im Surface, Deep und Dark Web.
Cybersicherheit
Darkthreat Comments (0)
Sign in to comment.
AnmeldenNo comments yet.