ToolMage
Iniciar sesión

Best 3 Análisis de Código AI tools for Desarrollo

Popular Análisis de Código AI tools in Desarrollo include Gitmore, Ozgar y SecVibe, helping you work more efficiently.

SecVibe

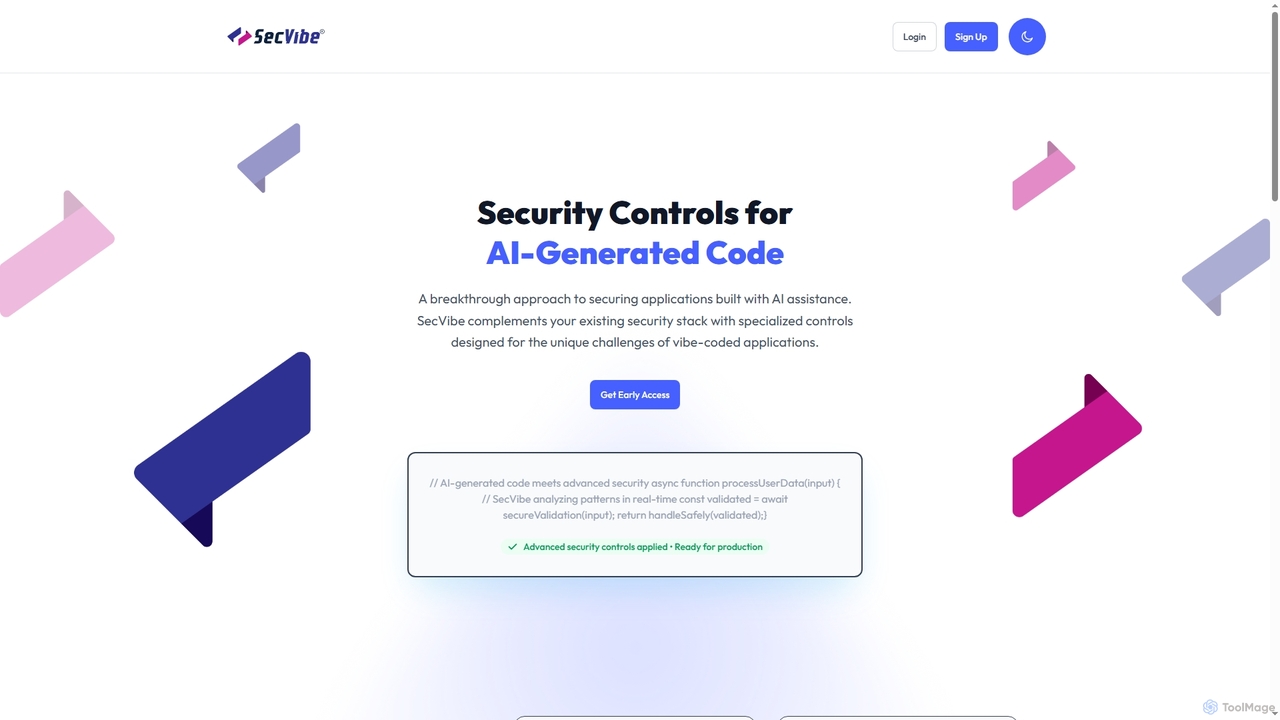
SecVibe

SecVibe es una plataforma de seguridad de vanguardia diseñada para proteger aplicaciones construidas con código generado por IA. Ofrece controles especializados, análisis en tiempo real y mecanismos conscientes del contexto para identificar y mitigar vulnerabilidades de seguridad únicas que a menudo pasan desapercibidas para las herramientas tradicionales. SecVibe se integra perfectamente con las pilas de seguridad existentes, mejorando la seguridad general de las aplicaciones para flujos de trabajo de desarrollo modernos asistidos por IA sin comprometer la velocidad.

Análisis de Código
Visits 6.4KFavorites 57Likes 43
Gitmore
Freemium

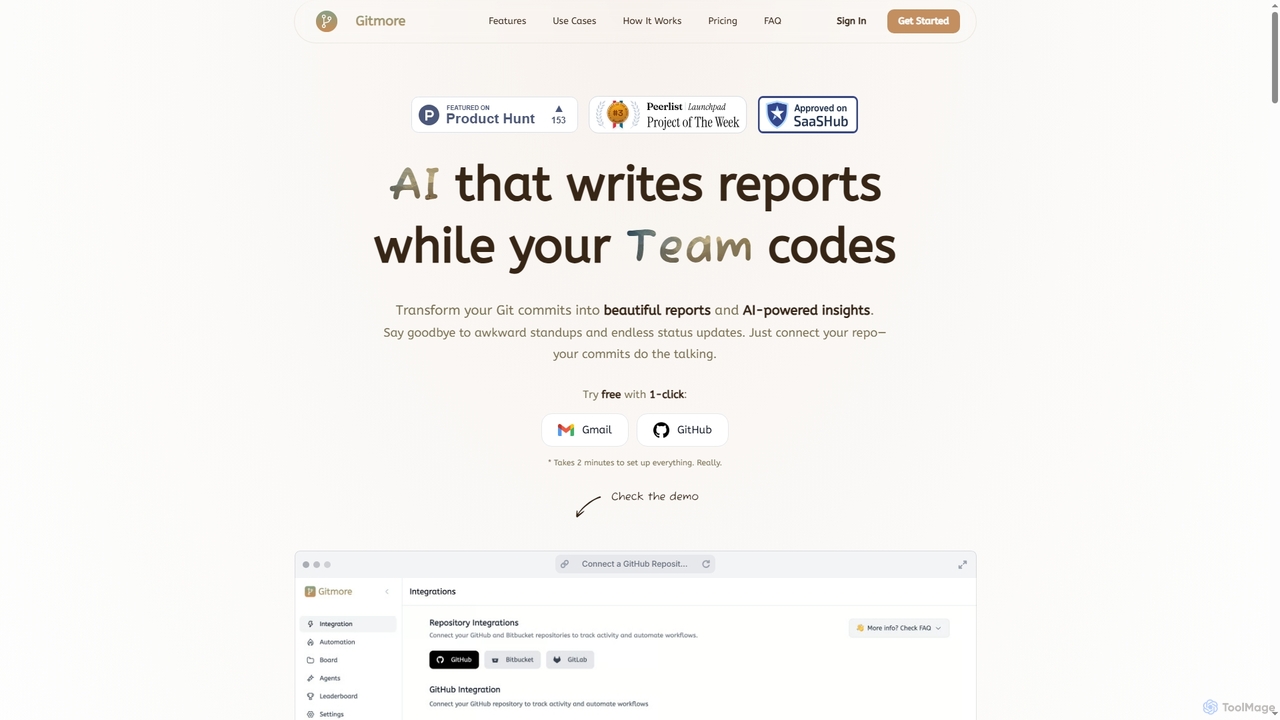
Gitmore

Gitmore es una herramienta impulsada por IA que automatiza los informes de equipos técnicos y las actualizaciones de ingeniería. Transforma los commits de Git en informes e insights inteligentes, eliminando las actualizaciones de estado manuales y las reuniones diarias para equipos de desarrollo que usan GitHub, GitLab o Bitbucket.

Productividad
Visits 14KFavorites 111Likes 111
Ozgar

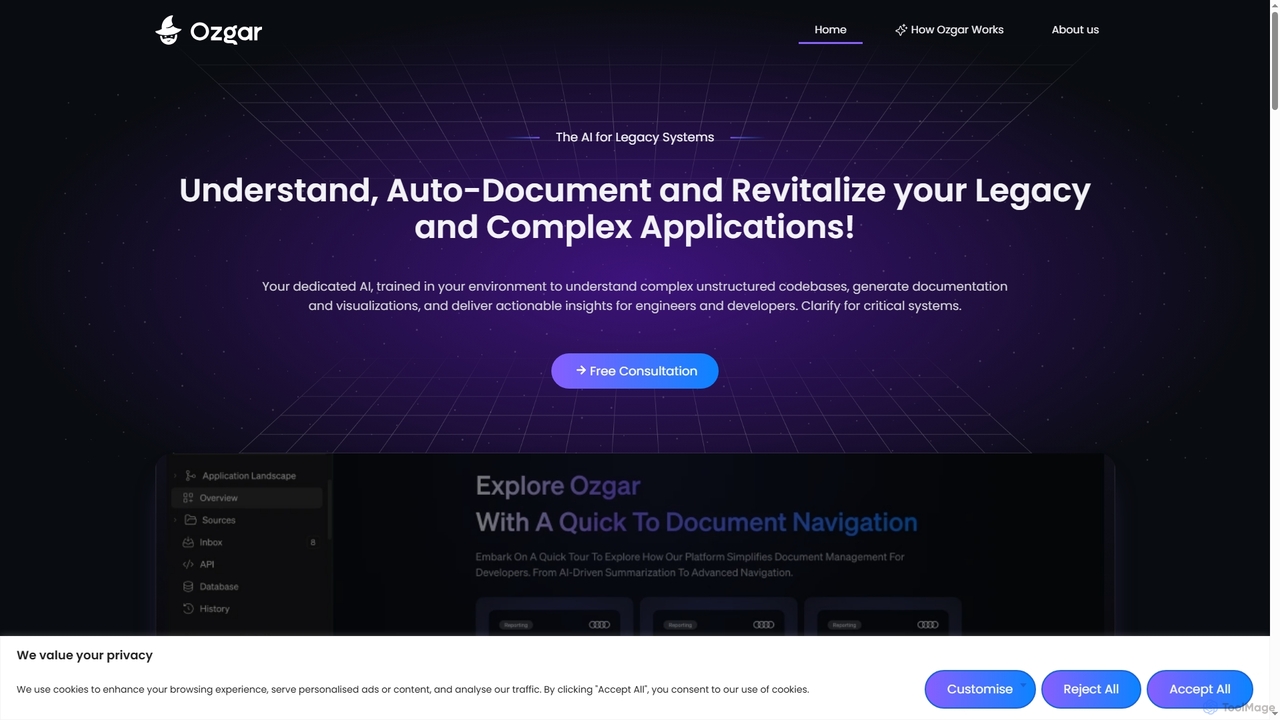
Ozgar

Ozgar es una plataforma de inteligencia de código empresarial diseñada para comprender, auto-documentar y revitalizar sistemas de software legados y complejos. Aprovecha la IA avanzada para transformar bases de código no estructuradas en un centro de conocimiento inteligente y buscable, proporcionando a desarrolladores y equipos información instantánea, documentación automatizada y navegación de código mejorada. Ozgar tiene como objetivo reducir la deuda técnica, acelerar la incorporación y optimizar el mantenimiento sin interrumpir las operaciones existentes.

Análisis de Código
Visits 10.5KFavorites 116Likes 114

About Análisis de Código

Las herramientas de Análisis de Código son soluciones impulsadas por IA diseñadas para inspeccionar automáticamente el código fuente en busca de posibles problemas, vulnerabilidades y mejoras de calidad. Estas herramientas aprovechan algoritmos avanzados para comprender la estructura y la lógica del código, proporcionando a los desarrolladores información procesable para mejorar la fiabilidad y mantenibilidad del software. Desempeñan un papel crucial en el desarrollo de software moderno al integrarse sin problemas en las tuberías de CI/CD, asegurando la calidad del código desde las primeras etapas.

Características Principales

  • Análisis Estático de Código: Escanea automáticamente el código sin ejecución para identificar errores, fallos de seguridad y violaciones de estilo.
  • Análisis Dinámico de Código: Monitorea el comportamiento del código durante el tiempo de ejecución para detectar cuellos de botella de rendimiento, fugas de memoria y problemas de concurrencia.
  • Detección de Vulnerabilidades de Seguridad: Identifica debilidades de seguridad comunes como la inyección SQL, el scripting entre sitios (XSS) y configuraciones inseguras.
  • Métricas de Calidad del Código: Calcula métricas como la complejidad ciclomática, el índice de mantenibilidad y la tasa de duplicación para evaluar la salud del código.
  • Sugerencias de Refactorización Automatizadas: Proporciona recomendaciones para mejorar la estructura, legibilidad y eficiencia del código.

Casos de Uso

Las herramientas de Análisis de Código son esenciales para que los equipos de desarrollo mantengan altos estándares de calidad y seguridad del software. Se utilizan para hacer cumplir los estándares de codificación en todos los proyectos, identificar y corregir errores en las primeras etapas del ciclo de desarrollo y garantizar el cumplimiento de las regulaciones de la industria. Estas herramientas ayudan a reducir la deuda técnica y mejorar la colaboración entre los desarrolladores.

Cómo Elegir

Al seleccionar una herramienta de Análisis de Código, considere su compatibilidad con sus lenguajes de programación y entorno de desarrollo. Evalúe su capacidad para integrarse con sus tuberías de CI/CD y sistemas de control de versiones existentes. Busque características de informes completas, conjuntos de reglas personalizables y la precisión de sus hallazgos para minimizar los falsos positivos.

Análisis de Código use cases

1

Detección Automatizada de Errores en Flujos de Trabajo de Desarrollo

Los desarrolladores de software integran herramientas de análisis de código impulsadas por IA en sus IDEs o tuberías de CI/CD para escanear automáticamente las nuevas confirmaciones de código. Esto ayuda a identificar errores de sintaxis, fallos lógicos y posibles excepciones en tiempo de ejecución de inmediato, evitando que los errores lleguen a etapas posteriores del desarrollo y reduciendo significativamente el tiempo de depuración.

2

Mejora de la Postura de Seguridad de Aplicaciones Web

Los ingenieros de seguridad y los equipos de desarrollo utilizan herramientas de análisis de código para escanear proactivamente el código fuente de las aplicaciones web en busca de vulnerabilidades comunes como inyección SQL, XSS y puntos finales de API inseguros. Las herramientas proporcionan informes detallados y sugerencias de remediación, lo que permite a los desarrolladores corregir fallos de seguridad antes de la implementación y cumplir con los estándares de seguridad.

3

Mantenimiento de la Calidad y Estándares del Código en Grandes Equipos

Los líderes de proyecto y arquitectos implementan herramientas de análisis de código para hacer cumplir estándares de codificación y mejores prácticas consistentes en grandes equipos de desarrollo distribuidos. Las herramientas verifican automáticamente las violaciones de estilo, la complejidad del código y la duplicación, asegurando la mantenibilidad y legibilidad, lo cual es crucial para la salud del proyecto a largo plazo y la incorporación de nuevos miembros al equipo.

4

Optimización del Rendimiento de Servicios Backend de Alto Tráfico

Los desarrolladores backend utilizan el análisis dinámico de código para monitorear el comportamiento en tiempo de ejecución de servicios críticos bajo carga. Estas herramientas identifican cuellos de botella de rendimiento, algoritmos ineficientes y fugas de memoria que podrían no ser evidentes durante el análisis estático. Esto permite optimizaciones dirigidas, asegurando que los servicios permanezcan receptivos y escalables.

5

Evaluación y Reducción de la Deuda Técnica en Sistemas Heredados

Los equipos que gestionan software heredado utilizan el análisis de código para obtener información sobre la salud de la base de código existente. Las herramientas pueden señalar áreas de alta complejidad, baja cobertura de pruebas y duplicación excesiva, proporcionando una hoja de ruta clara para los esfuerzos de refactorización. Esto ayuda a priorizar la reducción de la deuda técnica, haciendo que el sistema sea más fácil de mantener y evolucionar.

6

Garantizar el Cumplimiento de las Regulaciones de la Industria (ej. GDPR, HIPAA)

Las organizaciones en industrias reguladas (finanzas, atención médica) emplean herramientas de análisis de código para verificar que su software cumpla con regulaciones específicas de privacidad de datos y seguridad. Las herramientas pueden detectar patrones que violan las reglas de cumplimiento, como el manejo inadecuado de datos o el registro de información sensible, proporcionando una pista de auditoría y reduciendo los riesgos legales.

Análisis de Código FAQ

¿Qué son las herramientas de Análisis de Código con IA?

Las herramientas de Análisis de Código con IA son aplicaciones de software que utilizan inteligencia artificial, incluyendo aprendizaje automático y procesamiento de lenguaje natural, para examinar automáticamente el código fuente. Van más allá del análisis estático tradicional al comprender el contexto y la intención del código, identificando errores complejos, vulnerabilidades de seguridad y áreas de mejora de calidad de manera más efectiva que las revisiones manuales o los sistemas basados en reglas más simples.

¿En qué se diferencian las herramientas de Análisis de Código con IA del análisis estático tradicional?

El análisis estático tradicional se basa principalmente en reglas y patrones predefinidos para detectar problemas. El Análisis de Código con IA, aunque a menudo incorpora el análisis estático, lo mejora utilizando el aprendizaje automático para aprender de vastas bases de código, identificar anomalías sutiles y predecir problemas potenciales basándose en datos históricos. Esto conduce a menos falsos positivos, una detección de vulnerabilidades más precisa y sugerencias más inteligentes para la mejora del código.

¿Cuáles son los principales beneficios de usar el Análisis de Código con IA en el desarrollo?

Los principales beneficios incluyen la detección temprana de errores y vulnerabilidades de seguridad, lo que reduce significativamente los costos y el tiempo de desarrollo. Estas herramientas también imponen estándares de codificación, mejoran la calidad y mantenibilidad del código, y ayudan a reducir la deuda técnica. Al automatizar las revisiones de código, liberan a los desarrolladores para que se centren en tareas más complejas e innovación.

¿Qué lenguajes de programación suelen ser compatibles con las herramientas de Análisis de Código con IA?

La mayoría de las herramientas de Análisis de Código con IA ofrecen un amplio soporte de idiomas, cubriendo lenguajes populares como Python, Java, JavaScript, C, C++, Go, Ruby y PHP. Muchas también son compatibles con frameworks y bibliotecas asociadas a estos lenguajes. Al elegir una herramienta, es crucial verificar su compatibilidad con su pila tecnológica específica.

¿Cómo puede el Análisis de Código con IA mejorar la seguridad del software?

Las herramientas de Análisis de Código con IA mejoran la seguridad del software al escanear automáticamente una amplia gama de vulnerabilidades, incluidos los riesgos del OWASP Top 10 (por ejemplo, fallos de inyección, autenticación rota, exposición de datos sensibles). Pueden identificar prácticas de codificación inseguras, configuraciones erróneas y posibles vectores de ataque, proporcionando a los desarrolladores información procesable para parchear las debilidades antes de la implementación, fortaleciendo así la postura de seguridad general de la aplicación.