ToolMage
Iniciar sesión

Best 9 Ciberseguridad AI tools for Seguridad

Popular Ciberseguridad AI tools in Seguridad include ManageEngine, CrowdStrike, Electric, Upfort, Censornet, ShieldForce, Veriom, CertyAI y DevBlogs, helping you work more efficiently.

DevBlogs

DevBlogs

DevBlogs es una biblioteca curada que indexa estudios de caso de ingeniería, blogs de tecnología y charlas de conferencias de los equipos líderes a nivel mundial. Organiza el contenido por significado y temas técnicos específicos, proporcionando un recurso valioso para que desarrolladores e ingenieros descubran conocimientos y mejores prácticas.

Infraestructura
Visits 6.4KFavorites 132Likes 145
CertyAI

CertyAI

CertyAI ofrece un conjunto de servicios impulsados por IA para seguridad y automatización. Presenta Certy Expert para la formación en ciberseguridad de empleados y Certy AD Builder para automatizar y moderar contenido en mercados en línea, incluyendo creación de anuncios, verificación de usuarios y control de transacciones.

API
Visits 6.6KFavorites 134Likes 126
CrowdStrike
Freemium

CrowdStrike

CrowdStrike es un líder mundial en ciberseguridad con su plataforma Falcon nativa de IA. Unifica la seguridad de endpoints, la seguridad en la nube, la protección de identidades y la inteligencia de amenazas en una única solución de agente ligero. Aprovechando la IA avanzada y los datos de amenazas en tiempo real, CrowdStrike detiene proactivamente las brechas, proporcionando una visibilidad completa y protección automatizada en toda la empresa.

Gestión de TI
Visits 2.4MFavorites 113Likes 106
Veriom
Paid

Veriom

Veriom es una plataforma de seguridad de IA autónoma que actúa como una capa neuronal para su infraestructura, SaaS y sistemas de IA. Va más allá de la detección al mapear, priorizar y corregir automáticamente los riesgos de ciberseguridad y cumplimiento en tiempo real. Al eliminar la fatiga de alertas y el triaje manual, Veriom proporciona garantía continua y gestión proactiva de riesgos.

DevSecOps
Visits 6.7KFavorites 136Likes 154
ManageEngine
Freemium

ManageEngine

ManageEngine ofrece un completo conjunto de software de gestión de TI empresarial. Integra IA y aprendizaje automático para la gestión de servicios de TI (ITSM), operaciones (ITOM), seguridad (SIEM) y análisis, ayudando a las organizaciones a automatizar tareas, mejorar la seguridad y obtener información predictiva en toda su infraestructura de TI.

Análisis
Visits 2.8MFavorites 100Likes 97
ShieldForce
Paid

ShieldForce

ShieldForce es una plataforma de ciberseguridad todo en uno, impulsada por IA, diseñada para empresas de todos los tamaños. Integra un motor avanzado de detección de amenazas, seguridad de correo electrónico, recuperación de desastres automatizada y formación continua de empleados para proporcionar una protección integral. ShieldForce protege sus activos digitales contra pérdidas financieras y daños a la reputación por amenazas cibernéticas en evolución como el ransomware y el phishing, simplificando la gestión compleja de la seguridad en un único servicio de suscripción escalable.

Gestión de TI
Visits 7.8KFavorites 122Likes 121
Upfort
Paid

Upfort

Upfort es una plataforma impulsada por IA que unifica la ciberseguridad avanzada y un robusto ciberseguro. Proporciona protección integral contra ransomware, phishing y violaciones de datos para empresas, especialmente pymes. La plataforma simplifica la gestión de riesgos cibernéticos a través de un conjunto de herramientas automatizadas, haciendo que la seguridad de nivel empresarial sea accesible y asequible para todos.

Gestión de Riesgos
Visits 11KFavorites 139Likes 152
Censornet
Paid

Censornet

Censornet es una plataforma de seguridad en la nube autónoma e integrada que unifica la Seguridad Web, la Seguridad de Correo Electrónico y la Seguridad de Aplicaciones en la Nube (CASB). Impulsada por IA, proporciona a las organizaciones del mercado medio y a los MSP una solución única y fácil de gestionar para proteger a personas, aplicaciones y datos de las ciberamenazas sin la complejidad de múltiples productos puntuales.

Gestión de Red
Visits 9.6KFavorites 112Likes 123
Electric
Freemium

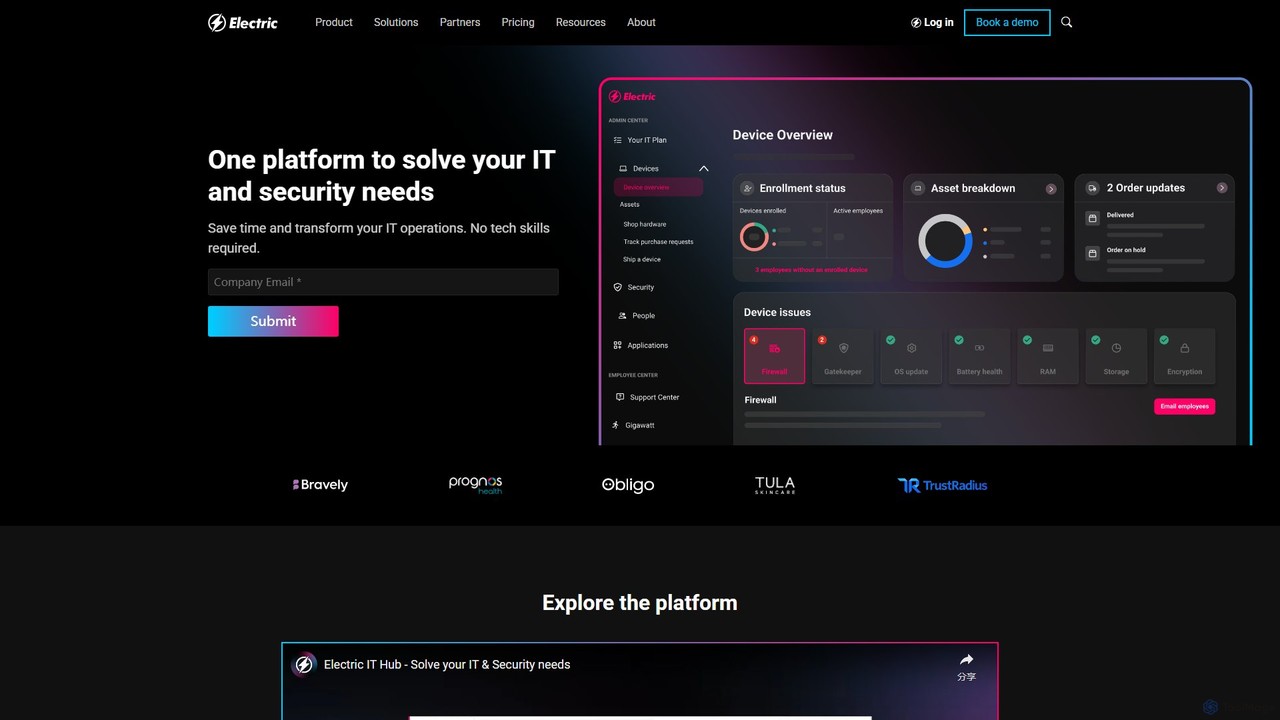
Electric

Electric es una plataforma todo en uno de TI y seguridad para pymes, que ofrece un centro centralizado para gestionar dispositivos, aplicaciones y seguridad. Automatiza el onboarding/offboarding de empleados, proporciona ciberseguridad proactiva y cuenta con un asistente de IA, Gigawatt, para agilizar el soporte de TI. Es una alternativa moderna y rentable a los MSP tradicionales.

Servicios Gestionados
Visits 30.5KFavorites 146Likes 140

About Ciberseguridad

Las herramientas de Ciberseguridad con IA son una clase especializada de soluciones de seguridad que utilizan el aprendizaje automático y el análisis de datos para detectar, predecir y responder proactivamente a las amenazas digitales. Estas herramientas analizan grandes cantidades de datos de redes, endpoints y actividades de los usuarios para identificar patrones anómalos que señalan ataques sofisticados, como exploits de día cero y amenazas persistentes avanzadas (APTs). Su valor principal radica en la automatización de la caza de amenazas y la respuesta a incidentes, permitiendo a los equipos de seguridad neutralizar amenazas de forma más rápida y precisa que con los sistemas tradicionales basados en reglas. Este enfoque basado en datos mejora significativamente la postura defensiva de una organización frente a los riesgos cibernéticos en evolución.

Funciones Clave

  • Detección y Predicción de Amenazas: Utiliza modelos de aprendizaje automático para identificar actividades sospechosas y predecir posibles vectores de ataque futuros basándose en inteligencia de amenazas global.
  • Respuesta Automatizada a Incidentes: Pone en cuarentena automáticamente los dispositivos infectados, bloquea direcciones IP maliciosas o termina procesos comprometidos al detectar una amenaza.
  • Análisis de Comportamiento de Usuarios y Entidades (UEBA): Establece comportamientos de referencia para usuarios y dispositivos, marcando desviaciones significativas que pueden indicar una amenaza interna o una cuenta comprometida.
  • Gestión de Vulnerabilidades Potenciada por IA: Escanea sistemas para descubrir debilidades y utiliza la IA para priorizar la aplicación de parches según la explotabilidad y el impacto potencial en el negocio.
  • Detección Avanzada de Phishing: Emplea el Procesamiento del Lenguaje Natural (PLN) para analizar el contenido de los correos electrónicos, la reputación del remitente y los destinos de los enlaces para identificar y bloquear intentos de phishing sofisticados.

Casos de Uso

Las herramientas de Ciberseguridad con IA son críticas para los Centros de Operaciones de Seguridad (SOC), instituciones financieras, proveedores de atención médica y plataformas de comercio electrónico que manejan datos sensibles. Se utilizan para automatizar el análisis de alertas de seguridad, proteger la infraestructura en la nube de amenazas complejas y asegurar los endpoints contra nuevas cepas de malware que evaden el software antivirus tradicional.

Cómo Elegir

Al seleccionar una herramienta de Ciberseguridad con IA, considere su precisión de detección, específicamente las tasas de falsos positivos y falsos negativos. Evalúe sus capacidades de integración con su pila de seguridad existente, como las plataformas SIEM y SOAR. Analice el nivel de automatización que proporciona para la respuesta a incidentes y si se alinea con el flujo de trabajo de su equipo. Finalmente, considere la escalabilidad de la herramienta para manejar el volumen de datos de su organización y su transparencia al explicar sus decisiones impulsadas por la IA.

Ciberseguridad use cases

1

Caza de Amenazas Automatizada en un Centro de Operaciones de Seguridad (SOC)

Un Analista de Seguridad en el SOC de una gran empresa tiene la tarea de identificar amenazas persistentes avanzadas (APTs) que eluden las defensas iniciales. En lugar de examinar manualmente terabytes de datos de registro de firewalls, servidores y endpoints, utilizan una herramienta de Ciberseguridad con IA. La plataforma de IA analiza continuamente todos los flujos de datos, estableciendo una línea base de actividad normal. Luego, marca automáticamente una serie de eventos de bajo nivel y aparentemente no relacionados como un patrón de ataque coordinado y de movimiento lento, consistente con un grupo de APT conocido. El analista recibe una única alerta de alta fidelidad con evidencia correlacionada, lo que le permite investigar y neutralizar la amenaza en horas en lugar de semanas, evitando una brecha de datos importante.

2

Prevención de Spear-Phishing en Tiempo Real para Empresas

Un administrador de TI de una corporación multinacional necesita proteger a miles de empleados de ataques sofisticados de spear-phishing. Los filtros de correo electrónico tradicionales a menudo no detectan estos correos dirigidos. Implementan una herramienta de seguridad de correo electrónico impulsada por IA que utiliza Procesamiento del Lenguaje Natural (PLN) para analizar el contenido, el tono y el contexto de cada correo entrante. Cuando llega un correo electrónico que se hace pasar por el CEO y solicita urgentemente una transferencia bancaria, la IA detecta anomalías como una ligera variación en la dirección del remitente, una redacción inusual y un sentido de urgencia inconsistente con comunicaciones pasadas. La herramienta pone en cuarentena automáticamente el correo electrónico y alerta tanto al destinatario como al equipo de seguridad, previniendo pérdidas financieras y el robo de credenciales.

3

Detección de Amenazas Internas en una Firma Financiera

Un oficial de cumplimiento en un banco está preocupado por las amenazas internas, donde un empleado legítimo podría hacer un mal uso de su acceso para robar datos sensibles de clientes. Implementan una herramienta de Análisis de Comportamiento de Usuarios y Entidades (UEBA). El sistema de IA aprende los patrones normales de acceso a datos de cada empleado, incluyendo horas de trabajo típicas, tipos de archivos accedidos y volúmenes de transferencia de datos. Un día, un gestor de patrimonio comienza a descargar grandes volúmenes de informes de clientes fuera de su horario normal y desde una ubicación inusual. El sistema UEBA marca esto como una anomalía de alto riesgo, alertando instantáneamente al equipo de seguridad. El equipo puede entonces investigar y suspender la cuenta antes de que se exfiltre con éxito cualquier dato, protegiendo tanto al banco como a sus clientes.

4

Priorización de Vulnerabilidades Impulsada por IA para DevOps

Un equipo de DevOps gestiona cientos de aplicaciones, y su escáner de vulnerabilidades tradicional produce un informe con miles de posibles debilidades, lo que hace imposible parchearlo todo. Integran una herramienta de gestión de vulnerabilidades impulsada por IA en su pipeline de CI/CD. Esta herramienta no solo identifica vulnerabilidades, sino que también analiza el contexto de múltiples fuentes: bases de datos de exploits, conversaciones en la dark web y la arquitectura específica de la aplicación. La IA crea entonces una lista priorizada, colocando en la parte superior las vulnerabilidades críticas y activamente explotadas en las aplicaciones de cara al cliente. Esto permite al equipo enfocar sus recursos limitados en arreglar primero los 10-20 riesgos más significativos, reduciendo drásticamente la superficie de ataque de la organización sin abrumar a los desarrolladores.

5

Mitigación Automatizada de Ataques DDoS para E-commerce

Un ingeniero de redes de un importante sitio de comercio electrónico se enfrenta a la amenaza constante de ataques de denegación de servicio distribuido (DDoS), especialmente durante las temporadas de compras pico. Implementan un servicio de mitigación de DDoS basado en IA. El sistema aprende continuamente los patrones de tráfico normales del sitio, distinguiendo a los clientes humanos de los bots. Durante un aumento repentino del tráfico, la IA analiza instantáneamente las características de las solicitudes entrantes. Identifica que el tráfico se origina en una botnet debido a sus anomalías de protocolo y distribución geográfica. El sistema redirige automáticamente el tráfico malicioso a un centro de limpieza y aplica reglas de filtrado dinámicas, todo en cuestión de segundos. Esto asegura que el sitio permanezca disponible para los clientes legítimos, evitando la pérdida de ingresos y el daño a la reputación.

6

Análisis Acelerado de Malware para Investigadores de Amenazas

Un investigador de malware en una firma de ciberseguridad recibe docenas de muestras de malware nuevas y desconocidas diariamente. Realizar ingeniería inversa manual en cada una es un proceso que consume mucho tiempo. Utilizan una plataforma de análisis de malware impulsada por IA. El investigador envía una nueva muestra, y la IA la ejecuta automáticamente en un entorno de sandbox seguro, observando su comportamiento. Utiliza el aprendizaje automático para clasificar la familia de malware, identificar su infraestructura de comando y control, y extraer sus capacidades clave (por ejemplo, keylogging, ransomware). La IA genera un informe completo en minutos, destacando los indicadores de compromiso más críticos. Esto permite al investigador desarrollar rápidamente firmas de detección y compartir inteligencia de amenazas, reduciendo el tiempo de protección de días a horas.

Ciberseguridad FAQ

¿Qué son las herramientas de Ciberseguridad con IA?

Las herramientas de Ciberseguridad con IA son soluciones de seguridad avanzadas que utilizan el aprendizaje automático (ML) y la inteligencia artificial para identificar, prevenir y responder proactivamente a las ciberamenazas. A diferencia de los sistemas de seguridad tradicionales que se basan en firmas conocidas, las herramientas de IA analizan patrones en los datos para detectar ataques nuevos y sofisticados, como exploits de día cero y amenazas internas. Las funciones clave incluyen la detección automatizada de amenazas, el análisis de comportamiento (UEBA) y la respuesta inteligente a incidentes. Están diseñadas para aumentar los equipos de seguridad humanos al manejar volúmenes masivos de datos y reducir los tiempos de respuesta.

¿Cómo elegir la herramienta de Ciberseguridad con IA adecuada?

Elegir la herramienta de Ciberseguridad con IA adecuada requiere evaluar varios factores clave. Primero, evalúe su precisión de detección y las tasas de falsos positivos/negativos para asegurarse de que no genere trabajo innecesario para su equipo. Segundo, considere sus capacidades de integración con su infraestructura de seguridad existente (por ejemplo, SIEM, SOAR, firewalls). Tercero, evalúe el nivel de automatización que ofrece para tareas como la respuesta a incidentes y la generación de informes. Finalmente, busque transparencia en sus modelos de IA: la capacidad de entender *por qué* la herramienta marcó una cierta actividad es crucial para la confianza y una investigación efectiva. Además, asegúrese de que pueda escalar para manejar el volumen de datos de su organización.

¿Cuál es la diferencia entre la Ciberseguridad con IA y el software de seguridad tradicional?

La diferencia principal radica en sus métodos de detección. El software de seguridad tradicional (como los antivirus heredados) es principalmente reactivo, basándose en una base de datos de firmas de malware conocidas y reglas predefinidas. Es eficaz contra amenazas conocidas pero tiene dificultades con ataques nuevos o de 'día cero'. Las herramientas de Ciberseguridad con IA son proactivas y adaptativas. Utilizan el aprendizaje automático para establecer una línea base de comportamiento normal dentro de una red y luego identifican desviaciones de esa línea base. Esto les permite detectar amenazas nunca antes vistas, phishing sofisticado y comportamiento anómalo de los usuarios que las herramientas basadas en firmas pasarían por alto. En esencia, las herramientas tradicionales buscan 'maldades' conocidas, mientras que las herramientas de IA buscan actividad 'anormal'.

¿Cuáles son las principales funciones de la IA en la ciberseguridad?

La IA desempeña varias funciones críticas en la ciberseguridad, centradas principalmente en la automatización y el análisis avanzado. Las funciones clave incluyen:

  • Detección de Anomalías: Identificar patrones inusuales en el tráfico de red o el comportamiento del usuario que podrían indicar una amenaza.
  • Predicción de Amenazas: Analizar datos de amenazas globales para pronosticar posibles ataques y fortalecer proactivamente las defensas.
  • Respuesta Automatizada: Tomar medidas automáticas contra las amenazas, como aislar un dispositivo infectado o bloquear una IP maliciosa, para contener el daño rápidamente.
  • Procesamiento del Lenguaje Natural (PLN): Analizar datos basados en texto, como correos electrónicos y tickets de soporte, para detectar ataques sofisticados de phishing e ingeniería social.
  • Priorización de Vulnerabilidades: Evaluar las vulnerabilidades y priorizarlas en función del riesgo real que representan para la organización, no solo de su puntuación de gravedad.
¿Quién necesita herramientas de Ciberseguridad con IA?

Aunque cualquier organización puede beneficiarse, las herramientas de Ciberseguridad con IA son particularmente cruciales para ciertos tipos. Esto incluye a las grandes empresas con entornos de TI vastos y complejos, ya que la IA puede procesar datos de seguridad a una escala que los humanos no pueden. Las organizaciones en industrias altamente reguladas como las finanzas y la atención médica las necesitan para proteger datos sensibles y cumplir con los requisitos de cumplimiento. Las empresas que son objetivos frecuentes de ataques sofisticados, como las empresas de tecnología y las agencias gubernamentales, también dependen de la IA para detectar amenazas avanzadas. Finalmente, las organizaciones con equipos de seguridad pequeños pueden usar herramientas de IA como un 'multiplicador de fuerza', automatizando tareas rutinarias y permitiendo que los analistas se concentren en los incidentes más críticos.