ToolMage
Iniciar sesión

Best 10 Inteligencia de Amenazas AI tools for Seguridad

Popular Inteligencia de Amenazas AI tools in Seguridad include Feedly, CrowdStrike, Axur, Babel Street, Overwatch Data, Dark Pools Gov AI, Global Threat, Vigilocity, ObsidianOne y The Security Bulldog, helping you work more efficiently.

ObsidianOne
Paid

ObsidianOne

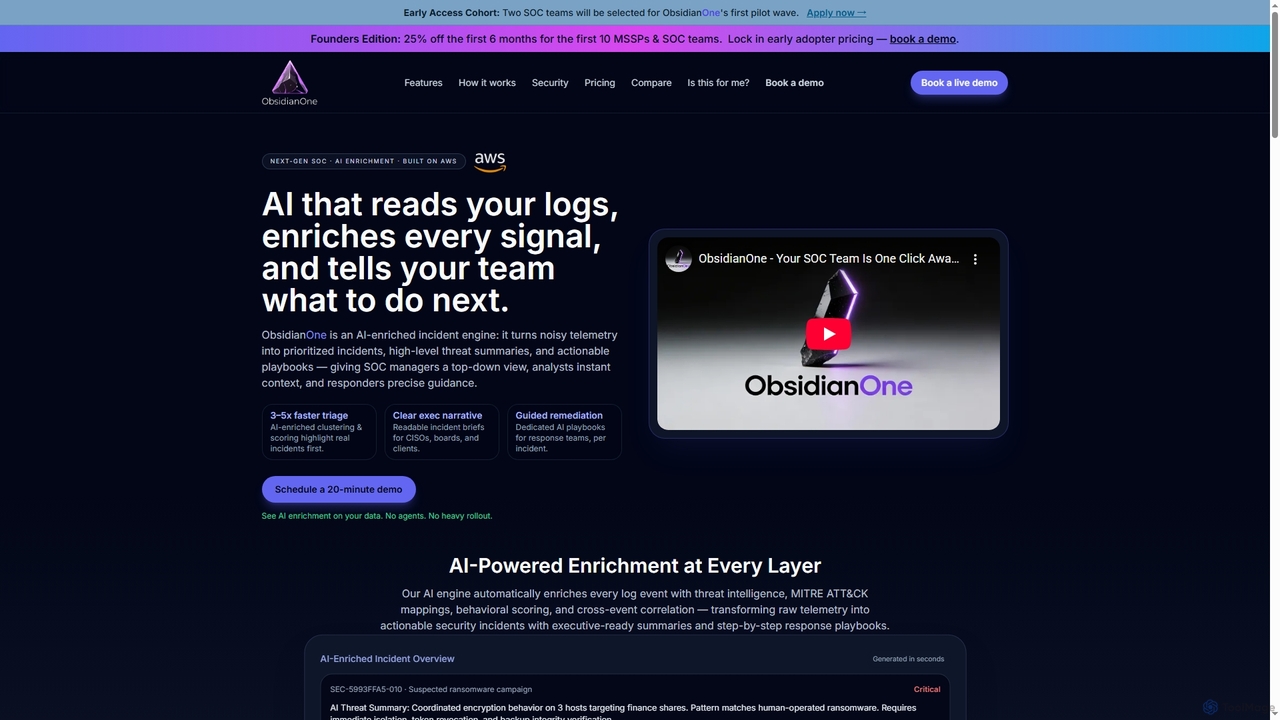
ObsidianOne es un motor de incidentes impulsado por IA diseñado para Centros de Operaciones de Seguridad (SOC) de próxima generación. Transforma la telemetría de seguridad ruidosa en incidentes priorizados, resúmenes de amenazas de alto nivel y playbooks accionables, permitiendo a los equipos de SOC y MSSP lograr una clasificación 3-5 veces más rápida y una remediación guiada.

Compliance Reporting
Visits 6.5KFavorites 83Likes 77
Feedly
Freemium

Feedly

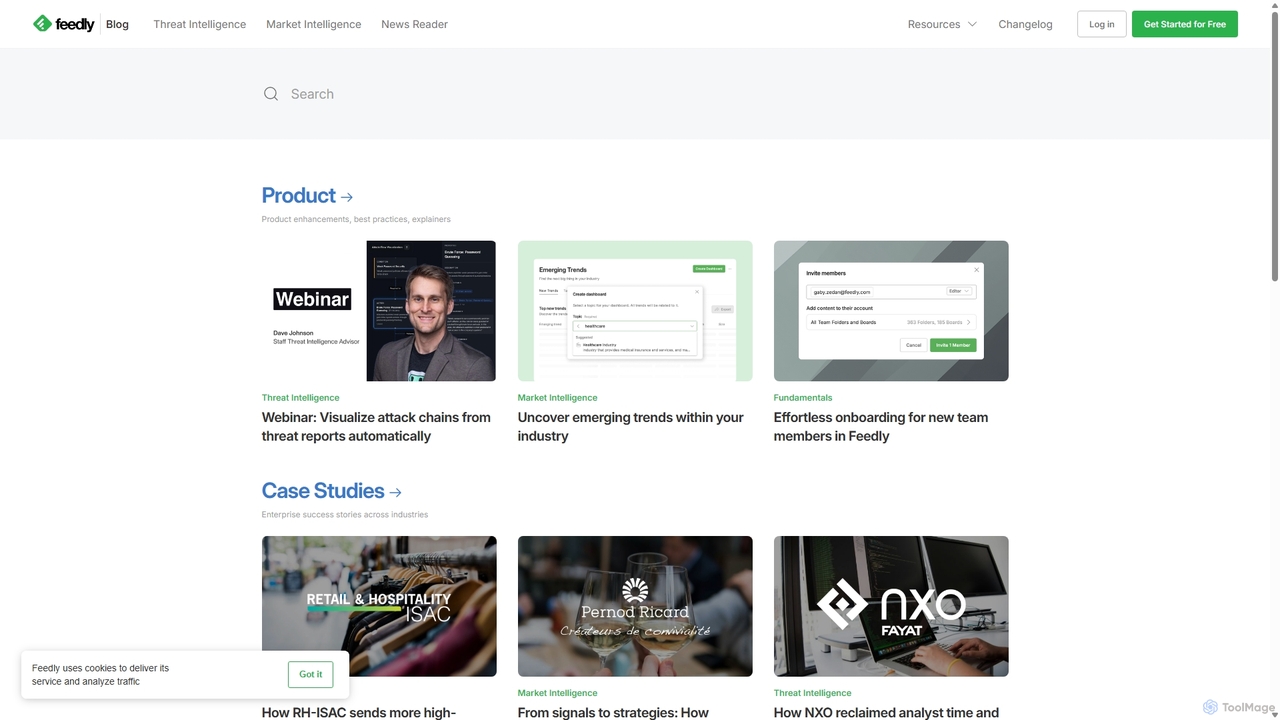
Feedly es una plataforma de inteligencia impulsada por IA que ayuda a profesionales y equipos a seguir tendencias críticas de la industria, monitorear la inteligencia de mercado y anticiparse a las amenazas de ciberseguridad. Agrega contenido de sitios de noticias, blogs, Twitter y boletines, utilizando un asistente de IA llamado Leo para filtrar el ruido, priorizar ideas y resumir información clave, transformando la sobrecarga de información en inteligencia procesable.

Inteligencia de Mercado
Visits 13.6MFavorites 139Likes 145
Global Threat
Paid

Global Threat

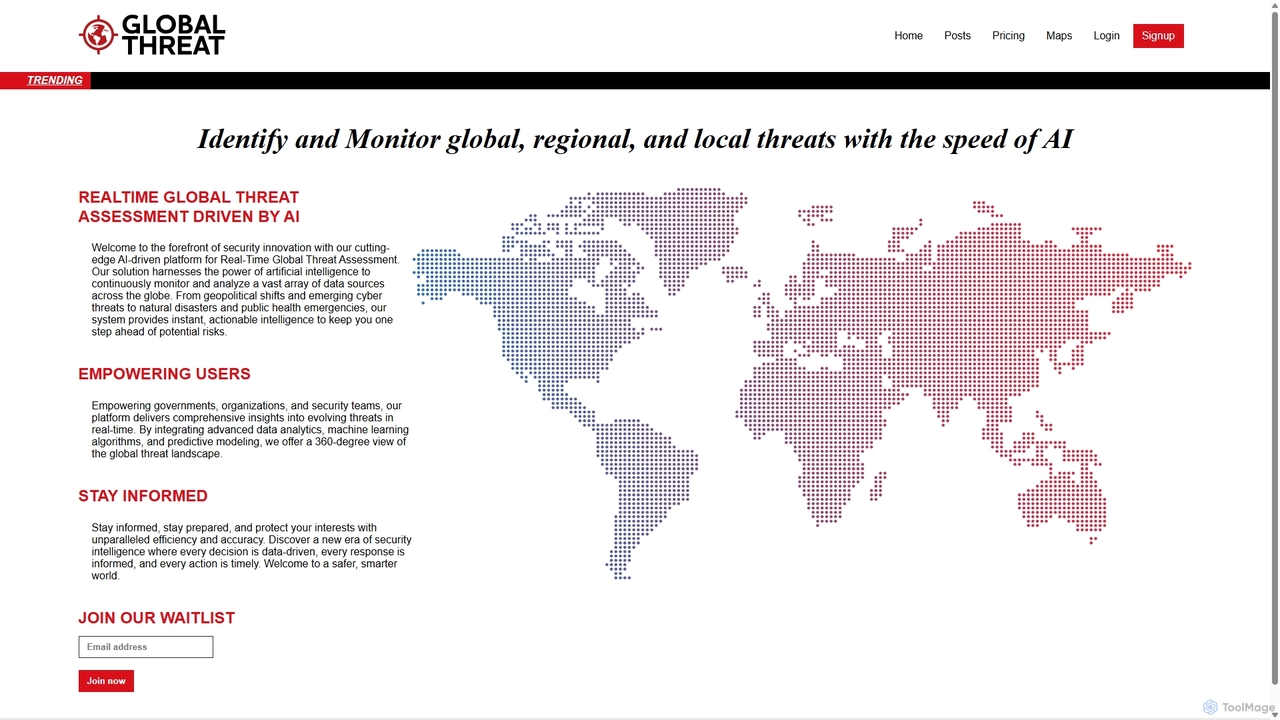
Global Threat es una plataforma impulsada por IA para la identificación, monitoreo y evaluación en tiempo real de amenazas globales, regionales y locales. Analiza vastas fuentes de datos para proporcionar inteligencia procesable sobre cambios geopolíticos, amenazas cibernéticas, desastres naturales y emergencias de salud pública, empoderando a gobiernos, organizaciones y equipos de seguridad.

Gestión de Riesgos
Visits 7.1KFavorites 131Likes 140
Dark Pools Gov AI

Dark Pools Gov AI

Dark Pools Gov AI es una plataforma de análisis de inteligencia de nivel empresarial para agencias gubernamentales en EE. UU. y el sur de África. Combina análisis impulsados por IA, fusión de datos de múltiples fuentes y monitoreo de redes sociales para respaldar operaciones críticas de seguridad nacional, aplicación de la ley y defensa con seguridad y cumplimiento de grado militar.

Análisis
Visits 7.3KFavorites 127Likes 134
The Security Bulldog
Freemium

The Security Bulldog

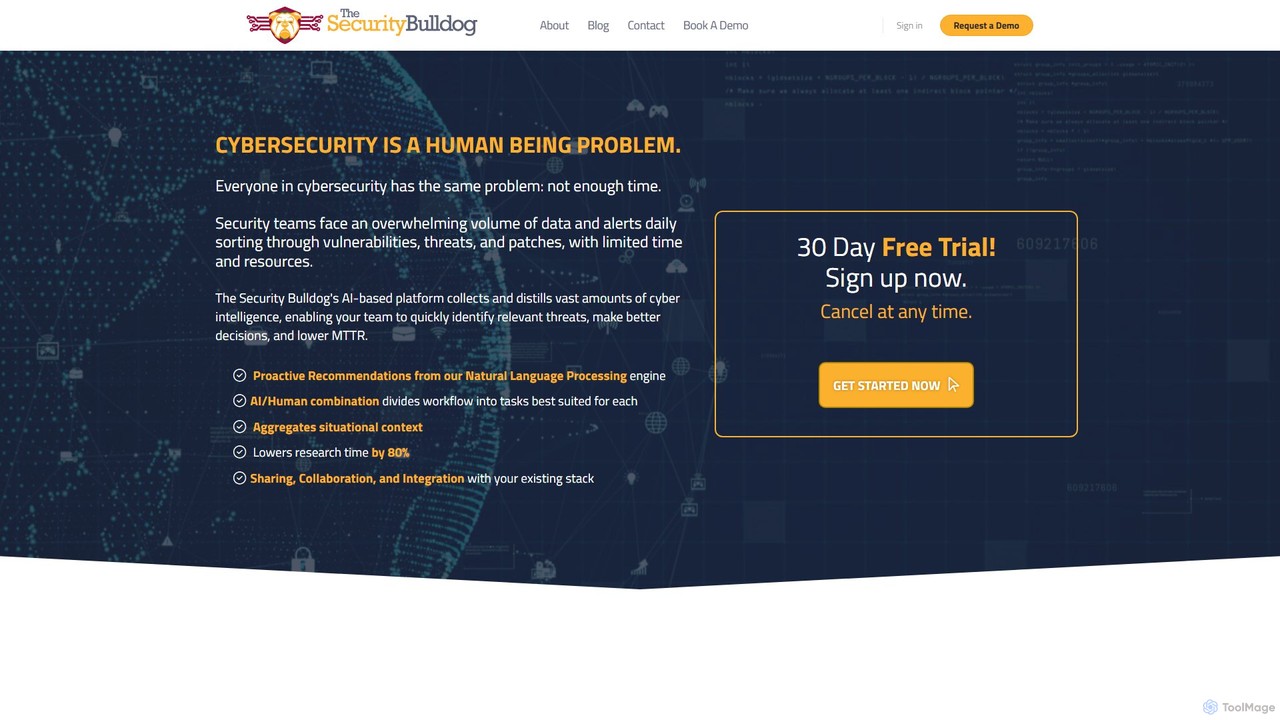
The Security Bulldog es una plataforma de ciberseguridad impulsada por IA que utiliza un motor de PNL propio para destilar grandes cantidades de ciberinteligencia. Ayuda a los equipos de seguridad a reducir el tiempo de investigación manual, identificar rápidamente amenazas relevantes, tomar mejores decisiones y reducir el Tiempo Medio de Remediación (MTTR).

DevSecOps
Visits 6.5KFavorites 116Likes 121
CrowdStrike
Freemium

CrowdStrike

CrowdStrike es un líder mundial en ciberseguridad con su plataforma Falcon nativa de IA. Unifica la seguridad de endpoints, la seguridad en la nube, la protección de identidades y la inteligencia de amenazas en una única solución de agente ligero. Aprovechando la IA avanzada y los datos de amenazas en tiempo real, CrowdStrike detiene proactivamente las brechas, proporcionando una visibilidad completa y protección automatizada en toda la empresa.

Gestión de TI
Visits 2.4MFavorites 113Likes 108
Babel Street
Paid

Babel Street

Babel Street es una plataforma de análisis de datos e inteligencia de amenazas impulsada por IA. Analiza grandes cantidades de información multilingüe y de acceso público (PAI) para ayudar a organizaciones gubernamentales y comerciales a identificar amenazas, mitigar riesgos y garantizar el cumplimiento. La plataforma proporciona información procesable para seguridad, investigaciones y toma de decisiones estratégicas.

Análisis de Datos
Visits 34.7KFavorites 118Likes 132
Axur
Paid

Axur

Axur es una plataforma de Protección de Riesgos Digitales (DRP) impulsada por IA que ayuda a las empresas a detectar y responder a amenazas en línea. Se especializa en proteger marcas contra phishing, fugas de datos, suplantación de marca y piratería digital mediante monitoreo automatizado y procedimientos de eliminación en la web superficial, profunda y oscura.

Ciberseguridad
Visits 54.3KFavorites 114Likes 117
Vigilocity
Paid

Vigilocity

Vigilocity es una plataforma de inteligencia de brechas impulsada por IA, que presenta su plataforma de impacto ofensivo "Mythic". Proporciona inteligencia automatizada y sin agentes para confirmar brechas de seguridad materiales, monitorizando e interrumpiendo la infraestructura de los actores de amenazas en tiempo real. Aprovechando su Análisis Inverso de la Superficie de Ataque (RASA), Vigilocity ayuda a los equipos de seguridad, auditoría y regulación a identificar datos exfiltrados, evaluar el impacto material de los incidentes y facilitar el cumplimiento normativo.

Cumplimiento
Visits 6.6KFavorites 124Likes 127
Overwatch Data
Paid

Overwatch Data

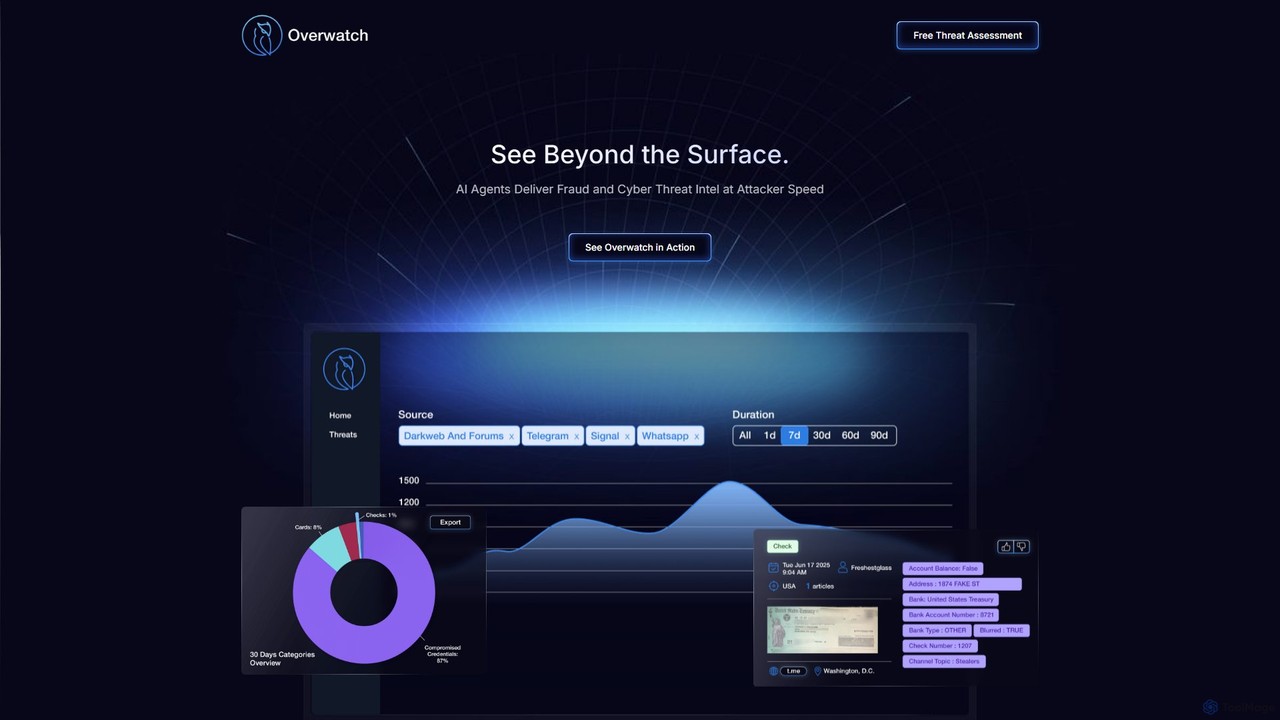
Overwatch Data es una plataforma de inteligencia de amenazas impulsada por IA para equipos de ciberseguridad y fraude. Utiliza agentes de IA para monitorear más de 300,000 fuentes, incluyendo la web profunda/oscura y redes sociales, 24/7. La plataforma entrega alertas en tiempo real y ricas en contexto para ayudar a las empresas a prevenir proactivamente fraudes, brechas de datos y ciberataques.

Monitorización
Visits 8.8KFavorites 134Likes 116

About Inteligencia de Amenazas

Las herramientas de Inteligencia de Amenazas son soluciones impulsadas por IA que recopilan, procesan y analizan proactivamente grandes volúmenes de datos de ciberseguridad para proporcionar información procesable sobre amenazas actuales y emergentes. Estas plataformas aprovechan el aprendizaje automático y el procesamiento del lenguaje natural para identificar patrones, predecir vectores de ataque y comprender las tácticas, técnicas y procedimientos (TTPs) de los adversarios. Al transformar los datos brutos en inteligencia contextualizada y accionable, empoderan a las organizaciones para mejorar su postura defensiva, mitigar riesgos y responder a incidentes de manera más efectiva dentro del panorama general de la ciberseguridad.

Características Principales

  • Recopilación Automatizada de Datos: Reúne datos de amenazas de diversas fuentes como la dark web, foros, repositorios de malware e inteligencia de código abierto (OSINT).
  • Análisis Predictivo: Utiliza IA para pronosticar posibles campañas de ataque, identificar vulnerabilidades emergentes y anticipar los movimientos de los adversarios.
  • Gestión de Indicadores de Compromiso (IoC): Extrae, correlaciona y gestiona automáticamente los IoC (IPs, dominios, hashes) para su detección y bloqueo.
  • Contextualización de Vulnerabilidades: Prioriza las vulnerabilidades basándose en la explotabilidad en el mundo real y las campañas de amenazas activas.
  • Alertas y Reportes en Tiempo Real: Proporciona notificaciones inmediatas sobre amenazas relevantes y genera informes completos para la toma de decisiones estratégicas.

Casos de Uso

La Inteligencia de Amenazas es crucial para los Centros de Operaciones de Seguridad (SOC), los equipos de respuesta a incidentes y los CISOs. Permite la búsqueda proactiva de amenazas al identificar actividades sospechosas antes de que escalen, informa la gestión de vulnerabilidades al priorizar parches basados en amenazas activas, y fortalece la respuesta a incidentes mediante la provisión rápida de contexto. Las organizaciones también la utilizan para la evaluación estratégica de riesgos y para comprender el panorama de amenazas en evolución relevante para su industria.

Cómo Elegir

Al seleccionar una plataforma de Inteligencia de Amenazas, considere la amplitud y calidad de sus fuentes de datos, sus capacidades de integración con herramientas de seguridad existentes (SIEM, SOAR), la sofisticación de sus análisis impulsados por IA/ML para obtener información predictiva y su capacidad para ofrecer inteligencia accionable en tiempo real. Evalúe las características de informes de la plataforma, la facilidad de uso y la alineación con el modelo de amenazas y los requisitos de cumplimiento específicos de su organización.

Featured tool rankings

Inteligencia de Amenazas use cases

1

Caza Proactiva de Amenazas

Los analistas del Centro de Operaciones de Seguridad (SOC) aprovechan la Inteligencia de Amenazas impulsada por IA para buscar e identificar proactivamente amenazas emergentes y actividades de adversarios dentro de su red. Al correlacionar la telemetría interna con las fuentes de amenazas externas, pueden detectar indicadores de compromiso (IoC) sutiles o patrones sospechosos que las herramientas de seguridad tradicionales podrían pasar por alto, lo que les permite neutralizar las amenazas antes de que escalen a incidentes completos y reducir significativamente el daño potencial.

2

Priorización y Gestión de Vulnerabilidades

Los equipos de seguridad utilizan la Inteligencia de Amenazas para contextualizar y priorizar las vulnerabilidades. En lugar de aplicar parches a cada vulnerabilidad descubierta, la TI ayuda a identificar qué vulnerabilidades están siendo explotadas activamente en el mundo real o están asociadas con actores de amenazas conocidos que apuntan a su industria. Esto permite a las organizaciones enfocar los recursos en parchear primero las debilidades más críticas y explotables, optimizando sus esfuerzos de gestión de vulnerabilidades y reduciendo su superficie de ataque de manera efectiva.

3

Respuesta a Incidentes Mejorada

Durante un incidente de seguridad activo, los equipos de respuesta a incidentes (IR) utilizan la Inteligencia de Amenazas para comprender rápidamente la naturaleza del ataque, el probable adversario y sus TTPs. La TI proporciona un contexto crucial sobre las familias de malware, las campañas de ataque y los IoC asociados, lo que permite a los equipos de IR acelerar el análisis de la causa raíz, contener la brecha de manera más efectiva e implementar estrategias de remediación dirigidas. Esto reduce significativamente el tiempo medio de detección (MTTD) y el tiempo medio de respuesta (MTTR).

4

Evaluación y Planificación Estratégica de Riesgos

Los Directores de Seguridad de la Información (CISOs) y la dirección ejecutiva confían en la Inteligencia de Amenazas para la toma de decisiones estratégicas y la planificación de seguridad a largo plazo. Al comprender el panorama de amenazas en evolución, las tendencias de ataque específicas de la industria y los riesgos cibernéticos geopolíticos, pueden realizar inversiones informadas en tecnologías de seguridad, desarrollar políticas de seguridad robustas y asignar recursos de manera efectiva para construir una postura de ciberseguridad resiliente que se alinee con los objetivos comerciales y los requisitos regulatorios.

5

Evaluación de Seguridad de la Cadena de Suministro

Las organizaciones extienden su perímetro de seguridad utilizando la Inteligencia de Amenazas para evaluar los riesgos de ciberseguridad asociados con sus proveedores externos y socios de la cadena de suministro. La TI ayuda a identificar si un proveedor ha sido comprometido, si su software contiene vulnerabilidades conocidas o si son un objetivo de grupos de amenazas específicos. Esto permite una mitigación proactiva de riesgos, una selección informada de proveedores y un monitoreo continuo para protegerse contra ataques a la cadena de suministro que podrían afectar a la organización.

6

Detección y Prevención de Fraudes

Las instituciones financieras y las plataformas de comercio electrónico implementan la Inteligencia de Amenazas para detectar y prevenir esquemas de fraude sofisticados. Al analizar datos de amenazas relacionados con campañas de phishing, relleno de credenciales, tomas de control de cuentas y fraude con tarjetas de pago, las herramientas de TI pueden identificar comportamientos de usuario sospechosos, transacciones fraudulentas y patrones de ataque emergentes. Esto permite el bloqueo en tiempo real de actividades maliciosas, protegiendo los activos de los clientes y manteniendo la confianza en los servicios digitales.

Inteligencia de Amenazas FAQ

¿Qué es la Inteligencia de Amenazas impulsada por IA?

La Inteligencia de Amenazas impulsada por IA es una disciplina de ciberseguridad que utiliza inteligencia artificial y aprendizaje automático para automatizar la recopilación, el procesamiento y el análisis de grandes volúmenes de datos de amenazas de diversas fuentes. Su objetivo principal es proporcionar información procesable sobre amenazas cibernéticas actuales y emergentes, permitiendo a las organizaciones defenderse proactivamente contra ataques, comprender los comportamientos de los adversarios y tomar decisiones de seguridad informadas. Va más allá de la simple agregación de datos para ofrecer inteligencia predictiva y contextualizada.

¿En qué se diferencia la Inteligencia de Amenazas de la monitorización de seguridad tradicional (ej. SIEM)?

La Inteligencia de Amenazas se centra en insights externos y proactivos sobre el adversario y sus métodos, respondiendo al "quién, qué, por qué y cómo" de los posibles ataques. Las herramientas de monitorización de seguridad tradicionales como SIEM (Security Information and Event Management) se centran principalmente en la agregación de registros internos y la detección de anomalías dentro de la propia red de una organización, respondiendo al "qué sucedió y dónde". Mientras que SIEM reacciona a los eventos, la Inteligencia de Amenazas proporciona contexto a esos eventos y ayuda a predecirlos, lo que la convierte en una capa proactiva que mejora la eficacia de SIEM.

¿Cuáles son los beneficios clave de implementar la Inteligencia de Amenazas?

La implementación de la Inteligencia de Amenazas ofrece varios beneficios clave. Permite una defensa proactiva al identificar amenazas antes de que impacten en su organización, reduciendo significativamente el riesgo de brechas. Mejora la respuesta a incidentes al proporcionar un contexto crucial para un análisis y contención más rápidos. Además, optimiza las inversiones en seguridad al ayudar a priorizar las vulnerabilidades y asignar recursos de manera efectiva, lo que lleva a una postura de ciberseguridad más resiliente y rentable. También apoya la toma de decisiones estratégicas al ofrecer una visión clara del panorama de amenazas en evolución.

¿Qué tipos de datos analizan las herramientas de Inteligencia de Amenazas?

Las herramientas de Inteligencia de Amenazas analizan una amplia gama de tipos de datos para construir una imagen completa del panorama de amenazas. Esto incluye Indicadores de Compromiso (IoC) como direcciones IP maliciosas, dominios y hashes de archivos; Indicadores de Ataque (IoA) que describen los comportamientos de los adversarios; Tácticas, Técnicas y Procedimientos (TTPs) utilizados por los actores de amenazas; información de vulnerabilidades; informes de análisis de malware; discusiones en la dark web; eventos geopolíticos; e inteligencia de código abierto (OSINT) de varias fuentes públicas. La IA ayuda a correlacionar y dar sentido a estos datos dispares.

¿Cómo pueden las organizaciones elegir eficazmente una plataforma de Inteligencia de Amenazas con IA?

Para elegir eficazmente una plataforma de Inteligencia de Amenazas con IA, las organizaciones deben considerar varios factores. Primero, evalúe la amplitud y calidad de sus fuentes de datos, asegurándose de que cubran las amenazas relevantes. Segundo, evalúe sus capacidades de IA/ML para el análisis predictivo y la correlación automatizada. Tercero, verifique sus capacidades de integración con la infraestructura de seguridad existente (SIEM, SOAR, firewalls). Cuarto, considere la capacidad de la plataforma para proporcionar inteligencia accionable y contextualizada, así como informes personalizables. Finalmente, evalúe la reputación del proveedor, el soporte y la escalabilidad y rentabilidad de la plataforma.