
Escape Overview
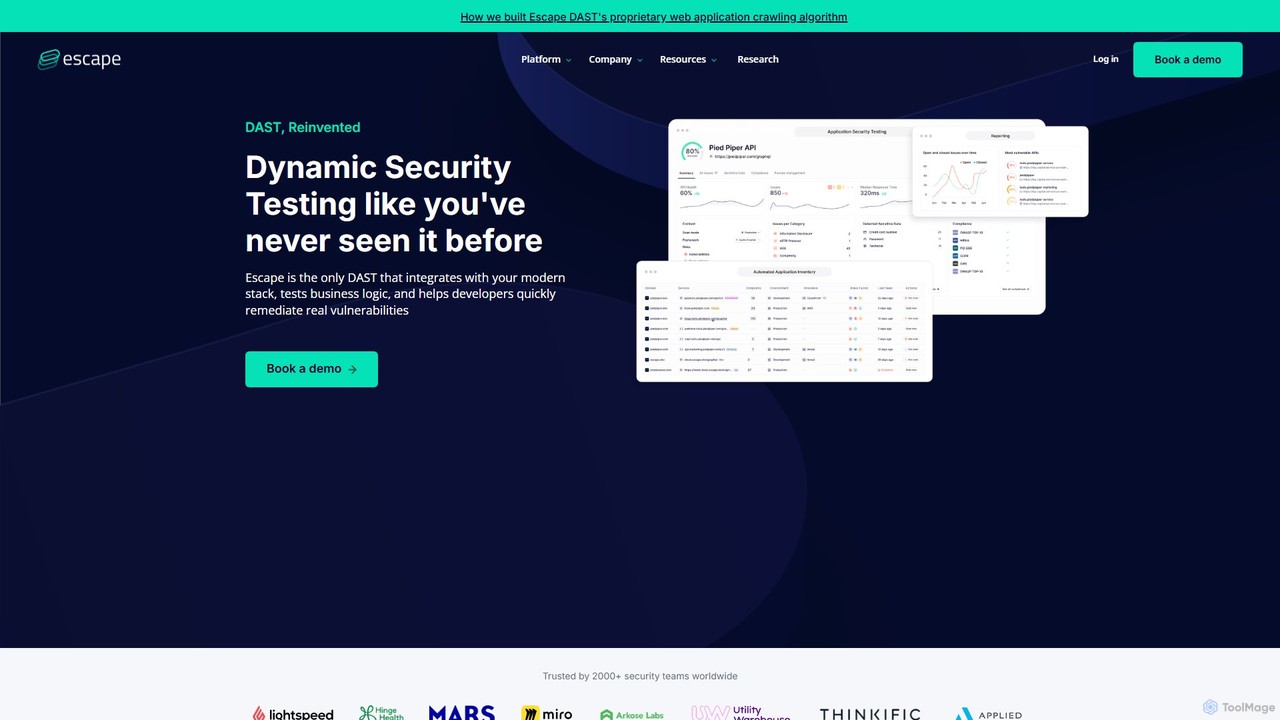
Escape es una plataforma de seguridad de aplicaciones de próxima generación que proporciona Pruebas Dinámicas de Seguridad de Aplicaciones (DAST) completas para pilas tecnológicas modernas. A diferencia de las herramientas DAST tradicionales creadas para aplicaciones web monolíticas, Escape está diseñado específicamente para proteger el complejo e interconectado mundo de las APIs, con un enfoque especial en las APIs GraphQL y REST. Aprovecha la IA avanzada y un algoritmo patentado de prueba de seguridad de la lógica de negocio para descubrir vulnerabilidades críticas que van más allá de las simples comprobaciones de encabezados faltantes o errores de configuración comunes.
Elogiado por equipos de seguridad en diversas industrias como FinTech, Salud y Comercio Electrónico, Escape ayuda a las organizaciones a desplazar sus prácticas de seguridad hacia la izquierda (Shift Left). Al integrarse sin problemas en el ciclo de vida del desarrollo (CI/CD), permite a los desarrolladores identificar y remediar fallos de seguridad en entornos de preproducción antes de que lleguen a producción. Este enfoque proactivo no solo fortalece la postura de seguridad, sino que también ahorra tiempo y recursos valiosos al detectar problemas de manera temprana.
Cómo usar Escape
El uso de Escape está diseñado para ser una parte fluida del flujo de trabajo de desarrollo:
- Integración: Conecte Escape a su entorno de desarrollo. Ofrece una integración perfecta con pipelines de CI/CD populares y herramientas como GitHub, GitLab y Jenkins.
- Descubrimiento de API: Apunte Escape a su aplicación. Descubre automáticamente sus puntos finales de API, incluidos GraphQL y REST, mapeando toda la superficie de ataque.
- Configurar y Escanear: Configure los parámetros de escaneo. El escáner inteligente de Escape simula ataques de tipo hacker, probando una amplia gama de vulnerabilidades, incluido el control de acceso roto, fallos de inyección y problemas complejos de lógica de negocio.
- Analizar Resultados: Revise el informe de seguridad detallado en el panel de Escape. Cada vulnerabilidad se explica claramente, se prioriza por gravedad e incluye la solicitud y respuesta exactas para replicar el problema.
- Remediación: Utilice la guía de remediación procesable proporcionada para cada problema. Las instrucciones claras ayudan a los desarrolladores a corregir vulnerabilidades de forma rápida y eficaz sin necesidad de ser expertos en seguridad.
- Monitoreo Continuo: Programe escaneos continuos y automatizados para garantizar que sus APIs permanezcan seguras a medida que su aplicación evoluciona.
Características principales de Escape
- Pruebas de Seguridad de Lógica de Negocio: Utiliza un algoritmo patentado para encontrar fallos complejos en la lógica de negocio, como la manipulación de precios en el comercio electrónico o el acceso no autorizado a datos.
- Seguridad Integral de GraphQL: Ofrece pruebas especializadas para APIs GraphQL, abordando vulnerabilidades comunes y avanzadas como ataques de procesamiento por lotes, recursión profunda y omisión del control de acceso. También proporciona la biblioteca de código abierto GraphQL Armor para una capa adicional de defensa.
- Descubrimiento Automatizado de API: Escanea y mapea continuamente toda su superficie de ataque de API, asegurando que ningún punto final quede desprotegido.
- Integración con CI/CD: Se integra directamente en su pipeline de desarrollo, permitiendo un verdadero enfoque DevSecOps al automatizar las pruebas de seguridad en cada confirmación de código.
- Remediación Accionable: Proporciona consejos de remediación claros y amigables para los desarrolladores para cada vulnerabilidad encontrada, reduciendo significativamente el tiempo de corrección.
- Casi Cero Falsos Positivos: El motor impulsado por IA está afinado para proporcionar resultados precisos, permitiendo que los equipos de seguridad y desarrollo se centren en amenazas reales.
- Soporte para Pilas Tecnológicas Modernas: Diseñado específicamente para arquitecturas modernas, incluidos microservicios, SPAs y diversos protocolos de API.
Casos de uso para Escape
Escape cuenta con la confianza de empresas de múltiples sectores:
- FinTech y Finanzas: Asegurando datos financieros sensibles y APIs de transacciones contra fraudes y violaciones de datos.
- Salud: Garantizando la confidencialidad de los datos de los pacientes y la integridad de las API en cumplimiento con regulaciones como HIPAA.
- Comercio Electrónico: Previniendo fallos en la lógica de negocio que podrían llevar a pérdidas de ingresos, como descuentos no autorizados o manipulación de inventario.
- Tecnología y SaaS: Protegiendo las APIs centrales de los productos de software, garantizando el aislamiento de los datos de los inquilinos y la estabilidad de la plataforma.
- AdTech: Asegurando APIs de alto rendimiento que manejan grandes volúmenes de datos e interacciones complejas de los usuarios.
Ventajas de Escape
Escape ofrece una ventaja significativa sobre las herramientas de seguridad tradicionales:
- Pruebas Más Profundas: Va más allá de las comprobaciones superficiales para probar la lógica de negocio de la aplicación, donde a menudo residen las vulnerabilidades más críticas y únicas.
- Enfoque en el Desarrollador: Diseñado para ser utilizado por desarrolladores, con informes claros e integración perfecta que no ralentiza la velocidad de desarrollo.
- Rápido Retorno de la Inversión: Se puede configurar en minutos, proporcionando un escaneo completo de la superficie de ataque de la API en la primera hora.
- Experiencia Especializada: Líder del mercado en seguridad de GraphQL, abordando una brecha crítica dejada por muchas otras herramientas de seguridad.
- Seguridad Proactiva: Permite a los equipos encontrar y corregir vulnerabilidades en preproducción, reduciendo drásticamente el riesgo de una brecha de seguridad.
Precios y planes
Escape ofrece planes de nivel empresarial adaptados a las necesidades específicas de cada organización. El precio se basa en factores como el número de aplicaciones, la complejidad de la API y las características requeridas. Para obtener una cotización personalizada y ver la plataforma en acción, se anima a los clientes potenciales a reservar una demostración en vivo a través del sitio web oficial.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 46.1K
- 2026-1: 56.2K
- 2026-2: 34.7K
- 2026-3: 39.9K
- 2026-4: 35.5K
- 2026-5: 34.5K
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos46.2%
- 🇮🇳India17.0%
- 🇫🇷Francia16.3%
- 🇻🇳Vietnam10.6%
- 🇩🇪Alemania9.9%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 94.5% |
Referral | 5.5% |
Top keywords
| Keyword | Cost per click |
|---|---|
| access control models (rbac / abac) | $0.00 |
| agentic agent prompt for pentesting | $0.00 |
| best ai for pen testing | $0.00 |
| escape security | $0.00 |
| tools ตัวไหน scan owasp top 10 ได้ครบทุก domail | $0.00 |
Escape Alternatives

AppSanctuary
AppSanctuary es una plataforma de seguridad de aplicaciones impulsada por IA que automatiza el escaneo de vulnerabilidades, las comprobaciones de cumplimiento y la detección de amenazas. Ayuda a los desarrolladores y equipos de seguridad a crear y mantener aplicaciones móviles y web seguras proporcionando un análisis profundo del código, consejos de remediación procesables y una integración perfecta con CI/CD.
Seguridad y Cumplimiento
deepchecks
Deepchecks es una plataforma integral para evaluar, validar y monitorear aplicaciones basadas en LLM. Ayuda a los equipos de IA a definir, medir y validar el progreso de la IA, asegurando el lanzamiento de aplicaciones fiables y de alta calidad al agilizar las pruebas desde el desarrollo, pasando por CI/CD, hasta la producción.
Análisis
Huntr
Huntr es la primera plataforma de bug bounty del mundo dedicada a asegurar el ecosistema de IA/ML. Conecta a investigadores de seguridad con proyectos de IA de código abierto, permitiéndoles descubrir y reportar vulnerabilidades en aplicaciones, bibliotecas y formatos de archivo de modelos de IA. Los investigadores ganan recompensas económicas por hallazgos validados, ayudando a garantizar la seguridad y estabilidad de tecnologías críticas de IA como PyTorch, TensorFlow y Hugging Face Transformers.
MLOps
Zerothreat
ZeroThreat es una plataforma de pentesting continuo y DAST impulsada por IA, diseñada para proteger aplicaciones web y APIs. Automatiza la detección de más de 40,000 vulnerabilidades, incluyendo OWASP Top 10 y CVEs, proporcionando información de seguridad rápida, precisa y procesable para desarrolladores y equipos de seguridad.
Prueba
Netify
Netify es una plataforma de inteligencia de red que proporciona una visibilidad profunda del tráfico de red a través de la Inspección Profunda de Paquetes (DPI), análisis basados en la nube y fuentes de datos. Ayuda a empresas y profesionales de TI a monitorear, asegurar y optimizar sus redes identificando aplicaciones, detectando amenazas y analizando el rendimiento.
AnálisisEscape Categories
Escape Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
ZeroThreat es una plataforma de pentesting continuo y DAST impulsada por IA, diseñada para proteger aplicaciones web y APIs. Automatiza la detección de más de 40,000 vulnerabilidades, incluyendo OWASP Top 10 y CVEs, proporcionando información de seguridad rápida, precisa y procesable para desarrolladores y equipos de seguridad.
Prueba
Akto
Akto es una plataforma de seguridad de API agéntica, impulsada por IA, para equipos modernos de seguridad de aplicaciones. Automatiza todo el ciclo de vida de la seguridad de API, desde el descubrimiento y el inventario hasta las pruebas y la protección en tiempo de ejecución. Usando agentes de IA autónomos, Akto monitorea, prueba y protege las API continuamente, identificando vulnerabilidades, exposición de datos sensibles y fallos de lógica de negocio 50 veces más rápido que los métodos manuales.
Seguridad de API
ethiack
Ethiack es una plataforma autónoma de hacking ético que combina pruebas de penetración automatizadas con IA y hackers éticos de élite. Proporciona pruebas de seguridad continuas 24/7 para identificar y priorizar vulnerabilidades en toda su infraestructura digital, ayudándole a cumplir con la normativa y a mantenerse seguro antes de que se exploten las amenazas.
Prueba
Snyk
Snyk es una plataforma de seguridad para desarrolladores impulsada por IA que ayuda a las empresas a crear software de forma segura. Encuentra y corrige proactivamente vulnerabilidades en código personalizado, dependencias de código abierto, contenedores e Infraestructura como Código (IaC) a lo largo de todo el ciclo de vida del desarrollo, desde el IDE hasta la producción.
Seguridad de Código
Beagle Security
Beagle Security es una herramienta de pruebas de penetración automatizadas impulsada por IA para aplicaciones web y API. Ayuda a las empresas a identificar y remediar proactivamente las vulnerabilidades de seguridad integrándose sin problemas en el ciclo de vida de DevSecOps. La plataforma ofrece escaneo completo, informes detallados, gestión de cumplimiento (HIPAA, PCI DSS) y recomendaciones procesables basadas en LLM para fortalecer su postura de seguridad de aplicaciones.
Prueba
Salt Security
Salt Security es una plataforma pionera de seguridad de API impulsada por IA que proporciona una protección integral durante todo el ciclo de vida de la API. Utiliza un motor patentado, impulsado por IA, para descubrir automáticamente todas las API, prevenir ataques sofisticados en tiempo real y garantizar el cumplimiento continuo. La plataforma ofrece una visibilidad profunda, detección proactiva de amenazas y gobernanza automatizada para proteger datos y servicios críticos contra las amenazas modernas, incluido el Top 10 de API de OWASP.
Prueba
equixly
Equixly es una plataforma de hacker de IA agéntica diseñada para dominar la seguridad de las API. Automatiza las pruebas de penetración mapeando toda la superficie de ataque de su API, lanzando ataques basados en los riesgos del Top 10 de OWASP y simplificando los informes de cumplimiento. Ayuda a los desarrolladores y equipos de seguridad a probar, identificar y remediar vulnerabilidades de forma continua dentro del pipeline de CI/CD.
Seguridad y Pruebas
Casco
Casco es una plataforma autónoma de pruebas de seguridad para sistemas de IA. Actúa como un equipo rojo de IA continuo y siempre activo, identificando proactivamente y ayudando a corregir vulnerabilidades en agentes, aplicaciones e infraestructura de IA antes de que los atacantes maliciosos puedan explotarlas, reemplazando las pruebas de penetración periódicas con monitoreo automatizado durante todo el año.
Seguridad del Modelo
Metlo
Metlo es una herramienta de seguridad de API de código abierto que puedes configurar en menos de 15 minutos. Inventaría automáticamente tus endpoints, detecta actores maliciosos y bloquea amenazas como SQLi y XSS en tiempo real con un impacto mínimo en el rendimiento.
Seguridad de API
Npmscan
Npmscan es un escáner de seguridad impulsado por IA diseñado para proteger a los desarrolladores de paquetes npm maliciosos. Proporciona detección de amenazas en tiempo real, análisis profundo de dependencias y alertas instantáneas para prevenir ataques a la cadena de suministro, malware de robo de criptomonedas y otras vulnerabilidades.
Seguridad
Jyek
Jyek es una plataforma de agente de IA que comprende objetivos, crea planes de ejecución, utiliza herramientas y entrega resultados verificables para tareas complejas de múltiples pasos.
Automatización
DepsHub
DepsHub es una plataforma impulsada por IA que automatiza la gestión de dependencias para equipos de desarrollo. Simplifica las actualizaciones, realiza escaneos de vulnerabilidades de seguridad y garantiza el cumplimiento de licencias, permitiendo a los desarrolladores centrarse en la codificación mientras mantienen una base de código segura y actualizada.
Gestión de Código
win3zz
win3zz es una plataforma de ciberseguridad impulsada por IA diseñada para la detección proactiva de amenazas y la gestión de vulnerabilidades. Automatiza las pruebas de penetración, escanea vulnerabilidades en activos web, móviles y de red, y proporciona análisis de código dirigido por IA para ayudar a los equipos de desarrollo y seguridad a construir y mantener aplicaciones seguras.
Análisis de CódigoAppSanctuary
AppSanctuary es una plataforma de seguridad de aplicaciones impulsada por IA que automatiza el escaneo de vulnerabilidades, las comprobaciones de cumplimiento y la detección de amenazas. Ayuda a los desarrolladores y equipos de seguridad a crear y mantener aplicaciones móviles y web seguras proporcionando un análisis profundo del código, consejos de remediación procesables y una integración perfecta con CI/CD.
Seguridad y Cumplimientodeepchecks
Deepchecks es una plataforma integral para evaluar, validar y monitorear aplicaciones basadas en LLM. Ayuda a los equipos de IA a definir, medir y validar el progreso de la IA, asegurando el lanzamiento de aplicaciones fiables y de alta calidad al agilizar las pruebas desde el desarrollo, pasando por CI/CD, hasta la producción.
Análisis
Escape Comments (0)
Sign in to comment.
Iniciar sesiónNo comments yet.