ToolMage
Connexion

Best 4 Sécurité des API AI tools for Outils pour développeurs

Popular Sécurité des API AI tools in Outils pour développeurs include Akto, Metlo, BeyondGuard et Golf, helping you work more efficiently.

BeyondGuard

BeyondGuard

BeyondGuard est une plateforme de sécurité IA d'entreprise offrant un blocage des menaces en temps réel, un contrôle de politique low-code et une visibilité unifiée des risques pour les LLM, RAG et agents IA. Elle protège contre l'injection de prompt, la fuite de données, les jailbreaks et l'utilisation non autorisée d'outils, garantissant un déploiement IA conforme et sécurisé sur n'importe quelle pile.

Gouvernance des données
Visits 8.1KFavorites 129Likes 138
Golf

Golf

Golf est un pare-feu de niveau entreprise, conscient du protocole, conçu pour le Model Context Protocol (MCP). Il fournit une couche de sécurité centralisée pour protéger les serveurs MCP contre des menaces spécifiques comme l'injection de prompt et le détournement de jeton, permettant aux entreprises de déployer en toute sécurité leur infrastructure d'agents IA en production.

Sécurité des agents
Visits 7.8KFavorites 181Likes 175
Akto
Freemium

Akto

Akto est une plateforme de sécurité des API agentique, alimentée par l'IA, destinée aux équipes modernes de sécurité des applications. Elle automatise l'ensemble du cycle de vie de la sécurité des API, de la découverte et de l'inventaire aux tests et à la protection en temps réel. Grâce à des agents IA autonomes, Akto surveille, teste et sécurise en continu les API, identifiant les vulnérabilités, l'exposition de données sensibles et les failles de logique métier 50 fois plus rapidement que les méthodes manuelles.

Sécurité des API
Visits 74.9KFavorites 133Likes 135
Metlo
Freemium

Metlo

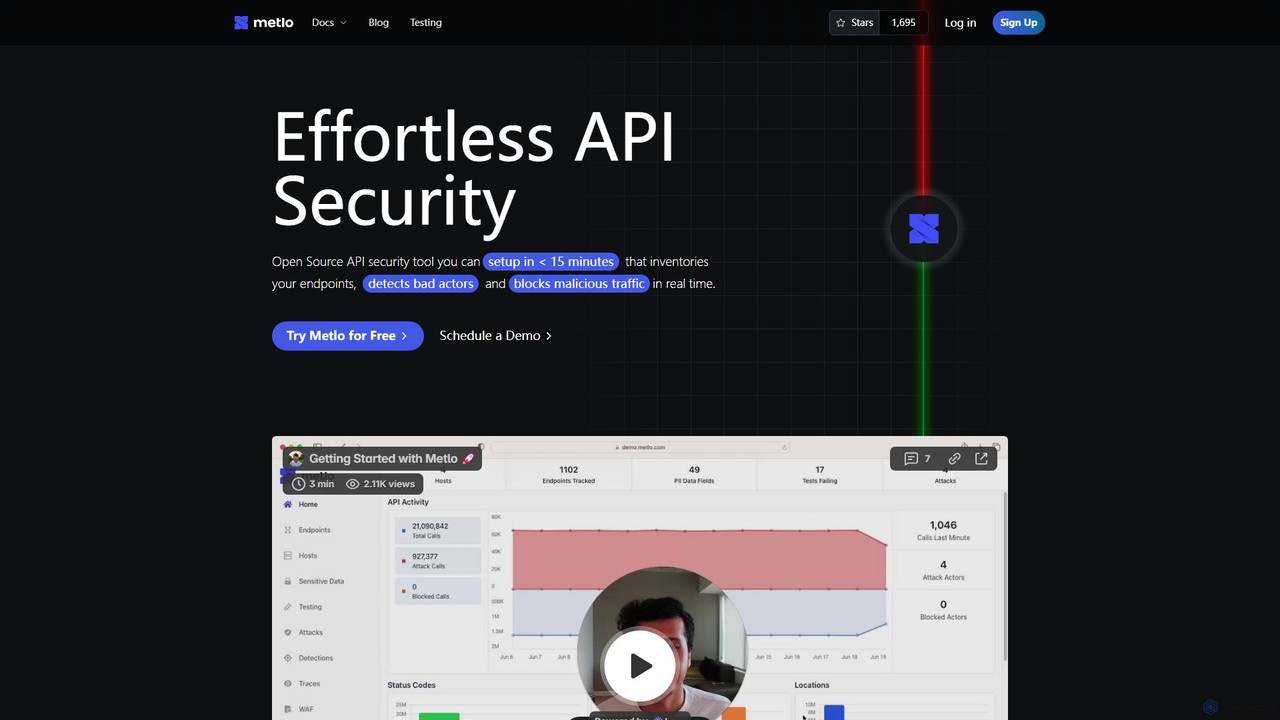
Metlo est un outil de sécurité API open-source que vous pouvez configurer en moins de 15 minutes. Il inventorie automatiquement vos points de terminaison, détecte les acteurs malveillants et bloque les menaces comme SQLi et XSS en temps réel avec un impact minimal sur les performances.

Sécurité des API
Visits 9.6KFavorites 143Likes 139

About Sécurité des API

Les outils de Sécurité des API constituent une catégorie spécialisée de logiciels conçus pour protéger les Interfaces de Programmation d'Applications (API) contre les cybermenaces et les vulnérabilités. Ces outils utilisent des techniques avancées, souvent basées sur l'IA, pour analyser le trafic des API en temps réel, identifier les comportements anormaux et bloquer les requêtes malveillantes. Ils sont cruciaux pour prévenir les fuites de données, assurer la conformité réglementaire et maintenir la disponibilité et l'intégrité des services qui dépendent des API. En offrant une visibilité approfondie et un contrôle granulaire, ces solutions sécurisent l'ensemble du cycle de vie des API, du développement à la production.

Fonctionnalités Clés

  • Détection des Menaces en Temps Réel : Identifie et bloque automatiquement les attaques courantes contre les API telles que l'injection SQL, l'autorisation défaillante au niveau de l'objet (BOLA) et le bourrage de mots de passe.
  • Découverte et Inventaire des API : Analyse et cartographie en continu toutes les API, y compris les API non documentées ou « fantômes », pour fournir un inventaire complet pour la gestion de la sécurité.
  • Analyse Comportementale : Utilise l'apprentissage automatique pour établir une base de référence de l'utilisation normale des API et signale les écarts qui pourraient indiquer une attaque sophistiquée.
  • Application du Contrôle d'Accès : Applique des politiques strictes sur qui peut accéder à des points de terminaison d'API spécifiques et quelles actions ils sont autorisés à effectuer.
  • Gouvernance des Données Sensibles : Découvre et classifie les données sensibles dans le trafic des API, permettant le masquage ou la rédaction pour prévenir les fuites de données.

Cas d'Utilisation

Les outils de Sécurité des API sont essentiels dans les secteurs sensibles aux données comme la FinTech, la santé et le commerce électronique. Ils sont utilisés par les équipes des opérations de sécurité (SecOps), les ingénieurs DevOps et les développeurs d'applications pour protéger les API publiques, la communication interne des microservices et les intégrations d'API tierces, garantissant un écosystème d'applications sécurisé.

Comment Choisir

Lors de la sélection d'un outil de Sécurité des API, tenez compte de sa capacité à prendre en charge vos protocoles d'API spécifiques (par ex., REST, GraphQL, gRPC). Évaluez ses capacités d'intégration avec votre pipeline CI/CD et vos systèmes SIEM existants. Analysez la sophistication de son moteur de détection des menaces basé sur l'IA et l'impact sur les performances de vos applications. Enfin, examinez ses fonctionnalités de reporting et de conformité pour vous assurer qu'elles répondent aux besoins de votre organisation.

Sécurité des API use cases

1

Protection des API d'Open Banking

Une entreprise de technologie financière (FinTech) utilise un outil de sécurité des API basé sur l'IA pour protéger ses API d'open banking. Les ingénieurs en sécurité configurent des politiques pour surveiller les schémas de transaction inhabituels, appliquer des contrôles d'accès stricts OAuth 2.0 et détecter les tentatives d'exploitation des vulnérabilités de la logique métier. Le moteur d'analyse comportementale de l'outil apprend le flux normal des transactions et signale et bloque automatiquement les activités suspectes, telles qu'un nombre inhabituellement élevé de demandes de transfert de fonds depuis une seule adresse IP, prévenant ainsi la fraude et garantissant la conformité avec les réglementations DSP2.

2

Sécurisation des données des patients dans les API de santé

Un fournisseur de soins de santé sécurise ses API de données de patients (utilisant des normes comme FHIR) avec une plateforme de sécurité des API. La plateforme découvre et classifie tous les points de terminaison traitant des informations de santé protégées (PHI). Elle applique ensuite des politiques d'accès granulaires, garantissant que l'application d'un médecin ne peut récupérer que les données de ses propres patients. Le système enregistre également tous les accès à l'API à des fins d'audit et utilise la détection d'anomalies pour alerter les équipes de sécurité des tentatives potentielles d'exfiltration de données, aidant l'organisation à maintenir la conformité HIPAA.

3

Prévention du scraping d'inventaire en e-commerce

Une plateforme de commerce électronique déploie un outil de sécurité des API pour lutter contre les robots malveillants. L'outil analyse le trafic entrant vers les API de produits et de tarification, en distinguant les utilisateurs humains, les robots légitimes (comme les robots d'exploration des moteurs de recherche) et les scrapeurs malveillants. En utilisant des techniques telles que l'empreinte digitale de l'appareil et l'analyse comportementale, il identifie et bloque en temps réel les robots qui tentent de récupérer les niveaux de stock et les données de tarification. Cela protège les données concurrentielles de l'entreprise, prévient les attaques de thésaurisation des stocks et garantit une expérience équitable pour les vrais clients.

4

Sécurisation de la communication interne des microservices

Une entreprise SaaS avec une architecture de microservices utilise une solution de sécurité des API pour protéger le trafic interne (Est-Ouest). L'outil est déployé dans leur cluster Kubernetes pour surveiller tous les appels d'API entre les services. Il découvre automatiquement tous les points de terminaison d'API internes, impose le TLS mutuel (mTLS) pour une communication chiffrée et applique des politiques de confiance zéro. Si un microservice est compromis, l'outil de sécurité empêche le mouvement latéral en bloquant les appels d'API non autorisés vers d'autres services, contenant ainsi la brèche et minimisant les dommages potentiels.

5

Automatisation des tests de sécurité des API dans le CI/CD

Une équipe DevOps intègre un outil de test de sécurité des API dans son pipeline CI/CD. Chaque fois qu'un développeur valide du nouveau code avec des modifications d'API, le pipeline déclenche automatiquement une analyse de sécurité. L'outil teste les nouveaux points de terminaison par rapport au Top 10 de la sécurité des API de l'OWASP, vérifie les erreurs de configuration et valide les schémas d'authentification et d'autorisation. Si une vulnérabilité critique est trouvée, la construction échoue et un rapport détaillé est envoyé au développeur. Cette approche « shift-left » garantit que les problèmes de sécurité sont trouvés et corrigés tôt dans le cycle de développement, réduisant ainsi les coûts et les risques.

6

Blocage des robots malveillants sur les API publiques

Une plateforme de médias sociaux utilise un outil de sécurité des API pour protéger son API de données publiques contre les abus. La plateforme doit autoriser l'accès aux développeurs tiers légitimes tout en bloquant les scrapeurs et les robots malveillants. L'outil de sécurité applique une limitation de débit sophistiquée basée sur le contexte de l'utilisateur, et non uniquement sur l'adresse IP. Il analyse les modèles de comportement pour détecter et bloquer les scripts automatisés qui tentent de collecter des données utilisateur ou d'effectuer des opérations de spam. Cela garantit que l'API reste disponible et performante pour les applications légitimes, protégeant ainsi les données de la plateforme et l'expérience utilisateur.

Sécurité des API FAQ

Que sont les outils de sécurité des API basés sur l'IA ?

Les outils de sécurité des API basés sur l'IA sont des solutions avancées qui protègent les API en utilisant l'apprentissage automatique et l'analyse comportementale. Contrairement aux pare-feu traditionnels qui reposent sur des règles fixes, ces outils établissent une base de référence du trafic et du comportement normaux des API. Ils peuvent ensuite détecter et bloquer automatiquement les attaques sophistiquées, les menaces zero-day et les abus de logique métier en temps réel en identifiant les écarts subtils par rapport à cette base de référence. Cette approche proactive offre une protection plus efficace contre le paysage en constante évolution des menaces visant les API.

Comment choisir le bon outil de sécurité des API ?

Le choix du bon outil dépend de vos besoins spécifiques. Prenez en compte les facteurs suivants :

  • Couverture des API : Assurez-vous que l'outil prend en charge tous vos protocoles d'API, tels que REST, GraphQL, gRPC et WebSockets.
  • Modèle de déploiement : Décidez si vous avez besoin d'une solution SaaS native du cloud, d'un déploiement sur site ou d'un modèle hybride adapté à votre infrastructure.
  • Intégration : Vérifiez l'intégration transparente avec votre pile technologique existante, y compris les pipelines CI/CD, les SIEM et les passerelles d'API.
  • Capacités de détection des menaces : Évaluez la sophistication de son moteur de détection. Recherchez des fonctionnalités telles que l'analyse comportementale, la détection de robots et la couverture du Top 10 de la sécurité des API de l'OWASP.
Quelle est la différence entre une passerelle d'API et un outil de sécurité des API ?

Une passerelle d'API et un outil de sécurité des API ont des objectifs différents mais complémentaires. Une passerelle d'API se concentre principalement sur la gestion du trafic des API, y compris le routage, la limitation de débit et l'authentification/autorisation de base. Son rôle principal est la gestion opérationnelle. En revanche, un outil de sécurité des API dédié offre une sécurité approfondie et spécialisée. Il se concentre sur la détection avancée des menaces, en analysant le contenu et le contexte des appels d'API pour trouver des vulnérabilités comme celles du Top 10 des API de l'OWASP, l'abus de la logique métier et les attaques de robots. Tandis qu'une passerelle gère l'accès, un outil de sécurité protège contre les attaques qui contournent les contrôles d'accès de base.

Quelles sont les principales fonctionnalités des plateformes modernes de sécurité des API ?

Les plateformes modernes de sécurité des API offrent généralement un ensemble complet de fonctionnalités allant au-delà de la protection de base. Les fonctionnalités clés incluent :

  • Découverte des API : Identification automatique de toutes les API, y compris les API non documentées (« shadow ») et obsolètes (« zombie »).
  • Classification des données : Recherche et classification des données sensibles (comme les PII ou les informations financières) dans les charges utiles des API pour éviter les fuites.
  • Détection des menaces comportementales : Utilisation de l'IA pour modéliser le comportement normal et détecter les anomalies signalant une attaque.
  • Tests de sécurité « Shift-Left » : Intégration dans les pipelines CI/CD pour tester les vulnérabilités des API avant leur mise en production.
  • Rapports et analyses détaillés : Fourniture d'informations sur l'utilisation des API, les événements de sécurité et l'état de conformité.
Pourquoi la sécurité des API est-elle cruciale dans une architecture de microservices ?

Dans une architecture de microservices, les applications sont décomposées en services plus petits et indépendants qui communiquent entre eux via des API. Cela crée une augmentation massive du trafic API interne (Est-Ouest). La sécurisation de ce trafic est essentielle car si un service est compromis, un attaquant pourrait potentiellement se déplacer latéralement vers d'autres services. Une solution de sécurité des API dédiée aide en appliquant des politiques de confiance zéro entre les services, en surveillant toutes les communications inter-services pour détecter les menaces et en empêchant qu'une petite brèche ne se transforme en un incident majeur.