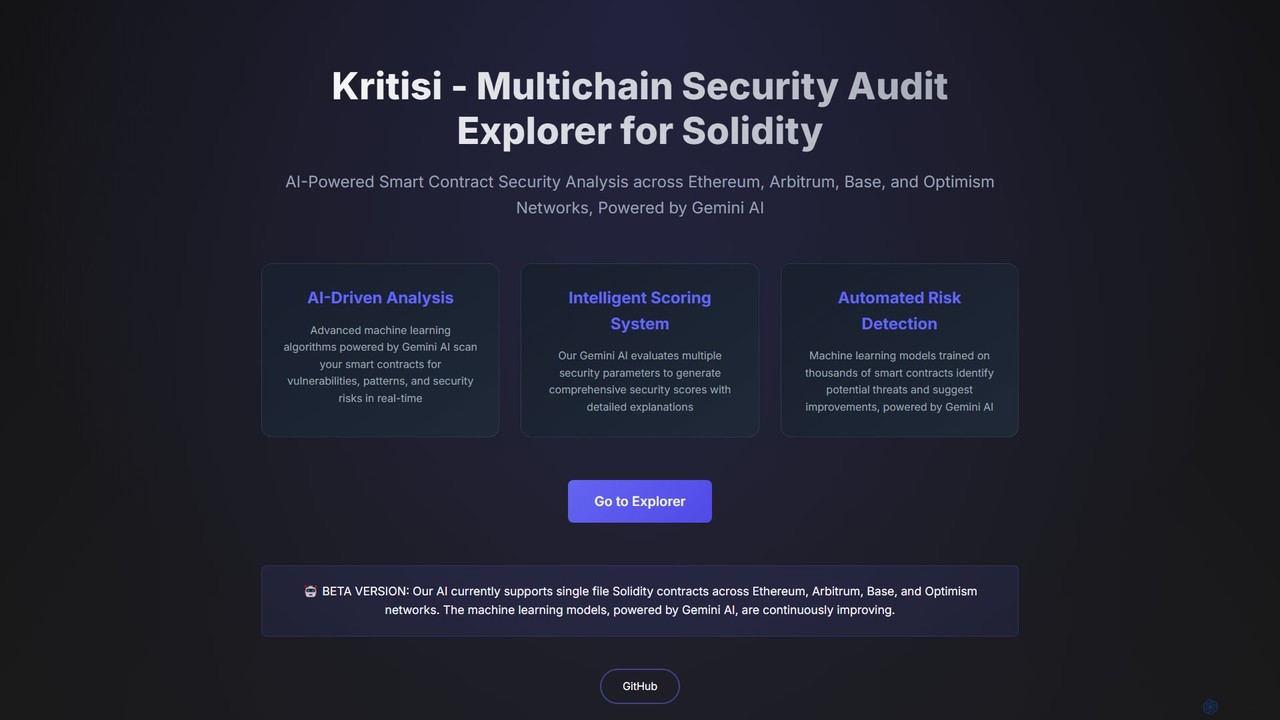
Les outils d'Audit de code par IA sont des applications spécialisées qui analysent automatiquement le code source pour identifier les vulnérabilités de sécurité, les bogues et les problèmes de qualité. Ces outils exploitent des modèles d'apprentissage automatique et une analyse statique avancée (SAST) pour détecter des failles complexes que les linters traditionnels pourraient manquer. Leur principale valeur réside dans le fait de permettre aux équipes de développement de sécuriser le logiciel de manière proactive, d'assurer la conformité avec des normes comme l'OWASP et d'améliorer la maintenabilité du code tout au long du cycle de vie du développement. En s'intégrant dans les pipelines CI/CD, ils fournissent un retour de sécurité continu, faisant de la sécurité une responsabilité partagée.
Fonctionnalités Clés
- Détection de Vulnérabilités : Identifie les risques de sécurité courants tels que l'injection SQL, le cross-site scripting (XSS) et les configurations non sécurisées.
- Analyse de la Qualité du Code : Évalue la complexité, la duplication du code et le respect des meilleures pratiques de codage et des guides de style établis.
- Suggestions de Correction Automatisées : Fournit des recommandations contextuelles ou génère des correctifs de code pour résoudre efficacement les problèmes identifiés.
- Analyse des Dépendances : Analyse les bibliothèques tierces et les composants open-source pour les vulnérabilités connues (Analyse de la Composition Logicielle - SCA).
- Vérification de la Conformité : Vérifie la conformité du code avec les normes et réglementations de sécurité de l'industrie, y compris le Top 10 de l'OWASP, CWE et CERT.
Cas d'Utilisation
Les outils d'Audit de code par IA sont essentiels pour les équipes de développement logiciel, les ingénieurs DevOps et les professionnels de la cybersécurité. Ils sont largement utilisés dans les entreprises technologiques, les institutions financières et les organisations de santé pour sécuriser les applications propriétaires. Une application clé est leur intégration dans les pipelines CI/CD pour automatiser les contrôles de sécurité à chaque commit de code, empêchant les vulnérabilités d'atteindre les environnements de production.
Comment Choisir
Lors de la sélection d'un outil d'Audit de code par IA, considérez les points suivants : Premièrement, vérifiez sa compatibilité avec les langages de programmation et les frameworks de votre projet. Deuxièmement, évaluez ses capacités d'intégration avec votre écosystème de développement existant, tel que GitHub, GitLab ou Jenkins. Troisièmement, évaluez la précision de l'outil et le taux de faux positifs pour éviter la fatigue des alertes pour votre équipe. Enfin, considérez la profondeur de l'analyse fournie, qu'il s'agisse d'une analyse statique (SAST), d'une analyse dynamique (DAST) ou d'une combinaison.