
Kritisi Overview
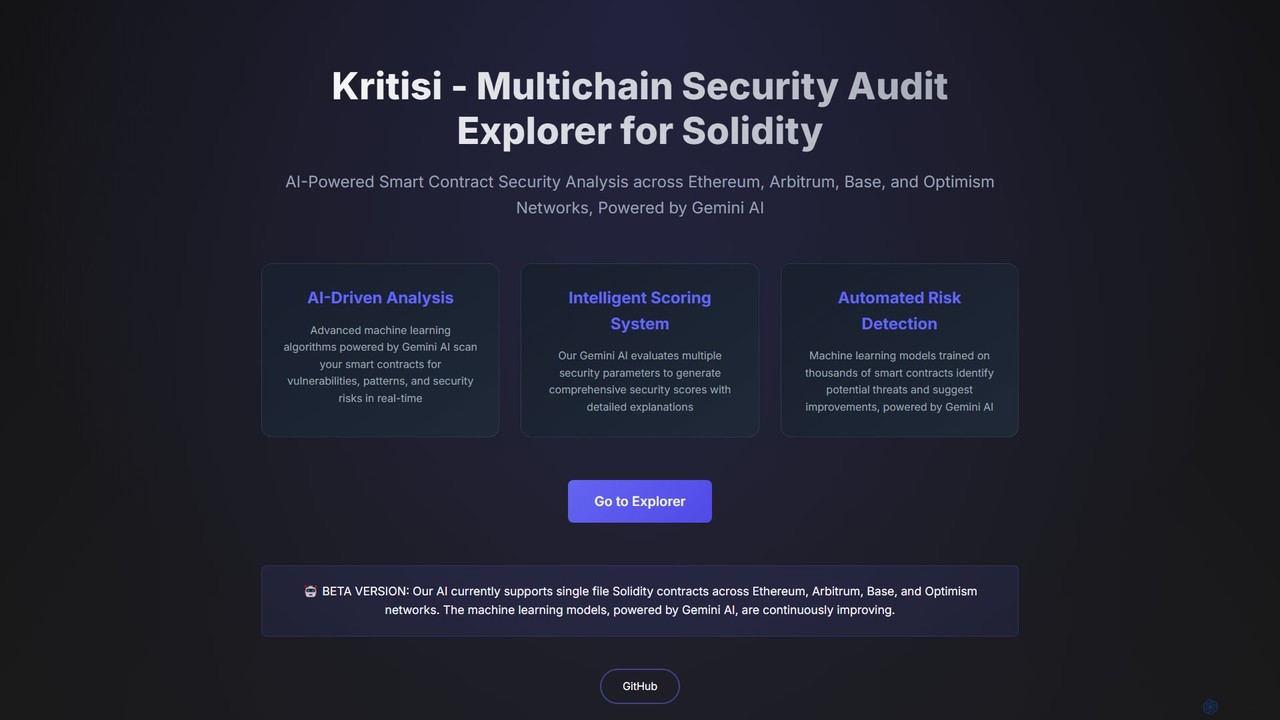
Kritisi est un explorateur d'audit de sécurité de pointe, alimenté par l'IA, conçu spécifiquement pour le langage de programmation Solidity, la pierre angulaire du développement de contrats intelligents sur Ethereum et d'autres blockchains compatibles EVM. Dans le monde à haut risque du Web3, où une seule vulnérabilité peut entraîner des pertes financières catastrophiques, un audit de sécurité robuste n'est pas seulement une bonne pratique, c'est une nécessité. Kritisi exploite les capacités avancées de Gemini AI de Google pour fournir aux développeurs une première ligne de défense rapide, intelligente et accessible contre les menaces de sécurité.
La plateforme fonctionne sur plusieurs grands réseaux de blockchain, notamment Ethereum, Arbitrum, Base et Optimism, ce qui en fait un outil polyvalent pour un large éventail de développeurs. En automatisant l'analyse de sécurité initiale, Kritisi permet aux développeurs d'identifier et de corriger les vulnérabilités potentielles au début du cycle de vie du développement, bien avant le déploiement. Cette approche proactive non seulement améliore la sécurité, mais rationalise également le processus de développement, économisant du temps et des ressources qui seraient autrement consacrés à des audits manuels coûteux ou à des corrections post-déploiement.
Comment utiliser Kritisi
L'utilisation de Kritisi est conçue pour être un processus simple, intégré directement dans le flux de travail du développeur. Bien qu'actuellement en phase bêta, le modèle d'utilisation typique est le suivant :
- Accéder à l'Explorateur : Rendez-vous sur le site web de Kritisi et ouvrez l'Explorateur d'Audit de Sécurité.
- Soumettre votre Contrat : La plateforme prend actuellement en charge les contrats Solidity à fichier unique. Vous pouvez coller votre code directement dans l'éditeur fourni ou télécharger le fichier .sol.
- Lancer l'Analyse IA : D'un simple clic, vous pouvez déclencher l'analyse alimentée par l'IA. Le moteur Gemini AI commencera à scanner votre code en temps réel.
- Examiner le Rapport de Sécurité : En quelques instants, Kritisi génère un rapport complet. Celui-ci comprend un score de sécurité global, une liste détaillée des vulnérabilités identifiées classées par gravité (par exemple, critique, élevée, moyenne, faible), et les lignes de code spécifiques où se trouvent les problèmes.
- Comprendre et Corriger : Le rapport fournit des explications claires pour chaque vulnérabilité et suggère souvent des meilleures pratiques ou des modifications de code pour la remédiation.
- Itérer et Ré-analyser : Les développeurs peuvent ensuite modifier leur code en fonction des commentaires et le soumettre à nouveau à Kritisi pour vérifier que les vulnérabilités ont été corrigées avec succès.
Fonctionnalités principales de Kritisi
- Analyse IA Propulsée par Gemini : Utilise des modèles d'apprentissage automatique avancés de Gemini AI de Google pour effectuer une analyse contextuelle approfondie du code Solidity, identifiant des vulnérabilités complexes au-delà de la simple correspondance de motifs.
- Système de Notation de Sécurité Intelligent : Génère un score de sécurité holistique basé sur de multiples paramètres, y compris le nombre et la gravité des vulnérabilités, la complexité du code et le respect des meilleures pratiques établies.
- Détection Automatisée des Risques : L'IA est entraînée sur des milliers de contrats intelligents existants et d'exploits connus, ce qui lui permet de détecter automatiquement les menaces potentielles, y compris les pièges courants comme la réentrance, les dépassements/sous-dépassements d'entiers et les problèmes de contrôle d'accès.
- Support Multi-Chaîne : Fournit une analyse de sécurité cohérente sur les principales chaînes EVM : Ethereum, Arbitrum, Base et Optimism.
- Retour en Temps Réel : Fournit une analyse rapide, permettant aux développeurs d'intégrer de manière transparente les contrôles de sécurité dans leurs cycles de développement et de test sans retards importants.
- Suggestions Actionnables : Va au-delà de la simple détection en offrant des suggestions concrètes et des exemples de code pour aider les développeurs à corriger les risques de sécurité identifiés.
Cas d'utilisation pour Kritisi
Kritisi est un outil polyvalent pour divers acteurs de l'écosystème Web3 :
- Audit Pré-Déploiement : Les développeurs individuels et les petites équipes peuvent utiliser Kritisi comme un audit préliminaire et rentable avant de déployer un contrat sur un testnet ou un mainnet.
- Intégration dans le Pipeline CI/CD : Les équipes de développement peuvent intégrer Kritisi via son API dans leurs pipelines d'Intégration Continue/Déploiement Continu (CI/CD) pour scanner automatiquement chaque commit de code, garantissant le maintien de la sécurité tout au long du processus de développement.
- Outil Éducatif : Les développeurs novices en Solidity peuvent utiliser Kritisi pour en apprendre davantage sur les vulnérabilités de sécurité courantes de manière pratique, en soumettant leur code et en apprenant des commentaires de l'IA.
- Amélioration de la Revue de Code : Lors d'une revue de code manuelle, les équipes peuvent utiliser un rapport Kritisi comme base de référence pour s'assurer que toutes les vérifications automatisées sont passées, permettant aux auditeurs humains de se concentrer sur la logique métier et les défauts architecturaux plus nuancés.
Avantages de Kritisi
Les principaux avantages de l'utilisation de Kritisi incluent :
- Vitesse : Les audits pilotés par l'IA sont terminés en quelques secondes ou minutes, une fraction du temps requis pour les audits manuels.
- Accessibilité : Il démocratise la sécurité des contrats intelligents, en fournissant de puissants outils d'audit aux projets qui n'ont peut-être pas le budget pour des entreprises de sécurité de premier plan et coûteuses.
- Rapport Coût-Efficacité : En tant qu'outil gratuit dans sa phase bêta, il offre une valeur immense, réduisant considérablement le coût de la vérification de sécurité initiale.
- Posture de Sécurité Proactive : En identifiant les problèmes tôt, Kritisi aide à empêcher les vulnérabilités d'atteindre un environnement de production, ce qui est l'approche la plus sûre et la plus rentable.
- Apprentissage Continu : Les modèles d'apprentissage automatique sous-jacents sont constamment mis à jour et améliorés, ce qui signifie que les capacités de détection de l'outil deviendront plus sophistiquées avec le temps.
Tarification et plans
Kritisi est actuellement en phase BÊTA et est disponible gratuitement. Cela permet aux développeurs et aux équipes d'utiliser toutes ses capacités sans aucun engagement financier. Au fur et à mesure que la plateforme évolue et que de nouvelles fonctionnalités sont ajoutées, des plans tarifaires pourraient être introduits à l'avenir pour soutenir son développement et son fonctionnement continus.
Kritisi Alternatives
Code Genie
Code Genie est un outil d'audit en un clic, alimenté par l'IA, pour les contrats intelligents basés sur Ethereum. Il s'appuie sur de grands modèles de langage (LLM) pour détecter les vulnérabilités, optimiser l'utilisation du gaz et fournir des correctifs de code en temps réel, rendant la sécurité des contrats intelligents rapide, abordable et accessible à tous les développeurs.
Audit de code
SolidityScan
SolidityScan est un scanner de vulnérabilités et un outil d'audit de contrats intelligents alimenté par l'IA. Il automatise l'analyse de sécurité du code Solidity, détecte les vulnérabilités, suggère des optimisations de gaz et garantit la conformité avec les meilleures pratiques pour sécuriser les applications Web3.
Sécurité du Code
SecuredAI
SecuredAI est une plateforme de sécurité Web3 alimentée par l'IA qui fournit des audits de sécurité de contrats intelligents professionnels en quelques minutes. Elle offre une infrastructure de sécurité complète, incluant la surveillance en temps réel sur la chaîne, des simulations d'exploitation et la vérification sur la chaîne, permettant aux développeurs de livrer du code sécurisé 100 fois plus vite et de protéger leurs projets DeFi.
Sécurité du Code
ContractReader
ContractReader est un outil alimenté par l'IA conçu pour les développeurs, les auditeurs et les passionnés de crypto pour lire, comprendre et auditer les contrats intelligents de la blockchain. Il améliore la lisibilité du code avec la coloration syntaxique, affiche des données en direct de la chaîne (on-chain) et fournit des analyses de sécurité basées sur GPT-4 pour identifier les vulnérabilités potentielles sur plusieurs réseaux blockchain.
Blockchain
Third
Third est une plateforme alimentée par l'IA pour générer, déboguer et déployer instantanément des contrats intelligents Solidity sur toutes les blockchains compatibles EVM. Elle simplifie le développement Web3, permettant aux utilisateurs de créer des contrats complexes comme des jetons ERC20, des NFT, des DAO et des DEX à partir de simples invites, avec un déploiement en un clic.
Développement Web3Kritisi Categories
Kritisi Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
SolidityScan
SolidityScan est un scanner de vulnérabilités et un outil d'audit de contrats intelligents alimenté par l'IA. Il automatise l'analyse de sécurité du code Solidity, détecte les vulnérabilités, suggère des optimisations de gaz et garantit la conformité avec les meilleures pratiques pour sécuriser les applications Web3.
Sécurité du CodeCode Genie
Code Genie est un outil d'audit en un clic, alimenté par l'IA, pour les contrats intelligents basés sur Ethereum. Il s'appuie sur de grands modèles de langage (LLM) pour détecter les vulnérabilités, optimiser l'utilisation du gaz et fournir des correctifs de code en temps réel, rendant la sécurité des contrats intelligents rapide, abordable et accessible à tous les développeurs.
Audit de codeSecuredAI
SecuredAI est une plateforme de sécurité Web3 alimentée par l'IA qui fournit des audits de sécurité de contrats intelligents professionnels en quelques minutes. Elle offre une infrastructure de sécurité complète, incluant la surveillance en temps réel sur la chaîne, des simulations d'exploitation et la vérification sur la chaîne, permettant aux développeurs de livrer du code sécurisé 100 fois plus vite et de protéger leurs projets DeFi.
Sécurité du CodeContractReader
ContractReader est un outil alimenté par l'IA conçu pour les développeurs, les auditeurs et les passionnés de crypto pour lire, comprendre et auditer les contrats intelligents de la blockchain. Il améliore la lisibilité du code avec la coloration syntaxique, affiche des données en direct de la chaîne (on-chain) et fournit des analyses de sécurité basées sur GPT-4 pour identifier les vulnérabilités potentielles sur plusieurs réseaux blockchain.
BlockchainThird
Third est une plateforme alimentée par l'IA pour générer, déboguer et déployer instantanément des contrats intelligents Solidity sur toutes les blockchains compatibles EVM. Elle simplifie le développement Web3, permettant aux utilisateurs de créer des contrats complexes comme des jetons ERC20, des NFT, des DAO et des DEX à partir de simples invites, avec un déploiement en un clic.
Développement Web3
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
ChainGPT
ChainGPT est une infrastructure d'IA avancée pour l'espace Web3, la blockchain et la crypto. Elle offre une suite d'outils, y compris un générateur et un auditeur de contrats intelligents sans code, un assistant de trading IA et un générateur de NFT, conçus pour rendre la technologie décentralisée accessible aux développeurs, aux entreprises et aux passionnés.
Génération de code
Quick Intel
Quick Intel est une plateforme de sécurité alimentée par l'IA pour l'espace Web3, fournissant une analyse en temps réel des contrats intelligents pour les traders de crypto et les développeurs. Elle scanne les contrats sur des dizaines de blockchains pour détecter les risques cachés, les escroqueries potentielles et les honeypots, permettant aux utilisateurs de prendre des décisions d'investissement plus sûres.
API
Enzyme
Enzyme est une plateforme sans code qui permet aux créateurs, développeurs et marques de concevoir, lancer et gérer des projets Web3. Elle fournit une vaste bibliothèque de contrats intelligents pré-construits et sécurisés pour les NFT, les DAO, la DeFi, et plus encore, permettant un déploiement instantané sur plusieurs blockchains sans écrire une seule ligne de code.
Blockchain
Bueno
Bueno est une boîte à outils complète sans code pour les créateurs de NFT. Elle permet aux artistes et aux développeurs de générer des collections d'art, de déployer des contrats intelligents personnalisés et de créer des mondes interactifs sans écrire de code. La plateforme prend en charge plusieurs blockchains et offre une suite complète d'outils pour l'ensemble du cycle de vie d'un projet NFT.
Art numérique
Nora
Nora est le premier agent de codage IA spécialement conçu pour le développement Web3. Il va au-delà des copilotes généralistes en fournissant un raisonnement approfondi pour le code critique tel que les contrats intelligents. Nora comprend les détails au niveau du compilateur et de la VM, prend en charge plusieurs langages de blockchain (Solidity, Move, Cairo, Rust) et accélère l'ensemble du cycle de vie du développement, de l'idée au déploiement, garantissant la sécurité et l'efficacité des projets blockchain.
Assistant de code
peeranha
peeranha est un protocole décentralisé de questions-réponses pour l'écosystème Web3. Il connecte les développeurs, les utilisateurs et les passionnés à travers diverses communautés blockchain comme Sui, Polygon et The Graph. Les utilisateurs peuvent poser des questions techniques, partager leurs connaissances et gagner des récompenses en cryptomonnaie ainsi que des points de réputation pour leurs contributions précieuses, favorisant un environnement d'apprentissage collaboratif et incitatif.
Questions et Réponses
Chainrel
Chainrel est une plateforme axée sur les développeurs qui simplifie l'intégration de la blockchain en fournissant des notifications d'événements en temps réel via des webhooks. Elle permet aux développeurs de surveiller les événements de contrats intelligents, les transferts de portefeuille et les activités NFT sur plusieurs blockchains comme Ethereum et Polygon, et de livrer ces données directement à leurs services backend, Slack ou Discord sans gérer une infrastructure blockchain complexe.
API
nifty_nft
Une plateforme tout-en-un alimentée par l'IA pour créer, gérer et lancer des collections entières de NFT. Générez de l'art unique, automatisez les métadonnées et déployez des contrats intelligents sans aucun code. Parfait pour les artistes, les marques et les créateurs entrant dans l'espace Web3.
Générateur de NFT
Kingdom
Kingdom est une plateforme de développement pour créer des MMORPG sandbox on-chain et des mondes virtuels persistants avec des économies contrôlées par les joueurs. Elle exploite la technologie blockchain pour permettre une véritable propriété numérique et un développement de jeux piloté par la communauté, comme le montre son jeu phare, NomStead.
Développement de jeux
Kritisi Comments (0)
Sign in to comment.
ConnexionNo comments yet.