ToolMage
Connexion

Best 3 Sécurité du code AI tools for Développement

Popular Sécurité du code AI tools in Développement include CodeThreat, Gammacode et AppSec Assistant, helping you work more efficiently.

Gammacode
Freemium

Gammacode

Gammacode est une plateforme d'intelligence de code alimentée par l'IA, conçue pour accélérer le développement logiciel en générant du code prêt pour la production, en détectant les vulnérabilités et en automatisant les corrections. Elle prend en charge les utilisateurs techniques et non techniques via une interface web et CLI, en mettant l'accent sur la confidentialité et la sécurité.

Génération de code
Visits 6.4KFavorites 121Likes 128
CodeThreat

CodeThreat

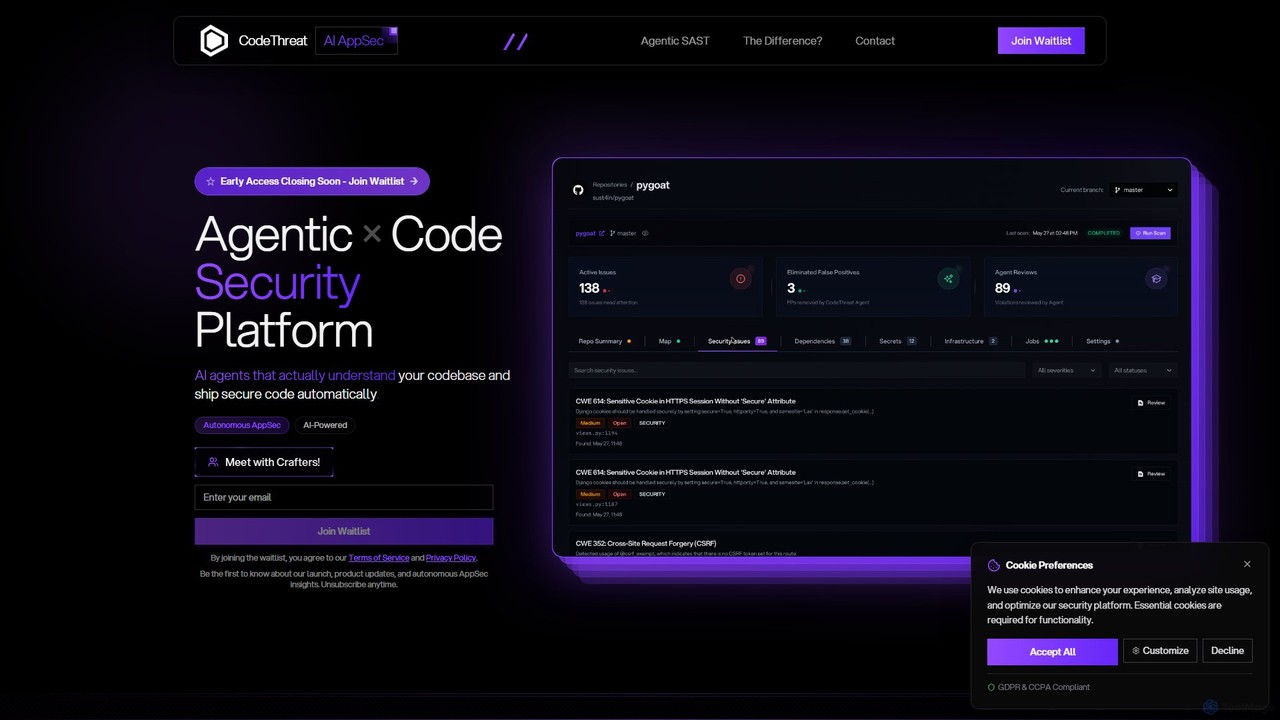
CodeThreat est une plateforme SAST agentique alimentée par l'IA qui agit comme un ingénieur en sécurité des applications autonome. Elle comprend en profondeur votre base de code, identifie les vulnérabilités contextuelles, élimine les faux positifs et corrige automatiquement les menaces, vous assurant de livrer du code sécurisé sans ralentir le développement.

Sécurité du code
Visits 7.3KFavorites 156Likes 161
AppSec Assistant
Freemium

AppSec Assistant

Un assistant alimenté par l'IA intégré à Jira Cloud qui fournit des recommandations de sécurité automatisées pour le développement logiciel. Il aide les développeurs à écrire du code sécurisé dès la conception, rationalise les revues AppSec et intègre la sécurité directement dans le SDLC.

Sécurité du code
Visits 6.3KFavorites 146Likes 130

About Sécurité du code

Les outils de Sécurité du code sont des solutions basées sur l'IA conçues pour identifier, prévenir et corriger les vulnérabilités dans le code logiciel. Ces outils exploitent l'apprentissage automatique et l'analyse statique/dynamique pour détecter les failles de sécurité dès le début du cycle de vie du développement. Ils améliorent l'intégrité des logiciels et protègent les applications contre les cybermenaces potentielles, rendant les processus de développement plus robustes et sécurisés.

Fonctionnalités Clés

  • Analyse Automatisée des Vulnérabilités: Scanne automatiquement le code source, les binaires et les dépendances à la recherche de faiblesses de sécurité connues et inconnues.
  • Détection des Menaces en Temps Réel: Surveille les modifications de code et les environnements de développement pour signaler les problèmes de sécurité dès qu'ils apparaissent.
  • Vérification de la Conformité: Assure que le code respecte les normes de sécurité de l'industrie et les exigences réglementaires (par exemple, OWASP Top 10, GDPR).
  • Suggestions de Correction Basées sur l'IA: Fournit des recommandations intelligentes et des extraits de code pour corriger les vulnérabilités identifiées.
  • Sécurité de la Chaîne d'Approvisionnement: Analyse les bibliothèques tierces et les composants open source pour les risques de sécurité intégrés.

Scénarios d'Application

Les équipes de développement logiciel intègrent les outils de Sécurité du code dans leurs pipelines CI/CD pour analyser automatiquement chaque commit de code, garantissant qu'aucune nouvelle vulnérabilité n'est introduite dans la base de code. Cela aide à maintenir une posture de sécurité élevée dès les premières étapes du développement. Les auditeurs de sécurité et les responsables de la conformité utilisent ces outils pour effectuer des évaluations de sécurité complètes, vérifier le respect des réglementations de l'industrie et générer des rapports détaillés pour les audits internes et externes.

Comment Choisir

Lors de la sélection des outils de Sécurité du code, tenez compte de leurs capacités d'intégration avec les environnements de développement existants (IDE, CI/CD). Évaluez les types de vulnérabilités qu'ils peuvent détecter (SAST, DAST, SCA) et leur précision pour minimiser les faux positifs. Évaluez également la clarté et l'actionnabilité de leurs suggestions de correction et leur prise en charge de divers langages de programmation.

Sécurité du code use cases

1

Détection Automatisée des Vulnérabilités en CI/CD

Un ingénieur DevOps intègre un outil de Sécurité du code basé sur l'IA dans son pipeline d'intégration continue/déploiement continu (CI/CD). Chaque fois qu'un développeur pousse du nouveau code, l'outil scanne automatiquement les vulnérabilités courantes comme l'injection SQL ou le cross-site scripting, fournissant un feedback immédiat et empêchant le code non sécurisé d'atteindre la production.

2

Sécurisation des Dépendances Open Source

Un architecte logiciel doit s'assurer que toutes les bibliothèques tierces et open source utilisées dans son projet sont exemptes de vulnérabilités connues. L'outil de Sécurité du code effectue une Analyse de Composition Logicielle (SCA), identifiant les composants obsolètes ou compromis et suggérant des alternatives sécurisées ou des correctifs, réduisant considérablement les risques liés à la chaîne d'approvisionnement.

3

Feedback de Sécurité en Temps Réel pour les Développeurs

Un développeur rédige de nouvelles fonctionnalités dans son IDE. L'outil de Sécurité du code fournit des suggestions et des avertissements en ligne en temps réel sur les failles de sécurité potentielles au fur et à mesure qu'il tape, le guidant à écrire un code plus sécurisé dès le départ et réduisant le besoin de refactoring extensif par la suite.

4

Assurer la Conformité Réglementaire

L'équipe de développement d'une institution financière doit se conformer à des réglementations industrielles strictes comme le PCI DSS. Elle utilise des outils de Sécurité du code pour vérifier automatiquement sa base de code par rapport à ces normes, générant des rapports de conformité et mettant en évidence les domaines nécessitant une attention particulière, simplifiant ainsi les processus d'audit.

5

Chasse Proactive aux Menaces dans le Code Hérité

Une entreprise possède une vaste base de code héritée qui n'a pas été auditée en profondeur depuis des années. Une plateforme de Sécurité du code utilise l'IA pour analyser l'ensemble de la base de code, identifiant les vulnérabilités subtiles et complexes qui pourraient être manquées par les revues manuelles, atténuant ainsi de manière proactive les risques de longue date.

6

Formation et Éducation à la Sécurité

Un responsable de la sécurité utilise les informations des outils de Sécurité du code pour identifier les erreurs de codage courantes commises par son équipe. Il exploite ensuite les explications détaillées des vulnérabilités et les exemples de correction de l'outil pour créer des modules de formation à la sécurité ciblés, améliorant ainsi la sensibilisation générale à la sécurité et les pratiques de codage du personnel de développement.

Sécurité du code FAQ

Que sont les outils de Sécurité du code basés sur l'IA ?

Les outils de Sécurité du code basés sur l'IA sont des solutions logicielles qui utilisent l'intelligence artificielle et l'apprentissage automatique pour analyser automatiquement le code source, les binaires et les dépendances afin d'identifier les vulnérabilités de sécurité. Ils vont au-delà de l'analyse traditionnelle basée sur des règles en apprenant de vastes ensembles de données de code et d'exploits, permettant une détection plus précise et proactive des failles de sécurité complexes tout au long du cycle de vie du développement logiciel.

En quoi les outils de Sécurité du code diffèrent-ils des méthodes de test traditionnelles ?

Les tests de sécurité traditionnels reposent souvent sur des revues manuelles, des tests d'intrusion ou de simples correspondances de motifs. Les outils de Sécurité du code, en particulier ceux améliorés par l'IA, offrent une analyse automatisée et continue de l'ensemble de la base de code. Ils peuvent détecter des vulnérabilités subtiles et dépendantes du contexte, réduire les faux positifs et fournir un feedback en temps réel, s'intégrant parfaitement aux pipelines CI/CD modernes pour une résolution des problèmes plus précoce et plus efficace.

Quels types de vulnérabilités les outils de Sécurité du code peuvent-ils détecter ?

Les outils de Sécurité du code peuvent détecter un large éventail de vulnérabilités, y compris des problèmes courants comme l'injection SQL, le cross-site scripting (XSS), la désérialisation non sécurisée et l'authentification brisée. Les outils avancés identifient également les mauvaises configurations, l'exposition de données sensibles, les références directes d'objets non sécurisées et les vulnérabilités dans les bibliothèques tierces (Analyse de Composition Logicielle - SCA), couvrant à la fois les menaces connues et émergentes.

Qui bénéficie le plus de l'utilisation des outils de Sécurité du code ?

Les développeurs de logiciels bénéficient d'un feedback en temps réel et de suggestions de correction, les aidant à écrire du code sécurisé dès le départ. Les ingénieurs DevOps et de sécurité les utilisent pour automatiser les vérifications de sécurité dans les pipelines CI/CD, garantissant une sécurité continue. Les organisations bénéficient d'une réduction des risques de sécurité, d'une conformité améliorée, de cycles de développement plus rapides et d'économies significatives en détectant les vulnérabilités tôt.

Comment puis-je intégrer les outils de Sécurité du code dans mon flux de travail de développement ?

La plupart des outils de Sécurité du code offrent des options d'intégration flexibles. Ils peuvent être intégrés directement dans les environnements de développement intégrés (IDE) pour un feedback en temps réel, dans les systèmes de contrôle de version (comme Git) pour des analyses automatisées sur les commits, et dans les pipelines CI/CD (comme Jenkins, GitLab CI, GitHub Actions) pour des tests de sécurité continus. Beaucoup fournissent également des API pour des intégrations personnalisées et des rapports.