
CodeThreat Overview
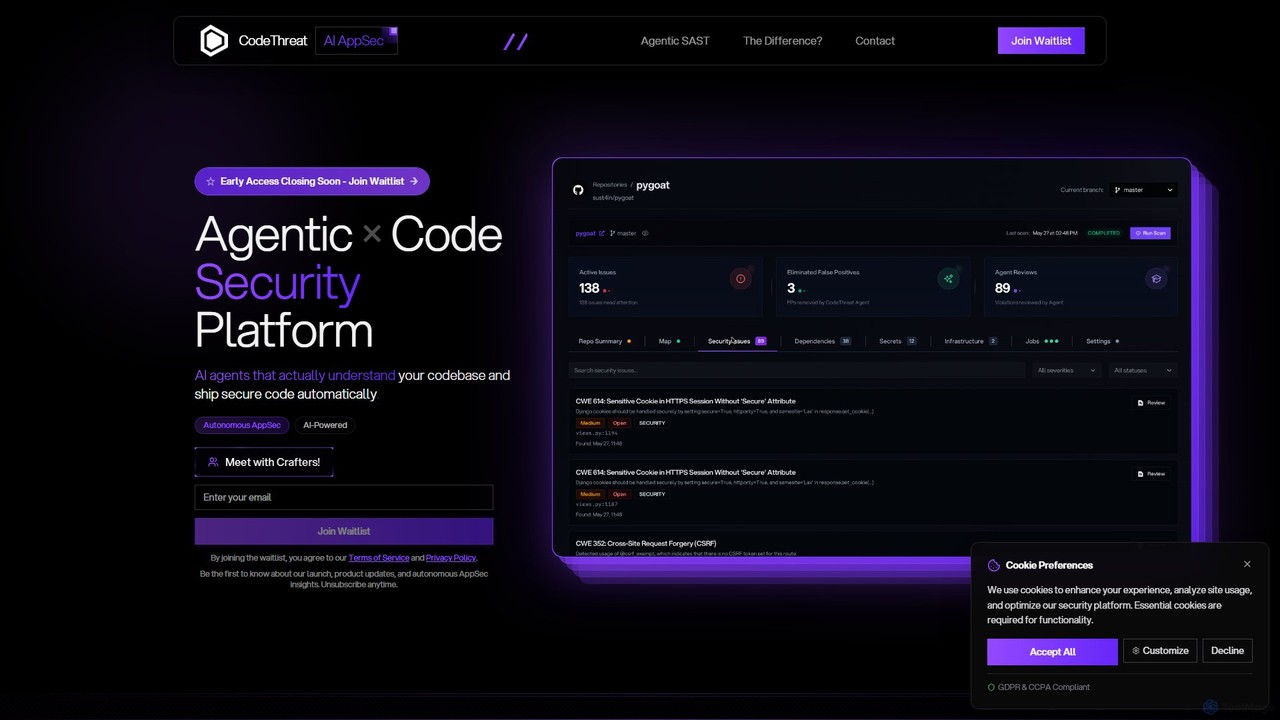
CodeThreat est une plateforme révolutionnaire de test de sécurité des applications statique (SAST) agentique, conçue pour fonctionner comme un ingénieur AppSec IA autonome. Elle change fondamentalement la manière dont les équipes de développement et de sécurité gèrent les vulnérabilités du code. Au lieu de générer des listes écrasantes de menaces potentielles, les agents IA de CodeThreat analysent en profondeur l'ensemble de votre base de code, comprenant son architecture, ses flux de données et sa logique métier. Cette conscience contextuelle lui permet d'identifier les vulnérabilités authentiques et à fort impact avec une précision chirurgicale, éliminant efficacement le bruit des faux positifs qui gangrène les outils de sécurité traditionnels.
La plateforme est conçue pour fonctionner à la vitesse du développement moderne. Elle s'intègre de manière transparente dans votre pipeline CI/CD existant, offrant une sécurité continue et autonome sans interrompre les flux de travail des développeurs. En automatisant l'ensemble du processus, de la détection à la remédiation, CodeThreat libère les développeurs de la tâche fastidieuse de l'examen manuel des alertes de sécurité et permet aux équipes de sécurité de se concentrer sur des initiatives stratégiques plutôt que de courir après de fausses alarmes. Il comble le fossé entre la vélocité du développement et une sécurité robuste, éliminant les frictions et les négociations traditionnelles entre les équipes.
Comment utiliser CodeThreat
L'intégration de CodeThreat dans votre cycle de vie de développement est un processus simplifié en trois étapes, conçu pour une efficacité maximale et une perturbation minimale :
- ENTRÉE : Importation du dépôt
Connectez simplement votre dépôt Git (par exemple, GitHub, GitLab, Bitbucket) à la plateforme. CodeThreat commence immédiatement une analyse complète, en cartographiant votre code source, en identifiant toutes les dépendances (SCA) et en scannant vos fichiers d'Infrastructure as Code (IaC). - TRAITEMENT : Analyse par agent IA
Une fois connecté, une équipe d'agents IA spécialisés se met au travail. Ces agents effectuent une analyse multicouche, comprenant le SAST, le SCA, le scan IaC et la détection de secrets. Contrairement aux scanners traditionnels, ces agents collaborent et partagent le contexte. Par exemple, un agent de Taint suit les entrées utilisateur, un agent de flux suit le chemin des données, et un agent de contexte croise ces informations avec votre middleware de sécurité pour comprendre le risque réel. C'est ce processus intelligent et conscient du contexte qui permet à CodeThreat d'atteindre un taux de faux positifs proche de zéro. - SORTIE : Actions autonomes
Sur la base de l'analyse, CodeThreat prend des mesures intelligentes et automatisées. Il peut générer des pull requests avec des corrections de code suggérées, fournir des conseils de remédiation détaillés, effectuer une élimination automatique des faux positifs et découvrir continuellement de nouveaux bogues à mesure que votre base de code évolue. Ces actions sont livrées directement dans le flux de travail du développeur, faisant de la sécurité une partie naturelle du processus de codage.
Fonctionnalités principales de CodeThreat
- SAST Agentique (Agentic SAST) : Des agents IA qui comprennent le contexte du code, la logique métier et le flux de données pour détecter des vulnérabilités complexes que les outils traditionnels manquent.
- Remédiation autonome : Génère et suggère automatiquement des corrections de code pour les vulnérabilités identifiées, réduisant considérablement le temps moyen de remédiation (MTTR).
- Zéro faux positif : La validation alimentée par l'IA et l'analyse contextuelle éliminent jusqu'à 95 % des fausses alarmes, permettant aux équipes de se concentrer sur les menaces réelles.
- Intelligence complète du dépôt : Crée une carte architecturale complète et en temps réel de votre application, y compris le flux de code, la cartographie des dépendances et les surfaces d'attaque potentielles.
- Plus de 5 couches de sécurité : Intègre le SAST, l'analyse de la composition logicielle (SCA), le scan de l'Infrastructure as Code (IaC), la détection de secrets et la conformité des licences sur une seule plateforme.
- Support d'écosystème universel : Prise en charge étendue de plus de 12 langages de programmation (JavaScript, Python, Java, Go, Rust, etc.), de nombreux gestionnaires de dépendances (npm, pip, Maven) et d'outils d'infrastructure (Docker, Terraform, Kubernetes).
- Intégration transparente CI/CD : S'intègre nativement dans vos pipelines CI/CD existants, offrant une analyse de sécurité continue sans ralentir la vélocité du développement.
Cas d'utilisation pour CodeThreat
CodeThreat est idéal pour les organisations de développement logiciel modernes qui cherchent à faire évoluer efficacement leurs efforts de sécurité. Les principaux cas d'utilisation incluent :
- Automatisation DevSecOps : Les équipes peuvent automatiser entièrement leurs tests de sécurité et leur remédiation au sein du pipeline CI/CD, garantissant que chaque commit et build est sécurisé par défaut.
- Réduction de la fatigue des alertes : Les équipes de sécurité submergées par les alertes de plusieurs outils peuvent utiliser CodeThreat pour consolider les résultats, éliminer le bruit et se concentrer uniquement sur les menaces validées et hautement prioritaires.
- Accélération des cycles de développement : Les équipes d'ingénierie peuvent maintenir une vélocité de développement élevée sans compromettre la sécurité, car la plateforme fonctionne de manière autonome en arrière-plan.
- Sécurité de la chaîne d'approvisionnement : Avec le SCA intégré et la cartographie des dépendances, les organisations peuvent identifier et atténuer de manière proactive les risques provenant des bibliothèques tierces.
Avantages de CodeThreat
CodeThreat offre un avantage concurrentiel significatif en transformant la sécurité des applications d'un processus manuel et réactif en un processus autonome et proactif. Les principaux avantages incluent un temps de remédiation 10 fois plus rapide grâce aux corrections automatisées, une réduction de 93 à 95 % du bruit de sécurité et la possibilité de gérer le SAST, le SCA et plus encore à partir d'un seul tableau de bord unifié. Sa force principale réside dans sa profonde compréhension du code, ce qui lui permet de fonctionner comme un ingénieur en sécurité senior, fournissant des informations à la fois précises et exploitables.
Tarification et plans
CodeThreat est actuellement disponible via une liste d'attente pour un accès anticipé. Comme c'est souvent le cas pour les plateformes spécialisées de niveau entreprise, la tarification n'est pas affichée publiquement. Les organisations intéressées sont encouragées à rejoindre la liste d'attente ou à contacter directement l'équipe commerciale pour obtenir un devis personnalisé et une démonstration adaptée à leurs besoins spécifiques. Cette approche garantit que le plan est parfaitement aligné avec l'échelle et les exigences de votre équipe.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 384
- 2026-1: 332
- 2026-2: 409
- 2026-3: 316
- 2026-4: 291
- 2026-5: 942
Geography
Top 5 countries / regions
- 🇺🇸États-Unis100.0%
Top keywords
| Keyword | Cost per click |
|---|---|
| can claude transcribe audio | $10.69 |
| grill me repo | $0.00 |
| uniwind | $0.00 |
| web_fetch | $0.00 |
| webfetch | $0.00 |
CodeThreat Alternatives
Snyk
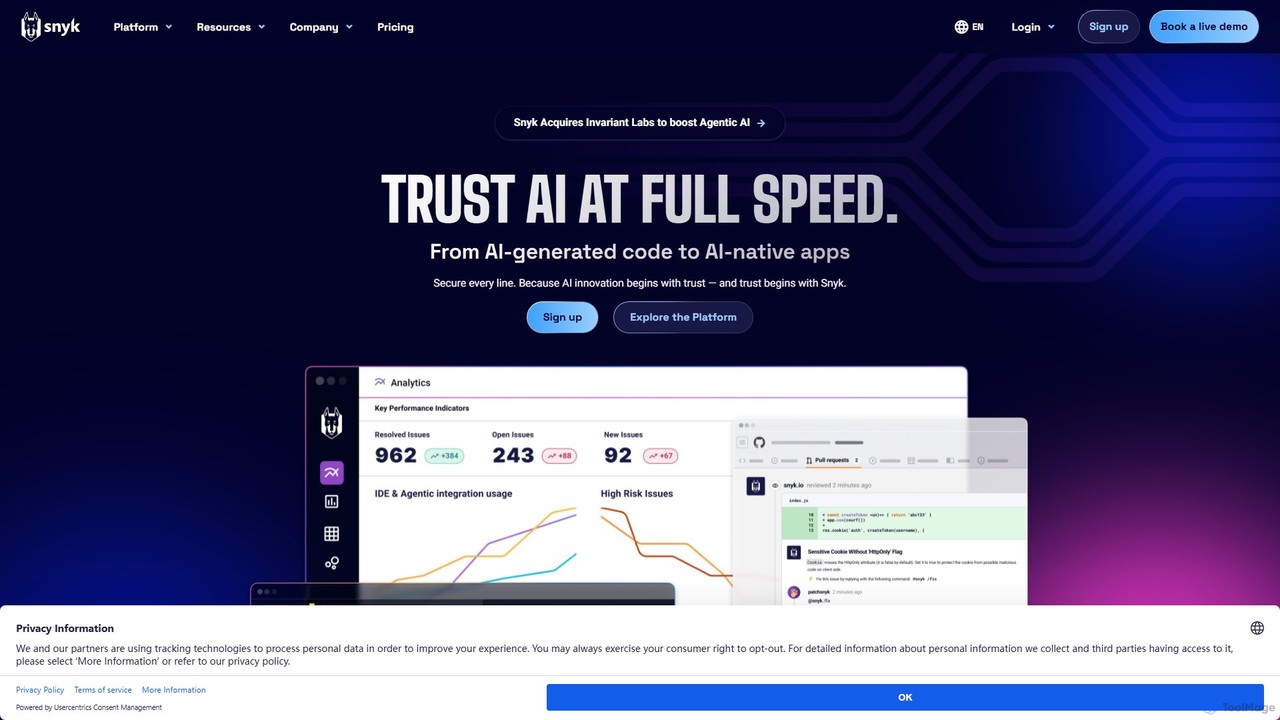
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du Code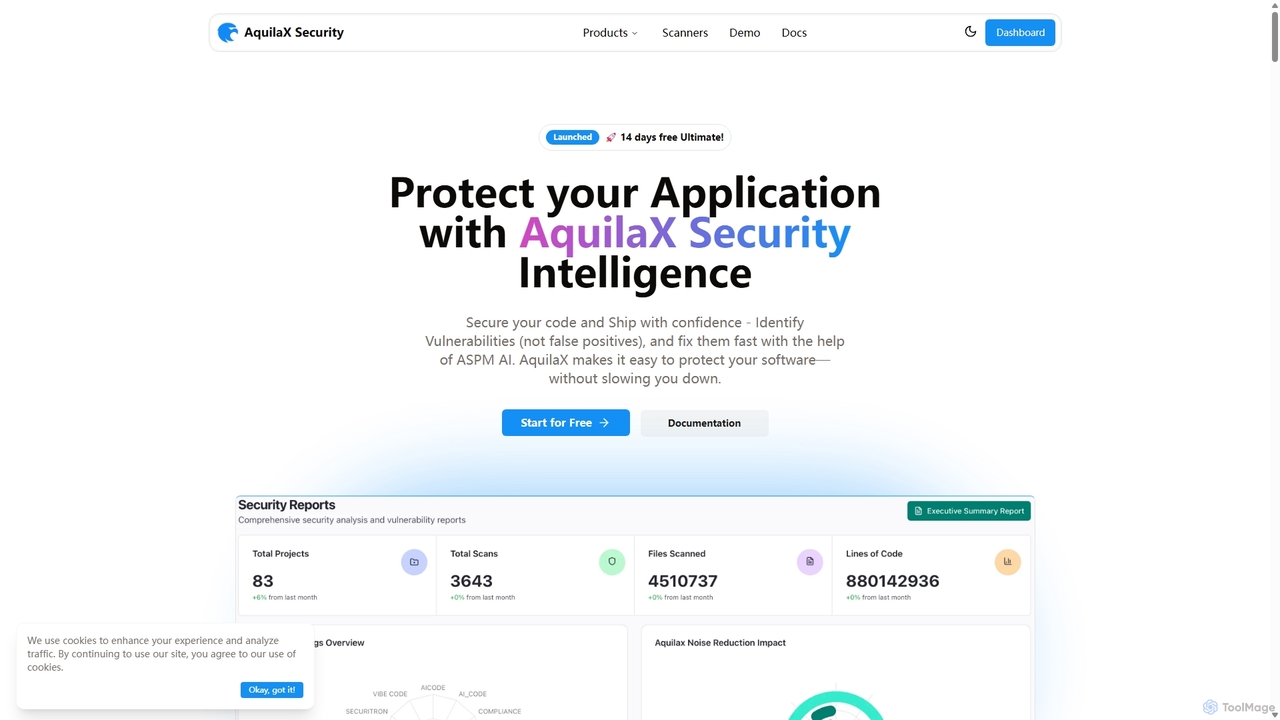
Aquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du Code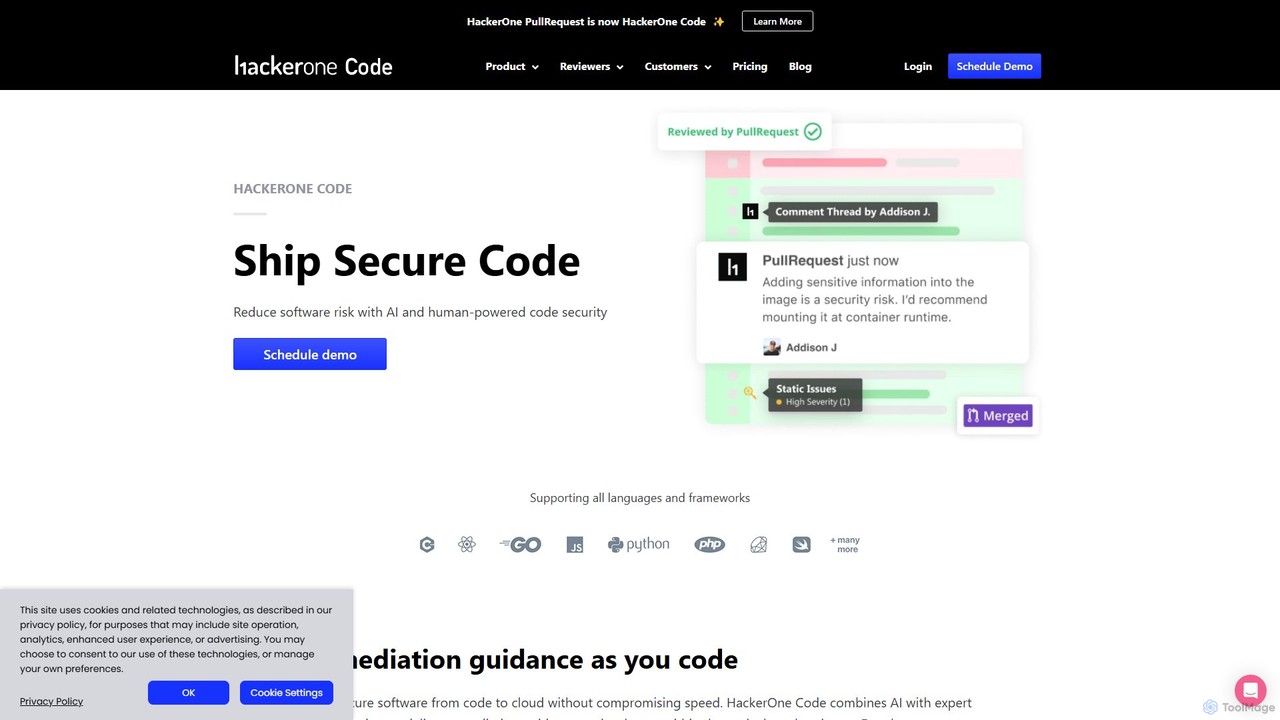
HackerOne Code
HackerOne Code est une plateforme de sécurité avancée qui combine une IA propriétaire avec une revue humaine experte pour trouver et corriger les vulnérabilités dans votre code. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant un retour d'information précis et exploitable directement dans les pull requests pour livrer du code sécurisé plus rapidement.
Relecture de code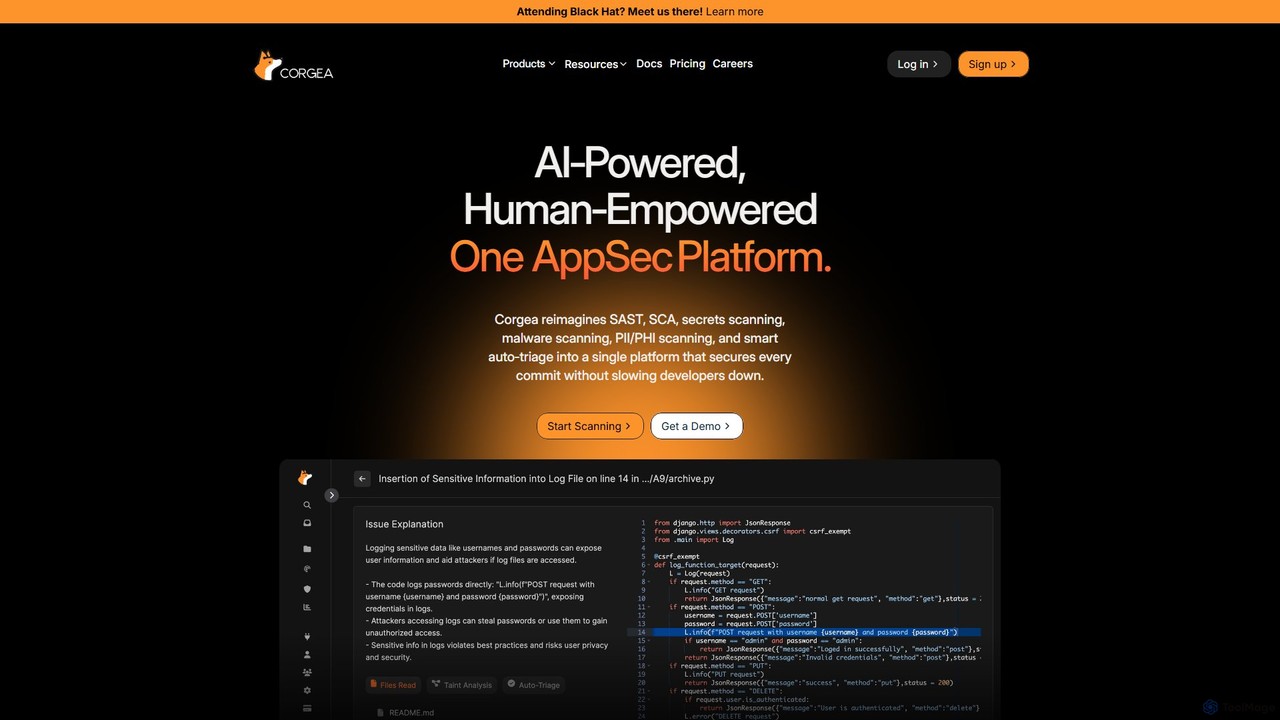
Corgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du Code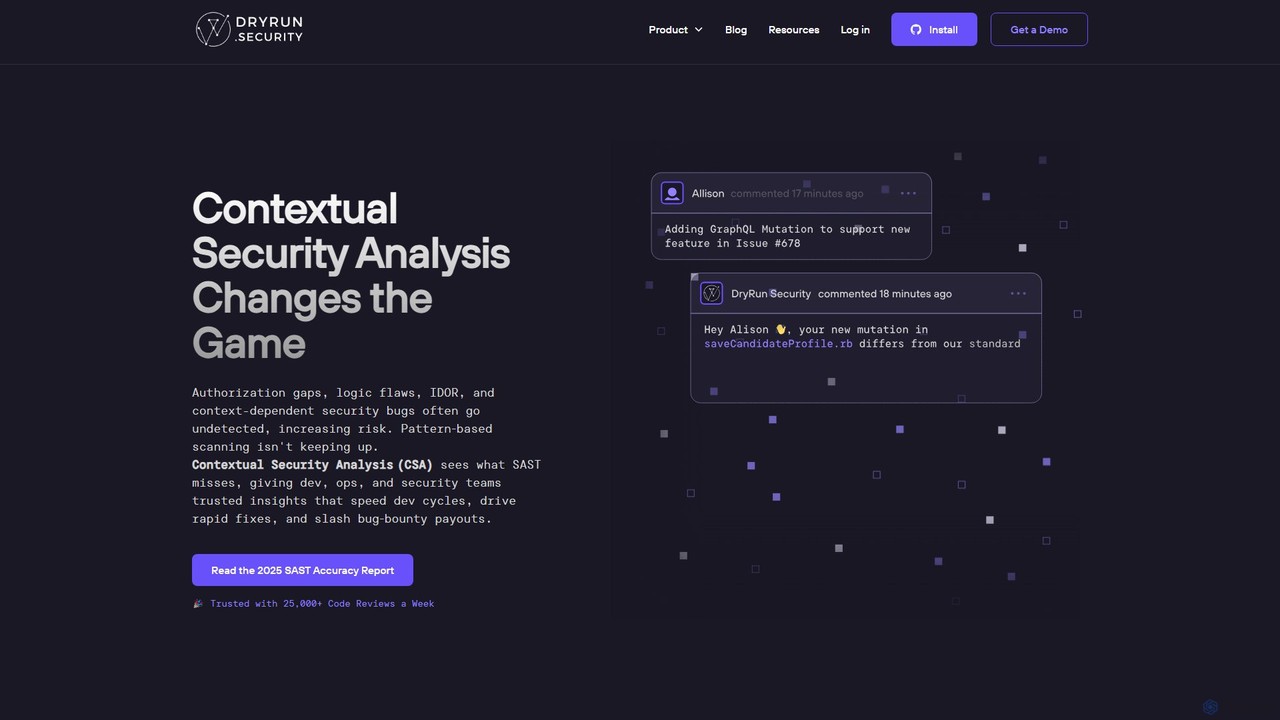
Dryrun Security
Dryrun Security est une plateforme de sécurité applicative alimentée par l'IA qui utilise l'Analyse de Sécurité Contextuelle (CSA) pour trouver et corriger les vulnérabilités complexes que les scanners traditionnels manquent. Elle s'intègre directement dans les flux de travail des développeurs comme GitHub, fournissant des retours en temps réel avec peu de faux positifs dans les pull requests pour améliorer la collaboration et accélérer le développement sécurisé.
Sécurité du CodeCodeThreat Categories
CodeThreat Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.
Related AI tools
Corgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du CodeSnyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du CodeAquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du Code
CodeAnt AI
CodeAnt AI est une plateforme alimentée par l'IA qui automatise les revues de code, améliore la qualité du code et garantit la sécurité des applications. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant des résumés de pull requests générés par l'IA, des corrections en un clic et une analyse continue des vulnérabilités, aidant les équipes à livrer un code plus propre et plus sûr plus rapidement.
Qualité du code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
Enforster AI
Enforster AI est un outil de test de sécurité des applications statiques (SAST) natif de l'IA qui analyse le code comme un développeur senior. Il comprend la logique métier et le contexte pour identifier les vraies vulnérabilités avec une précision de 90 %, réduisant les faux positifs de 60 % et fournissant des correctifs générés par l'IA.
Analyse de codeDryrun Security
Dryrun Security est une plateforme de sécurité applicative alimentée par l'IA qui utilise l'Analyse de Sécurité Contextuelle (CSA) pour trouver et corriger les vulnérabilités complexes que les scanners traditionnels manquent. Elle s'intègre directement dans les flux de travail des développeurs comme GitHub, fournissant des retours en temps réel avec peu de faux positifs dans les pull requests pour améliorer la collaboration et accélérer le développement sécurisé.
Sécurité du Code
ZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code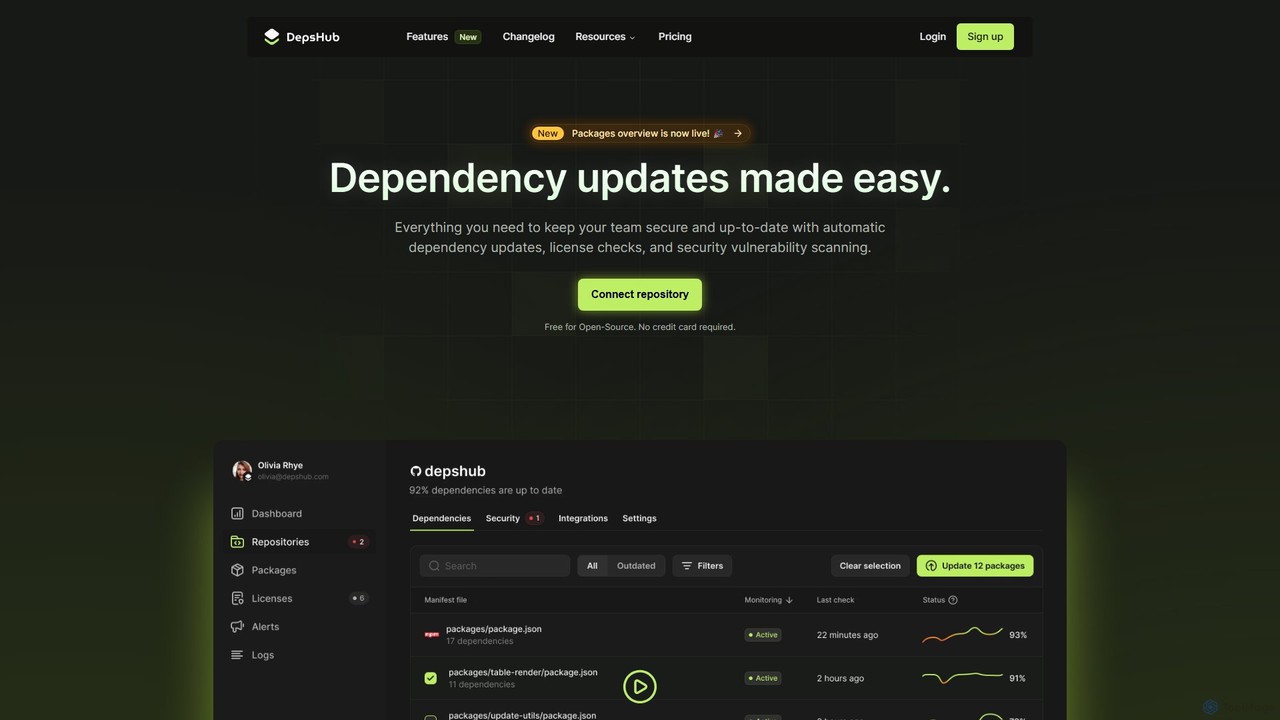
DepsHub
DepsHub est une plateforme alimentée par l'IA qui automatise la gestion des dépendances pour les équipes de développement. Elle simplifie les mises à jour, effectue des analyses de vulnérabilités de sécurité et garantit la conformité des licences, permettant aux développeurs de se concentrer sur le codage tout en maintenant une base de code sécurisée et à jour.
Gestion de Code
AppSec Assistant
Un assistant alimenté par l'IA intégré à Jira Cloud qui fournit des recommandations de sécurité automatisées pour le développement logiciel. Il aide les développeurs à écrire du code sécurisé dès la conception, rationalise les revues AppSec et intègre la sécurité directement dans le SDLC.
Sécurité du code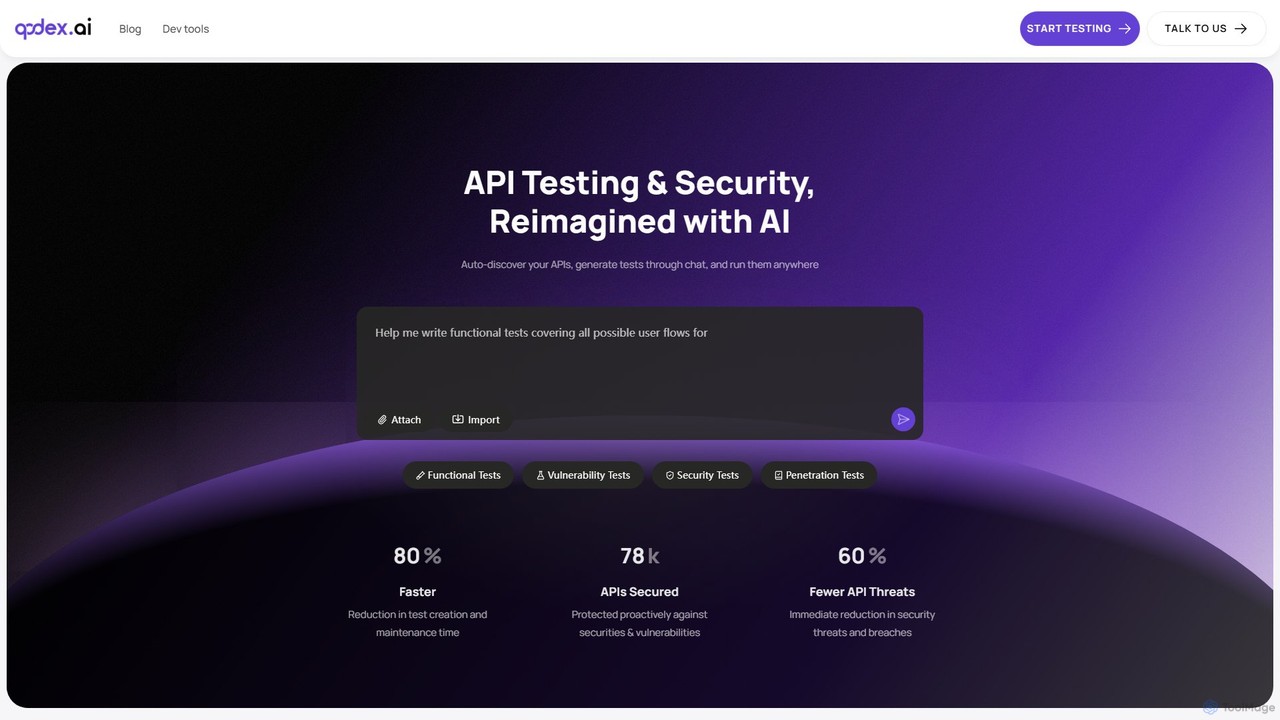
Qodex
Qodex est une plateforme alimentée par l'IA qui simplifie et accélère les tests et la sécurité des API. Elle découvre automatiquement vos API, génère des tests complets à partir de requêtes en anglais simple et s'intègre de manière transparente dans votre flux de travail de développeur. Réduisez le temps de création des tests de 80 % et livrez plus rapidement des logiciels sans bogues.
Sécurité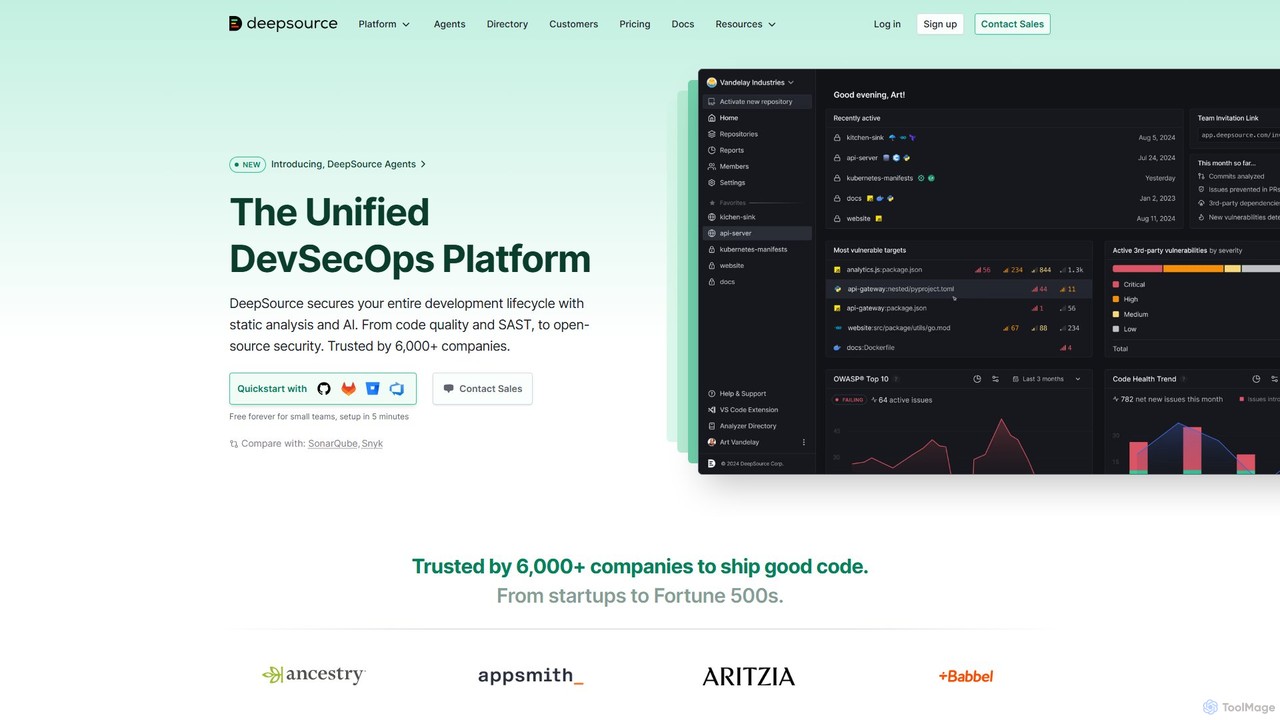
DeepSource
DeepSource est une plateforme DevSecOps unifiée qui utilise l'analyse statique et l'IA pour sécuriser l'ensemble du cycle de vie du développement. Elle aide les développeurs à livrer du code propre et sécurisé en automatisant les vérifications de qualité du code, l'analyse de sécurité (SAST) et l'analyse des dépendances open-source (SCA).
Assistant de code
Warden
Warden est un copilote IA conçu pour les ingénieurs en sécurité afin d'améliorer la productivité jusqu'à 10 fois. Il automatise les flux de travail de sécurité en générant des diagrammes d'architecture technique, en identifiant les risques et en suggérant des mesures d'atténuation, aidant ainsi à éliminer les retards de sécurité et à accélérer les lancements de produits.
Assistant de code
Aivory
Aivory est un outil de validation de conformité et de sécurité en temps réel pour les développeurs. Il s'intègre aux IDE comme VS Code et JetBrains pour analyser le code généré par l'IA et écrit par l'homme au fur et à mesure de la frappe, détectant les violations de plus de 18 normes (RGPD, HIPAA, OWASP) avant le commit, ce qui permet d'économiser beaucoup de temps et d'argent.
Qualité du code
Devozy.ai
Devozy.ai est une plateforme d'automatisation DevOps en libre-service conçue pour les équipes d'ingénierie informatique. Elle simplifie le déploiement de logiciels dans des environnements multi-cloud comme AWS, Azure et GCP, en fournissant des pipelines CI/CD prêts à l'emploi et des environnements d'application instantanés. Cela permet aux développeurs de se concentrer sur le codage, en éliminant les dépendances DevOps, en accélérant la livraison jusqu'à 5 fois et en réduisant les coûts.
Gestion multi-cloud
CodeThreat Comments (0)
Sign in to comment.
ConnexionNo comments yet.