

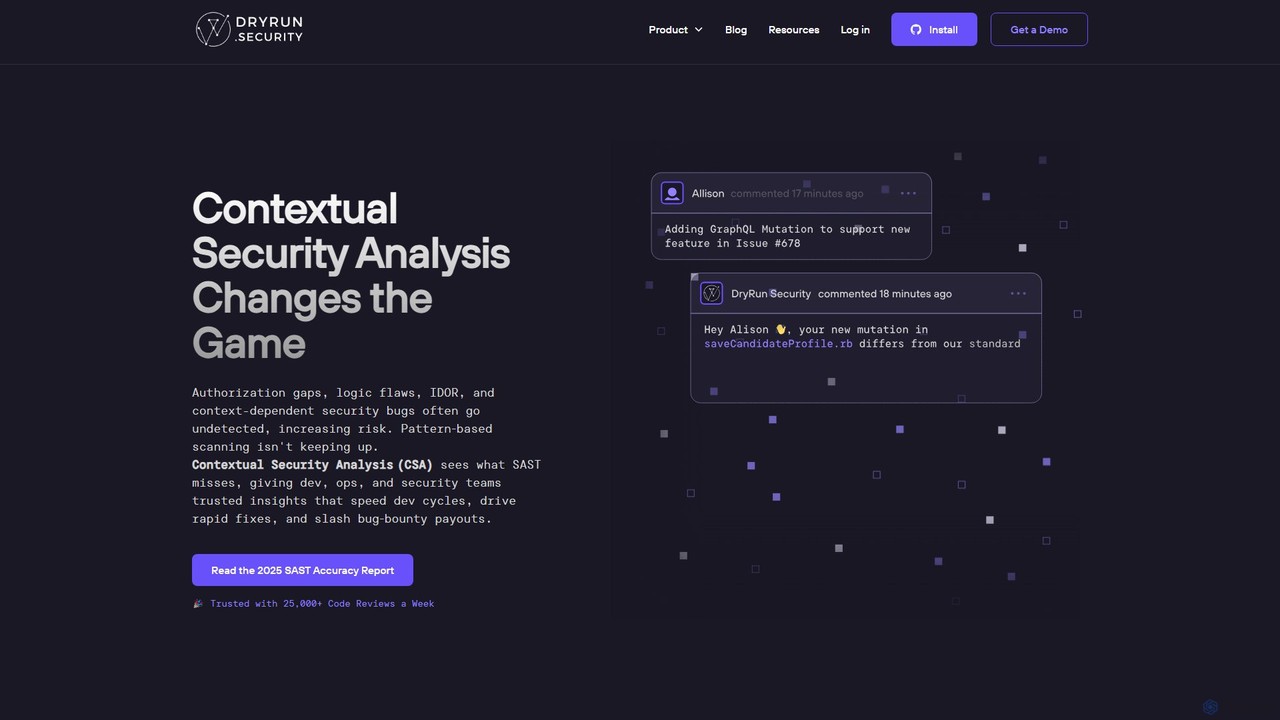
Dryrun Security Overview
Dryrun Security révolutionne la sécurité des applications (AppSec) en dépassant les limites des outils traditionnels. Alors que les outils conventionnels de test de sécurité statique des applications (SAST) basés sur des motifs sont connus pour leurs taux élevés de faux positifs et pour manquer des vulnérabilités critiques dépendant du contexte, Dryrun Security introduit l'Analyse de Sécurité Contextuelle (CSA). Cette approche native de l'IA est conçue pour comprendre le « pourquoi » derrière le code, et pas seulement le « quoi ». Elle analyse les chemins de code, l'intention du développeur et les nuances spécifiques au langage pour découvrir des risques de sécurité complexes tels que les failles d'autorisation, les références directes non sécurisées à des objets (IDOR) et les défauts de logique métier qui passent souvent inaperçus. En fournissant des informations fiables et riches en contexte, Dryrun Security permet aux équipes de développement, d'exploitation et de sécurité d'accélérer les cycles de développement, de mettre en œuvre des correctifs rapides et de réduire considérablement les coûts et les risques liés à la sécurité.
Comment utiliser Dryrun Security
La prise en main de Dryrun Security est conçue pour être un processus fluide et rapide, s'intégrant directement dans votre écosystème de développement existant sans créer de friction. La configuration peut être réalisée en quelques minutes seulement en trois étapes simples :
- Connectez-vous avec GitHub : L'installation ne prend que quelques secondes. Connectez simplement votre compte GitHub (avec un support pour GitLab à venir) pour bénéficier immédiatement d'un ensemble de politiques de sécurité de base qui sont automatiquement appliquées.
- Ajoutez vos dépôts : Sélectionnez les dépôts de code que vous souhaitez protéger. Plus vous ajoutez de dépôts, plus votre couverture de sécurité sera complète, permettant à Dryrun Security de détecter un plus large éventail de problèmes potentiels dans la base de code de votre organisation.
- Restez sécurisé en temps réel : Une fois configuré, Dryrun Security fonctionne automatiquement en arrière-plan. Il analyse chaque pull request, fournissant des notifications instantanées et des retours exploitables directement dans l'interface utilisateur de GitHub et via des intégrations Slack. Cela garantit que les développeurs et les équipes de sécurité sont alertés des risques dès leur apparition, et non après qu'ils se soient intégrés dans la base de code.
Fonctionnalités principales de Dryrun Security
- Analyse de Sécurité Contextuelle (CSA) : Le cœur de la plateforme, la CSA va bien au-delà de la simple correspondance de motifs. Elle analyse en profondeur les modifications de code pour comprendre leur comportement et leur intention, identifiant des vulnérabilités qui ne sont visibles qu'avec une compréhension contextuelle complète.
- Politiques de Code en Langage Naturel (NLCP) : Donnez du pouvoir à toute votre équipe en définissant et en appliquant des politiques de sécurité en utilisant un langage simple et lisible par l'homme. Cela déplace les politiques critiques des documents statiques et des wikis directement dans le pipeline de développement, les rendant compréhensibles et exploitables pour tous, des développeurs juniors aux architectes seniors.
- Aperçus du Code (Code Insights) : Obtenez une visibilité sans précédent sur chaque modification de code se produisant dans votre organisation. Cette fonctionnalité vous aide à identifier précisément où et quand le risque est introduit dans votre base de code, permettant aux équipes de sécurité de se concentrer sur les pull requests qui comptent vraiment.
- Politiques de base automatiques : Soyez protégé dès le premier jour avec un ensemble complet de politiques préconfigurées ciblant les principales catégories de vulnérabilités. Celles-ci incluent l'injection SQL (SQLi), la falsification de requête côté serveur (SSRF), l'injection de commande, les failles d'authentification/autorisation, l'IDOR, les secrets codés en dur, l'Infrastructure as Code (IaC) non sécurisée, le Cross-Site Scripting (XSS), et plus encore, sans nécessiter de configuration complexe.
- Intégration transparente dans le flux de travail des développeurs : En fournissant des retours directement dans les pull requests de GitHub et en envoyant des notifications à Slack, Dryrun Security rencontre les développeurs là où ils se trouvent. Cela élimine le besoin de changer de contexte ou d'utiliser des tableaux de bord séparés, favorisant une culture de la sécurité sans ralentir le développement.
Cas d'utilisation pour Dryrun Security
Dryrun Security est conçu pour apporter de la valeur à divers rôles au sein d'une organisation technologique :
- Pour les CISO et les responsables de la sécurité : Augmentez l'impact de votre équipe de sécurité sans augmenter les effectifs. Dryrun Security automatise le type d'analyse nuancée qui nécessitait auparavant un expert humain, rationalise l'application de la conformité et augmente l'engagement des développeurs dans la sécurité en fournissant des retours clairs et à faible bruit.
- Pour les ingénieurs AppSec : Cessez de courir après des listes interminables de faux positifs. Les découvertes de haute précision de Dryrun Security vous permettent de vous concentrer sur les risques réels. Utilisez les Aperçus du Code pour prioriser les changements critiques et collaborer plus efficacement avec les équipes de développement en utilisant un contexte partagé.
- Pour les développeurs : Recevez des conseils instantanés et exploitables sur l'écriture de code sécurisé directement dans vos pull requests. C'est comme avoir un coach de sécurité intégré à votre flux de travail. Les explications claires et en langage simple vous aident à corriger rapidement les problèmes et à apprendre les meilleures pratiques de sécurité, le tout sans goulots d'étranglement frustrants.
Avantages de Dryrun Security
Dryrun Security offre un avantage distinct par rapport aux outils AppSec traditionnels en changeant fondamentalement la relation entre les développeurs et la sécurité.
- Précision de détection supérieure : Il trouve des classes entières de vulnérabilités que les outils de correspondance de motifs manquent, réduisant considérablement le risque de violation.
- Réduction drastique des faux positifs : En comprenant le contexte, l'outil évite de submerger les équipes d'alertes non pertinentes, garantissant que lorsqu'un problème est signalé, il est réel et nécessite une attention.
- Collaboration sans friction : Il met fin à l'impasse entre les équipes de sécurité et de développement en créant une compréhension partagée du risque et en fournissant un terrain d'entente pour la remédiation.
- Sécurité proactive, « Shift-Left » : La sécurité n'est plus une porte finale mais une partie intégrante du processus de développement. Les problèmes sont détectés tôt, éliminant les surprises de dernière minute et respectant les calendriers de publication.
- Sécurité évolutive : La plateforme multiplie efficacement les capacités de votre équipe de sécurité existante, vous permettant de sécuriser une base de code en croissance sans une augmentation linéaire du personnel de sécurité.
Tarification et plans
Dryrun Security propose une approche tarifaire personnalisée et adaptée aux besoins de votre organisation. Pour commencer, vous pouvez vous inscrire à un essai gratuit de 2 semaines pour découvrir par vous-même toutes les capacités de la plateforme. Pour des informations détaillées sur la tarification et pour discuter d'un plan adapté à votre équipe, il est conseillé de planifier une démonstration personnalisée 1-à-1 avec leurs experts en sécurité.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 7.9K
- 2026-1: 7.8K
- 2026-2: 4.5K
- 2026-3: 3.3K
- 2026-4: 3.9K
- 2026-5: 2.4K
Geography
Top 5 countries / regions
- 🇺🇸États-Unis60.2%
- 🇮🇳Inde39.8%
Top keywords
| Keyword | Cost per click |
|---|---|
| dryrun | $22.73 |
| dryrun security | $0.00 |
| dryrun security newsroom | $0.00 |
| dry run tool | $0.00 |
| security testing | $0.76 |
Dryrun Security Alternatives

Snyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du Code
Corgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du Code
ZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code
Healthy Package
Healthy Package est un outil alimenté par l'IA de DerScanner qui évalue la sécurité et la santé des paquets open-source. Il analyse plus de 100 millions de paquets, fournissant un score de santé complet basé sur la popularité, la fiabilité de l'auteur, l'engagement en matière de sécurité et l'activité de la communauté pour aider les développeurs à prévenir les vulnérabilités dans leurs applications.
Sécurité du Code
Aquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du CodeDryrun Security Categories
Dryrun Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Snyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du CodeCorgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du CodeZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
AutomatisationHealthy Package
Healthy Package est un outil alimenté par l'IA de DerScanner qui évalue la sécurité et la santé des paquets open-source. Il analyse plus de 100 millions de paquets, fournissant un score de santé complet basé sur la popularité, la fiabilité de l'auteur, l'engagement en matière de sécurité et l'activité de la communauté pour aider les développeurs à prévenir les vulnérabilités dans leurs applications.
Sécurité du Code
Sourcery
Sourcery est un outil de revue de code alimenté par l'IA qui automatise les revues de code, trouve les bogues, améliore la qualité du code et accélère le partage des connaissances. Il s'intègre directement dans vos flux de travail IDE, GitHub et GitLab, fournissant des retours instantanés et des suggestions de refactoring pour plus de 30 langages.
Assistant de Code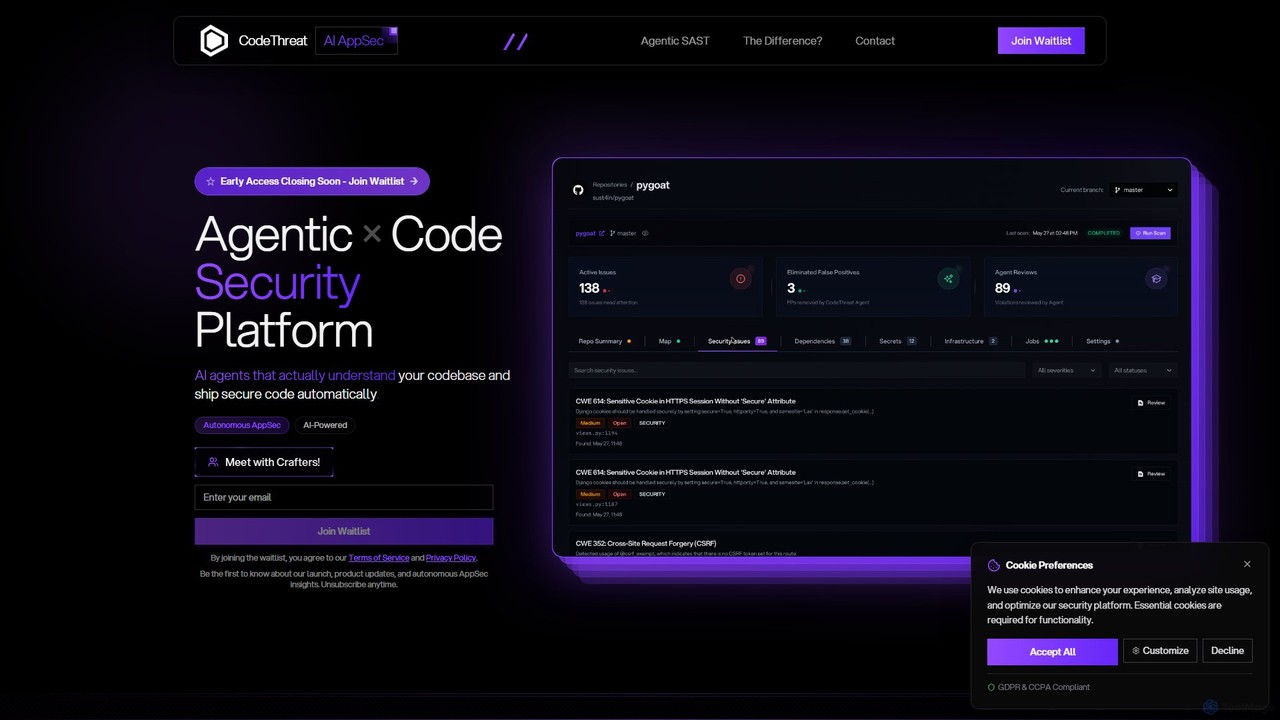
CodeThreat
CodeThreat est une plateforme SAST agentique alimentée par l'IA qui agit comme un ingénieur en sécurité des applications autonome. Elle comprend en profondeur votre base de code, identifie les vulnérabilités contextuelles, élimine les faux positifs et corrige automatiquement les menaces, vous assurant de livrer du code sécurisé sans ralentir le développement.
Sécurité du code
win3zz
win3zz est une plateforme de cybersécurité alimentée par l'IA, conçue pour la détection proactive des menaces et la gestion des vulnérabilités. Elle automatise les tests d'intrusion, scanne les vulnérabilités sur les actifs web, mobiles et réseau, et fournit une analyse de code pilotée par l'IA pour aider les équipes de développement et de sécurité à construire et maintenir des applications sécurisées.
Analyse de Code
AppSanctuary
AppSanctuary est une plateforme de sécurité des applications alimentée par l'IA qui automatise l'analyse des vulnérabilités, les contrôles de conformité et la détection des menaces. Elle aide les développeurs et les équipes de sécurité à créer et à maintenir des applications mobiles et web sécurisées en fournissant une analyse approfondie du code, des conseils de remédiation exploitables et une intégration CI/CD transparente.
Sécurité et Conformité
CodeAnt AI
CodeAnt AI est une plateforme alimentée par l'IA qui automatise les revues de code, améliore la qualité du code et garantit la sécurité des applications. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant des résumés de pull requests générés par l'IA, des corrections en un clic et une analyse continue des vulnérabilités, aidant les équipes à livrer un code plus propre et plus sûr plus rapidement.
Qualité du code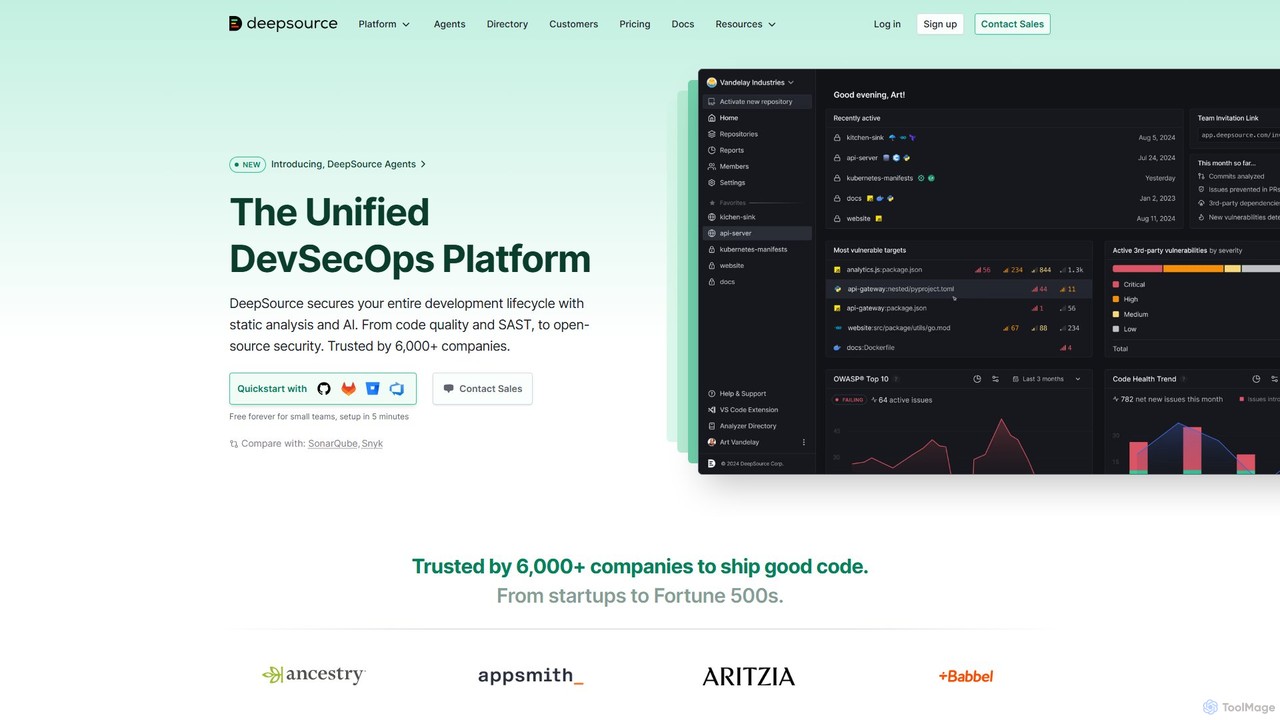
DeepSource
DeepSource est une plateforme DevSecOps unifiée qui utilise l'analyse statique et l'IA pour sécuriser l'ensemble du cycle de vie du développement. Elle aide les développeurs à livrer du code propre et sécurisé en automatisant les vérifications de qualité du code, l'analyse de sécurité (SAST) et l'analyse des dépendances open-source (SCA).
Assistant de code
Kodus
Kodus est un outil de revue de code alimenté par l'IA qui agit comme un développeur senior dans votre équipe. Il analyse automatiquement les pull requests dans Git, fournissant des retours exploitables sur la qualité du code, la sécurité et la performance. Il aide les équipes à réduire le temps de revue, à livrer plus rapidement et à diminuer les bogues en production.
Qualité du code
Haystack
Haystack est une plateforme de revue de code alimentée par l'IA qui transforme les pull requests complexes en un canevas visuel et interactif. Elle guide intelligemment les relecteurs à travers les changements de code, permettant une compréhension plus rapide, une collaboration en contexte et une fusion plus efficace, tout en prenant en charge un large éventail de langages de programmation.
Assistant de code
Aptori
Aptori est une plateforme de sécurité des applications alimentée par l'IA qui agit comme un Ingénieur en Sécurité IA autonome. Elle détecte, trie et corrige de manière proactive les vulnérabilités dans votre code, vos API, vos applications et votre infrastructure cloud. En intégrant la sécurité dans le cycle de vie du développement logiciel, Aptori aide les équipes à accélérer les livraisons, à garantir la conformité et à maintenir une posture de sécurité résiliente.
Revue de code
fsck.ai
fsck.ai est un assistant de revue de code open-source alimenté par l'IA, conçu pour accélérer les flux de travail de développement. Il analyse automatiquement les pull requests, identifie les défauts et bogues potentiels, et fournit des retours directement dans GitHub, agissant comme un Copilot pour la qualité du code.
Assistant de Code
Dryrun Security Comments (0)
Sign in to comment.
ConnexionNo comments yet.