
Beagle Security Overview
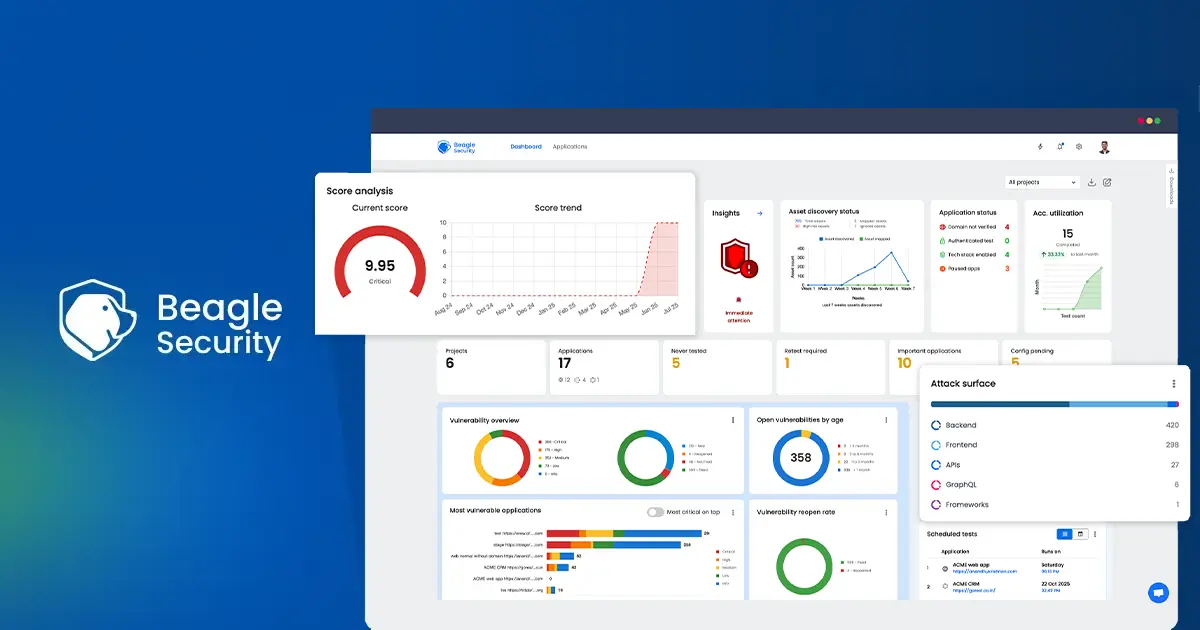
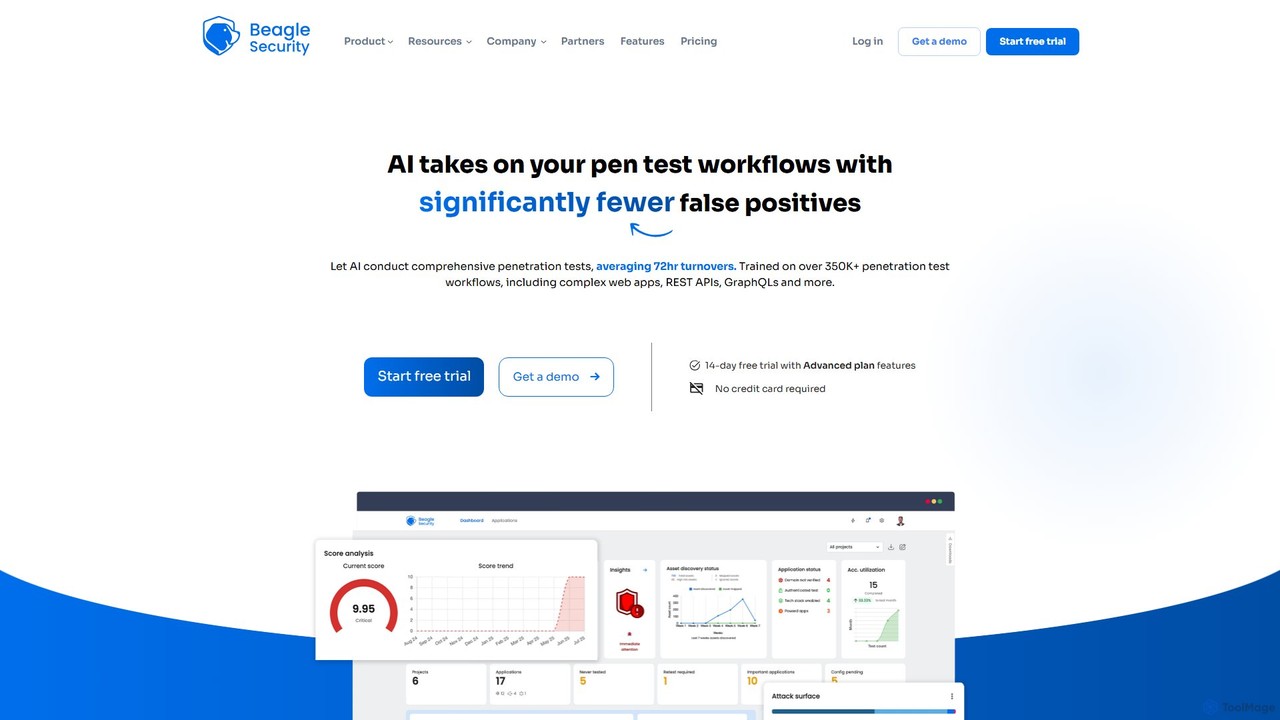
Beagle Security est une plateforme complète, pilotée par l'IA, conçue pour automatiser et simplifier les tests de sécurité des applications web et des API. Fondée en 2020, sa mission est de permettre aux organisations d'identifier et de traiter de manière proactive les menaces de sécurité dès le début du cycle de vie du développement. En s'appuyant sur l'intelligence artificielle et une approche de test de type humain, Beagle Security offre la profondeur d'un test d'intrusion manuel avec la vitesse et l'évolutivité d'une solution automatisée. Elle sert plus de 1800 clients, les aidant à gagner du temps, à réduire les coûts de conformité et à instaurer la confiance avec leurs utilisateurs en garantissant la sécurité de leurs actifs numériques.
La plateforme est conçue pour surmonter les limites des scanners de vulnérabilités traditionnels. Elle fournit des informations intelligentes, prend en charge les technologies modernes comme les API REST et GraphQL, et s'intègre en douceur dans les flux de travail de développement existants. En mettant l'accent sur la sécurité continue, Beagle Security aide les équipes à passer d'une posture de sécurité réactive à une posture proactive, rendant la sécurité applicative robuste accessible aux organisations de toutes tailles.
Comment utiliser Beagle Security
Démarrer avec Beagle Security est un processus simple conçu pour l'efficacité :
- Inscription et vérification du domaine : Créez un compte et commencez un essai gratuit de 14 jours du plan Advanced. Vérifiez la propriété de votre domaine en utilisant l'une des quatre méthodes simples : téléversement de fichier, enregistrement DNS, balise HTML ou un plugin WordPress dédié.
- Ajoutez vos applications : Ajoutez vos applications web, sous-domaines ou adresses IP au tableau de bord. Pour les tests d'API, vous pouvez importer de manière transparente les points de terminaison depuis les collections Swagger ou Postman.
- Configurez votre test : Personnalisez le test d'intrusion pour l'adapter à vos besoins. Définissez la pile technologique (langage, base de données, framework) pour des tests plus précis, enregistrez des séquences de connexion complexes ou des flux d'utilisateurs spécifiques, et définissez la vitesse du test.
- Exécutez le test automatisé : Lancez le test d'intrusion. Le moteur d'IA de Beagle Security sélectionne dynamiquement les cas de test pertinents et son robot d'exploration intelligent navigue dans votre application, y compris les applications à page unique (SPA), pour assurer une couverture complète. Vous pouvez planifier des tests pour qu'ils s'exécutent quotidiennement, hebdomadairement ou mensuellement.
- Analysez les rapports et corrigez : Une fois le test terminé, accédez à des rapports détaillés disponibles en plusieurs formats (PDF, JSON, CSV, XML). Les rapports incluent un score de risque, une preuve d'exploitation et une chronologie d'occurrence pour chaque vulnérabilité. Tirez parti des recommandations personnalisées basées sur le LLM pour guider votre équipe de développement dans la correction des problèmes.
- Intégrez et automatisez : Connectez Beagle Security à votre pipeline CI/CD (par exemple, Jenkins, GitLab, GitHub Actions) pour automatiser les tests de sécurité à chaque build. Intégrez-le avec des outils de suivi de bogues comme Jira et Trello, et recevez des notifications dans Slack ou Microsoft Teams pour rationaliser le flux de travail de remédiation.
Fonctionnalités principales de Beagle Security
- Moteur de test alimenté par l'IA : Utilise une IA avancée pour la sélection dynamique des cas de test, des tests d'intrusion de type humain et un LLM pour des conseils de remédiation sur mesure, réduisant considérablement les faux positifs.
- Analyse complète des vulnérabilités : Couvre les applications web, les API REST et les API GraphQL. Il teste plus de 3000 vulnérabilités, allant au-delà du Top 10 de l'OWASP et du Top 25 du CWE.
- Tests authentifiés et de logique métier : Prend en charge les analyses authentifiées pour les applications avec des flux de connexion complexes, y compris 2FA et CAPTCHA. Les utilisateurs peuvent enregistrer des scénarios de logique métier spécifiques pour des tests ciblés.
- Intégration DevSecOps et CI/CD : Offre des intégrations étendues avec les outils CI/CD, les suiveurs de bogues (Jira, Trello, Azure Boards) et les plateformes de communication (Slack, Teams, Discord) pour intégrer la sécurité dans le processus de développement.
- Conformité et rapports : Génère des rapports de conformité détaillés pour des normes comme HIPAA et PCI DSS. Les rapports sont personnalisables, peuvent être en marque blanche ou co-marqués, et utilisent la notation de risque CVSS et OWASP.
- Gestion des actifs et des vulnérabilités : Propose la découverte automatique d'actifs pour les sous-domaines, la surveillance de l'expiration des certificats SSL/TLS et des domaines, et un tableau de bord clair pour suivre l'état des vulnérabilités (nouvelle, corrigée, rouverte) dans le temps.
- Configuration flexible : Permet aux utilisateurs de suspendre et de reprendre les tests, de gérer la priorité des applications, de définir des vitesses de test personnalisées et de mettre en œuvre des contrôles d'accès basés sur les rôles pour les membres de l'équipe.
Cas d'utilisation pour Beagle Security
Beagle Security est idéal pour une variété de scénarios :
- Équipes DevSecOps : Pour intégrer les tests de sécurité automatisés directement dans leurs pipelines CI/CD, leur permettant de trouver et de corriger les vulnérabilités avant qu'elles n'atteignent la production.
- Analystes de sécurité : Pour effectuer des tests d'intrusion continus et automatisés qui complètent les efforts manuels, garantissant une posture de sécurité cohérente et à jour.
- Entreprises SaaS : Pour sécuriser leurs applications web et leurs API, maintenir la conformité avec des réglementations comme PCI DSS, et fournir une assurance de sécurité à leurs clients grâce à des badges et des certificats de sécurité.
- Agences numériques : Pour offrir des services à valeur ajoutée en fournissant aux clients des rapports de test d'intrusion de sécurité de marque ou en marque blanche pour les sites web et les applications qu'ils construisent.
Avantages de Beagle Security
Beagle Security se distingue par plusieurs avantages clés :
- Efficacité et rapidité : L'automatisation pilotée par l'IA réduit considérablement le temps et le coût associés aux tests d'intrusion manuels.
- Intégration profonde : S'intègre parfaitement dans les flux de travail de développement logiciel modernes, faisant de la sécurité une partie naturelle du processus plutôt qu'un goulot d'étranglement.
- Tarification transparente et basée sur l'utilisation : Les clients paient par test exécuté, et non par cible (FQDN), offrant une plus grande flexibilité et un meilleur rapport coût-efficacité par rapport aux modèles traditionnels.
- Intelligence exploitable : Va au-delà de la simple recherche de vulnérabilités en fournissant des recommandations contextuelles basées sur le LLM sur la manière de les corriger.
- Couverture complète : Une seule plateforme pour sécuriser les sites web, les applications à page unique et les API REST et GraphQL.
Tarification et plans
Beagle Security propose un modèle de tarification flexible et basé sur l'utilisation avec un essai gratuit de 14 jours du plan Advanced.
- Plan gratuit : Après l'essai, les comptes passent à un plan gratuit qui comprend 1 test léger par mois, des rapports d'analyse de surface mensuels et la surveillance de l'expiration SSL/domaine.
- Plan Essential (99 $/mois, facturé annuellement) : Conçu pour les équipes en croissance, ce plan comprend 2 tests/mois, 1 test simultané, la couverture OWASP Top 10 & CWE Top 25, les tests authentifiés et les tests planifiés.
- Plan Advanced (299 $/mois, facturé annuellement) : Le choix le plus populaire, offrant 15 tests/mois, 4 tests simultanés, des tests de sécurité API & GraphQL, des rapports de conformité (HIPAA, PCI DSS) et des intégrations complètes avec DevSecOps et les suiveurs de bogues.
- Plan Enterprise (Tarification personnalisée) : Adapté aux grandes organisations ayant des besoins en volumes de tests personnalisés, SSO, support client dédié et services d'intégration de conciergerie.
Des modules complémentaires pour des tests supplémentaires, des tests simultanés et des rapports en marque blanche sont disponibles pour le plan Advanced.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 90.7K
- 2026-1: 85.5K
- 2026-2: 77.5K
- 2026-3: 85.6K
- 2026-4: 80.1K
- 2026-5: 65.1K
Geography
Top 5 countries / regions
- 🇺🇸États-Unis31.8%
- 🇮🇳Inde25.6%
- 🇳🇬Nigeria16.6%
- 🇰🇭Cambodge13.0%
- 🇧🇩Bangladesh12.9%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 84.4% |
Referral | 15.6% |
Top keywords
| Keyword | Cost per click |
|---|---|
| beagle security | $0.00 |
| check domain expiry | $0.47 |
| check domain expiry date | $0.46 |
| domain expiry check | $0.43 |
| domain expiry checker | $0.72 |
Beagle Security Alternatives

Zerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Test
ethiack
Ethiack est une plateforme de piratage éthique autonome qui combine des tests d'intrusion automatisés par l'IA avec des pirates éthiques d'élite. Elle fournit des tests de sécurité continus 24/7 pour identifier et prioriser les vulnérabilités sur l'ensemble de votre infrastructure numérique, vous aidant à rester conforme et sécurisé avant que les menaces ne soient exploitées.
Test
Akto
Akto est une plateforme de sécurité des API agentique, alimentée par l'IA, destinée aux équipes modernes de sécurité des applications. Elle automatise l'ensemble du cycle de vie de la sécurité des API, de la découverte et de l'inventaire aux tests et à la protection en temps réel. Grâce à des agents IA autonomes, Akto surveille, teste et sécurise en continu les API, identifiant les vulnérabilités, l'exposition de données sensibles et les failles de logique métier 50 fois plus rapidement que les méthodes manuelles.
Sécurité des API
Maihem
Maihem est une plateforme avancée pour la sécurité de l'IA et la robotique, spécialisée dans le red teaming automatisé et les tests de vulnérabilité pour les applications de grands modèles de langage (LLM). Elle teste systématiquement les 10 principales vulnérabilités LLM de l'OWASP, telles que l'injection de prompt et l'empoisonnement de données, pour garantir un déploiement sûr, fiable et conforme des systèmes d'IA.
Test
equixly
Equixly est une plateforme de hacker IA agentique conçue pour maîtriser la sécurité des API. Elle automatise les tests d'intrusion en cartographiant l'ensemble de votre surface d'attaque API, en lançant des attaques basées sur les risques du Top 10 de l'OWASP et en simplifiant les rapports de conformité. Elle aide les développeurs et les équipes de sécurité à tester, identifier et corriger en continu les vulnérabilités dans le pipeline CI/CD.
Sécurité et TestsBeagle Security Categories
Beagle Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
equixly
Equixly est une plateforme de hacker IA agentique conçue pour maîtriser la sécurité des API. Elle automatise les tests d'intrusion en cartographiant l'ensemble de votre surface d'attaque API, en lançant des attaques basées sur les risques du Top 10 de l'OWASP et en simplifiant les rapports de conformité. Elle aide les développeurs et les équipes de sécurité à tester, identifier et corriger en continu les vulnérabilités dans le pipeline CI/CD.
Sécurité et TestsZerothreat
ZeroThreat est une plateforme de pentesting continu et de DAST alimentée par l'IA, conçue pour sécuriser les applications web et les API. Elle automatise la détection de plus de 40 000 vulnérabilités, y compris le Top 10 de l'OWASP et les CVE, fournissant des informations de sécurité rapides, précises et exploitables pour les développeurs et les équipes de sécurité.
Testethiack
Ethiack est une plateforme de piratage éthique autonome qui combine des tests d'intrusion automatisés par l'IA avec des pirates éthiques d'élite. Elle fournit des tests de sécurité continus 24/7 pour identifier et prioriser les vulnérabilités sur l'ensemble de votre infrastructure numérique, vous aidant à rester conforme et sécurisé avant que les menaces ne soient exploitées.
TestAkto
Akto est une plateforme de sécurité des API agentique, alimentée par l'IA, destinée aux équipes modernes de sécurité des applications. Elle automatise l'ensemble du cycle de vie de la sécurité des API, de la découverte et de l'inventaire aux tests et à la protection en temps réel. Grâce à des agents IA autonomes, Akto surveille, teste et sécurise en continu les API, identifiant les vulnérabilités, l'exposition de données sensibles et les failles de logique métier 50 fois plus rapidement que les méthodes manuelles.
Sécurité des API
HoundDog.ai
Un scanner de code de confidentialité proactif pour les applications d'IA qui automatise la cartographie des données et prévient les fuites de PII (données personnelles) tôt dans le développement. Il s'intègre au SDLC pour appliquer la confidentialité dès la conception, découvrir le Shadow AI et garantir la conformité avec des réglementations comme le RGPD et l'HIPAA.
Sécurité du Code
Patched
Patched est un framework open-source conçu pour automatiser les flux de travail informatiques et de développement. Il utilise l'IA pour détecter et corriger de manière proactive les problèmes tels que les bogues et les vulnérabilités avant qu'ils n'affectent les utilisateurs. La plateforme permet de créer des flux de travail agentiques personnalisés pour rationaliser des tâches telles que la revue de code, la génération de documentation et la mise à jour des dépendances.
Assistant de code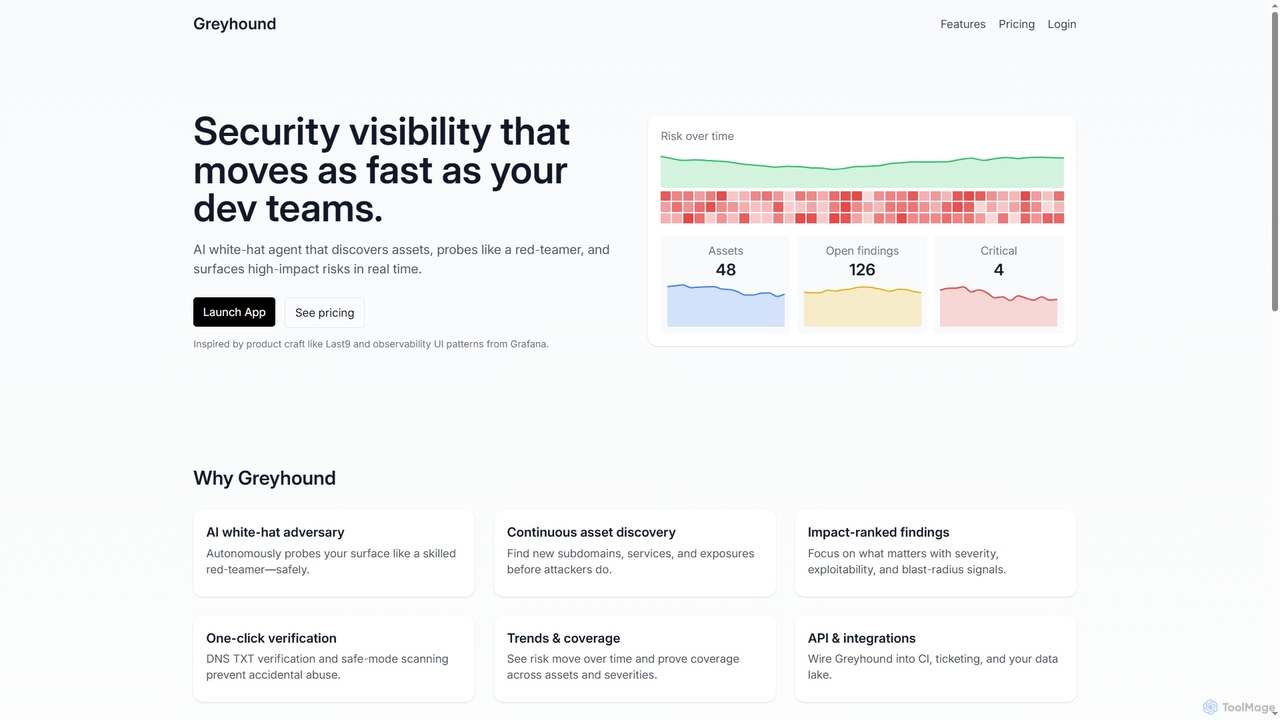
Greyhound
Greyhound est une plateforme de sécurité alimentée par l'IA qui fournit une analyse continue des actifs web et cloud. Elle émule un attaquant qualifié pour découvrir de manière autonome des actifs, identifier des vulnérabilités et fournir des résultats classés par impact avec des étapes de remédiation claires, aidant les équipes à se concentrer sur les risques critiques.
Sécurité du cloud
GoMask
GoMask est une plateforme alimentée par l'IA qui accélère le développement logiciel en fournissant des données de test instantanées, conformes et réalistes grâce à un masquage de données avancé et à la génération de données synthétiques. Elle élimine les goulots d'étranglement, assure la conformité réglementaire et s'intègre parfaitement dans les pipelines CI/CD modernes.
Masquage de données
DSALTA
DSALTA est une plateforme tout-en-un alimentée par l'IA qui automatise la gestion des risques fournisseurs, de la conformité et de la confiance. Elle aide les organisations à être prêtes pour l'audit en quelques jours, et non en mois, en rédigeant des politiques, en collectant des preuves, en évaluant les fournisseurs et en corrigeant les problèmes en temps réel. Grâce à une surveillance continue et à une remédiation basée sur l'IA, DSALTA rationalise les flux de travail GRC, réduit l'effort manuel et améliore la posture de sécurité. Un essai gratuit de 14 jours est disponible.
Automatisation de la conformité
Casco
Casco est une plateforme de tests de sécurité autonomes pour les systèmes d'IA. Elle agit comme une équipe rouge (red team) IA continue et toujours active, identifiant de manière proactive et aidant à corriger les vulnérabilités dans les agents, applications et infrastructures d'IA avant que des attaquants malveillants ne puissent les exploiter, remplaçant les tests d'intrusion périodiques par une surveillance automatisée toute l'année.
Sécurité du modèle
DepsHub
DepsHub est une plateforme alimentée par l'IA qui automatise la gestion des dépendances pour les équipes de développement. Elle simplifie les mises à jour, effectue des analyses de vulnérabilités de sécurité et garantit la conformité des licences, permettant aux développeurs de se concentrer sur le codage tout en maintenant une base de code sécurisée et à jour.
Gestion de Code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
win3zz
win3zz est une plateforme de cybersécurité alimentée par l'IA, conçue pour la détection proactive des menaces et la gestion des vulnérabilités. Elle automatise les tests d'intrusion, scanne les vulnérabilités sur les actifs web, mobiles et réseau, et fournit une analyse de code pilotée par l'IA pour aider les équipes de développement et de sécurité à construire et maintenir des applications sécurisées.
Analyse de Code
Comp AI
Comp AI est une plateforme alimentée par l'IA qui simplifie et automatise l'obtention et le maintien de la conformité en matière de sécurité et de confidentialité avec des normes telles que SOC 2, HIPAA, RGPD et ISO 27001. Elle aide les entreprises à rationaliser la collecte de preuves, la gestion des politiques et la préparation aux audits, économisant ainsi un temps et des ressources considérables.
Gestion des Risques
Salt Security
Salt Security est une plateforme pionnière de sécurité des API alimentée par l'IA qui offre une protection complète tout au long du cycle de vie des API. Elle utilise un moteur breveté, piloté par l'IA, pour découvrir automatiquement toutes les API, prévenir les attaques sophistiquées en temps réel et garantir une conformité continue. La plateforme offre une visibilité approfondie, une détection proactive des menaces et une gouvernance automatisée pour sécuriser les données et services critiques contre les menaces modernes, y compris le Top 10 des API de l'OWASP.
Test
Beagle Security Comments (0)
Sign in to comment.
ConnexionNo comments yet.