
EdgeBit Overview
EdgeBit est une plateforme complète de sécurité de la chaîne d'approvisionnement conçue pour relever les défis du développement logiciel moderne, où les dépendances sont nombreuses et dynamiques. Elle offre une visibilité de bout en bout en connectant les pipelines de construction (build) à ce qui est réellement en cours d'exécution dans votre parc de serveurs. Cette approche unique permet à EdgeBit de mettre en évidence les vulnérabilités pertinentes et hautement prioritaires en comprenant quelles dépendances sont activement exécutées, réduisant ainsi efficacement le bruit des problèmes non exploitables et permettant aux équipes de se concentrer sur les risques réels.
Fondée par des vétérans de CoreOS et Red Hat, EdgeBit s'appuie sur une expertise approfondie en infrastructure cloud, conteneurs et sécurité. La plateforme repose sur la conviction que les équipes de sécurité peuvent être habilitées à prioriser les enquêtes sans distraire les ingénieurs avec un flux constant d'alertes de vulnérabilité. En utilisant l'analyse et l'automatisation alimentées par l'IA, EdgeBit rationalise l'ensemble du processus de recherche, de correction et de fusion des mises à jour de dépendances.
Comment utiliser EdgeBit
Démarrer avec EdgeBit est un processus simple conçu pour s'intégrer de manière transparente dans les flux de travail existants :
- Inscrivez-vous : Créez une organisation EdgeBit en vous inscrivant sur leur site web.
- Activez l'Autofix des dépendances : Installez l'application GitHub EdgeBit dans votre organisation. Cela permet à EdgeBit de tester en continu vos dépendances et de créer automatiquement des pull requests avec des mises à jour sûres et à faible risque.
- Intégrez avec les pipelines de build : Configurez vos pipelines CI/CD (par exemple, GitHub Actions, AWS CodeBuild, BuildKite) pour générer et soumettre une nomenclature logicielle (SBOM) à EdgeBit à chaque build. Cela fournit un enregistrement clair de vos composants logiciels.
- Déployez l'agent d'exécution : Pour une visibilité complète, installez l'agent Linux EdgeBit sur vos serveurs ou dans votre cluster Kubernetes. Cet agent suit les dépendances activement utilisées dans votre environnement de production.
- Priorisez et corrigez : Avec les données du temps de build et du temps d'exécution, le tableau de bord d'EdgeBit met en évidence les vulnérabilités les plus critiques. Les équipes de sécurité peuvent enquêter avec un contexte complet, et les développeurs peuvent simplement examiner et fusionner les PR de correction automatisés générés par le bot EdgeBit.
Fonctionnalités principales de EdgeBit
- Autofix des dépendances alimenté par l'IA : Détecte automatiquement les vulnérabilités et génère des pull requests avec des mises à niveau de dépendances sûres et testées, minimisant l'effort des développeurs.
- Visibilité de la chaîne d'approvisionnement en temps réel : Connecte les SBOM du temps de build à l'analyse d'exécution pour fournir un inventaire en direct de votre logiciel et de son profil de risque réel.
- Suivi des dépendances actives : L'agent d'exécution identifie précisément quels composants et chemins de code sont exécutés, permettant une priorisation précise des vulnérabilités.
- Génération et gestion de SBOM : S'intègre aux systèmes de build pour créer et analyser des SBOM, fournissant une couche fondamentale pour la sécurité de la chaîne d'approvisionnement.
- Priorisation des vulnérabilités avec EPSS : Utilise le système de notation de prédiction d'exploitation (EPSS) pour se concentrer sur les vulnérabilités les plus susceptibles d'être exploitées.
- Intégrations axées sur les développeurs : Un bot dédié pour GitHub et GitLab qui communique les informations de sécurité directement dans le flux de travail du développeur, faisant de la sécurité une responsabilité partagée.
- Intégrations prêtes pour l'entreprise : Prend en charge le SSO d'entreprise (Google, Okta, OIDC) et se synchronise avec des outils comme Jira et Vanta pour des opérations rationalisées.
Cas d'utilisation pour EdgeBit
EdgeBit est précieux pour diverses équipes au sein d'une organisation technologique :
- Équipes de sécurité : Peuvent aller au-delà de l'analyse statique et prioriser les vulnérabilités en fonction de l'exploitabilité réelle et de l'utilisation en cours d'exécution, réduisant considérablement les faux positifs et la fatigue des alertes.
- Ingénieurs DevOps et Plateforme : Peuvent intégrer la sécurité automatisée et la gestion des dépendances directement dans leurs pipelines CI/CD, garantissant que seul du code sécurisé est déployé.
- Développeurs de logiciels : Sont libérés de la tâche chronophage d'enquêter et de mettre à jour manuellement les dépendances vulnérables. Ils reçoivent des pull requests automatisés et pré-validés qu'ils peuvent fusionner en toute confiance.
Avantages de EdgeBit
EdgeBit offre un avantage significatif par rapport aux outils de sécurité traditionnels en fournissant un contexte. Au lieu de simplement lister les vulnérabilités potentielles, il vous indique lesquelles sont importantes. Les principaux avantages incluent :
- Réduction de la fatigue des alertes : En se concentrant sur les composants vulnérables et activement utilisés, il élimine le bruit et permet aux équipes de se concentrer sur les menaces réelles.
- Augmentation de la productivité des développeurs : L'automatisation s'occupe du travail fastidieux des mises à jour de dépendances, permettant aux ingénieurs de se concentrer sur la création de fonctionnalités.
- Posture de sécurité proactive : Surveille et corrige en continu les dépendances, empêchant les vulnérabilités d'atteindre la production.
- Visibilité complète : Offre une vue unifiée de votre chaîne d'approvisionnement logicielle, du référentiel de code source au serveur en cours d'exécution.
Tarification et plans
EdgeBit propose un modèle de tarification flexible et à plusieurs niveaux pour répondre à différents besoins :
- Plan Développeur (Gratuit) : Idéal pour les développeurs individuels ou les petits projets. Comprend une investigation de sécurité manuelle illimitée, une analyse de pipeline de build pour jusqu'à 3 charges de travail, une analyse d'exécution pour 1 serveur, et un bot GitHub/Autofix des dépendances pour 3 dépôts.
- Plan Équipe (Payant) : Conçu pour les équipes en croissance et s'adapte à n'importe quelle taille de parc. Le prix est par développeur, par mois. Ce plan comprend des charges de travail et des dépôts illimités, avec une analyse d'exécution facturée par serveur. Il inclut également le SSO d'entreprise et le support pour GitHub, GitLab, et plus encore. Un essai gratuit est disponible.
- Plan Entreprise (Tarification personnalisée) : Un plan sur mesure pour les grandes organisations nécessitant une protection complète pour l'ensemble de leur chaîne d'approvisionnement. Il comprend toutes les fonctionnalités du plan Équipe avec une tarification personnalisée et un support dédié.
EdgeBit Alternatives

Corgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du Code
HoundDog.ai
Un scanner de code de confidentialité proactif pour les applications d'IA qui automatise la cartographie des données et prévient les fuites de PII (données personnelles) tôt dans le développement. Il s'intègre au SDLC pour appliquer la confidentialité dès la conception, découvrir le Shadow AI et garantir la conformité avec des réglementations comme le RGPD et l'HIPAA.
Sécurité du Code
SecuredAI
SecuredAI est une plateforme de sécurité Web3 alimentée par l'IA qui fournit des audits de sécurité de contrats intelligents professionnels en quelques minutes. Elle offre une infrastructure de sécurité complète, incluant la surveillance en temps réel sur la chaîne, des simulations d'exploitation et la vérification sur la chaîne, permettant aux développeurs de livrer du code sécurisé 100 fois plus vite et de protéger leurs projets DeFi.
Sécurité du Code
Snyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du Code
ZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du CodeEdgeBit Categories
EdgeBit Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Binarly
Binarly est une plateforme de sécurité de la chaîne d'approvisionnement des micrologiciels et des logiciels, alimentée par l'IA. Elle utilise une analyse binaire avancée pour détecter les vulnérabilités connues et inconnues, le code malveillant et les dépendances cachées sans nécessiter le code source, réduisant ainsi considérablement les faux positifs et fournissant des correctifs exploitables.
Analyse de CodeCorgea
Corgea est une plateforme de sécurité des applications (AppSec) alimentée par l'IA qui unifie SAST, SCA, l'analyse des secrets, et plus encore. Elle trie intelligemment les vulnérabilités, réduisant les faux positifs jusqu'à 90 %, et génère automatiquement des correctifs de code. Conçue pour les équipes de développement modernes, Corgea s'intègre de manière transparente dans les flux de travail des développeurs (GitHub, Azure DevOps), leur permettant de sécuriser chaque commit sans sacrifier la vitesse.
Sécurité du CodeSnyk
Snyk est une plateforme de sécurité pour développeurs alimentée par l'IA qui aide les entreprises à créer des logiciels en toute sécurité. Elle trouve et corrige de manière proactive les vulnérabilités dans le code personnalisé, les dépendances open source, les conteneurs et l'Infrastructure as Code (IaC) tout au long du cycle de vie du développement, de l'IDE à la production.
Sécurité du CodeZeroPath
ZeroPath est une plateforme de sécurité des applications (AppSec) native de l'IA qui unifie SAST, SCA, la détection de secrets, et plus encore. Elle trouve et corrige intelligemment les vulnérabilités complexes, réduit considérablement les faux positifs et s'intègre de manière transparente dans les flux de travail des développeurs pour faire de la sécurité un effort collaboratif.
Sécurité du Code
Jyek
Jyek est une plateforme d'agent IA qui comprend les objectifs, crée des plans d'exécution, utilise des outils et fournit des résultats vérifiables pour les tâches complexes à étapes multiples.
Automatisation
Aquilax
AquilaX est une plateforme DevSecOps alimentée par l'IA, conçue pour sécuriser les logiciels tout au long du cycle de vie du développement. Elle s'intègre de manière transparente dans les pipelines CI/CD, offrant une suite de 12 scanners avancés pour les vulnérabilités, les secrets et la conformité. Grâce à son modèle d'IA auto-apprenant, AquilaX réduit considérablement les faux positifs, fournit des étapes de remédiation exploitables et permet aux équipes de livrer du code sécurisé en toute confiance et rapidité.
Sécurité du Code
CodeThreat
CodeThreat est une plateforme SAST agentique alimentée par l'IA qui agit comme un ingénieur en sécurité des applications autonome. Elle comprend en profondeur votre base de code, identifie les vulnérabilités contextuelles, élimine les faux positifs et corrige automatiquement les menaces, vous assurant de livrer du code sécurisé sans ralentir le développement.
Sécurité du code
Aptori
Aptori est une plateforme de sécurité des applications alimentée par l'IA qui agit comme un Ingénieur en Sécurité IA autonome. Elle détecte, trie et corrige de manière proactive les vulnérabilités dans votre code, vos API, vos applications et votre infrastructure cloud. En intégrant la sécurité dans le cycle de vie du développement logiciel, Aptori aide les équipes à accélérer les livraisons, à garantir la conformité et à maintenir une posture de sécurité résiliente.
Revue de code
DepsHub
DepsHub est une plateforme alimentée par l'IA qui automatise la gestion des dépendances pour les équipes de développement. Elle simplifie les mises à jour, effectue des analyses de vulnérabilités de sécurité et garantit la conformité des licences, permettant aux développeurs de se concentrer sur le codage tout en maintenant une base de code sécurisée et à jour.
Gestion de Code
Enforster AI
Enforster AI est un outil de test de sécurité des applications statiques (SAST) natif de l'IA qui analyse le code comme un développeur senior. Il comprend la logique métier et le contexte pour identifier les vraies vulnérabilités avec une précision de 90 %, réduisant les faux positifs de 60 % et fournissant des correctifs générés par l'IA.
Analyse de code
Gammacode
Gammacode est une plateforme d'intelligence de code alimentée par l'IA, conçue pour accélérer le développement logiciel en générant du code prêt pour la production, en détectant les vulnérabilités et en automatisant les corrections. Elle prend en charge les utilisateurs techniques et non techniques via une interface web et CLI, en mettant l'accent sur la confidentialité et la sécurité.
Génération de code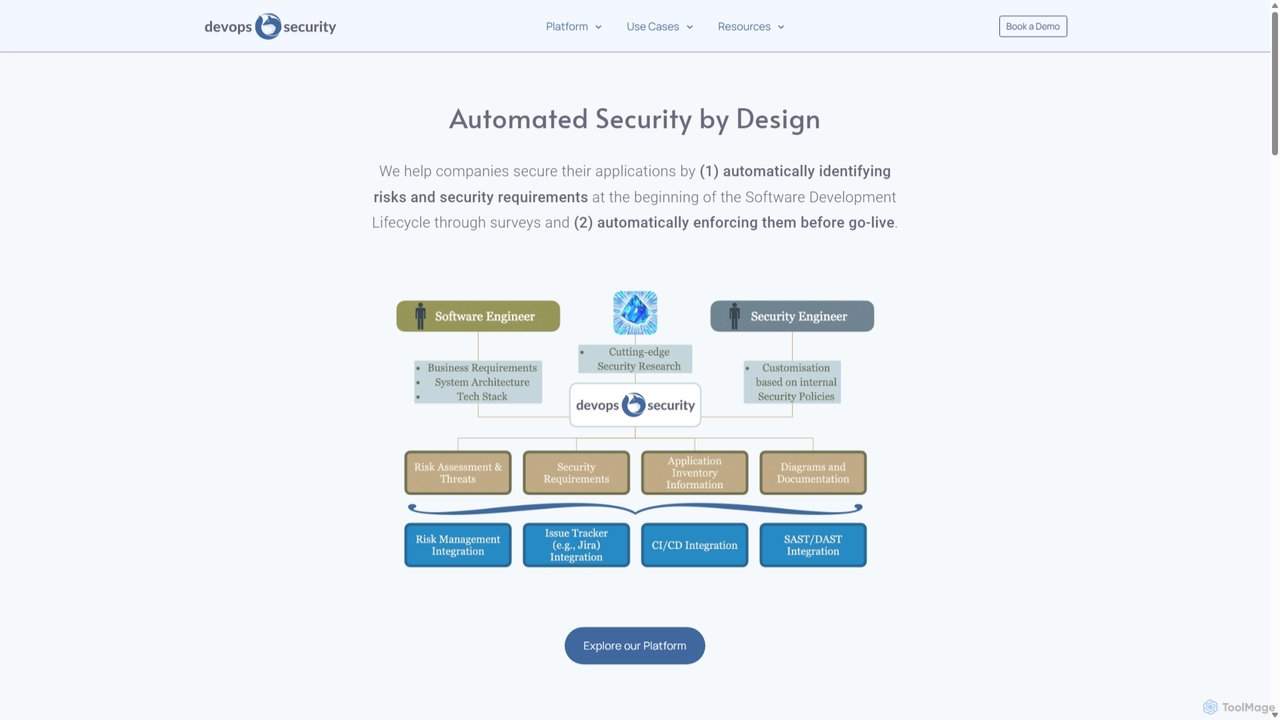
DevOps Security
Une plateforme native IA qui automatise la sécurité des applications en intégrant l'évaluation des risques et l'application des exigences directement dans le cycle de vie du développement logiciel (SDLC). Elle aide les entreprises à déplacer la sécurité vers la gauche (shift left), à responsabiliser les développeurs et à rationaliser les processus de sécurité de la conception au déploiement.
Sécurité
CodeAnt AI
CodeAnt AI est une plateforme alimentée par l'IA qui automatise les revues de code, améliore la qualité du code et garantit la sécurité des applications. Elle s'intègre de manière transparente dans les flux de travail des développeurs, fournissant des résumés de pull requests générés par l'IA, des corrections en un clic et une analyse continue des vulnérabilités, aidant les équipes à livrer un code plus propre et plus sûr plus rapidement.
Qualité du code
DeepSource
DeepSource est une plateforme DevSecOps unifiée qui utilise l'analyse statique et l'IA pour sécuriser l'ensemble du cycle de vie du développement. Elle aide les développeurs à livrer du code propre et sécurisé en automatisant les vérifications de qualité du code, l'analyse de sécurité (SAST) et l'analyse des dépendances open-source (SCA).
Assistant de code
Warden
Warden est un copilote IA conçu pour les ingénieurs en sécurité afin d'améliorer la productivité jusqu'à 10 fois. Il automatise les flux de travail de sécurité en générant des diagrammes d'architecture technique, en identifiant les risques et en suggérant des mesures d'atténuation, aidant ainsi à éliminer les retards de sécurité et à accélérer les lancements de produits.
Assistant de code
EdgeBit Comments (0)
Sign in to comment.
ConnexionNo comments yet.