ClawSecure
ClawSecureは、OpenClawスキルとワークフローのための無料スキャナーと完全性検証レイヤーを提供するAIエージェントセキュリティプラットフォームです。OWASP ASI Top 10を完全カバーする独自の3層監査プロトコルを使用し、プロンプトインジェクション、ClawHavocマルウェア、サプライチェーンの脆弱性などの脅威を検出し、ユーザー、クリエイター、プラットフォーム向けに安全なエージェントエコシステムを実現します。
Ai AgentPopular サイバーセキュリティ AI tools include Trigma、ThreatCluster、ClawSecure、Patchifi、Carpathian、Pwnus、CyberIQ、Veri、Darkthreat、Pyrinas, helping you work more efficiently.

ClawSecureは、OpenClawスキルとワークフローのための無料スキャナーと完全性検証レイヤーを提供するAIエージェントセキュリティプラットフォームです。OWASP ASI Top 10を完全カバーする独自の3層監査プロトコルを使用し、プロンプトインジェクション、ClawHavocマルウェア、サプライチェーンの脆弱性などの脅威を検出し、ユーザー、クリエイター、プラットフォーム向けに安全なエージェントエコシステムを実現します。
Ai Agent
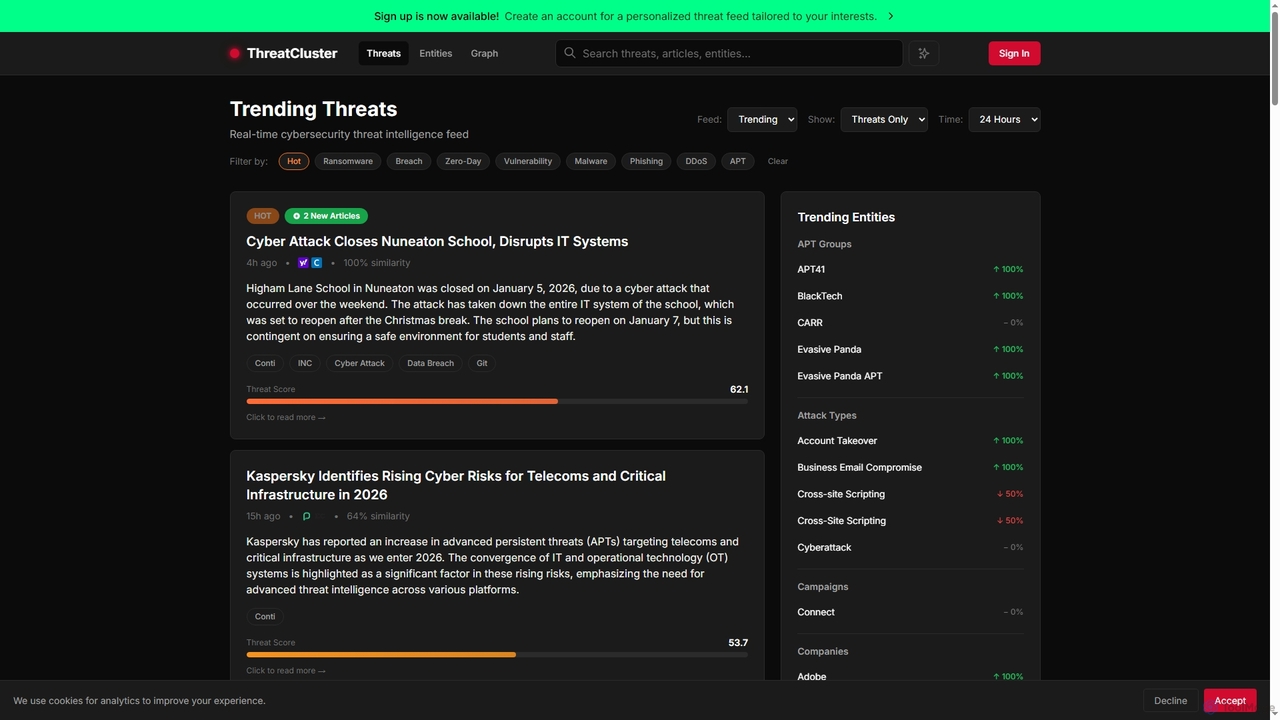
ThreatClusterは、1000以上の情報源から脅威を毎日集約、クラスター化、スコアリングし、情報過多に陥ることなく、焦点を絞った実用的なフィードを提供するリアルタイムのサイバーセキュリティ脅威インテリジェンスプラットフォームです。
脅威インテリジェンス
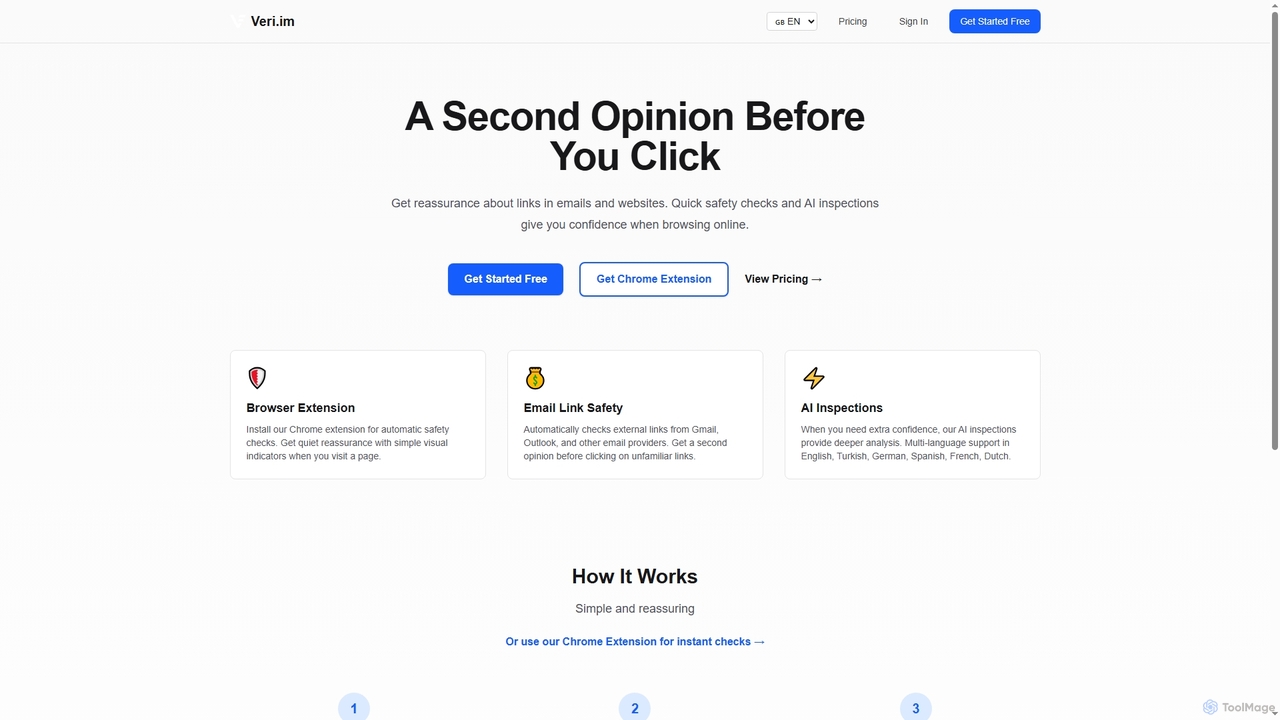
Veriは、ユーザーが疑わしいリンクをクリックする前に重要な「セカンドオピニオン」を提供する、AI搭載のフィッシング・詐欺検出ツールです。自動安全チェックのためのブラウザ拡張機能と、包括的なオンライン脅威分析のための詳細なAI検査を提供し、より安全なブラウジングとメール体験を保証します。
Phishing Detection
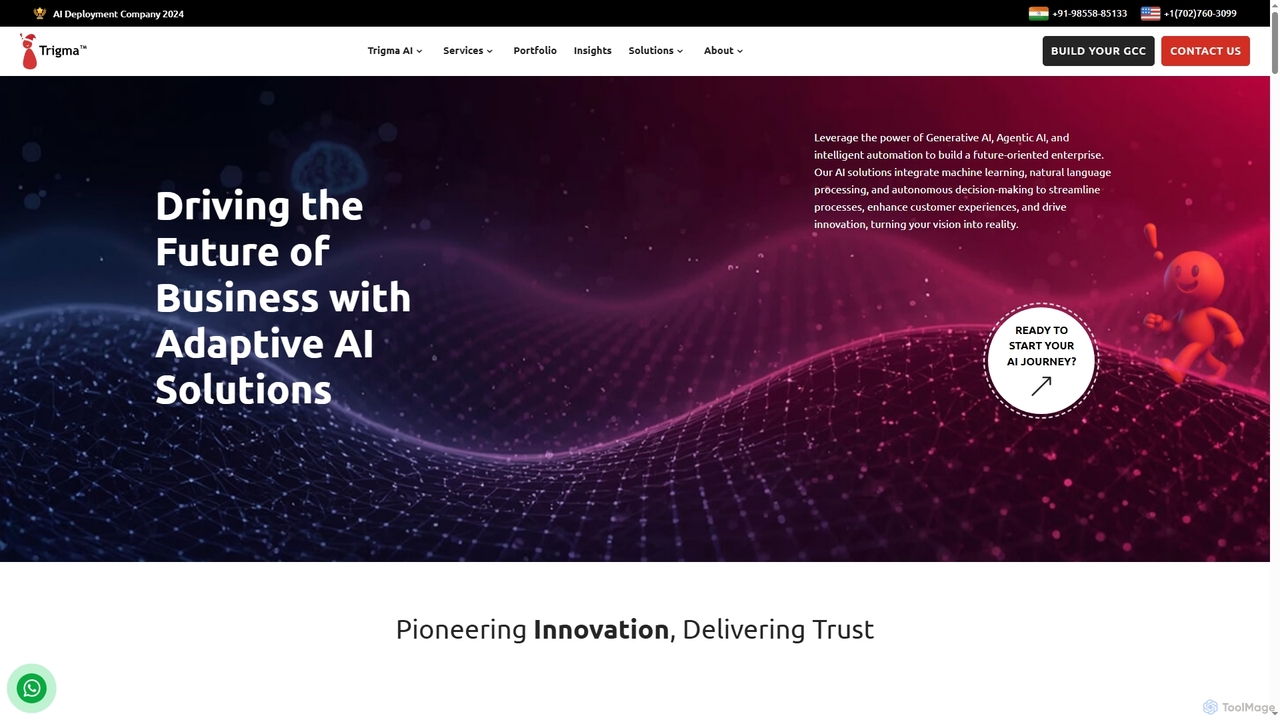
Trigmaは、スタートアップ、中堅企業、グローバル企業向けにカスタムAIおよびテクノロジーソリューションを専門とするグローバルAI開発企業です。生成AI、エージェントAI、機械学習、自然言語処理を活用し、プロセスを効率化し、顧客体験を向上させ、ヘルスケアから不動産まで様々な業界でイノベーションを推進する適応型ソリューションを構築しています。
Agentic Ai
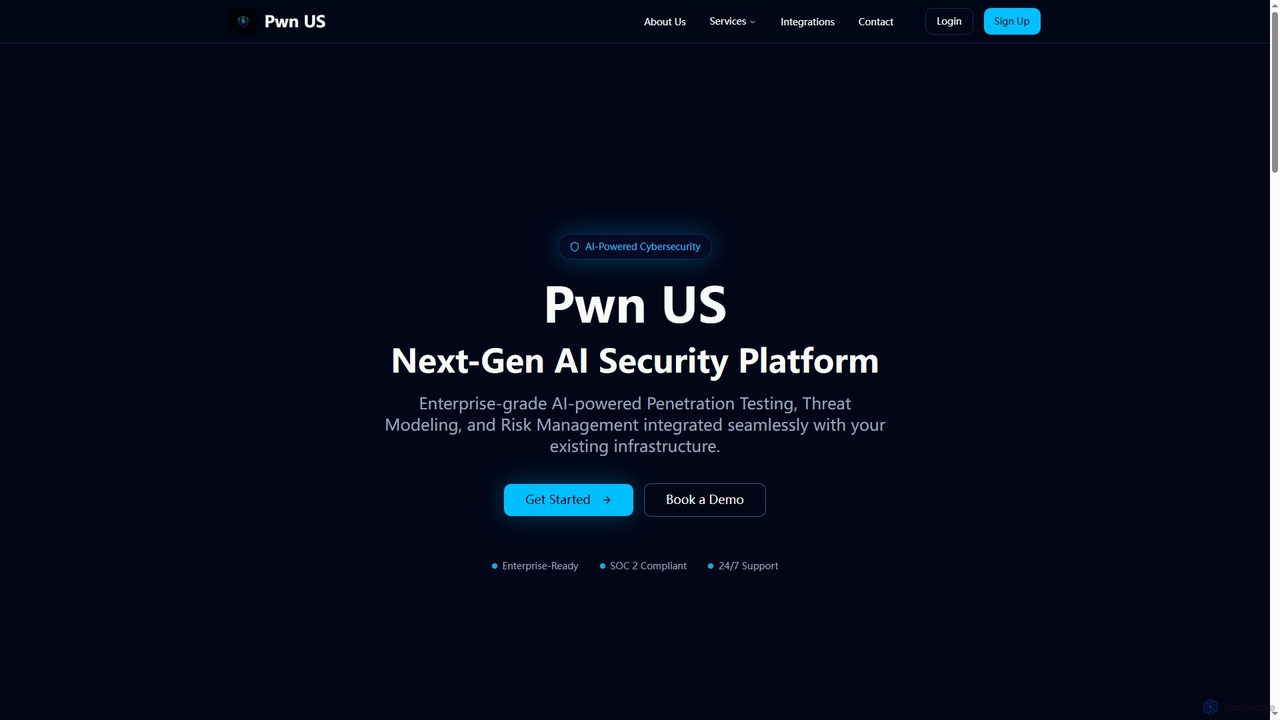
Pwnusは、自動化された侵入テスト、インテリジェントな脅威モデリング、包括的なリスク管理のための次世代ソリューションを提供するAI駆動型エンタープライズサイバーセキュリティプラットフォームです。既存のインフラストラクチャとシームレスに統合し、継続的なセキュリティ監視、コンプライアンス管理、サードパーティリスク評価を提供し、高度なAIアルゴリズムと機械学習で進化するサイバー脅威から組織を保護します。
Penetration Testing
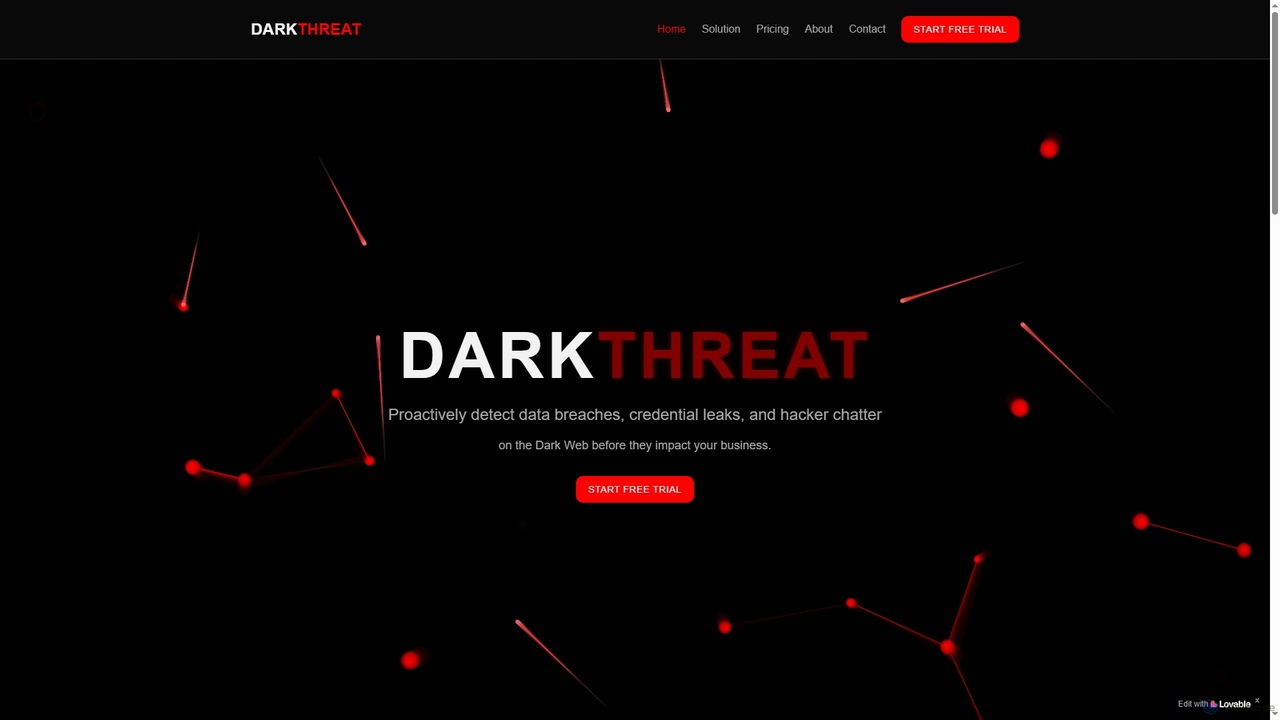
Darkthreatは、データ侵害、認証情報の漏洩、ハッカーのチャットがビジネスに影響を与える前にプロアクティブに検出するように設計された、高度なAI搭載ダークウェブ監視プラットフォームです。複数の攻撃ベクトルにわたる包括的な脅威インテリジェンスを提供し、機密情報を保護するためのリアルタイムアラートとデータ削除サービスを提供します。
Dark Web Monitoring
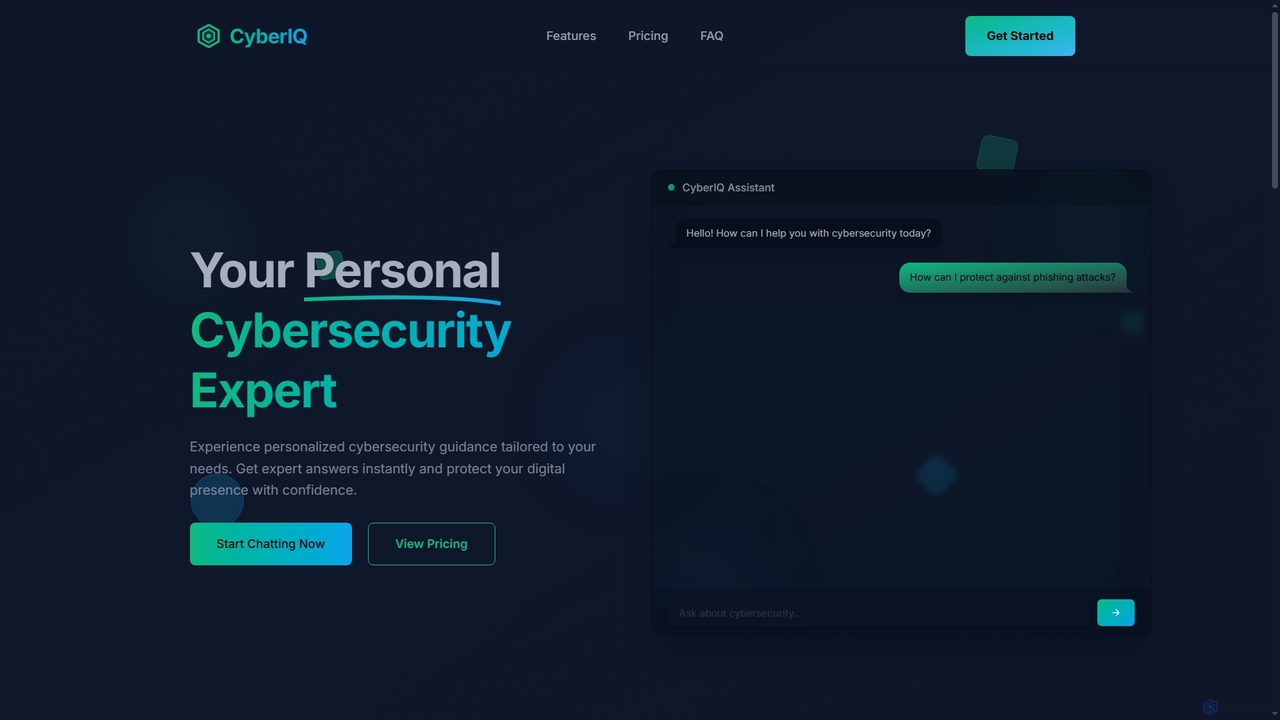
CyberIQは、個人のデジタルプレゼンスを保護するために、カスタマイズされたガイダンスと即座の専門家による回答を提供するAI搭載のサイバーセキュリティアシスタントです。個人セキュリティ、ホームネットワーク保護から企業ソリューション、セキュリティ学習まで、あらゆる側面をカバーしています。
エンタープライズセキュリティ
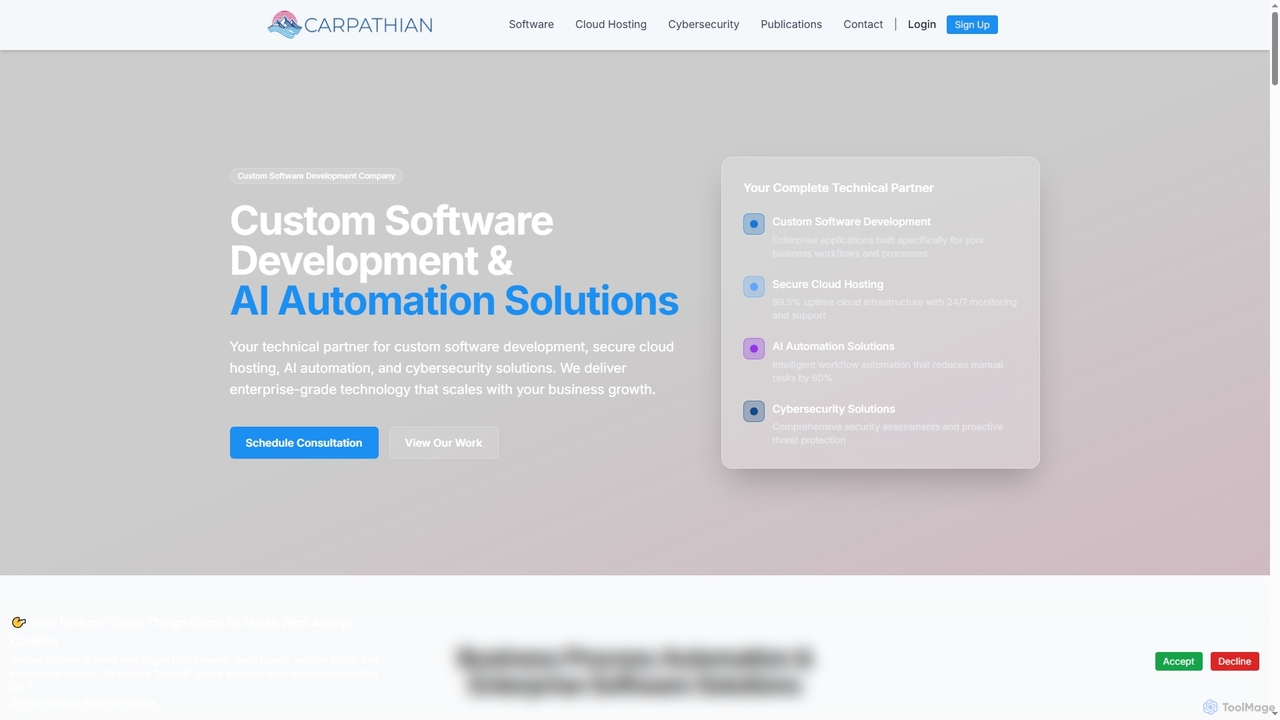
Carpathianは、カスタムソフトウェア開発、AI自動化ソリューション、安全なクラウドホスティング、堅牢なサイバーセキュリティサービスを専門とする包括的な技術パートナーです。ビジネスの成長に合わせて拡張し、手動タスクを削減し、効率を向上させ、デジタル資産を保護するように設計されたエンタープライズグレードのテクノロジーを提供します。
機械学習運用

AIサイバーセキュリティツールは、人工知能と機械学習を活用して、デジタルの脅威を積極的に検知、分析、対応するソリューションの一種です。これらのツールは、ネットワーク、エンドポイント、アプリケーションからの膨大なデータを分析し、異常なパターンを特定し、潜在的な攻撃を予測し、防御メカニズムを自動化します。その主な価値は、セキュリティチームの能力を強化し、より迅速な脅威ハンティング、より正確なインシデント対応、そして複雑なIT環境の継続的な監視を可能にすることにあります。従来のルールベースのシステムとは異なり、AI搭載のソリューションは、定義済みのシグネチャがないゼロデイ攻撃のような新しい、進化する脅威に適応できます。
これらのツールは、企業、金融機関、医療機関、政府機関にとって不可欠です。セキュリティオペレーションセンター(SOC)、IT管理者、コンプライアンス担当者は、クラウドインフラの保護、機密データの保護、高度なサイバー攻撃からの防御にこれらを使用します。例えば、銀行はAIを利用して不正取引を検出し、テクノロジー企業はソフトウェア開発ライフサイクルを保護するために使用します。
AIサイバーセキュリティツールを選択する際は、その検出精度、特に誤検知率と見逃し率を評価してください。既存のセキュリティインフラ(SIEMやファイアウォールなど)との統合能力を査定します。インシデント対応に提供される自動化のレベルと、それがチームのワークフローに合致するかどうかを検討します。最後に、ソリューションが組織の増大するデータ量とネットワークの複雑性に対応できるスケーラビリティを備えていることを確認してください。
セキュリティオペレーションセンター(SOC)のアナリストは、グローバルな企業ネットワーク全体で高度な持続的脅威(APT)を特定する任務を負っています。AI搭載の脅威検出プラットフォームを使用することで、アナリストは様々なソースからのテラバイト級のログデータをふるいにかけるプロセスを自動化できます。AIは通常のネットワーク活動のベースラインを確立し、人間が発見することがほぼ不可能な、巧妙で低速な攻撃パターンを自動的にフラグ付けします。これにより、アナリストは信頼性の高いアラートの調査に集中でき、平均検出時間(MTTD)を数日から数分に短縮し、大規模な侵害が発生する前の早期介入を可能にします。
金融サービス企業のITセキュリティチームは、ビジネスメール詐欺(BEC)やスピアフィッシング攻撃から従業員を保護する必要があります。彼らは、単純なキーワードフィルタリングを超えるAIメールセキュリティツールを導入します。AIはメールの内容、送信者の評判、通信パターン、さらには使用されている言語の感情まで分析します。CEOになりすまし、緊急の電信送金を要求するメールが届くと、AIは送信者の通常の書き方のスタイルとの相違や異常なリクエストタイプに基づき、それを非常に疑わしいとフラグ付けし、従業員の受信トレイに届く前に隔離することで、重大な金銭的損失を防ぎます。
DevOpsチームは、AWSとAzure上で複雑なマルチクラウド環境を管理しています。設定ミスによるデータ侵害を防ぐため、彼らはAI駆動のCSPMツールを使用します。このツールは、彼らのクラウドインフラを継続的にスキャンし、設定を業界のベストプラクティスやGDPR、HIPAAなどのコンプライアンス基準と比較します。AIは、公開されているストレージバケットや過度に許可されたIAMロールなどの脆弱性を特定するだけでなく、潜在的な影響に基づいてそれらを優先順位付けします。自動修復スクリプトを提供することで、チームは最小限の手作業で数百の潜在的なセキュリティギャップを修正し、一貫して安全でコンプライアンスに準拠したクラウドポスチャを確保できます。
大手銀行のコンプライアンス担当者は、悪意のある、または偶発的な内部脅威を懸念しています。彼らはユーザーおよびエンティティ行動分析(UEBA)ソリューションを導入します。AI搭載のシステムは数週間かけて、全従業員の通常の行動パターン(どのデータに、どこから、いつアクセスするか)を学習します。その後、ある従業員のアカウントが突然、通常の勤務時間外に大量の機密顧客データにアクセスし、ダウンロードし始めると、システムは即座に高優先度のアラートを発します。これにより、セキュリティチームは調査を行い、その従業員の認証情報が侵害されていたことを発見し、大規模なデータ漏洩イベントを防ぐことができます。
ソフトウェア会社のセキュリティエンジニアは、スキャナーによって特定された膨大な数の脆弱性に圧倒されています。AI搭載の脆弱性管理ツールを使用することで、彼らは単純なCVSSスコアを超えた対応が可能になります。AIは、資産の重要度、ネットワークへの露出、実際に悪用されているエクスプロイトが存在するかどうかなどの要因を考慮し、特定の環境の文脈で各脆弱性を分析します。この文脈分析により、ツールはビジネスに真のリスクをもたらす最も重要な脆弱性トップ10の優先リストを生成できます。エンジニアは今、チームの限られたリソースを最も重要な問題の修正に集中させることができ、セキュリティポスチャの効率を劇的に向上させます。
製造工場のマネージャーは、従来の産業用制御システム(ICS)と最新のIIoTセンサーを含む運用技術(OT)ネットワークを保護する必要があります。従来のITセキュリティツールはこの環境には適していません。彼らはOT専用に設計されたAIベースのネットワーク監視ツールを導入します。AIは工場フロアの全デバイス間の通常の通信パターンを学習します。新しい未承認のデバイスがネットワークに接続しようとしたり、既存のデバイスが異常な方法で通信を開始したり(マルウェアの可能性の兆候)すると、システムは即座に運用チームに警告します。これにより、生産ラインを中断させ、高額なダウンタイムを引き起こす可能性のあるサイバー攻撃を防ぎます。
AIサイバーセキュリティツールは、機械学習と人工知能を使用してサイバー脅威を検知、予測、対応する高度なセキュリティソリューションです。既知のシグネチャに依存する従来のシステムとは異なり、これらのツールは行動とデータパターンを分析して、ゼロデイ攻撃や高度な持続的脅威(APT)のような新しい、未知の、洗練された攻撃を特定します。その主な機能は、脅威の検知と対応を自動化し、セキュリティアナリストの作業負荷を軽減し、潜在的なインシデントへの迅速な対応時間を可能にすることです。
適切なツールの選択は、特定のニーズによって異なります。以下の要素を考慮してください:
中心的な違いは検出方法にあります。従来のアンチウイルスソフトウェアは主に受動的で、既知のウイルスシグネチャのデータベースに依存して脅威を特定します。新しいウイルスがシグネチャと一致しない場合、検出されない可能性があります。対照的に、AIサイバーセキュリティは能動的です。行動分析と異常検出を使用して、通常のシステム活動のベースラインを確立します。そして、このベースラインからの逸脱を潜在的に悪意のあるものとしてフラグ付けし、既存のシグネチャがない新しいゼロデイ脅威を検出することができます。
AIはサイバーセキュリティにおいて、脅威防御を強化するためにいくつかの重要な機能を果たします。主な機能は次のとおりです:
事実上、どの組織も恩恵を受けることができますが、特に以下の組織にとって価値があります: