
ThreatCluster Overview
ThreatClusterは、日常のセキュリティレポートのノイズを排除し、トレンドのサイバー脅威に関する統合された分析済みの実用的なビューを提供するように設計された最先端のサイバーセキュリティ脅威インテリジェンスプラットフォームです。1000以上の多様な情報源を監視することで、毎日500以上の記事を処理し、関連情報を一貫した脅威プロファイルにクラスター化し、「脅威スコア」を割り当てて重要なリスクを優先します。このプラットフォームは、セキュリティ専門家がランサムウェア、ゼロデイ脆弱性、マルウェア、APT、その他のサイバー攻撃に対して常に情報を入手し、事前に対処できるよう支援します。
ThreatClusterの使い方
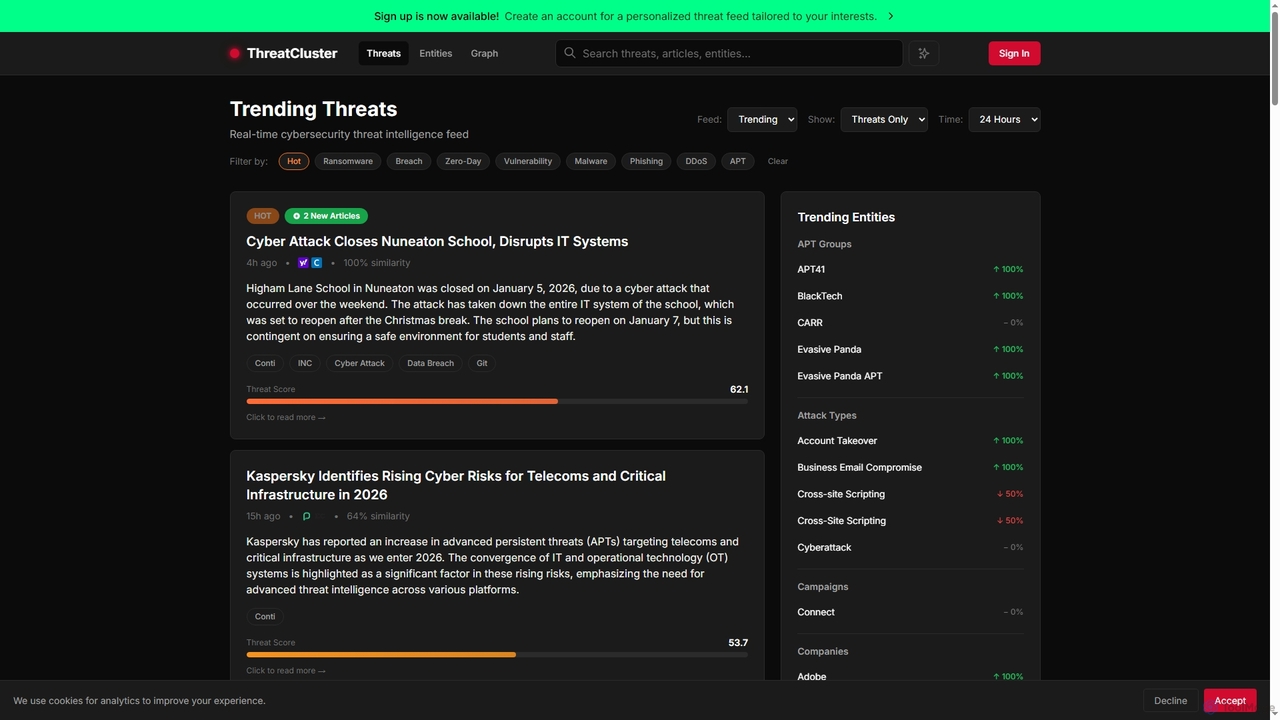
ユーザーは、トレンドの脅威をリアルタイムで表示するメインフィードにアクセスすることでThreatClusterを操作できます。このプラットフォームは、時間(1時間、24時間、7日、30日)と種類(ホット、ランサムウェア、侵害、ゼロデイ脆弱性、マルウェア、フィッシング、DDoS、APT)で脅威を絞り込むための堅牢なフィルタリングオプションを提供します。カスタムフィルターを使用すると、業界、エンティティタイプ、またはキーワードでフィードを調整し、関連するインテリジェンスに焦点を当てることができます。個々の脅威クラスターは、詳細な概要、タイムライン、および関連エンティティを提供します。アクセスは無料で、探索を開始するためにサインアップは不要です。
ThreatClusterの主な機能
- クラスター化されたインテリジェンス: 同じ脅威に関する関連記事をグループ化し、断片化されたレポートではなく、全体像を提供します。
- 脅威スコアリング: 最新性(30%)、カバレッジ(20%)、技術的影響と悪用可能性(50%)に基づいて重要度スコア(0-100)を自動的に割り当て、重要な脅威が確実に強調表示されるようにします。
- カスタマイズ可能なフィルター: 攻撃タイプ、業界、エンティティ、キーワードなどの特定のカテゴリで脅威をフィルターし、フィードをパーソナライズできます。
- エンティティ追跡: CVE、マルウェアファミリー、APTグループ、その他の主要な識別子を、詳細な概要とタイムラインとともに経時的に監視できます。
- リアルタイム更新: 1000以上の情報源を継続的に監視し、新しい脅威インテリジェンスを24時間年中無休で数分以内に配信します。
- 無料デイリーダイジェスト: 毎日朝、厳選されたトップ脅威クラスターの要約をユーザーの受信トレイに直接提供します。
- 包括的なデータインサイト: 4,300以上の情報源から5,000以上のクラスター、31,000以上の記事、8,000以上のユニークなエンティティを追跡し、広範なインテリジェンスグラフを提供します。
- IOCエクスポート: .txt、.csv、.json、ATT&CK/STIXを含むさまざまな形式で侵害指標(IOC)をエクスポートすることをサポートし、統合とさらなる分析に利用できます。
ThreatClusterの使用例
ThreatClusterは、アラートよりも一歩先を行く必要があるSOCチーム、手動での集約作業を排除したい脅威インテリジェンスアナリスト、キャンペーンや脆弱性を追跡するセキュリティ研究者、そして不要な情報を排除し、脅威状況の高度で洗練されたビューを求めるCISOに最適です。さまざまなサイバーセキュリティの役割において、プロアクティブな防御戦略と情報に基づいた意思決定をサポートします。
ThreatClusterの利点
ThreatClusterの主な利点は、進化するサイバー脅威の単一で完全なコンテキストビューを提供し、多数の断片化されたレポートをふるいにかける必要をなくすことです。そのインテリジェントな脅威スコアリングシステムは、優先度の高いインシデントが効率的に表面化されることを保証し、貴重な時間を節約します。プラットフォームのリアルタイム監視と包括的なエンティティ追跡機能により、脅威アクター、マルウェア、脆弱性に対するより深い理解が可能になり、組織はより回復力のある防御を構築できます。さらに、「無料。サインアップ不要。」モデルは、重要なインテリジェンスへの即時かつ障壁のないアクセスを提供します。
料金プラン
ThreatClusterは現在無料で利用でき、その主要機能とリアルタイム脅威インテリジェンスフィードにアクセスするためにサインアップは不要です。ユーザーは、費用や登録なしで、すぐにトレンドの脅威を探索し、フィルタリングおよびスコアリング機能を活用できます。
ThreatCluster FAQ
ThreatCluster Alternatives
ObsidianOne
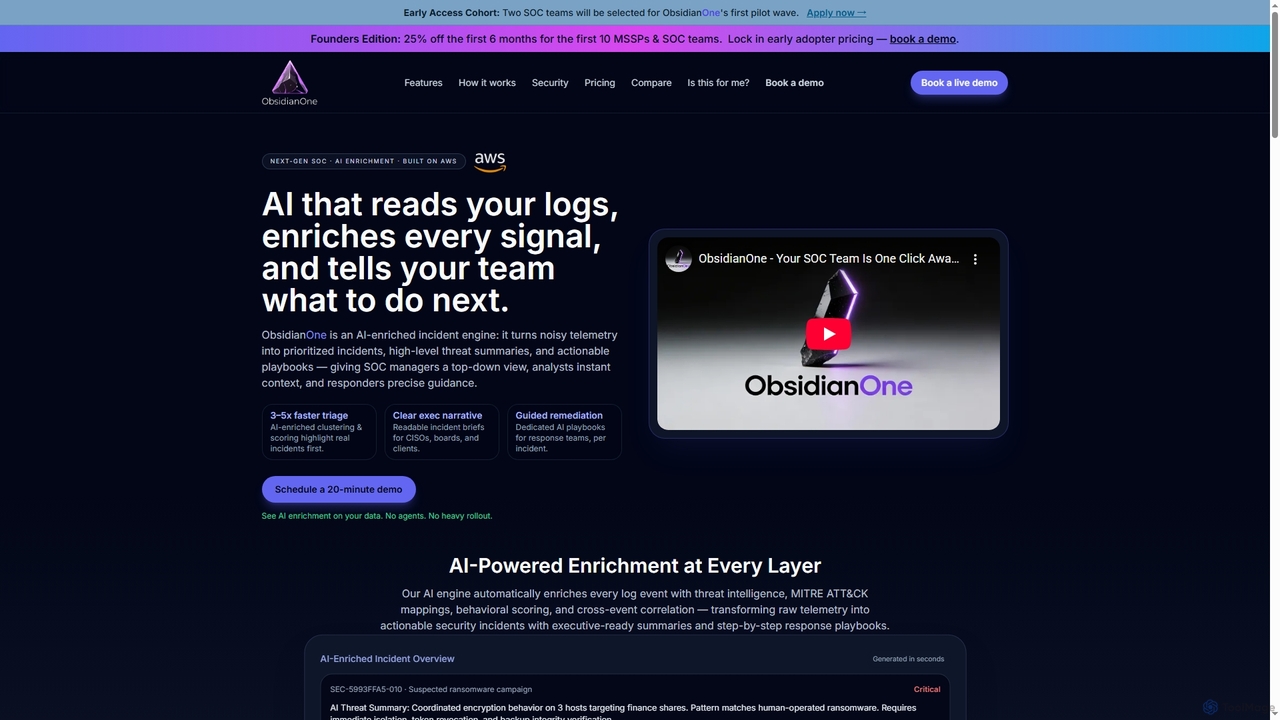
ObsidianOneは、次世代のセキュリティオペレーションセンター(SOC)向けに設計されたAI搭載のインシデントエンジンです。ノイズの多いセキュリティテレメトリを優先順位付けされたインシデント、高レベルの脅威概要、および実行可能なプレイブックに変換し、SOCチームとMSSPが3〜5倍速いトリアージとガイド付き修復を実現できるようにします。
Compliance Reporting
Darkthreat
Darkthreatは、データ侵害、認証情報の漏洩、ハッカーのチャットがビジネスに影響を与える前にプロアクティブに検出するように設計された、高度なAI搭載ダークウェブ監視プラットフォームです。複数の攻撃ベクトルにわたる包括的な脅威インテリジェンスを提供し、機密情報を保護するためのリアルタイムアラートとデータ削除サービスを提供します。
Dark Web Monitoring
Vigilocity
Vigilocityは、AIを活用した侵害インテリジェンスプラットフォームで、その中核となる「Mythic」オフェンシブインパクトプラットフォームが特徴です。エージェントレスで自動化されたインテリジェンスを提供し、脅威アクターのインフラをリアルタイムで監視・妨害することで、重大なセキュリティ侵害を確認します。独自の逆攻撃対象領域分析(RASA)を活用し、セキュリティ、監査、規制チームが漏洩データを特定し、インシデントの重大な影響を評価し、情報開示規制への迅速な準拠を支援します。
コンプライアンスThreatCluster Categories
ThreatCluster Jobs
ThreatCluster Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
ObsidianOne
ObsidianOneは、次世代のセキュリティオペレーションセンター(SOC)向けに設計されたAI搭載のインシデントエンジンです。ノイズの多いセキュリティテレメトリを優先順位付けされたインシデント、高レベルの脅威概要、および実行可能なプレイブックに変換し、SOCチームとMSSPが3〜5倍速いトリアージとガイド付き修復を実現できるようにします。
Compliance ReportingDarkthreat
Darkthreatは、データ侵害、認証情報の漏洩、ハッカーのチャットがビジネスに影響を与える前にプロアクティブに検出するように設計された、高度なAI搭載ダークウェブ監視プラットフォームです。複数の攻撃ベクトルにわたる包括的な脅威インテリジェンスを提供し、機密情報を保護するためのリアルタイムアラートとデータ削除サービスを提供します。
Dark Web MonitoringVigilocity
Vigilocityは、AIを活用した侵害インテリジェンスプラットフォームで、その中核となる「Mythic」オフェンシブインパクトプラットフォームが特徴です。エージェントレスで自動化されたインテリジェンスを提供し、脅威アクターのインフラをリアルタイムで監視・妨害することで、重大なセキュリティ侵害を確認します。独自の逆攻撃対象領域分析(RASA)を活用し、セキュリティ、監査、規制チームが漏洩データを特定し、インシデントの重大な影響を評価し、情報開示規制への迅速な準拠を支援します。
コンプライアンス
Kaba
Kabaは、現代のクラウドネイティブ環境向けに設計されたAI搭載のセキュリティインテリジェンスプラットフォームです。セキュリティチームが前例のない速度と精度で脅威を検出し、複雑なデータを分析し、インシデントに対応できるよう支援し、直感的でユーザー中心のインターフェースを通じて生データを実用的な洞察に変換します。
クラウドコンピューティング
Overwatch Data
Overwatch Dataは、サイバーおよび不正対策チーム向けのAI搭載脅威インテリジェンスプラットフォームです。AIエージェントを使用して、ディープ/ダークウェブやソーシャルメディアを含む30万以上のソースを24時間365日監視します。このプラットフォームは、リアルタイムでコンテキスト豊富なアラートを提供し、企業が不正、データ侵害、サイバー攻撃を積極的に防止するのを支援します。
モニタリング
CrowdStrike
CrowdStrikeは、AIネイティブのFalconプラットフォームを擁するグローバルなサイバーセキュリティリーダーです。エンドポイントセキュリティ、クラウドセキュリティ、ID保護、脅威インテリジェンスを単一の軽量エージェントソリューションに統合します。高度なAIとリアルタイムの脅威データを活用し、CrowdStrikeは侵害を未然に防ぎ、企業全体にわたる包括的な可視性と自動化された保護を提供します。
IT管理
Vectra AI
Vectra AIは、特許取得済みのAI駆動型Attack Signal Intelligence™を使用して、ネットワーク、ID、クラウド、SaaS環境にわたる高度なサイバー攻撃を検知・阻止する先進的なサイバーセキュリティプラットフォームです。高精度の脅威シグナルを提供し、アラート疲れを軽減し、セキュリティチームが実際の攻撃に最大99%高速で対応できるようにします。1,600社以上の企業から信頼されているVectra AIは、他のツールが見逃す隠れた攻撃者の行動を明らかにするための比類なき可視性とコンテキストを提供します。
分析
Axur
Axurは、AIを活用したデジタルリスク保護(DRP)プラットフォームで、企業がオンラインの脅威を検出し対応するのを支援します。サーフェスウェブ、ディープウェブ、ダークウェブ全体での自動監視とテイクダウン手順を通じて、フィッシング、データ漏洩、ブランドのなりすまし、デジタル著作権侵害からブランドを保護することに特化しています。
サイバーセキュリティ
OnSecurity
OnSecurityは、AIオートメーションの効率性と専門的な倫理的ハッカーの創意工夫を組み合わせた、AI拡張型の侵入テストプラットフォームです。CREST認定の継続的なサイバーセキュリティサービス(侵入テスト、脆弱性スキャン、脅威インテリジェンスを含む)を提供し、これらすべてを単一の柔軟なサブスクリプションベースのプラットフォームで管理し、より迅速で正確な結果を実現します。
テスト


CensysGPT Beta
CensysGPT Betaは、自然言語を正確なCensys検索クエリに変換することで、サイバーセキュリティの偵察を簡素化するAI搭載ツールです。セキュリティ専門家が複雑なクエリ構文を習得することなく、効率的な脅威ハンティングと攻撃対象領域管理を行えるようにします。このツールは、ShodanやZoomEyeなどの他のプラットフォームからのクエリ変換もサポートしています。
クエリビルダー
ThreatCluster Comments (0)
Sign in to comment.
ログインNo comments yet.