

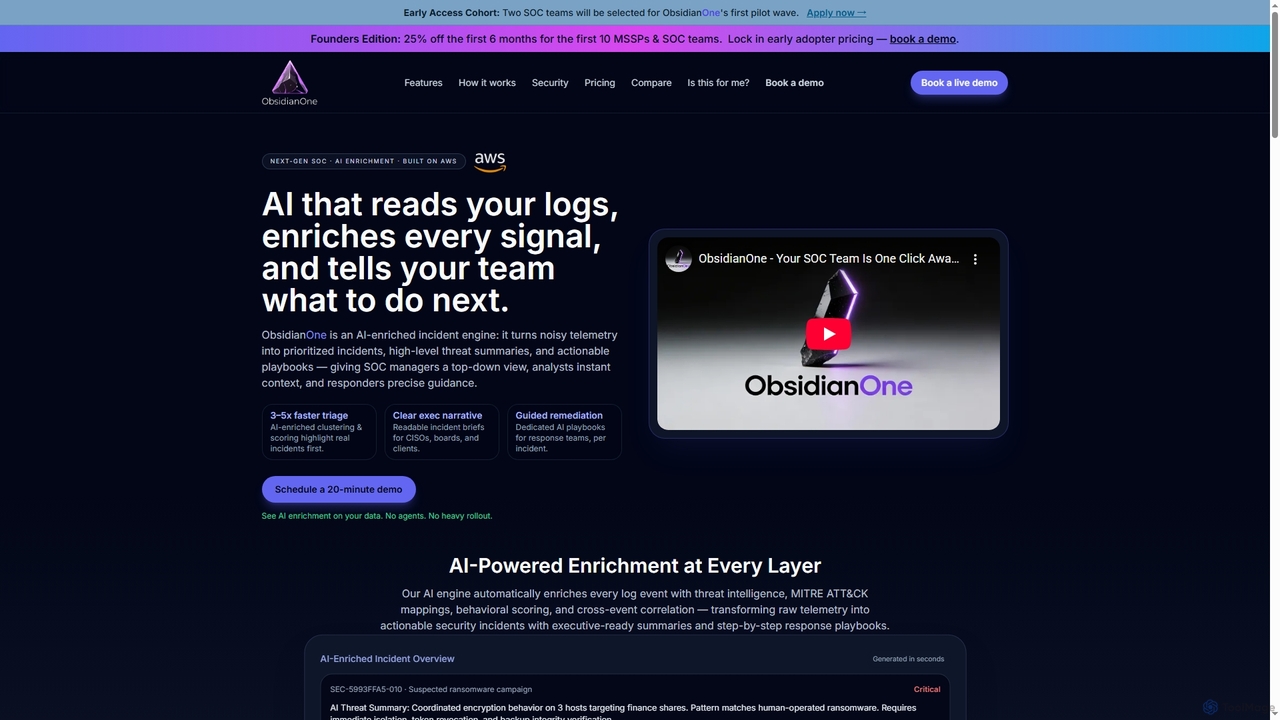
ObsidianOne Overview
ObsidianOneは、現代のSOCチームとマネージドセキュリティサービスプロバイダー(MSSP)のセキュリティ運用を革新するために構築された、高度なAI強化インシデントエンジンです。AWSネイティブAIを活用し、セキュリティログをインテリジェントに読み取り、包括的なコンテキストで各信号を強化し、対応のための正確なガイダンスを提供します。このプラットフォームは、生のノイズの多いテレメトリを実行可能なセキュリティインシデントに変換し、経営陣向けの概要と段階的な対応プレイブックを提供することで、アラート疲労を解消することを目指しています。
ObsidianOneの使い方
ObsidianOneを使用するには、まず組織はS3を接続するか、CSV/JSONファイルをアップロードするか、SIEMエクスポートを接続してセキュリティデータを取り込みます。プラットフォームは自動的にテナントとソースごとにイベントをタグ付けします。次に、ObsidianOneのAIエンジンは、標準化、重複排除、MITRE ATT&CKへのマッピング、脅威インテリジェンスと行動コンテキストの追加により、このデータを強化します。その後、AIは強化されたデータを分析して簡潔な脅威概要を生成し、何が起こったか、なぜ重要か、範囲、推奨される対応経路を概説します。最後に、対応者は専用のAIプレイブックを使用してインシデントを封じ込め、根絶し、復旧し、既存のチケット発行システムやチャットシステムと統合してワークフローを運用します。
ObsidianOneの主な機能
- AI搭載インシデントエンジン:ノイズの多いテレメトリを優先順位付けされたインシデントと高レベルの脅威概要に変換します。
- AI強化トリアージ:インテリジェントなクラスタリングとスコアリングにより、3〜5倍速いインシデントトリアージを実現します。
- ガイド付き修復:正確な対応ガイダンスのために、専用の環境認識AIプレイブックを提供します。
- 包括的なAI強化:脅威インテリジェンス、MITRE ATT&CKマッピング、行動スコアリング、クロスイベント相関により、ログイベントを自動的に強化します。
- 経営陣向けレポート:CISO、取締役会、顧客向けに明確で読みやすいインシデント概要を生成します。
- ネイティブマルチテナント設計:MSSP向けにクリーンなクライアント分離とカスタマイズされたプレイブックを提供します。
- 自動脅威インテリジェンス:AlienVault OTXやVirusTotalなどのグローバルフィードを使用して、ログから侵害指標(IOC)を抽出および強化します。
- 継続的な学習:AIモデルは、成功した対応とアナリストのフィードバックから学習し、検出とプレイブックの有効性を継続的に改善します。
- AWSネイティブアーキテクチャ:テナント認識分離、セキュリティ、コンプライアンス(SOC 2 / ISO 27001スタイルの制御)を保証します。
ObsidianOneの使用例
ObsidianOneは、アラートに圧倒され、大規模な契約なしにインシデント対応能力を強化したいと考えているリーンなSOCやMSSPに最適です。アラートトリアージの自動化、経営陣や規制当局向けの明確なインシデントナラティブの生成、クリーンなテナント分離による複数のクライアント環境の管理、リアルタイムの脅威分類のためのMITRE ATT&CKの運用化に使用されます。このプラットフォームは、AIが日常業務を処理する間、セキュリティチームが戦略的な脅威ハンティングと高度な調査に集中できるように、受動的なセキュリティ運用から能動的なセキュリティ運用へと移行するのに役立ちます。
ObsidianOneの利点
ObsidianOneは、アラートノイズを最大70%削減し、インシデントトリアージを3〜5倍加速し、セキュリティアナリストに即座に実行可能なコンテキストを提供することで、大きな利点をもたらします。AI生成プレイブックは、一貫性のある環境固有の修復ガイダンスを保証し、自動脅威インテリジェンス強化は手動での検索作業を不要にします。このプラットフォームのAWSネイティブで監査可能なアーキテクチャは、ベンダーロックインや隠れたコストなしにセキュリティとスケーラビリティを提供し、従来のソリューションと比較してより速い価値実現時間(数時間/数日)を実現します。SOCマネージャーにはトップダウンビューとコストに関する洞察を提供し、MSSPは複数のクライアント間で運用を効率的に拡張できます。
料金プラン
ObsidianOneは、シンプルで透明性の高いボリュームベースおよびテナントベースの料金設定を提供しており、従来のベンダーの一般的な「AI SOC」アドオンよりも40〜70%低い価格設定を目指しています。主な3つのティアとして、Starter、Professional、Enterpriseがあります。Starterプランは小規模なSOCまたは単一チームのデプロイメント向けで、1テナント、限定されたログボリューム、AI脅威概要、コアダッシュボードとエクスポート、MITRE ATT&CKマッピング、およびEメールサポートが含まれます。最も人気のあるProfessionalプランは、成長中のチームやブティックMSSP向けで、複数のテナント、より高いデータ制限、AI概要+AIプレイブック、マルチテナントおよびクライアント管理、使用状況とコストの可視性、優先オンボーディングとサポートが含まれます。Enterpriseプランは、大規模なSOC、MSSP、およびマルチリージョンニーズ向けで、すべてのProfessional機能に加えて、大容量ログ取り込み、無制限テナント、高度な統合(ITSM、SIEM、チャット)、プレミアムサポート、およびオプションの専用環境を提供します。すべてのプランの具体的な料金については、ObsidianOneに連絡して相談またはデモを依頼する必要があります。
ObsidianOne FAQ
ObsidianOne Alternatives
CrowdStrike
CrowdStrikeは、AIネイティブのFalconプラットフォームを擁するグローバルなサイバーセキュリティリーダーです。エンドポイントセキュリティ、クラウドセキュリティ、ID保護、脅威インテリジェンスを単一の軽量エージェントソリューションに統合します。高度なAIとリアルタイムの脅威データを活用し、CrowdStrikeは侵害を未然に防ぎ、企業全体にわたる包括的な可視性と自動化された保護を提供します。
IT管理
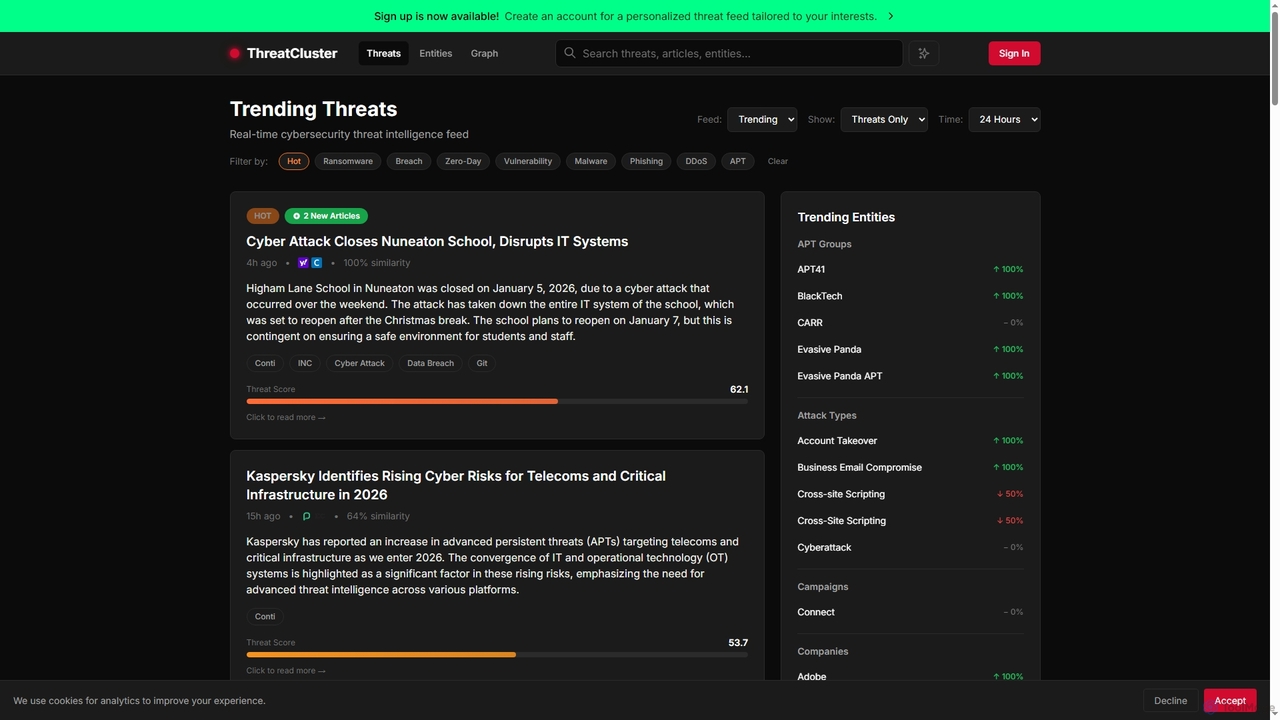
ThreatCluster
ThreatClusterは、1000以上の情報源から脅威を毎日集約、クラスター化、スコアリングし、情報過多に陥ることなく、焦点を絞った実用的なフィードを提供するリアルタイムのサイバーセキュリティ脅威インテリジェンスプラットフォームです。
脅威インテリジェンス
Vigilocity
Vigilocityは、AIを活用した侵害インテリジェンスプラットフォームで、その中核となる「Mythic」オフェンシブインパクトプラットフォームが特徴です。エージェントレスで自動化されたインテリジェンスを提供し、脅威アクターのインフラをリアルタイムで監視・妨害することで、重大なセキュリティ侵害を確認します。独自の逆攻撃対象領域分析(RASA)を活用し、セキュリティ、監査、規制チームが漏洩データを特定し、インシデントの重大な影響を評価し、情報開示規制への迅速な準拠を支援します。
コンプライアンスObsidianOne Categories
ObsidianOne Jobs
ObsidianOne Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools

CrowdStrike
CrowdStrikeは、AIネイティブのFalconプラットフォームを擁するグローバルなサイバーセキュリティリーダーです。エンドポイントセキュリティ、クラウドセキュリティ、ID保護、脅威インテリジェンスを単一の軽量エージェントソリューションに統合します。高度なAIとリアルタイムの脅威データを活用し、CrowdStrikeは侵害を未然に防ぎ、企業全体にわたる包括的な可視性と自動化された保護を提供します。
IT管理
Vectra AI
Vectra AIは、特許取得済みのAI駆動型Attack Signal Intelligence™を使用して、ネットワーク、ID、クラウド、SaaS環境にわたる高度なサイバー攻撃を検知・阻止する先進的なサイバーセキュリティプラットフォームです。高精度の脅威シグナルを提供し、アラート疲れを軽減し、セキュリティチームが実際の攻撃に最大99%高速で対応できるようにします。1,600社以上の企業から信頼されているVectra AIは、他のツールが見逃す隠れた攻撃者の行動を明らかにするための比類なき可視性とコンテキストを提供します。
分析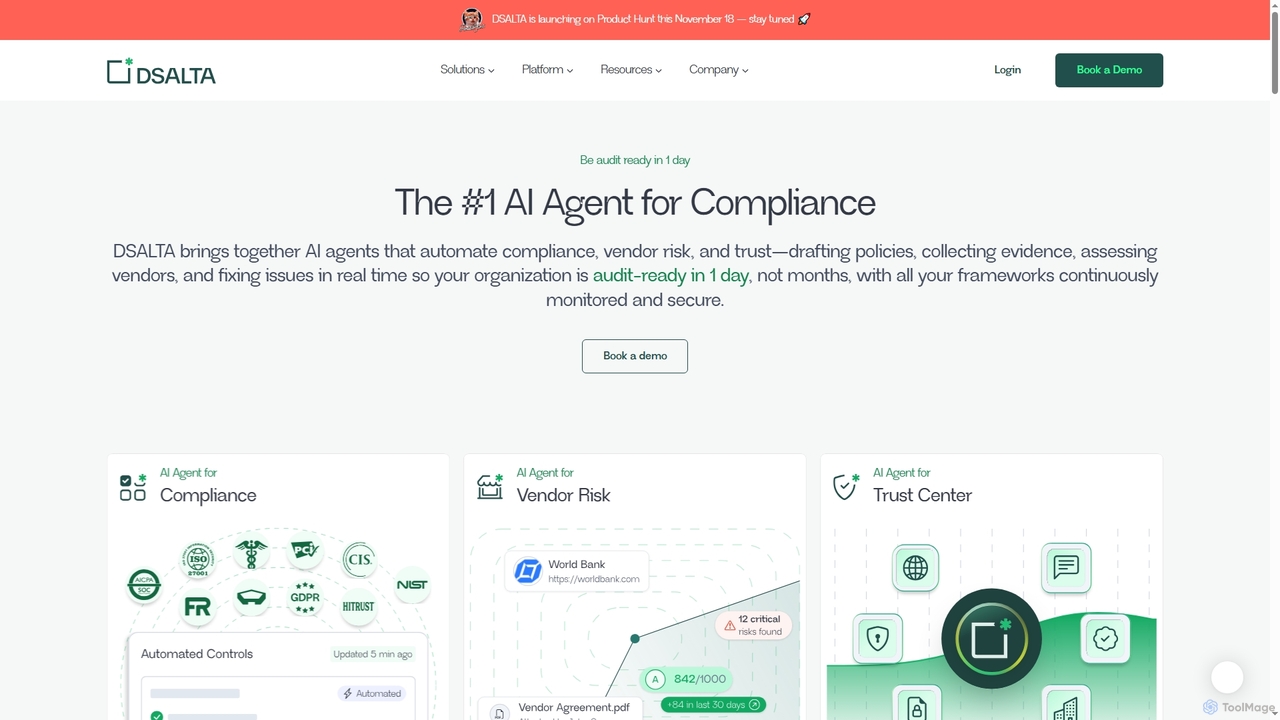
DSALTA
DSALTAは、ベンダーリスク、コンプライアンス、信頼管理を自動化するAI搭載のオールインワンプラットフォームです。ポリシーの作成、証拠の収集、ベンダーの評価、問題のリアルタイム修正により、組織が数ヶ月ではなく数日で監査対応を完了できるよう支援します。継続的な監視とAI駆動の修復により、DSALTAはGRCワークフローを合理化し、手作業を削減し、セキュリティ体制を強化します。14日間の無料トライアルが利用可能です。
コンプライアンス自動化
mitigated.io
mitigated.ioは、AIを活用したリスク軽減プラットフォームです。サイバーセキュリティ、コンプライアンス、運用における脅威を企業が積極的に特定、分析、無力化するのを支援します。予測分析を利用して実用的なインテリジェンスを提供し、リスク管理を自動化します。
コンプライアンス
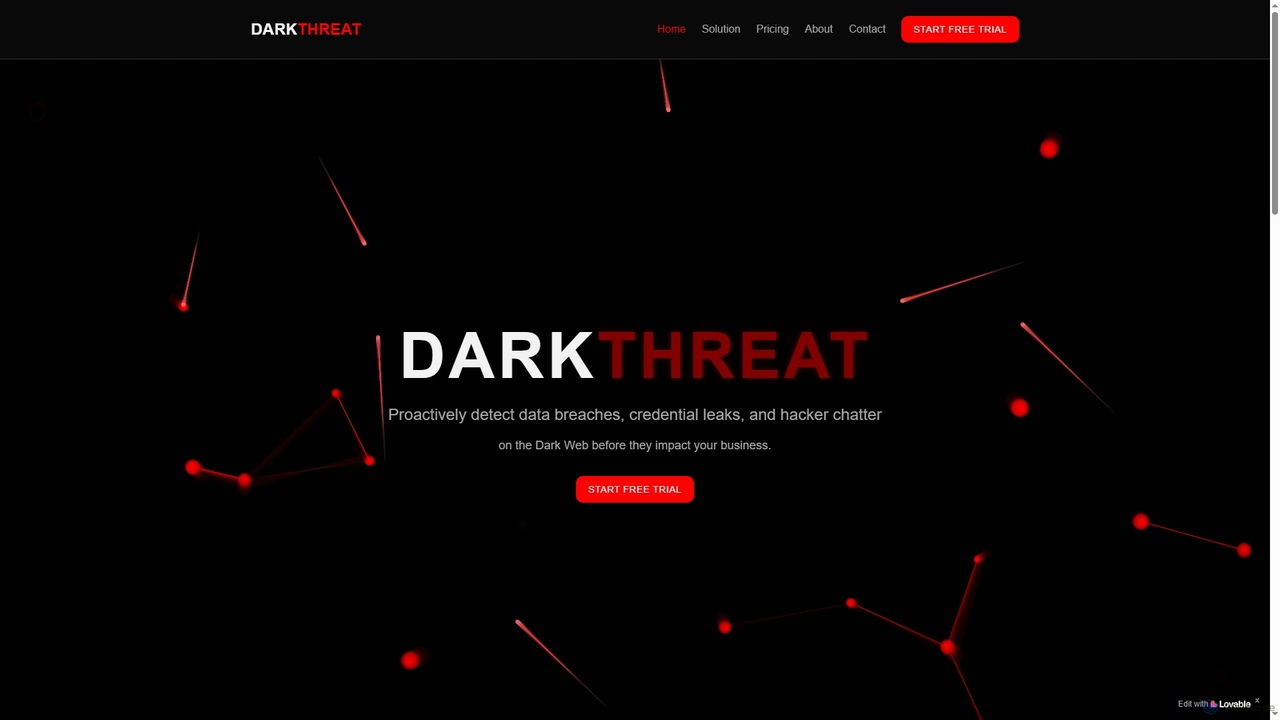
Darkthreat
Darkthreatは、データ侵害、認証情報の漏洩、ハッカーのチャットがビジネスに影響を与える前にプロアクティブに検出するように設計された、高度なAI搭載ダークウェブ監視プラットフォームです。複数の攻撃ベクトルにわたる包括的な脅威インテリジェンスを提供し、機密情報を保護するためのリアルタイムアラートとデータ削除サービスを提供します。
Dark Web MonitoringThreatCluster
ThreatClusterは、1000以上の情報源から脅威を毎日集約、クラスター化、スコアリングし、情報過多に陥ることなく、焦点を絞った実用的なフィードを提供するリアルタイムのサイバーセキュリティ脅威インテリジェンスプラットフォームです。
脅威インテリジェンスVigilocity
Vigilocityは、AIを活用した侵害インテリジェンスプラットフォームで、その中核となる「Mythic」オフェンシブインパクトプラットフォームが特徴です。エージェントレスで自動化されたインテリジェンスを提供し、脅威アクターのインフラをリアルタイムで監視・妨害することで、重大なセキュリティ侵害を確認します。独自の逆攻撃対象領域分析(RASA)を活用し、セキュリティ、監査、規制チームが漏洩データを特定し、インシデントの重大な影響を評価し、情報開示規制への迅速な準拠を支援します。
コンプライアンス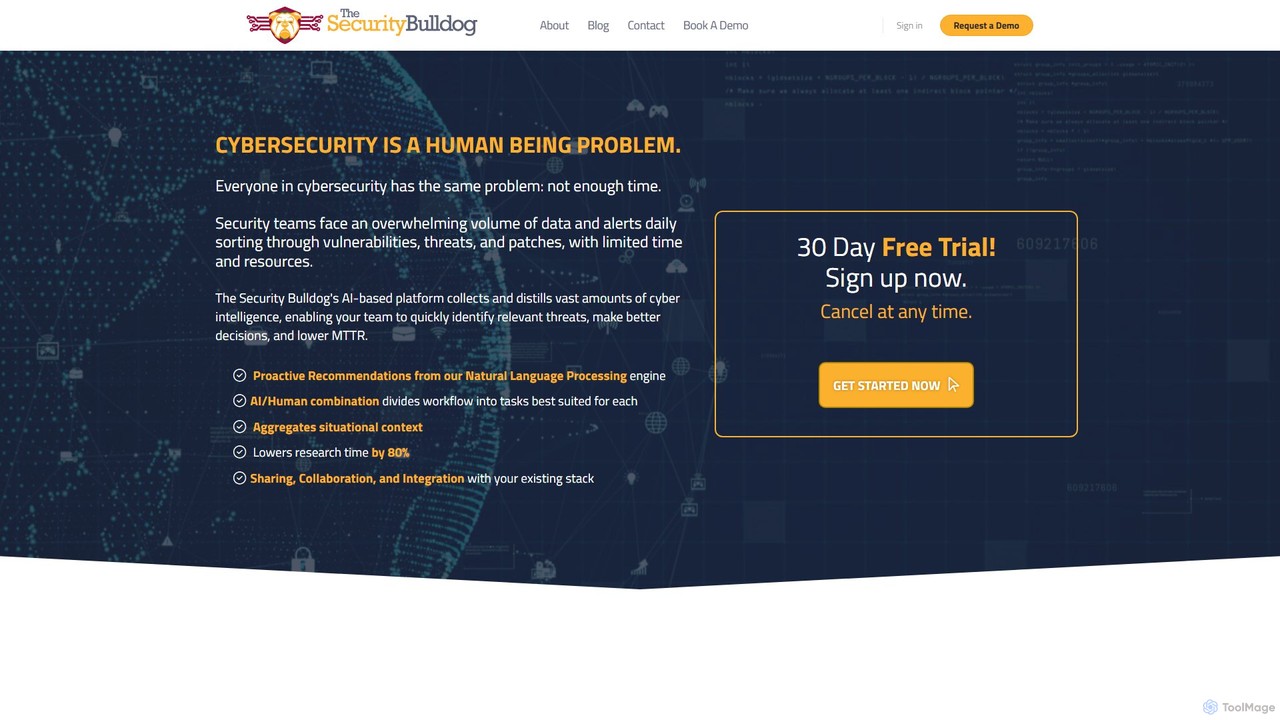
The Security Bulldog
The Security Bulldogは、独自のNLPエンジンを使用して膨大なサイバーインテリジェンスを抽出するAI搭載のサイバーセキュリティプラットフォームです。セキュリティチームが手動での調査時間を削減し、関連する脅威を迅速に特定し、より良い意思決定を行い、平均修復時間(MTTR)を短縮するのを支援します。
DevSecOps
ObsidianOne Comments (0)
Sign in to comment.
ログインNo comments yet.