Freemium
Enforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析Visits 7.2KFavorites 110Likes 128
Popular コードセキュリティ AI tools in 開発者ツール include Snyk、ZeroPath、SolidityScan、Corgea、Aquilax、HoundDog.ai、Dryrun Security、Enforster AI、SecuredAI、Healthy Package, helping you work more efficiently.
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析
Dryrun Securityは、AIを活用したアプリケーションセキュリティプラットフォームで、コンテキストセキュリティ分析(CSA)を用いて従来の脆弱性スキャナが見逃す複雑な脆弱性を発見・修正します。GitHubなどの開発者ワークフローに直接統合され、プルリクエスト内でリアルタイムかつ誤検知の少ないフィードバックを提供し、コラボレーションを強化して安全な開発を加速させます。
コードセキュリティ
SolidityScanは、AIを活用したスマートコントラクトの脆弱性スキャナーおよび監査ツールです。Solidityコードのセキュリティ分析を自動化し、脆弱性を検出し、ガス最適化を提案し、ベストプラクティスへの準拠を確保して、Web3アプリケーションを保護します。
コードセキュリティ

Healthy Packageは、DerScannerによって開発されたAI搭載ツールで、オープンソースパッケージのセキュリティと健全性を評価します。1億以上のパッケージを分析し、人気度、作者の信頼性、セキュリティへの取り組み、コミュニティ活動に基づいて包括的な健全性スコアを提供し、開発者がアプリケーションの脆弱性を防ぐのを支援します。
コードセキュリティ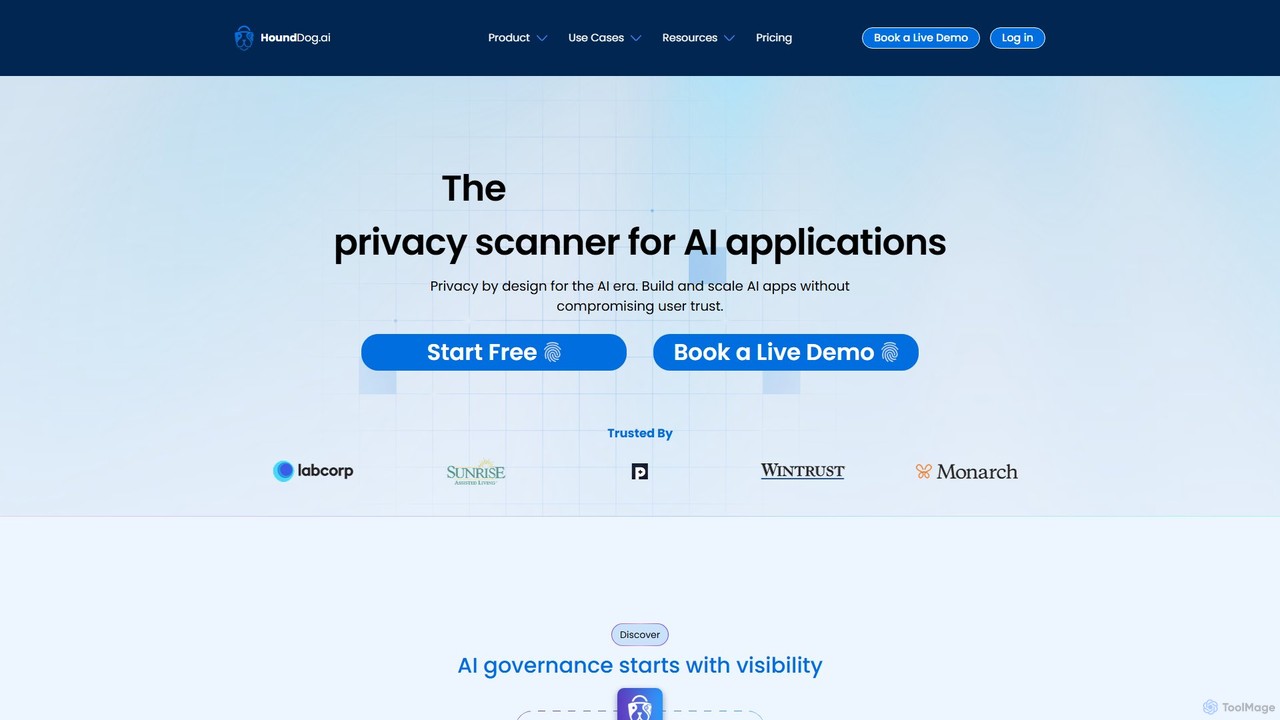
AIアプリケーション向けのプロアクティブなプライバシーコードスキャナ。データマッピングを自動化し、開発の初期段階で個人識別情報(PII)の漏洩を防止します。SDLCに統合され、「プライバシー・バイ・デザイン」を徹底し、シャドーAIを発見し、GDPRやHIPAAなどの規制遵守を確実にします。
コードセキュリティ

コードセキュリティツールは、人工知能を活用してソースコードの脆弱性を自動的に分析する、開発者向けの専門的なユーティリティです。機械学習モデルを用いてコードベース、依存関係、インフラ構成をスキャンし、セキュリティ上の欠陥や安全でないコーディング慣行を特定します。これらのツールの主な価値は、セキュリティを開発ライフサイクルの早い段階に移行させる「シフトレフト」を実現し、開発者が本番環境に到達する前に問題を早期に発見・修正できる点にあります。AIは、ルールベースの静的解析ツールが見逃す可能性のある、複雑で自明でない脆弱性を検出することで、このプロセスを強化します。
これらのツールは、CI/CDパイプラインのあらゆる段階にセキュリティを統合するDevSecOpsを実践する組織にとって不可欠です。ソフトウェア開発チームが安全なアプリケーションを構築するため、セキュリティエンジニアが自動コード監査を実施するため、コンプライアンスチームがコーディング標準やポリシーを徹底するために使用されます。
コードセキュリティツールを選ぶ際は、まず技術スタックをカバーできるか、言語とフレームワークのサポートを確認します。次に、Gitリポジトリ、CI/CDプラットフォーム、課題追跡ツールなど既存のツールとの連携能力を評価します。開発者の疲弊を避けるため、ツールの精度と誤検知率を査定することも重要です。最後に、修正ガイダンスとレポート機能の質を吟味しましょう。
DevOpsチームにとって、コードセキュリティツールを継続的インテグレーション/継続的デプロイメント(CI/CD)パイプラインに統合することは、DevSecOpsを実現するための重要なステップです。開発者がプルリクエストを送信すると、ツールは自動的に新しいコードのスキャンを開始します。潜在的な脆弱性、公開されたシークレット、安全でない依存関係を分析します。重大な問題が発見された場合、ビルドが失敗するように設定でき、安全でないコードがマージされるのを防ぎます。この自動化されたゲートキーピングにより、セキュリティが開発ワークフローの一貫した、交渉の余地のない部分となり、脆弱なアプリケーションを本番環境にデプロイするリスクを大幅に削減します。
マイクロサービスアーキテクチャに取り組むバックエンド開発者は、npmやPyPIなどのリポジトリからのオープンソースパッケージに大きく依存しています。ソフトウェア構成分析(SCA)を備えたコードセキュリティツールは、プロジェクトの依存関係マニフェストファイルを継続的に監視します。プロジェクトが使用しているライブラリ(例:Log4Shell)に新たな脆弱性が公開されると、ツールは即座に開発者に警告します。脆弱性の詳細、その深刻度を提供し、多くの場合、アップグレードすべき最低限の安全なバージョンを提案することで、ソフトウェアサプライチェーンのリスクを積極的に軽減するのに役立ちます。
アプリケーションセキュリティ(AppSec)エンジニアは、大規模なレガシーエンタープライズアプリケーションの監査を担当しています。数百万行のコードを手動でレビューするのは非現実的です。AI搭載のコードセキュリティツールを使用することで、エンジニアは短時間でコードベース全体を詳細にスキャンできます。ツールは優先順位付けされた検出結果レポートを生成し、リモートコード実行やデータ漏洩経路などの重大な脆弱性を強調表示します。これにより、セキュリティチームは自動スキャンを包括的なベースラインとして使用し、最も複雑なビジネスロジックの欠陥に手動での作業を集中させることができます。
締め切りに間に合わせるために遅くまで作業していた開発者が、誤ってクラウドプロバイダーのAPIキーをコードコミットに含め、公開GitHubリポジトリにプッシュしてしまいました。リポジトリと統合されたコードセキュリティツールが、そのコミットをリアルタイムでスキャンします。APIキーに一致する文字列パターンを即座に識別し、開発者とセキュリティチームの両方にアラートを送信します。この即時通知により、開発者は悪意のある攻撃者に発見・悪用される前にキーを無効化し、リポジトリの履歴から削除することができ、壊滅的なセキュリティ侵害を防ぐことができます。
クラウドエンジニアリングチームは、Terraformを使用してAWSインフラストラクチャを管理しています。変更を適用する前に、CIパイプラインでコードセキュリティツールを実行してTerraformファイルをスキャンします。このツールは、公開アクセス可能なS3バケットの作成、過度に寛容なIAMロールの使用、機密性の高いネットワークポートのインターネットへの開放など、一般的な設定ミスをチェックします。インフラストラクチャがプロビジョニングされる前にこれらの問題を検出することで、チームはクラウド環境が安全な基盤の上に構築され、最初から会社のセキュリティポリシーに準拠していることを保証します。
ジュニア開発者がユーザー入力を処理する新機能を書いています。入力中に、IDE(VS Codeなど)内のコードセキュリティツールプラグインが、SQLインジェクションに対して脆弱なコード行をハイライトします。単にエラーをフラグ付けするだけでなく、ツールは脆弱性の詳細な説明を提供し、パラメータ化クエリを使用して修正する方法を示す安全なコードスニペットを提示します。この即時で文脈に応じたフィードバックは、リアルタイムのコーチングメカニズムとして機能し、開発者が開発環境を離れることなく安全なコーディング慣行を学び、スキルを向上させるのに役立ちます。
AIコードセキュリティツールは、人工知能と機械学習を使用してソースコードのセキュリティ脆弱性を自動的に検出する高度なソフトウェアアプリケーションです。コードを文脈的に分析して、複雑な欠陥、安全でないコーディングパターン、リスクのある依存関係を特定します。従来のスキャナーとは異なり、より少ない誤検知でより正確な結果を提供することを目指しており、開発者が開発プロセスの最初からより安全なソフトウェアを構築するのを支援します。
従来の静的アプリケーションセキュリティテスト(SAST)ツールは、主に固定のルールセットとパターンマッチングに依存して脆弱性を発見するため、多数の誤検知を引き起こしたり、新しい攻撃ベクトルを見逃したりする可能性があります。AIコードセキュリティツールは、広大なコードベースでトレーニングされた機械学習モデルを使用することで、このプロセスを強化します。これにより、コードの文脈を理解し、より微妙で複雑な脆弱性を検出し、悪用可能性に基づいてリスクを優先順位付けし、よりインテリジェントな修正アドバイスを提供できるため、最終的に開発者にとってより効率的になります。
ソフトウェア開発ライフサイクルの誰にとっても有益ですが、主なユーザーは開発者とDevOpsエンジニアです。これらのツールは、彼らのワークフローに直接統合されるように設計されており、IDE、コードリポジトリ、CI/CDパイプライン内でフィードバックを提供します。この「シフトレフト」アプローチにより、開発者はセキュリティに対するオーナーシップを持つことができます。さらに、アプリケーションセキュリティ(AppSec)チームは、これらのツールを使用して監査を自動化し、ポリシーを施行し、組織全体のセキュリティ体制を可視化します。
コードセキュリティツールを評価する際には、次の主な機能を考慮してください:
いいえ、AIコードセキュリティツールは手動のセキュリティコードレビューを補完するものであり、置き換えるものではありません。これらは、人間にとっては時間のかかる、広範囲の一般的および既知の脆弱性を大規模に特定することに優れています。この自動化により、セキュリティ専門家は、ビジネスロジックの欠陥、アーキテクチャ上の弱点、複雑な脅威モデリングなど、人間の知性を必要とするより高度な問題に集中できます。最も効果的なセキュリティ戦略は、自動化ツールの速度と規模を、人間のレビュー担当者の深い専門知識と組み合わせることです。