
Freemium
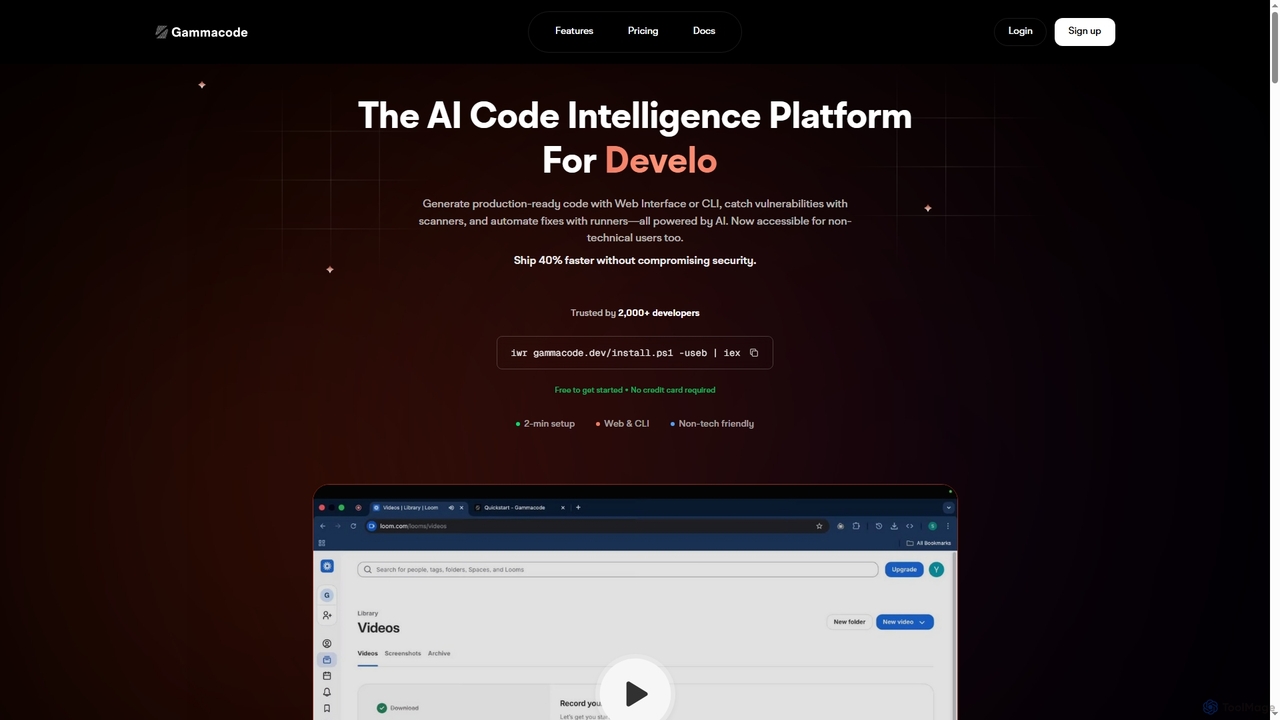
Popular コードセキュリティ AI tools in 開発 include CodeThreat、Gammacode、AppSec Assistant, helping you work more efficiently.
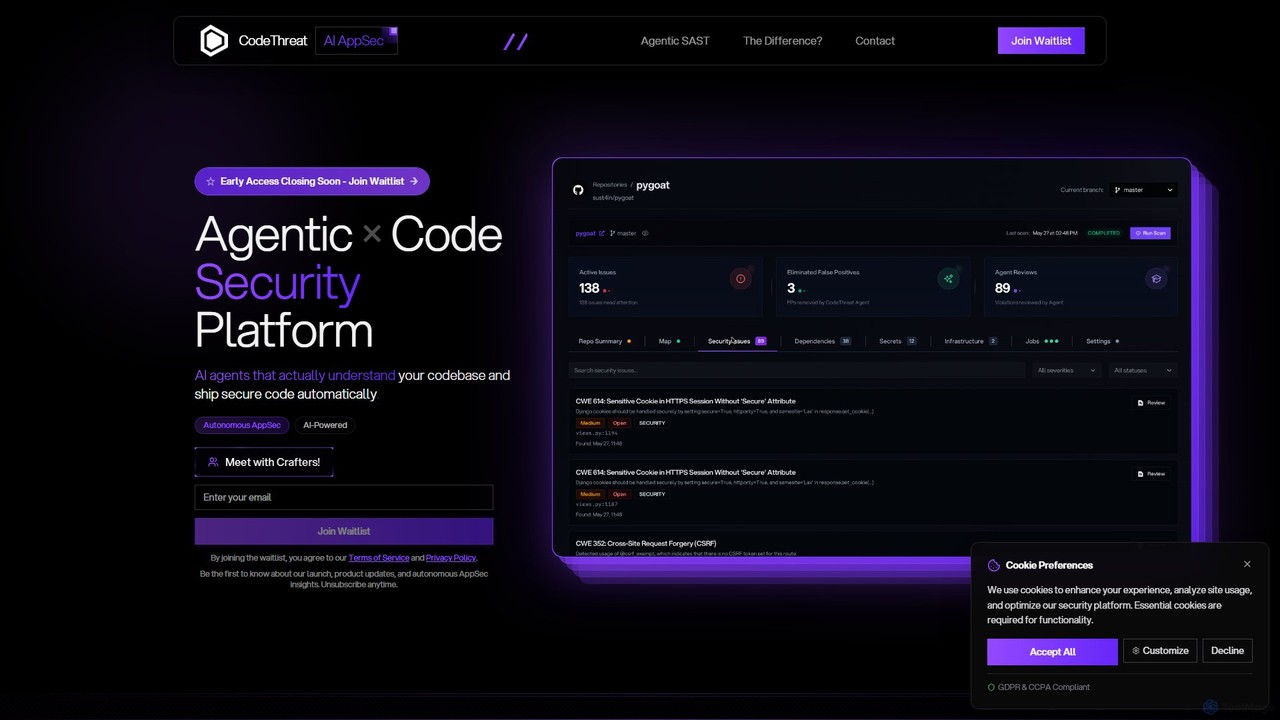
CodeThreatは、自律的なアプリケーションセキュリティエンジニアとして機能するAI搭載のエージェント型SASTプラットフォームです。コードベースを深く理解し、文脈に応じた脆弱性を特定、誤検知を排除し、脅威を自動的に修正することで、開発速度を落とさずに安全なコードの出荷を保証します。
コードセキュリティ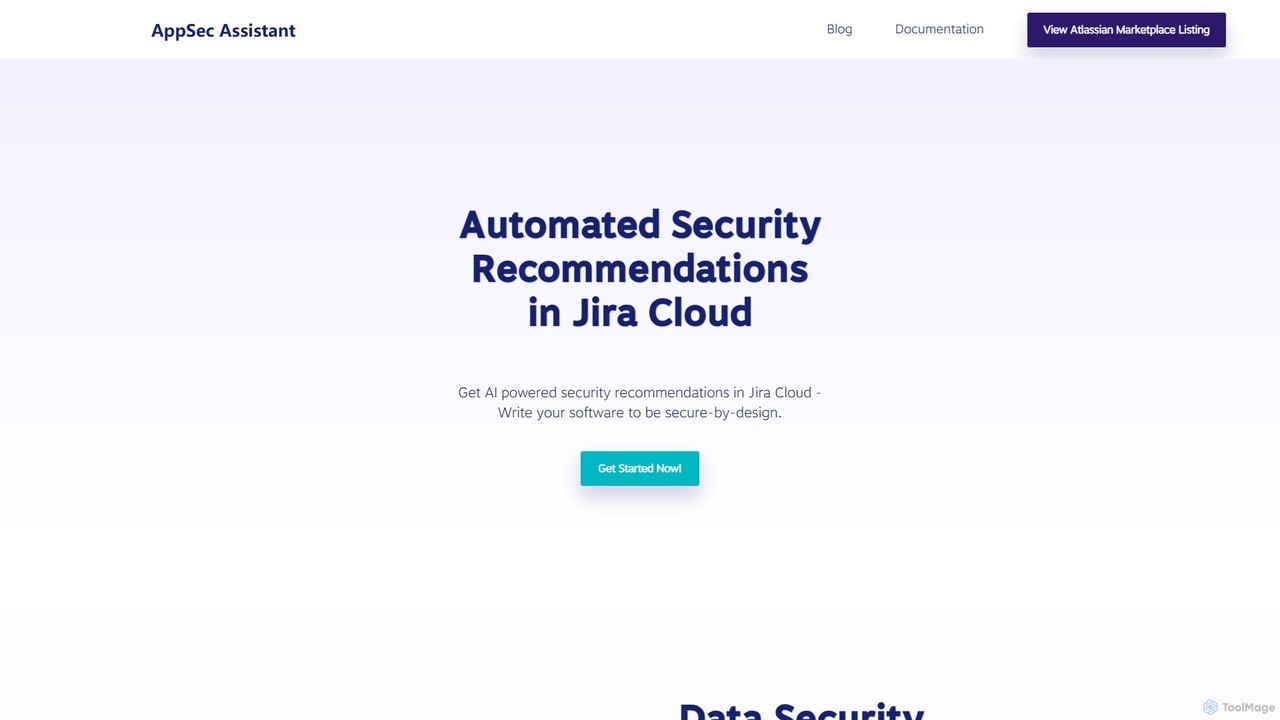
Jira Cloudに統合されたAIアシスタントで、ソフトウェア開発のための自動化されたセキュリティ推奨事項を提供します。開発者が「セキュアバイデザイン」のコードを記述し、AppSecレビューを効率化し、セキュリティをSDLCに直接組み込むのを支援します。
コードセキュリティコードセキュリティツールは、ソフトウェアコード内の脆弱性を特定、防止、修復するために設計されたAI搭載ソリューションです。これらのツールは、機械学習と静的/動的分析を活用し、開発ライフサイクルの早期段階でセキュリティ上の欠陥を検出します。これにより、ソフトウェアの整合性を高め、アプリケーションを潜在的なサイバー脅威から保護し、開発プロセスをより堅牢で安全なものにします。
ソフトウェア開発チームは、コードセキュリティツールをCI/CDパイプラインに統合し、すべてのコードコミットを自動的にスキャンすることで、新しい脆弱性がコードベースに導入されないようにします。これにより、開発の初期段階から高いセキュリティ体制を維持できます。セキュリティ監査担当者やコンプライアンス担当者は、これらのツールを使用して包括的なセキュリティ評価を実施し、業界規制への準拠を確認し、内部および外部監査用の詳細なレポートを生成します。
コードセキュリティツールを選択する際は、既存の開発環境(IDE、CI/CD)との統合能力を考慮してください。検出できる脆弱性の種類(SAST、DAST、SCA)と、誤検知を最小限に抑える精度を評価します。また、修復提案の明確さと実行可能性、およびさまざまなプログラミング言語のサポートも評価してください。
DevOpsエンジニアは、AI搭載のコードセキュリティツールを継続的インテグレーション/継続的デプロイメント(CI/CD)パイプラインに統合します。開発者が新しいコードをプッシュするたびに、ツールはSQLインジェクションやクロスサイトスクリプティングなどの一般的な脆弱性を自動的にスキャンし、即座にフィードバックを提供して、安全でないコードが本番環境に到達するのを防ぎます。
ソフトウェアアーキテクトは、プロジェクトで使用されるすべてのサードパーティおよびオープンソースライブラリに既知の脆弱性がないことを確認する必要があります。コードセキュリティツールはソフトウェア構成分析(SCA)を実行し、古くなったコンポーネントや侵害されたコンポーネントを特定し、安全な代替案やパッチを提案することで、サプライチェーンのリスクを大幅に削減します。
開発者がIDEで新機能を記述している際、コードセキュリティツールは入力中に潜在的なセキュリティ上の欠陥に関するリアルタイムのインライン提案と警告を提供します。これにより、最初からより安全なコードを記述するよう導かれ、後での大規模なリファクタリングの必要性が減少します。
金融機関の開発チームは、PCI DSSのような厳格な業界規制を遵守する必要があります。彼らはコードセキュリティツールを使用して、これらの基準に対してコードベースを自動的にチェックし、コンプライアンスレポートを生成し、注意が必要な領域を強調表示することで、監査プロセスを効率化します。
ある企業には、長年徹底的なセキュリティ監査が行われていない大規模なレガシーコードベースがあります。コードセキュリティプラットフォームはAIを使用してコードベース全体を分析し、手動レビューでは見落とされがちな微妙で複雑な脆弱性を特定することで、長年のリスクをプロアクティブに軽減します。
セキュリティリーダーは、コードセキュリティツールからの洞察を利用して、チームが犯した一般的なコーディングエラーを特定します。その後、ツールの詳細な脆弱性説明と修復例を活用して、ターゲットを絞ったセキュリティトレーニングモジュールを作成し、開発スタッフ全体のセキュリティ意識とコーディングプラクティスを向上させます。
AI搭載のコードセキュリティツールは、人工知能と機械学習を使用してソースコード、バイナリ、依存関係を自動的に分析し、セキュリティ脆弱性を特定するソフトウェアソリューションです。これらは、膨大なコードとエクスプロイトのデータセットから学習することで、従来のルールベースのスキャンを超え、ソフトウェア開発ライフサイクル全体で複雑なセキュリティ上の欠陥をより正確かつプロアクティブに検出することを可能にします。
従来のセキュリティテストは、手動レビュー、侵入テスト、または単純なパターンマッチングに依存することがよくあります。AIで強化されたコードセキュリティツールは、コードベース全体にわたる自動化された継続的なスキャンを提供します。これらは、微妙で文脈依存の脆弱性を検出し、誤検知を減らし、リアルタイムのフィードバックを提供し、最新のCI/CDパイプラインにシームレスに統合されて、より早期かつ効率的な問題解決を実現します。
コードセキュリティツールは、SQLインジェクション、クロスサイトスクリプティング(XSS)、安全でないデシリアライゼーション、認証の不備などの一般的な問題を含む、幅広い脆弱性を検出できます。高度なツールは、設定ミス、機密データ漏洩、安全でない直接オブジェクト参照、およびサードパーティライブラリの脆弱性(ソフトウェア構成分析 - SCA)も特定し、既知および新たな脅威の両方をカバーします。
ソフトウェア開発者は、リアルタイムのフィードバックと修復提案から恩恵を受け、最初から安全なコードを記述するのに役立ちます。DevOpsおよびセキュリティエンジニアは、CI/CDパイプラインでセキュリティチェックを自動化し、継続的なセキュリティを確保するためにこれらを使用します。組織は、脆弱性を早期に発見することで、セキュリティリスクの低減、コンプライアンスの向上、開発サイクルの高速化、および大幅なコスト削減の恩恵を受けます。
ほとんどのコードセキュリティツールは柔軟な統合オプションを提供しています。リアルタイムのフィードバックのために統合開発環境(IDE)に直接統合したり、コミット時の自動スキャンのためにバージョン管理システム(Gitなど)に統合したり、継続的なセキュリティテストのためにCI/CDパイプライン(Jenkins、GitLab CI、GitHub Actionsなど)に統合したりできます。多くはカスタム統合とレポート作成のためのAPIも提供しています。