

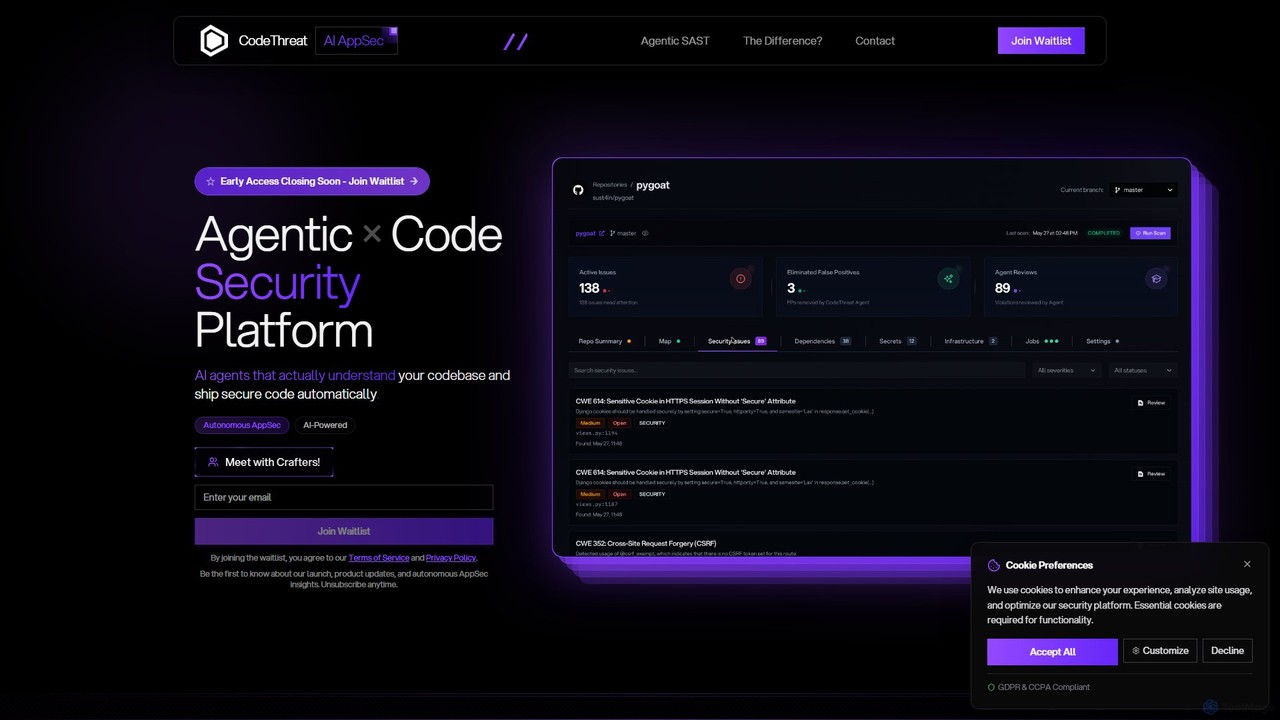
CodeThreat Overview
CodeThreatは、自律的なAI AppSecエンジニアとして機能するように設計された、革新的なエージェント型静的アプリケーションセキュリティテスト(SAST)プラットフォームです。開発チームとセキュリティチームがコードの脆弱性を扱う方法を根本的に変えます。潜在的な脅威の膨大なリストを生成する代わりに、CodeThreatのAIエージェントはコードベース全体を深く分析し、そのアーキテクチャ、データフロー、ビジネスロジックを理解します。この文脈認識により、本物で影響の大きい脆弱性を外科手術のような精度で特定し、従来のセキュリティツールを悩ませてきた誤検知のノイズを効果的に排除します。
このプラットフォームは、現代の開発スピードで動作するように作られています。既存のCI/CDパイプラインにシームレスに統合され、開発者のワークフローを中断することなく、継続的で自律的なセキュリティを提供します。検出から修正までの全プロセスを自動化することで、CodeThreatは開発者をセキュリティアラートの手動レビューという退屈な作業から解放し、セキュリティチームが誤報の追跡ではなく戦略的な取り組みに集中できるようにします。開発の速度と堅牢なセキュリティの間のギャップを埋め、チーム間の伝統的な摩擦や交渉をなくします。
CodeThreatの使い方
CodeThreatを開発ライフサイクルに統合するのは、最大の効率と最小限の中断を目指して設計された、合理化された3ステップのプロセスです。
- 入力:リポジトリのインポート
Gitリポジトリ(例:GitHub, GitLab, Bitbucket)をプラットフォームに接続するだけです。CodeThreatはすぐに包括的な分析を開始し、ソースコードをマッピングし、すべての依存関係(SCA)を特定し、Infrastructure as Code(IaC)ファイルをスキャンします。 - 処理:AIエージェントによる分析
接続されると、専門のAIエージェントチームが作業を開始します。これらのエージェントは、SAST、SCA、IaCスキャン、シークレット検出を含む多層的な分析を実行します。従来のスキャナとは異なり、これらのエージェントは協力してコンテキストを共有します。例えば、Taint Agentはユーザー入力を追跡し、Flow Agentはデータフローを追い、Context Agentはこれをセキュリティミドルウェアと照合して現実世界のリスクを理解します。このインテリigentで文脈を認識するプロセスこそが、CodeThreatがほぼゼロの誤検知率を達成できる理由です。 - 出力:自律的なアクション
分析に基づき、CodeThreatはインテリジェントで自動化されたアクションを実行します。提案されたコード修正を含むプルリクエストを生成したり、詳細な修正ガイダンスを提供したり、自動的な誤検知排除を実行したり、コードベースの進化に合わせて新しいバグを継続的に発見したりできます。これらのアクションは開発者のワークフロー内で直接提供され、セキュリティをコーディングプロセスの自然な一部にします。
CodeThreatの主な機能
- エージェント型SAST(Agentic SAST): コードの文脈、ビジネスロジック、データフローを理解し、従来のツールが見逃す複雑な脆弱性を検出するAIエージェント。
- 自律的な修正: 特定された脆弱性に対してコード修正を自動的に生成・提案し、平均修復時間(MTTR)を劇的に短縮します。
- ゼロ誤検知: AIによる検証と文脈分析により、最大95%の誤報を排除し、チームが真の脅威に集中できるようにします。
- 包括的なリポジトリインテリジェンス: コードフロー、依存関係マッピング、潜在的な攻撃対象領域を含む、アプリケーションの完全なリアルタイムのアーキテクチャマップを作成します。
- 5つ以上のセキュリティレイヤー: SAST、ソフトウェア構成分析(SCA)、Infrastructure as Code(IaC)スキャン、シークレット検出、ライセンスコンプライアンスを単一のプラットフォームに統合します。
- ユニバーサルなエコシステムサポート: 12以上のプログラミング言語(JavaScript, Python, Java, Go, Rustなど)、多数の依存関係マネージャー(npm, pip, Maven)、インフラツール(Docker, Terraform, Kubernetes)を幅広くサポートします。
- シームレスなCI/CD統合: 既存のCI/CDパイプラインにネイティブに適合し、開発速度を低下させることなく継続的なセキュリティ分析を提供します。
CodeThreatの使用例
CodeThreatは、セキュリティへの取り組みを効果的に拡大したい現代のソフトウェア開発組織にとって理想的です。主な使用例は次のとおりです。
- DevSecOpsの自動化: チームはCI/CDパイプライン内でセキュリティテストと修正を完全に自動化し、すべてのコミットとビルドがデフォルトで安全であることを保証できます。
- アラート疲れの軽減: 複数のツールからのアラートに圧倒されているセキュリティチームは、CodeThreatを使用して検出結果を統合し、ノイズを排除し、検証済みの高優先度の脅威のみに集中できます。
- 開発サイクルの加速: プラットフォームがバックグラウンドで自律的に動作するため、エンジニアリングチームはセキュリティを犠牲にすることなく高い開発速度を維持できます。
- サプライチェーンセキュリティ: 統合されたSCAと依存関係マッピングにより、組織はサードパーティのライブラリに起因するリスクを積極的に特定し、軽減できます。
CodeThreatの利点
CodeThreatは、アプリケーションセキュリティを手動で受動的なプロセスから自律的で能動的なプロセスへと変革することで、大きな競争上の優位性を提供します。主な利点には、自動修正による10倍速い修正時間、93〜95%のセキュリティノイズの削減、単一の統一されたダッシュボードからSAST、SCAなどを管理できる能力が含まれます。その核心的な強みは、深いコード理解能力にあり、これによりシニアセキュリティエンジニアのように動作し、正確で実行可能な洞察を提供できます。
料金プラン
CodeThreatは現在、早期アクセス用の待機リストを通じて利用可能です。エンタープライズグレードの専門プラットフォームでよくあるように、価格は公表されていません。興味のある組織は、待機リストに参加するか、営業チームに直接連絡して、特定のニーズに合わせたカスタム見積もりとデモを入手することをお勧めします。このアプローチにより、プランがチームの規模と要件に完全に合致することが保証されます。
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 384
- 2026-1: 332
- 2026-2: 409
- 2026-3: 316
- 2026-4: 291
- 2026-5: 942
Geography
Top 5 countries / regions
- 🇺🇸アメリカ合衆国100.0%
Top keywords
| Keyword | Cost per click |
|---|---|
| can claude transcribe audio | $10.69 |
| grill me repo | $0.00 |
| uniwind | $0.00 |
| web_fetch | $0.00 |
| webfetch | $0.00 |
CodeThreat Alternatives


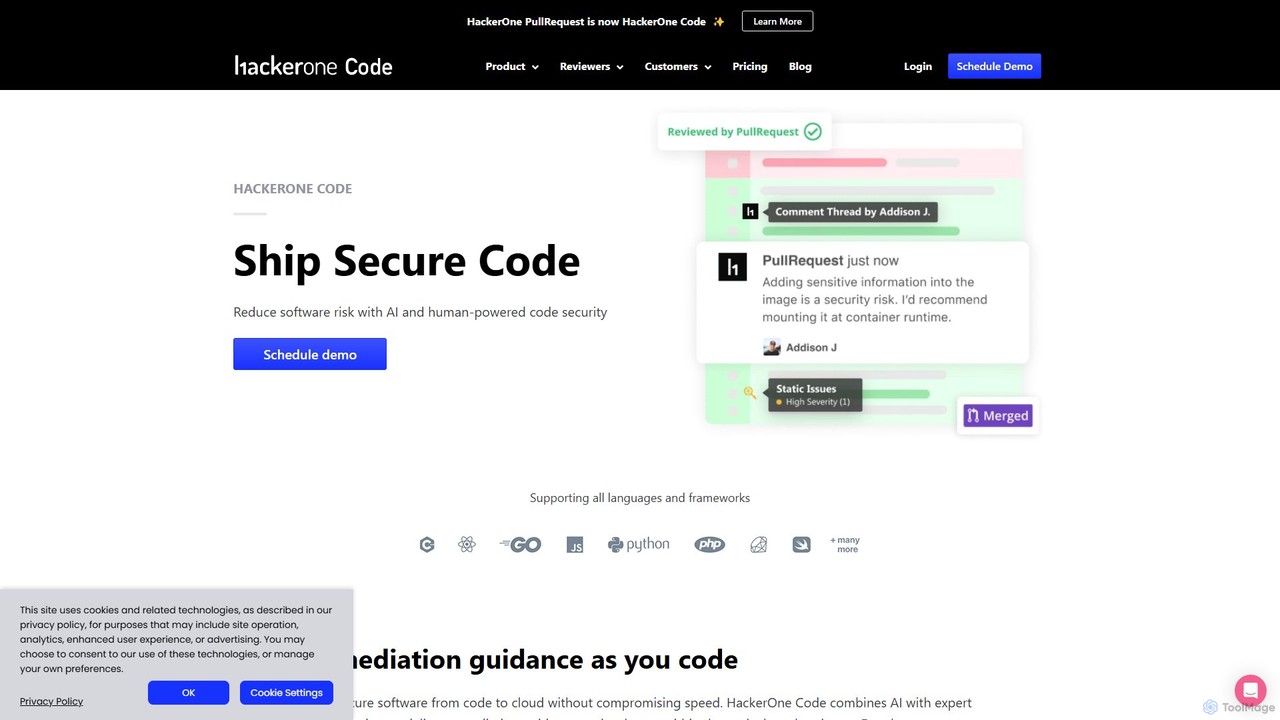
HackerOne Code
HackerOne Codeは、独自のAIと専門家による人的レビューを組み合わせ、コード内の脆弱性を発見・修正する高度なセキュリティプラットフォームです。開発者ワークフローにシームレスに統合し、プルリクエスト内で直接、正確で実行可能なフィードバックを提供し、安全なコードの迅速な出荷を支援します。
コードレビュー
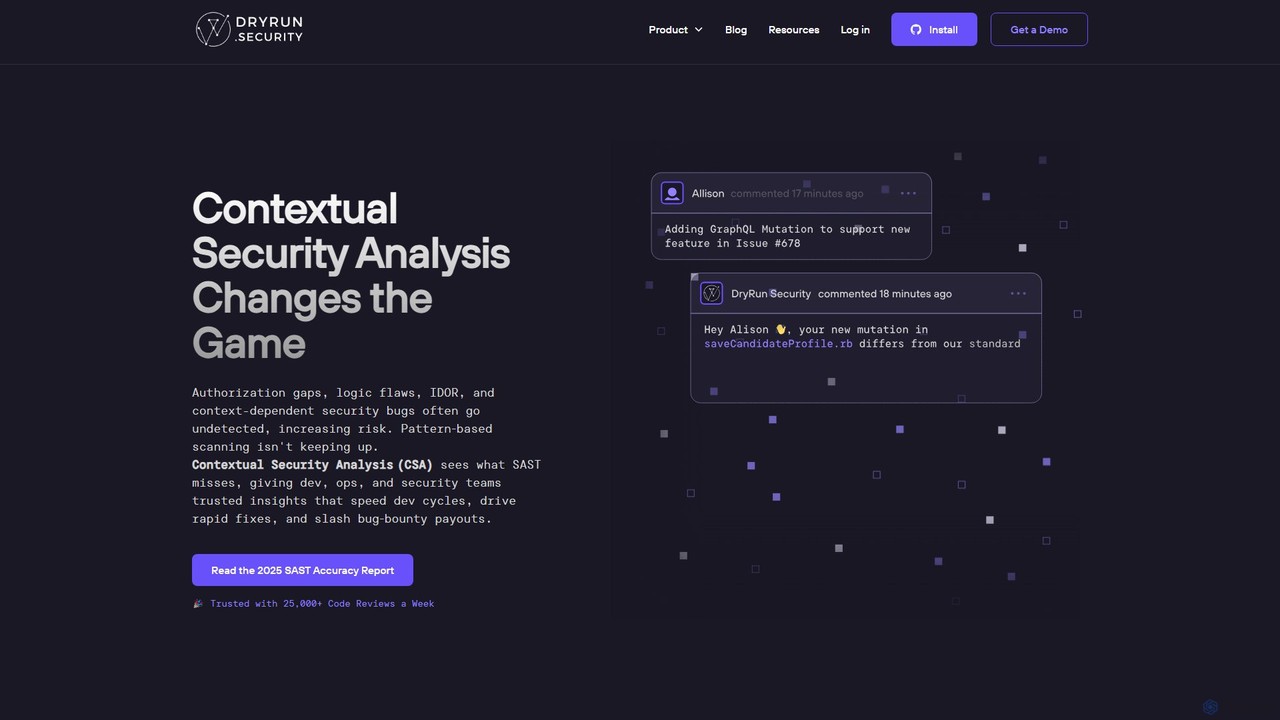
Dryrun Security
Dryrun Securityは、AIを活用したアプリケーションセキュリティプラットフォームで、コンテキストセキュリティ分析(CSA)を用いて従来の脆弱性スキャナが見逃す複雑な脆弱性を発見・修正します。GitHubなどの開発者ワークフローに直接統合され、プルリクエスト内でリアルタイムかつ誤検知の少ないフィードバックを提供し、コラボレーションを強化して安全な開発を加速させます。
コードセキュリティCodeThreat Categories
CodeThreat Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
CodeAnt AI
CodeAnt AIは、コードレビューを自動化し、コード品質を向上させ、アプリケーションのセキュリティを確保するAI搭載プラットフォームです。開発者のワークフローにシームレスに統合され、AIが生成するプルリクエストの要約、ワンクリック修正、継続的な脆弱性スキャンを提供し、チームがよりクリーンで安全なコードを迅速に出荷できるよう支援します。
コード品質
Enforster AI
Enforster AIは、シニア開発者のようにコードを分析するAIネイティブの静的アプリケーションセキュリティテスト(SAST)ツールです。ビジネスロジックとコンテキストを理解し、90%の精度で実際の脆弱性を特定し、誤検知を60%削減し、AIが生成した修正案を提供します。
コード分析Dryrun Security
Dryrun Securityは、AIを活用したアプリケーションセキュリティプラットフォームで、コンテキストセキュリティ分析(CSA)を用いて従来の脆弱性スキャナが見逃す複雑な脆弱性を発見・修正します。GitHubなどの開発者ワークフローに直接統合され、プルリクエスト内でリアルタイムかつ誤検知の少ないフィードバックを提供し、コラボレーションを強化して安全な開発を加速させます。
コードセキュリティ
AppSec Assistant
Jira Cloudに統合されたAIアシスタントで、ソフトウェア開発のための自動化されたセキュリティ推奨事項を提供します。開発者が「セキュアバイデザイン」のコードを記述し、AppSecレビューを効率化し、セキュリティをSDLCに直接組み込むのを支援します。
コードセキュリティ
DeepSource
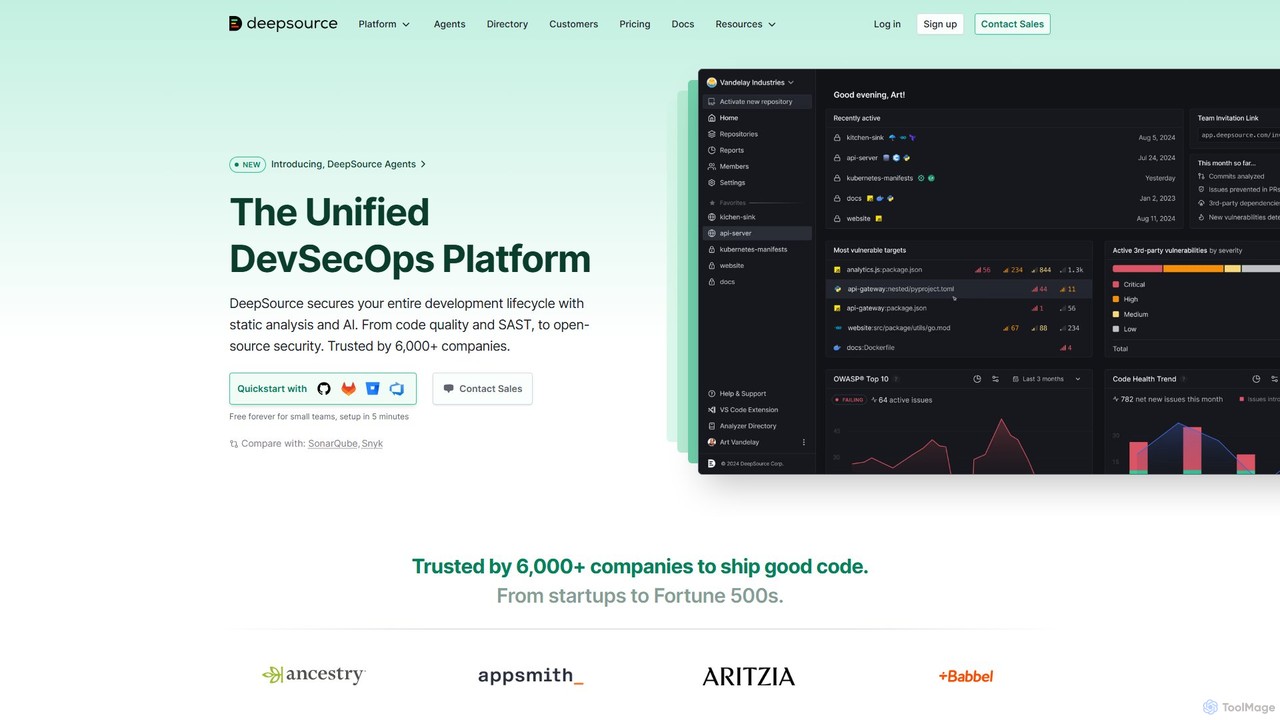
DeepSourceは、静的解析とAIを使用して開発ライフサイクル全体を保護する、統一されたDevSecOpsプラットフォームです。コード品質チェック、セキュリティスキャン(SAST)、オープンソース依存関係分析(SCA)を自動化し、開発者がクリーンで安全なコードを出荷するのを支援します。
コードアシスタント

CodeThreat Comments (0)
Sign in to comment.
ログインNo comments yet.