Golf
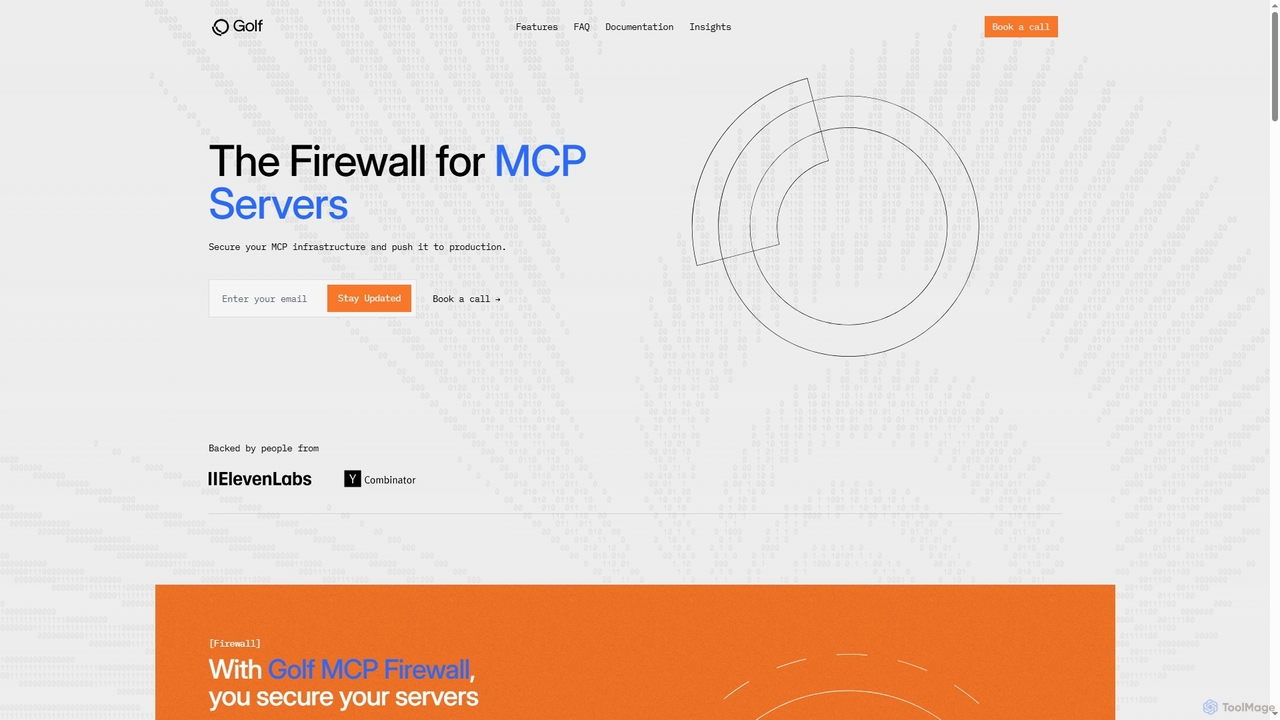
Golfは、モデルコンテキストプロトコル(MCP)向けに設計された、エンタープライズグレードのプロトコル対応ファイアウォールです。プロンプトインジェクションやトークンハイジャックなどの特定の脅威からMCPサーバーを保護する一元的なセキュリティレイヤーを提供し、企業がAIエージェントインフラを本番環境に安全に展開できるようにします。
エージェントセキュリティVisits 8KFavorites 181Likes 177
Popular ファイアウォール AI tools in セキュリティ include Golf, helping you work more efficiently.
Golfは、モデルコンテキストプロトコル(MCP)向けに設計された、エンタープライズグレードのプロトコル対応ファイアウォールです。プロンプトインジェクションやトークンハイジャックなどの特定の脅威からMCPサーバーを保護する一元的なセキュリティレイヤーを提供し、企業がAIエージェントインフラを本番環境に安全に展開できるようにします。
エージェントセキュリティAIファイアウォールは、機械学習と人工知能を活用して、高度なサイバー脅威を積極的に特定しブロックする先進的なネットワークセキュリティシステムです。静的なルールに依存する従来のファイアウォールとは異なり、これらのツールはネットワークトラフィックのパターンをリアルタイムで分析し、行動の異常を検出して潜在的な攻撃を予測します。このインテリジェントなアプローチにより、組織はゼロデイ攻撃、高度持続的脅威(APT)、その他の進化する攻撃ベクトルから防御できます。AI駆動の分析は、現代のデジタルインフラに不可欠な動的で適応性のあるセキュリティ体制を提供します。
AIファイアウォールは、複雑なIT環境と価値の高いデータ資産を持つ組織にとって特に価値があります。金融、医療、電子商取引などの分野でデータ漏洩を防ぐために広く使用されています。また、クラウドネイティブなビジネスや広範なIoTネットワークを持つ企業も、これらのツールを活用して、動的で分散したインフラを高度な攻撃から保護しています。
AIファイアウォールを選択する際は、その脅威検出の精度、特に誤検知率と見逃し率を評価してください。ネットワークの遅延やスループットへのパフォーマンスへの影響を査定します。既存のセキュリティエコシステム(SIEM、SOARなど)との統合能力や、ポリシー管理とインシデント対応で提供される自動化のレベルも考慮する必要があります。
フィンテック企業のマルチクラウド環境を管理するDevOpsチームは、AIファイアウォールを使用してアプリケーションを保護します。ファイアウォールは、マイクロサービス間のAPI呼び出しとデータフローの正常なパターンを学習します。新しいマルウェアの亜種が未知の脆弱性(ゼロデイ攻撃)を悪用しようとすると、AIは認識されていないサーバーへの異常なアウトバウンドトラフィックを検出します。これにより、接続が自動的にブロックされ、侵害されたコンテナがミリ秒単位で隔離され、セキュリティアナリストが警告を受ける前にデータ漏洩を防ぎます。
スマートファクトリーのオペレーターは、何千もの接続されたIoTセンサーと機械を監視するためにAIファイアウォールを導入します。AIは、各デバイスの独自の行動ベースライン(通信相手、通信時間、送信データ量)を確立します。センサーのグループが侵害され、DDoS攻撃に参加し始めると、ファイアウォールはアウトバウンドトラフィックの異常な急増と通常とは異なる通信パターンを検出します。これにより、影響を受けたデバイスが自動的にネットワークから隔離され、工場の操業中断を防ぎ、メンテナンスのためにフラグが立てられます。
急成長中の企業のIT管理者は、新しいアプリケーションやユーザーのためにファイアウォールルールを更新し続けることに苦労しています。彼らはポリシー最適化エンジンを備えたAIファイアウォールを導入します。AIはトラフィックフローを分析し、冗長、過度に許可的、または古いルールを特定します。その後、データベースアクセスを特定のアプリケーションサーバーのみに制限するなど、より正確で安全なポリシーを提案します。管理者はワンクリックでこれらの提案を確認・適用でき、設定ミスのリスクを減らし、毎週何時間もの手動でのポリシー調整時間を節約できます。
政府機関のセキュリティオペレーションセンター(SOC)は、AIファイアウォールを使用して、ステルス型のAPTキャンペーンを検出します。従来のシステムは、これらの攻撃者が使用する「低速かつ少量」の戦術を見逃します。しかし、AIは数週間にわたる一見無関係な軽微なセキュリティイベントを相関させます。深夜にユーザーアカウントが通常とは異なるファイルにアクセスし、その後、少量の暗号化されたデータパケットが新しい外部IPに送信されていることに気づきます。AIモデルはこのシーケンスを既知のAPT戦術として認識し、イベントチェーン全体を優先度の高いインシデントとしてフラグ付けし、コマンド&コントロール通信をブロックして攻撃を阻止します。
オンライン小売プラットフォームは、人間の買い物行動を模倣して不正行為を行う高度なボット攻撃や、フラッシュセール中のDDoS攻撃に直面しています。彼らのAIファイアウォールは、IPアドレスだけでなく、マウスの動き、閲覧速度、セッションパターンなどのユーザー行動を分析します。セール中には、正当な顧客の急増と協調的なDDoS攻撃を区別し、悪意のあるトラフィックを抑制しながら、本物の買い物客が中断なくアクセスできるようにします。また、自動チェックアウト詐欺を試みるボットを特定してブロックし、金銭的損失を減らし、顧客アカウントを保護します。
病院ネットワークは、AIファイアウォールを使用して電子健康記録(EHR)システムを保護します。AIは、医師、看護師、管理スタッフの典型的なデータアクセスパターンを学習します。侵害されたユーザーアカウントが突然、何千もの患者記録をダウンロードしようとし始めた場合(その役割と矛盾する行動)、AIはこれを潜在的な内部脅威またはアカウント乗っ取りとしてフラグ付けします。これにより、アカウントのEHRシステムへのアクセスが自動的に制限され、セキュリティチームに警告が発せられ、機密性の高い患者情報の大規模なデータ漏洩を防ぎ、HIPAAコンプライアンスを確保します。
AIファイアウォールは、人工知能と機械学習を使用してサイバー脅威を特定し、ブロックするネットワークセキュリティデバイスです。事前に設定されたルールやシグネチャに依存する従来のファイアウォールとは異なり、AIファイアウォールはネットワークの振る舞いを分析して異常を検出し、新しい攻撃ベクトルを予測し、対応を自動化します。これにより、ルールベースのシステムでは通常見逃されるゼロデイ攻撃や高度持続的脅威(APT)などの高度な脅威を効果的に阻止できます。
主な違いは、その中心となる検出方法にあります。NGFWは、アプリケーション認識やディープパケットインスペクションなどの機能で従来のファイアウォールを強化しますが、依然として主にルールとシグネチャに依存しています。AIファイアウォールは、NGFWの機能の上に知能の層を追加します。機械学習を使用して振る舞いとコンテキストを分析し、事前に作成されたルールを必要とせずに、未知の脅威を積極的に特定し、新しい攻撃技術に適応することができます。本質的に、NGFWは既知の脅威に対して受動的ですが、AIファイアウォールは既知および未知の脅威に対して能動的です。
AIファイアウォールを選択する際は、以下の機能を優先してください:
どの組織でも恩恵を受けることができますが、AIファイアウォールは特に、機密データを扱う、複雑な環境で運用する、または攻撃者にとって価値の高い標的となるビジネスにとって重要です。これには以下が含まれます:
はい、異常検出に基づく他のセキュリティシステムと同様に、AIファイアウォールは、正当だが通常とは異なる活動を悪意のあるものとしてフラグ付けすることにより、誤検知を生成することがあります。しかし、成熟したAIモデルは、これを最小限に抑えるために膨大なデータセットでトレーニングされています。優れたAIファイアウォールの重要な差別化要因は、その「説明可能性」です。つまり、その決定に対して明確な理由を提供する能力です。これにより、セキュリティチームはコンテキストを理解し、誤報を迅速に却下し、システムにフィードバックを提供することができます。これは、AIが学習し、時間とともにより正確になるのに役立ちます。