

CipherClaw Overview
CipherClaw는 현대적 소프트웨어 개발 환경을 위해 설계된 능동적이고 자율적인 AI 보안 에이전트입니다. 전체 코드베이스와 그 종속성 체인 내에서 제로데이 취약점과 복잡한 보안 위협을 식별하기 위해 심층 코드 이해 및 추상 기하학 분석을 활용하여 전통적인 정적 분석을 넘어섭니다. 이 시스템은 문제의 근본 원인을 자동으로 추적하고 배포 가능한 패치를 생성하여 지속적이고 지능적인 보안 수정 파이프라인을 만듭니다.
CipherClaw 사용 방법
CipherClaw를 사용하는 것은 간소화된 자율 파이프라인을 포함합니다. 먼저 OpenClaw GitHub 통합 도구를 통해 코드 저장소를 CipherClaw 에이전트에 연결하세요. 연결되면 AI 취약점 스캐너가 즉시 코드베이스에 대한 심층적인 추상 기하학 분석을 시작합니다. 그런 다음 시스템은 종속성 전체에 걸쳐 근본 원인 추적을 자율적으로 수행하고 취약점을 감지하면 수동 개입 없이 프로덕션 환경에 바로 적용 가능한 AI 코드 패치를 자동으로 생성 및 배포하여 수정 주기를 완료합니다.
CipherClaw의 핵심 기능
- 자율형 AI 보안 에이전트: 지속적으로 코드 취약점을 스캔, 분석 및 수정하는 능동적 시스템입니다.
- 인과 관계 그래프 코드 분석: 전체 종속성 체인에 걸쳐 극도로 정밀하게 취약점을 추적하는 AI 기반 근본 원인 분석으로, 스파게티 코드의 수동 추적을 제거합니다.
- 코드용 AI 브레인 지문: 지능형 패턴 인식을 위한 고유한 취약점 시그니처를 생성하여 대규모 위협 중립화를 가능하게 합니다.
- 예측형 취약점 스캐닝: 예측형 행동 분석 및 AI 소프트웨어 공급망 보안을 사용하여 제로데이 취약점이 표면화되기 전에 포착합니다.
- 위협 메모리 계층 아키텍처: 구조화된 버그 분류 계층 구조, 지속적 추적을 위한 다단계 위협 메모리, 예측형 'Crystal Ball' 분석을 특징으로 합니다.
- 자율 코드 수정: 프로덕션 환경에 바로 적용 가능한 패치를 자동으로 생성 및 배포하여 완전한 보안 파이프라인을 형성합니다.
CipherClaw의 사용 사례
CipherClaw는 보안 태세를 자동화 및 강화하려는 개발 팀에 필수적입니다. Lovable과 같은 플랫폼에서 생성된 AI 코드베이스 보안, n8n 자동화 워크플로우에 보안 통합, OpenClaw 및 NVIDIA Nemo Claw 생태계 내에서 엔터프라이즈급 취약점 관리를 제공하는 데 특히 가치가 있습니다. 현대적 개발 워크플로우를 위해 수동 트라이아지 및 구식 정적 분석 도구를 대체합니다.
CipherClaw의 장점
CipherClaw는 몇 가지 주요 장점을 제공합니다: 취약점 탐지부터 패치까지의 전체 주기를 자동화하여 수많은 수작업 시간을 절약합니다. 피상적인 정적 스캐너와 달리 심층적인 인과 관계 분석은 정확한 근본 원인 식별을 제공합니다. 예측형 스캐닝 기능은 제로데이 위협에 대해 사전 보호를 제공합니다. 마지막으로, 인기 있는 현대적 개발 생태계(OpenClaw, Lovable, n8n, NVIDIA)와의 네이티브 통합은 기존 워크플로우 내에서 원활한 배포 및 운영을 보장합니다.
CipherClaw FAQ
CipherClaw Alternatives
Niyantri Security
Niyantri Security는 AI 기반 자율 보안 엔지니어로, 코드베이스의 취약점을 자동으로 탐지 및 수정하도록 설계되었습니다. 컨텍스트를 고려한 보안 결함을 식별하는 심층 다단계 스캔을 수행하며, 정밀한 자동 수정을 제공하고 GitHub 또는 직접 파일 업로드를 통해 개발 워크플로에 원활하게 통합됩니다.
자동화
CipherClaw Categories
CipherClaw Jobs
CipherClaw Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Niyantri Security
Niyantri Security는 AI 기반 자율 보안 엔지니어로, 코드베이스의 취약점을 자동으로 탐지 및 수정하도록 설계되었습니다. 컨텍스트를 고려한 보안 결함을 식별하는 심층 다단계 스캔을 수행하며, 정밀한 자동 수정을 제공하고 GitHub 또는 직접 파일 업로드를 통해 개발 워크플로에 원활하게 통합됩니다.
자동화


AppSanctuary
AppSanctuary는 취약점 스캔, 규정 준수 확인 및 위협 탐지를 자동화하는 AI 기반 애플리케이션 보안 플랫폼입니다. 심층 코드 분석, 실행 가능한 해결 제안 및 원활한 CI/CD 통합을 제공하여 개발자와 보안팀이 안전한 모바일 및 웹 애플리케이션을 구축하고 유지 관리하도록 돕습니다.
보안 및 규정 준수
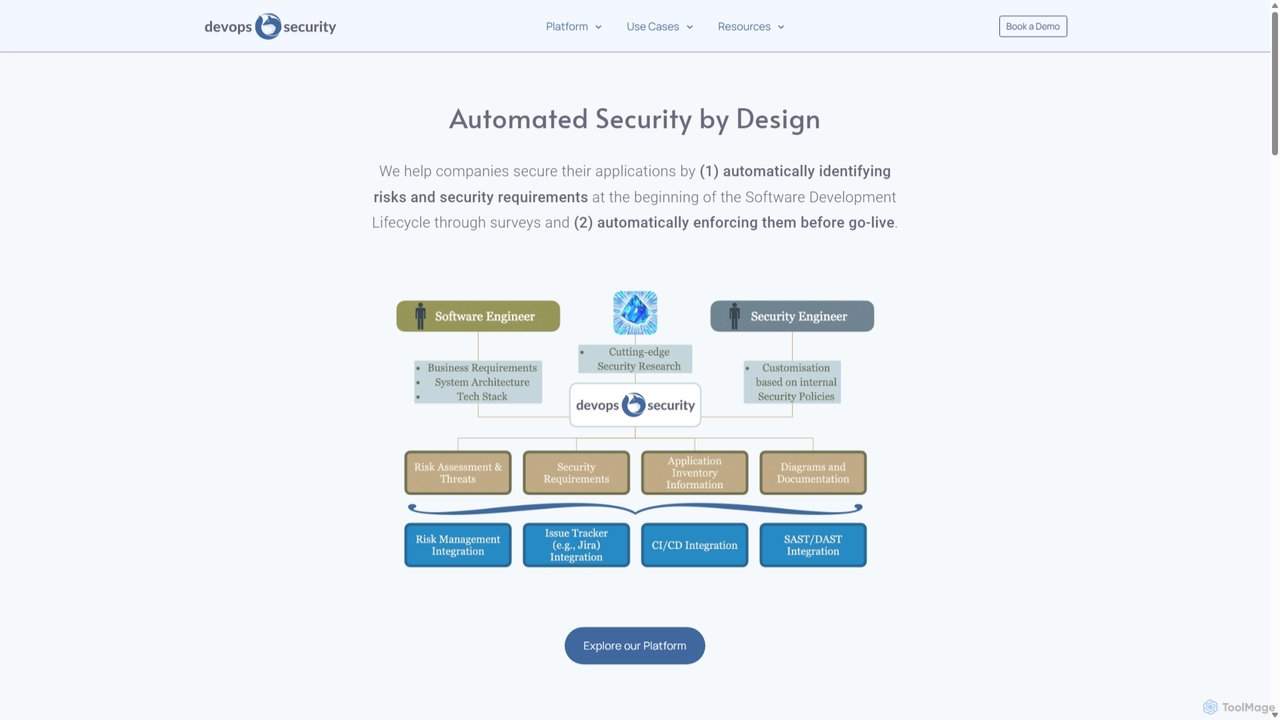
DevOps Security
위험 평가 및 요구사항 실행을 소프트웨어 개발 수명 주기(SDLC)에 직접 통합하여 애플리케이션 보안을 자동화하는 AI 네이티브 플랫폼입니다. 기업이 보안을 왼쪽으로 이동(Shift-Left)시키고 개발자에게 권한을 부여하며 설계부터 배포까지 보안 프로세스를 간소화하도록 돕습니다.
보안
Zerothreat
ZeroThreat는 웹 애플리케이션 및 API 보안을 위해 설계된 AI 기반의 지속적인 침투 테스트 및 DAST 플랫폼입니다. OWASP Top 10 및 CVE를 포함한 40,000개 이상의 취약점 탐지를 자동화하여 개발자와 보안팀에 빠르고 정확하며 실행 가능한 보안 통찰력을 제공합니다.
테스트
Enforster AI
Enforster AI는 시니어 개발자처럼 코드를 분석하는 AI 네이티브 정적 애플리케이션 보안 테스트(SAST) 도구입니다. 비즈니스 로직과 컨텍스트를 이해하여 90%의 정확도로 실제 취약점을 식별하고, 오탐을 60% 줄이며 AI가 생성한 수정안을 제공합니다.
코드 분석
GenieEngage
GenieEngage는 DevOps, DevSecOps 및 GitOps 분야의 전문 솔루션을 제공하는 서비스형 DevOps 파트너입니다. 기업이 소프트웨어 제공을 가속화하고, 보안을 강화하며, AWS, Azure, GCP와 같은 클라우드에서 인프라를 확장할 수 있도록 지원하며, 사내 채용의 비용 효율적인 대안으로 전체 전문가 팀을 제공합니다.
인프라 관리

CipherClaw Comments (0)
Sign in to comment.
로그인No comments yet.