
Niyantri Security Overview
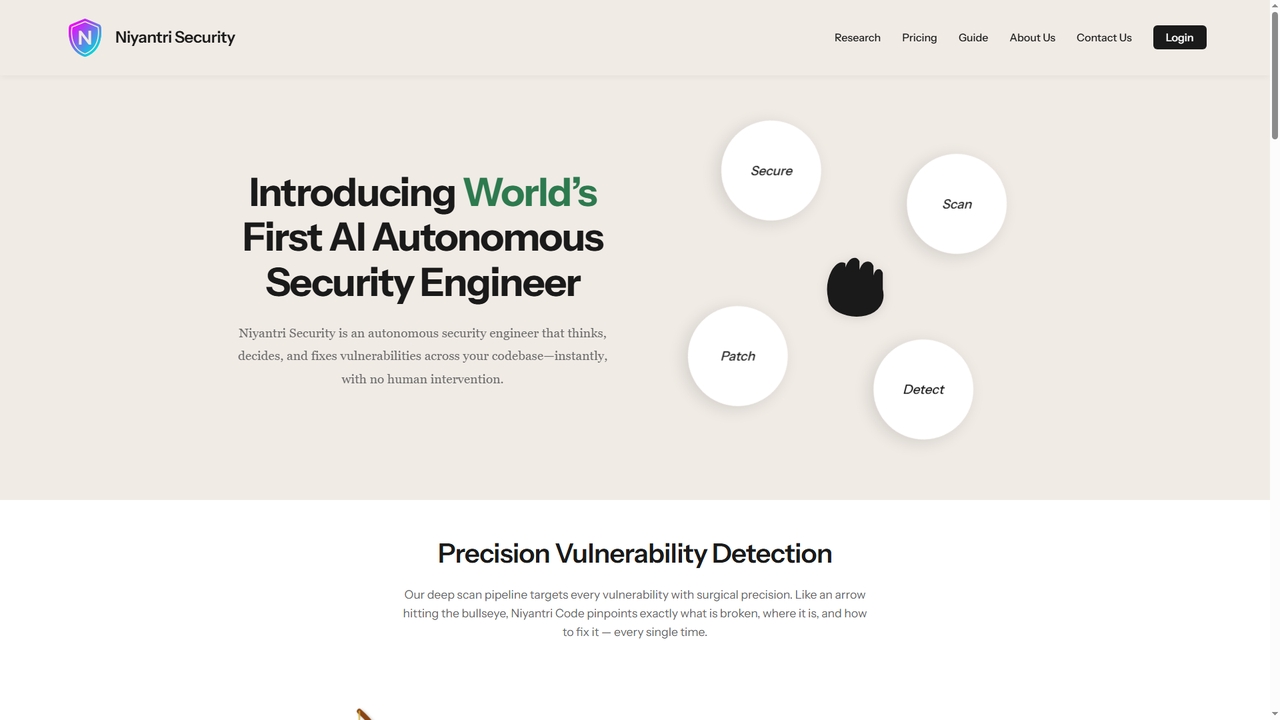
Niyantri Security는 자율 보안 엔지니어 역할을 하는 고급 AI 도구로, 사전 예방적 코드 취약점 관리에 특화되어 있습니다. 단순 탐지를 넘어 코드 아키텍처를 이해하고, 파일 간 데이터 흐름을 추적하며, 최소한의 인간 개입으로 정확한 자동화된 수정을 제공합니다. 이 시스템은 소프트웨어 개발 수명 주기에 직접 통합되어 심층 분석과 실행 가능한 수정 방안을 제공하도록 구축되었습니다.
Niyantri Security 사용 방법
Niyantri Security 사용은 간단한 세 단계 프로세스입니다. 먼저, 네이티브 GitHub 앱을 인증하여 선택한 저장소 및 브랜치에 대한 읽기 전용 액세스 권한을 부여하거나, 프로젝트의 ZIP 아카이브를 직접 업로드하여 코드 저장소를 연결합니다. 두 번째로, 딥 AI 스캔을 시작하면 코드 아키텍처를 자동으로 매핑하고, 전체 컨텍스트(CVSS, CWE, 심각도)를 고려하여 취약점을 찾고, 구조화된 보고서를 생성합니다. 세 번째로, 결과를 검토하고 한 번의 클릭으로 수정을 적용하여 패치된 파일을 생성하거나 사전 적용된 수정 사항이 포함된 GitHub Pull Request를 엽니다.
Niyantri Security의 핵심 기능
- 4단계 딥 스캔 파이프라인: 파일을 요약하고, 전역 아키텍처 모델을 구축하며, 위험 영역을 분류하고, 컨텍스트(CVSS 점수, CWE ID, 파일 간 영향 체인)와 함께 취약점을 표면화하는 AI 기반 분석.
- 컨텍스트 인식 및 파일 간 분석: 함수 수준 폭발 반경, 오염 소스 추적 및 파일 간 데이터 흐름을 이해하여 취약점을 탐지하며, 단순한 표면 수준 구문 검사가 아닙니다.
- 자율적 정밀 자동 수정: 취약한 코드 줄만 수정하는 패치 파일 또는 GitHub PR을 한 번의 클릭으로 생성하며, 구문 정확성을 검증합니다.
- GitHub 및 파일 업로드 통합: 저장소 스캔을 위한 네이티브 GitHub 앱 통합 또는 저장소가 필요 없는 직접 ZIP 업로드를 지원합니다.
- 포괄적인 보고 및 시각화: Critical/High/Medium/Low/Info 심각도 수준을 포함한 상세 보고서를 생성하고 결과의 3D 시각화를 제공합니다.
- 다중 언어 지원: JavaScript, TypeScript, Python, Go, Java, PHP, Ruby, Rust 및 C/C++를 포함한 15개 이상의 프로그래밍 언어에 대한 취약점 스캔을 지원합니다.
Niyantri Security의 사용 사례
Niyantri Security는 SDLC에서 보안을 좌측으로 이동하려는 개발 팀에 이상적입니다. 커밋 전 보안 검사, 지속적 통합 파이프라인 보안 게이트, 숨겨진 취약점에 대한 레거시 코드베이스 감사 및 식별된 문제에 대한 자동 보안 패치 생성에 사용됩니다. 이 도구는 조직이 보안 가드레일을 시행하고 새로운 위협에 대비하여 강화된 코드베이스를 유지하도록 돕습니다.
Niyantri Security의 장점
Niyantri Security는 기존 SAST 도구에 비해 상당한 장점을 제공합니다. 심층적이고 컨텍스트를 인식하는 분석은 오탐을 줄이고 다른 도구가 놓치는 복잡한 파일 간 취약점을 식별합니다. 자율적이고 정밀한 수정 기능은 수정 시간과 노력을 극적으로 줄입니다. 이 플랫폼은 수동 규칙 생성이나 유지 관리가 필요 없으며, 코드 패턴에서 학습하고 GitHub를 통해 기존 개발자 워크플로에 원활하게 통합됩니다.
Niyantri Security FAQ
Niyantri Security Alternatives
CipherClaw
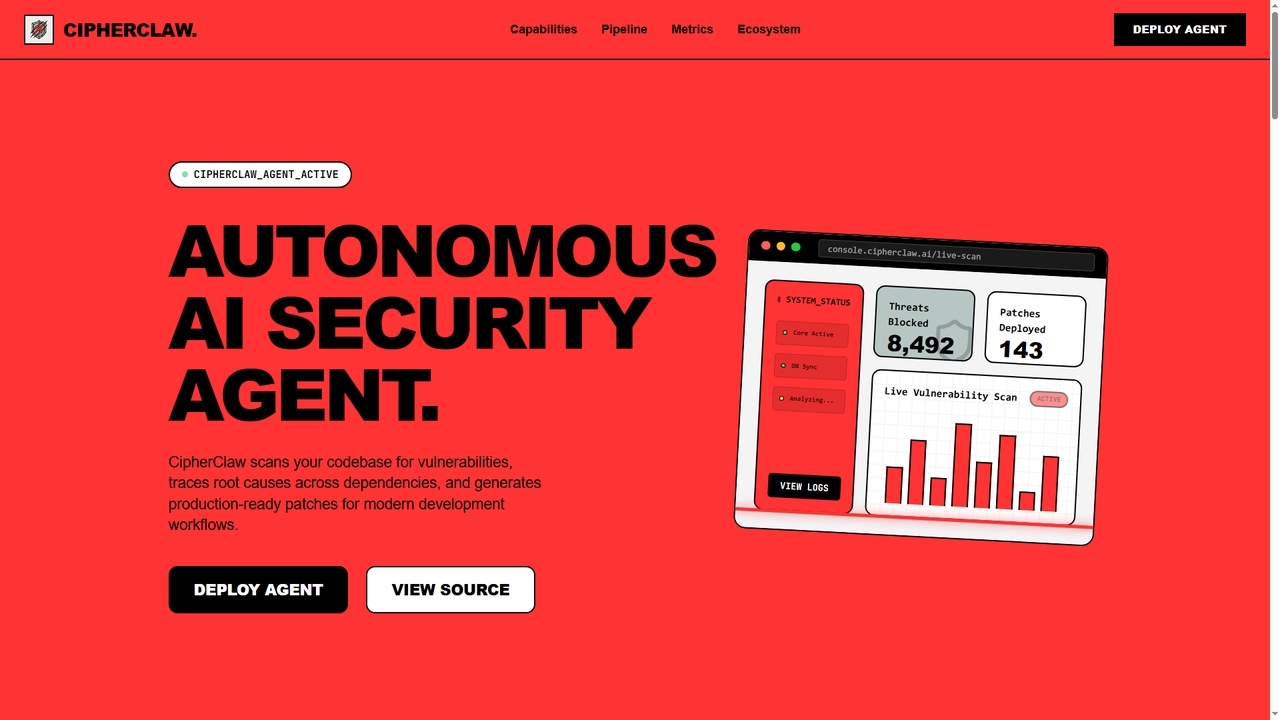
CipherClaw는 코드베이스의 취약점을 사전에 스캔하고, 인과 관계 그래프 및 추상 기하학 분석을 사용하여 종속성에 대한 근본 원인 분석을 수행하며, 프로덕션 환경에 바로 적용 가능한 패치를 자동으로 생성 및 배포하는 자율형 AI 보안 에이전트입니다. OpenClaw, NVIDIA Nemo Claw, Lovable, n8n과 같은 생태계와 원활하게 통합되도록 설계되었습니다.
코드 생성
Agen
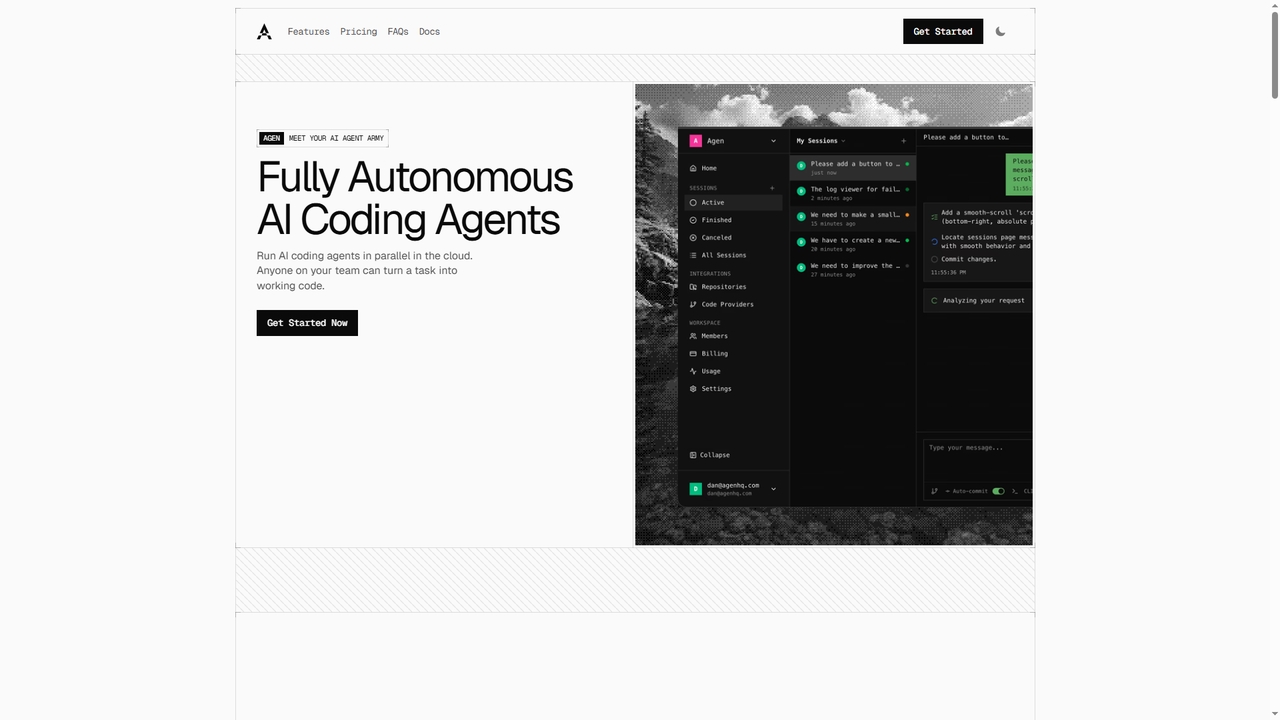
Agen은 클라우드 기반의 완전 자율 AI 코딩 에이전트 플랫폼입니다. 개발자와 팀이 자연어 명령을 통해 소프트웨어 개발 작업을 할당할 수 있게 합니다. AI 에이전트는 독립적으로 저장소를 복제하고, 코드베이스를 분석하며, 파일을 편집하고, 격리된 샌드박스에서 빌드와 테스트를 실행한 후 병합 요청을 준비하여 아이디어에서 제품 준비 코드까지의 워크플로우를 간소화합니다.
AutomationNiyantri Security Categories
Niyantri Security Jobs
Niyantri Security Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
CipherClaw
CipherClaw는 코드베이스의 취약점을 사전에 스캔하고, 인과 관계 그래프 및 추상 기하학 분석을 사용하여 종속성에 대한 근본 원인 분석을 수행하며, 프로덕션 환경에 바로 적용 가능한 패치를 자동으로 생성 및 배포하는 자율형 AI 보안 에이전트입니다. OpenClaw, NVIDIA Nemo Claw, Lovable, n8n과 같은 생태계와 원활하게 통합되도록 설계되었습니다.
코드 생성
Enforster AI
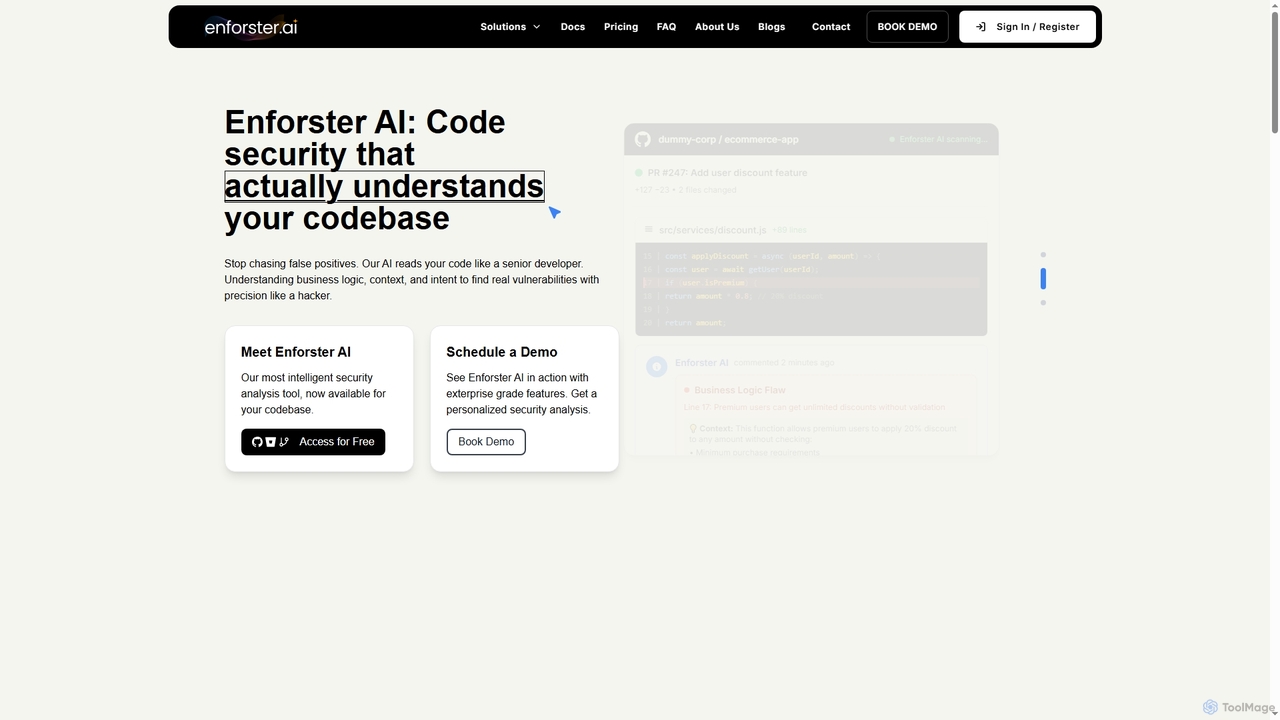
Enforster AI는 시니어 개발자처럼 코드를 분석하는 AI 네이티브 정적 애플리케이션 보안 테스트(SAST) 도구입니다. 비즈니스 로직과 컨텍스트를 이해하여 90%의 정확도로 실제 취약점을 식별하고, 오탐을 60% 줄이며 AI가 생성한 수정안을 제공합니다.
코드 분석

AppSanctuary
AppSanctuary는 취약점 스캔, 규정 준수 확인 및 위협 탐지를 자동화하는 AI 기반 애플리케이션 보안 플랫폼입니다. 심층 코드 분석, 실행 가능한 해결 제안 및 원활한 CI/CD 통합을 제공하여 개발자와 보안팀이 안전한 모바일 및 웹 애플리케이션을 구축하고 유지 관리하도록 돕습니다.
보안 및 규정 준수
Crowdbotics
Crowdbotics는 코드베이스를 분석하여 심층적인 통찰력을 추출함으로써 소프트웨어 개발을 혁신하는 AI 기반 플랫폼입니다. 아키텍처 다이어그램, 비즈니스 요구사항 및 파일 수준 분석을 자동으로 생성하여 엔지니어링 팀이 복잡한 시스템을 이해하고 기술 부채를 줄이며 개발 주기를 가속화하도록 돕습니다. 레거시 코드 현대화 및 신규 개발자 온보딩에 이상적입니다.
코드 분석
GenieEngage
GenieEngage는 DevOps, DevSecOps 및 GitOps 분야의 전문 솔루션을 제공하는 서비스형 DevOps 파트너입니다. 기업이 소프트웨어 제공을 가속화하고, 보안을 강화하며, AWS, Azure, GCP와 같은 클라우드에서 인프라를 확장할 수 있도록 지원하며, 사내 채용의 비용 효율적인 대안으로 전체 전문가 팀을 제공합니다.
인프라 관리
Zerothreat
ZeroThreat는 웹 애플리케이션 및 API 보안을 위해 설계된 AI 기반의 지속적인 침투 테스트 및 DAST 플랫폼입니다. OWASP Top 10 및 CVE를 포함한 40,000개 이상의 취약점 탐지를 자동화하여 개발자와 보안팀에 빠르고 정확하며 실행 가능한 보안 통찰력을 제공합니다.
테스트
Niyantri Security Comments (0)
Sign in to comment.
로그인No comments yet.