ToolMage
Entrar

Best 3 Segurança de Código AI tools for Desenvolvimento

Popular Segurança de Código AI tools in Desenvolvimento include CodeThreat, Gammacode e AppSec Assistant, helping you work more efficiently.

Gammacode
Freemium

Gammacode

Gammacode é uma plataforma de inteligência de código alimentada por IA, projetada para acelerar o desenvolvimento de software gerando código pronto para produção, detectando vulnerabilidades e automatizando correções. Suporta usuários técnicos e não técnicos através de uma interface web e CLI, enfatizando privacidade e segurança.

Geração de Código
Visits 6.4KFavorites 120Likes 128
CodeThreat

CodeThreat

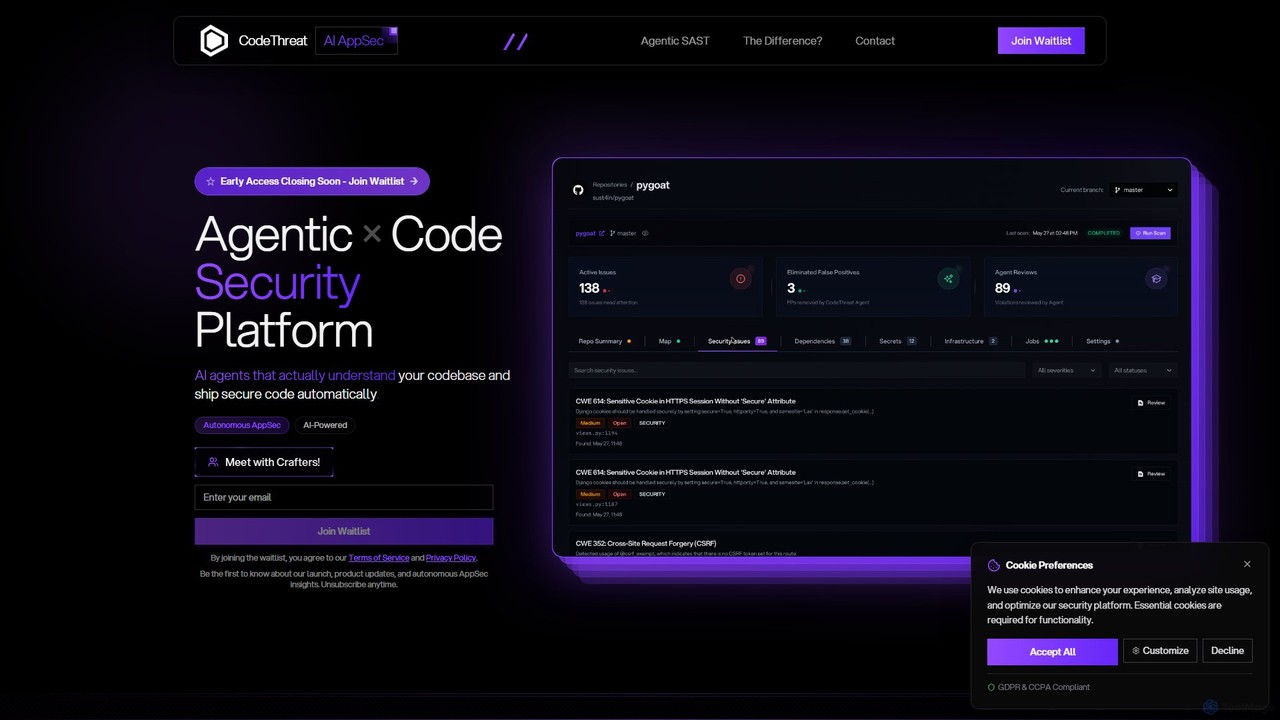
O CodeThreat é uma plataforma Agentic SAST alimentada por IA que atua como um engenheiro de segurança de aplicativos autônomo. Ele entende profundamente sua base de código, identifica vulnerabilidades contextuais, elimina falsos positivos e corrige ameaças automaticamente, garantindo que você entregue código seguro sem desacelerar o desenvolvimento.

Segurança de Código
Visits 7.3KFavorites 156Likes 161
AppSec Assistant
Freemium

AppSec Assistant

Um assistente com tecnologia de IA integrado ao Jira Cloud que fornece recomendações de segurança automatizadas para o desenvolvimento de software. Ajuda os desenvolvedores a escrever código seguro por design, otimiza as revisões de AppSec e incorpora a segurança diretamente no SDLC.

Segurança de Código
Visits 6.3KFavorites 146Likes 130

About Segurança de Código

As ferramentas de Segurança de Código são soluções impulsionadas por IA projetadas para identificar, prevenir e remediar vulnerabilidades no código de software. Essas ferramentas aproveitam o aprendizado de máquina e a análise estática/dinâmica para detectar falhas de segurança precocemente no ciclo de vida do desenvolvimento. Elas aprimoram a integridade do software e protegem os aplicativos contra potenciais ameaças cibernéticas, tornando os processos de desenvolvimento mais robustos e seguros.

Principais Recursos

  • Varredura Automatizada de Vulnerabilidades: Varre automaticamente o código-fonte, binários e dependências em busca de fraquezas de segurança conhecidas e desconhecidas.
  • Detecção de Ameaças em Tempo Real: Monitora as alterações de código e os ambientes de desenvolvimento para sinalizar problemas de segurança à medida que surgem.
  • Verificação de Conformidade: Garante que o código esteja em conformidade com os padrões de segurança da indústria e os requisitos regulatórios (por exemplo, OWASP Top 10, GDPR).
  • Sugestões de Remediação Orientadas por IA: Fornece recomendações inteligentes e trechos de código para corrigir as vulnerabilidades identificadas.
  • Segurança da Cadeia de Suprimentos: Analisa bibliotecas de terceiros e componentes de código aberto em busca de riscos de segurança incorporados.

Cenários de Aplicação

As equipes de desenvolvimento de software integram ferramentas de Segurança de Código em seus pipelines de CI/CD para escanear automaticamente cada commit de código, garantindo que nenhuma nova vulnerabilidade seja introduzida na base de código. Isso ajuda a manter uma alta postura de segurança desde os estágios iniciais do desenvolvimento. Auditores de segurança e oficiais de conformidade usam essas ferramentas para realizar avaliações de segurança abrangentes, verificar a adesão às regulamentações da indústria e gerar relatórios detalhados para auditorias internas e externas.

Como Escolher

Ao selecionar ferramentas de Segurança de Código, considere suas capacidades de integração com os ambientes de desenvolvimento existentes (IDEs, CI/CD). Avalie os tipos de vulnerabilidades que elas podem detectar (SAST, DAST, SCA) e sua precisão na minimização de falsos positivos. Além disso, avalie a clareza e a capacidade de ação de suas sugestões de remediação e seu suporte para várias linguagens de programação.

Segurança de Código use cases

1

Detecção Automatizada de Vulnerabilidades em CI/CD

Um engenheiro de DevOps integra uma ferramenta de Segurança de Código impulsionada por IA em seu pipeline de integração contínua/implantação contínua (CI/CD). Cada vez que um desenvolvedor envia um novo código, a ferramenta escaneia automaticamente em busca de vulnerabilidades comuns, como injeção de SQL ou cross-site scripting, fornecendo feedback imediato e impedindo que o código inseguro chegue à produção.

2

Protegendo Dependências de Código Aberto

Um arquiteto de software precisa garantir que todas as bibliotecas de terceiros e de código aberto usadas em seu projeto estejam livres de vulnerabilidades conhecidas. A ferramenta de Segurança de Código realiza uma Análise de Composição de Software (SCA), identificando componentes desatualizados ou comprometidos e sugerindo alternativas seguras ou patches, reduzindo significativamente os riscos da cadeia de suprimentos.

3

Feedback de Segurança em Tempo Real para Desenvolvedores

Um desenvolvedor está escrevendo novos recursos em seu IDE. A ferramenta de Segurança de Código fornece sugestões e avisos em tempo real sobre possíveis falhas de segurança enquanto ele digita, guiando-o a escrever um código mais seguro desde o início e reduzindo a necessidade de refatoração extensiva posteriormente.

4

Garantindo a Conformidade Regulatória

A equipe de desenvolvimento de uma instituição financeira deve cumprir regulamentações rigorosas da indústria, como o PCI DSS. Eles usam ferramentas de Segurança de Código para verificar automaticamente sua base de código em relação a esses padrões, gerando relatórios de conformidade e destacando áreas que precisam de atenção, otimizando os processos de auditoria.

5

Caça Proativa a Ameaças em Código Legado

Uma empresa possui uma grande base de código legado que não foi auditada minuciosamente quanto à segurança há anos. Uma plataforma de Segurança de Código usa IA para analisar toda a base de código, identificando vulnerabilidades sutis e complexas que podem ser perdidas por revisões manuais, mitigando proativamente riscos de longa data.

6

Treinamento e Educação em Segurança

Um líder de segurança usa os insights das ferramentas de Segurança de Código para identificar erros de codificação comuns cometidos por sua equipe. Em seguida, eles aproveitam as explicações detalhadas das vulnerabilidades e os exemplos de remediação da ferramenta para criar módulos de treinamento de segurança direcionados, melhorando a conscientização geral sobre segurança e as práticas de codificação da equipe de desenvolvimento.

Segurança de Código FAQ

O que são ferramentas de Segurança de Código impulsionadas por IA?

As ferramentas de Segurança de Código impulsionadas por IA são soluções de software que usam inteligência artificial e aprendizado de máquina para analisar automaticamente o código-fonte, binários e dependências para identificar vulnerabilidades de segurança. Elas vão além da varredura tradicional baseada em regras, aprendendo com vastos conjuntos de dados de código e exploits, permitindo uma detecção mais precisa e proativa de falhas de segurança complexas ao longo do ciclo de vida do desenvolvimento de software.

Como as ferramentas de Segurança de Código diferem dos métodos de teste tradicionais?

Os testes de segurança tradicionais frequentemente dependem de revisões manuais, testes de penetração ou simples correspondência de padrões. As ferramentas de Segurança de Código, especialmente aquelas aprimoradas com IA, oferecem varredura automatizada e contínua em toda a base de código. Elas podem detectar vulnerabilidades sutis e dependentes do contexto, reduzir falsos positivos e fornecer feedback em tempo real, integrando-se perfeitamente em pipelines de CI/CD modernos para uma resolução de problemas mais precoce e eficiente.

Que tipos de vulnerabilidades as ferramentas de Segurança de Código podem detectar?

As ferramentas de Segurança de Código podem detectar uma ampla gama de vulnerabilidades, incluindo problemas comuns como injeção de SQL, cross-site scripting (XSS), desserialização insegura e autenticação quebrada. Ferramentas avançadas também identificam configurações incorretas, exposição de dados sensíveis, referências diretas a objetos inseguras e vulnerabilidades em bibliotecas de terceiros (Análise de Composição de Software - SCA), cobrindo ameaças conhecidas e emergentes.

Quem mais se beneficia do uso de ferramentas de Segurança de Código?

Os desenvolvedores de software se beneficiam do feedback em tempo real e das sugestões de remediação, ajudando-os a escrever código seguro desde o início. Engenheiros de DevOps e segurança os utilizam para automatizar verificações de segurança em pipelines de CI/CD, garantindo segurança contínua. As organizações se beneficiam da redução de riscos de segurança, conformidade aprimorada, ciclos de desenvolvimento mais rápidos e economias significativas de custos ao detectar vulnerabilidades precocemente.

Como posso integrar ferramentas de Segurança de Código no meu fluxo de trabalho de desenvolvimento?

A maioria das ferramentas de Segurança de Código oferece opções de integração flexíveis. Elas podem ser integradas diretamente em Ambientes de Desenvolvimento Integrados (IDEs) para feedback em tempo real, em sistemas de controle de versão (como Git) para varreduras automatizadas em commits, e em pipelines de CI/CD (como Jenkins, GitLab CI, GitHub Actions) para testes de segurança contínuos. Muitas também fornecem APIs para integrações personalizadas e relatórios.