

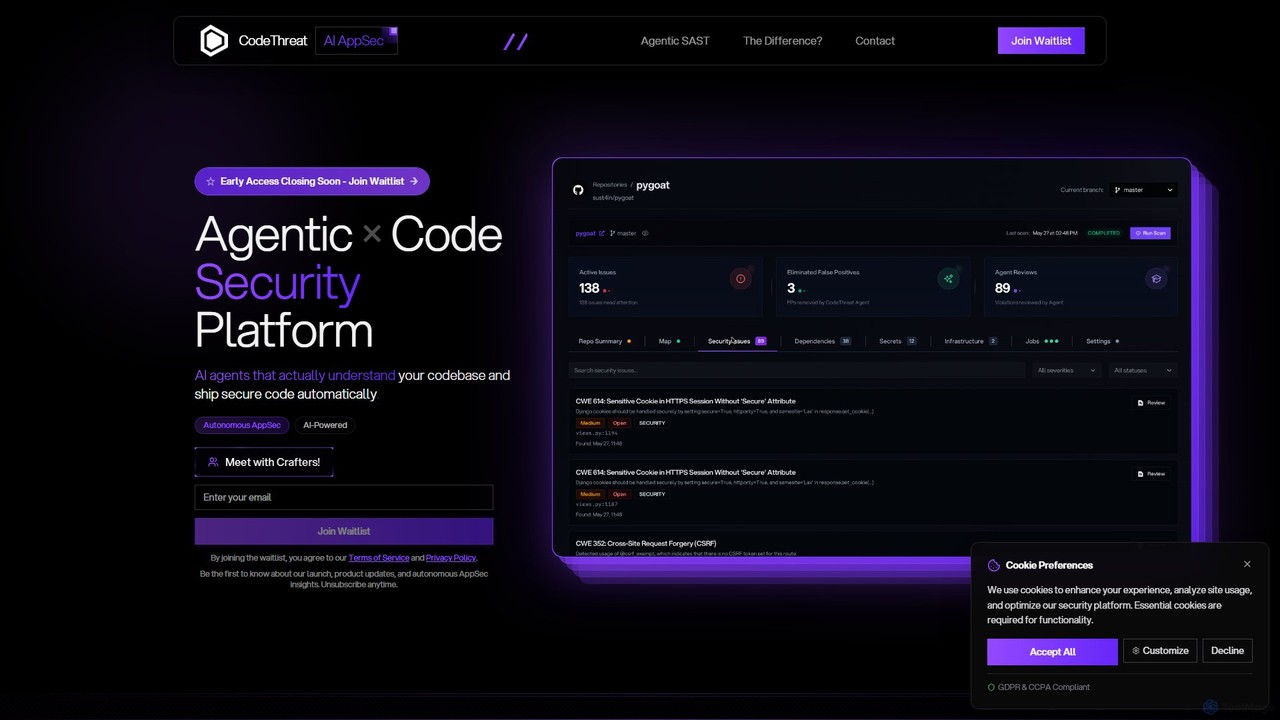
CodeThreat Overview
O CodeThreat é uma revolucionária plataforma de Teste de Segurança de Aplicações Estático (SAST) Agêntico, projetada para funcionar como um Engenheiro de AppSec de IA autônomo. Ele muda fundamentalmente a forma como as equipes de desenvolvimento e segurança lidam com as vulnerabilidades de código. Em vez de gerar listas esmagadoras de ameaças potenciais, os agentes de IA do CodeThreat analisam profundamente toda a sua base de código, entendendo sua arquitetura, fluxos de dados e lógica de negócios. Essa consciência contextual permite identificar vulnerabilidades genuínas e de alto impacto com precisão cirúrgica, eliminando efetivamente o ruído de falsos positivos que assola as ferramentas de segurança tradicionais.
A plataforma foi construída para funcionar na velocidade do desenvolvimento moderno. Ela se integra perfeitamente ao seu pipeline de CI/CD existente, fornecendo segurança contínua e autônoma sem interromper os fluxos de trabalho dos desenvolvedores. Ao automatizar todo o processo, da detecção à remediação, o CodeThreat libera os desenvolvedores da tediosa tarefa de revisar manualmente os alertas de segurança e permite que as equipes de segurança se concentrem em iniciativas estratégicas, em vez de perseguir alarmes falsos. Ele preenche a lacuna entre a velocidade de desenvolvimento e a segurança robusta, eliminando o atrito e a negociação tradicionais entre as equipes.
Como usar o CodeThreat
Integrar o CodeThreat ao seu ciclo de vida de desenvolvimento é um processo simplificado de três etapas, projetado para máxima eficiência e mínima interrupção:
- ENTRADA: Importação de Repositório
Basta conectar seu repositório Git (por exemplo, GitHub, GitLab, Bitbucket) à plataforma. O CodeThreat inicia imediatamente uma análise abrangente, mapeando seu código-fonte, identificando todas as dependências (SCA) e verificando seus arquivos de Infraestrutura como Código (IaC). - PROCESSAMENTO: Análise por Agente de IA
Uma vez conectado, uma equipe de agentes de IA especializados começa a trabalhar. Esses agentes realizam uma análise multicamadas, incluindo SAST, SCA, verificação de IaC e detecção de segredos. Diferente dos scanners tradicionais, esses agentes colaboram e compartilham contexto. Por exemplo, um Agente de Taint rastreia a entrada do usuário, um Agente de Fluxo segue o caminho dos dados e um Agente de Contexto cruza essas informações com seu middleware de segurança para entender o risco do mundo real. É esse processo inteligente e ciente do contexto que permite ao CodeThreat atingir uma taxa de falsos positivos próxima de zero. - SAÍDA: Ações Autônomas
Com base na análise, o CodeThreat executa ações inteligentes e automatizadas. Ele pode gerar pull requests com correções de código sugeridas, fornecer orientação detalhada para remediação, realizar a eliminação automática de falsos positivos e descobrir continuamente novos bugs à medida que sua base de código evolui. Essas ações são entregues diretamente no fluxo de trabalho do desenvolvedor, tornando a segurança uma parte natural do processo de codificação.
Recursos principais do CodeThreat
- SAST Agêntico (Agentic SAST): Agentes de IA que entendem o contexto do código, a lógica de negócios e o fluxo de dados para detectar vulnerabilidades complexas que as ferramentas tradicionais não percebem.
- Remediação Autônoma: Gera e sugere automaticamente correções de código para vulnerabilidades identificadas, reduzindo drasticamente o Tempo Médio para Remediar (MTTR).
- Zero Falsos Positivos: A validação alimentada por IA e a análise contextual eliminam até 95% dos alarmes falsos, permitindo que as equipes se concentrem em ameaças reais.
- Inteligência Abrangente de Repositório: Cria um mapa arquitetônico completo e em tempo real de sua aplicação, incluindo fluxo de código, mapeamento de dependências e superfícies de ataque potenciais.
- Mais de 5 Camadas de Segurança: Integra SAST, Análise de Composição de Software (SCA), verificação de Infraestrutura como Código (IaC), detecção de segredos e conformidade de licenças em uma única plataforma.
- Suporte Universal ao Ecossistema: Amplo suporte para mais de 12 linguagens de programação (JavaScript, Python, Java, Go, Rust, etc.), vários gerenciadores de dependência (npm, pip, Maven) e ferramentas de infraestrutura (Docker, Terraform, Kubernetes).
- Integração Perfeita com CI/CD: Encaixa-se nativamente em seus pipelines de CI/CD existentes, fornecendo análise de segurança contínua sem diminuir a velocidade de desenvolvimento.
Casos de uso para o CodeThreat
O CodeThreat é ideal para organizações de desenvolvimento de software modernas que buscam escalar seus esforços de segurança de forma eficaz. Os principais casos de uso incluem:
- Automação de DevSecOps: As equipes podem automatizar totalmente seus testes de segurança e remediação dentro do pipeline de CI/CD, garantindo que cada commit e build sejam seguros por padrão.
- Redução da Fadiga de Alertas: Equipes de segurança sobrecarregadas com alertas de várias ferramentas podem usar o CodeThreat para consolidar descobertas, eliminar ruído e focar apenas em ameaças validadas e de alta prioridade.
- Aceleração dos Ciclos de Desenvolvimento: As equipes de engenharia podem manter alta velocidade de desenvolvimento sem comprometer a segurança, pois a plataforma funciona de forma autônoma em segundo plano.
- Segurança da Cadeia de Suprimentos: Com SCA integrado e mapeamento de dependências, as organizações podem identificar e mitigar proativamente os riscos originados de bibliotecas de terceiros.
Vantagens do CodeThreat
O CodeThreat oferece uma vantagem competitiva significativa ao transformar a segurança de aplicativos de um processo manual e reativo para um processo autônomo e proativo. As principais vantagens incluem um tempo de remediação 10x mais rápido graças a correções automatizadas, uma redução de 93-95% no ruído de segurança e a capacidade de gerenciar SAST, SCA e mais a partir de um único painel unificado. Sua força principal reside em sua profunda compreensão do código, o que lhe permite operar como um engenheiro de segurança sênior, fornecendo insights que são precisos e acionáveis.
Preços e planos
O CodeThreat está atualmente disponível através de uma lista de espera para acesso antecipado. Como é comum em plataformas especializadas de nível empresarial, os preços não são listados publicamente. As organizações interessadas são incentivadas a entrar na lista de espera ou contatar a equipe de vendas diretamente para obter um orçamento personalizado e uma demonstração adaptada às suas necessidades específicas. Essa abordagem garante que o plano esteja perfeitamente alinhado com a escala e os requisitos de sua equipe.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 384
- 2026-1: 332
- 2026-2: 409
- 2026-3: 316
- 2026-4: 291
- 2026-5: 942
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos100.0%
Top keywords
| Keyword | Cost per click |
|---|---|
| can claude transcribe audio | $10.69 |
| grill me repo | $0.00 |
| uniwind | $0.00 |
| web_fetch | $0.00 |
| webfetch | $0.00 |
CodeThreat Alternatives

Snyk
Snyk é uma plataforma de segurança para desenvolvedores alimentada por IA que ajuda as empresas a construir software com segurança. Ele encontra e corrige proativamente vulnerabilidades em código personalizado, dependências de código aberto, contêineres e Infraestrutura como Código (IaC) durante todo o ciclo de vida de desenvolvimento, do IDE à produção.
Segurança de Código
Aquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código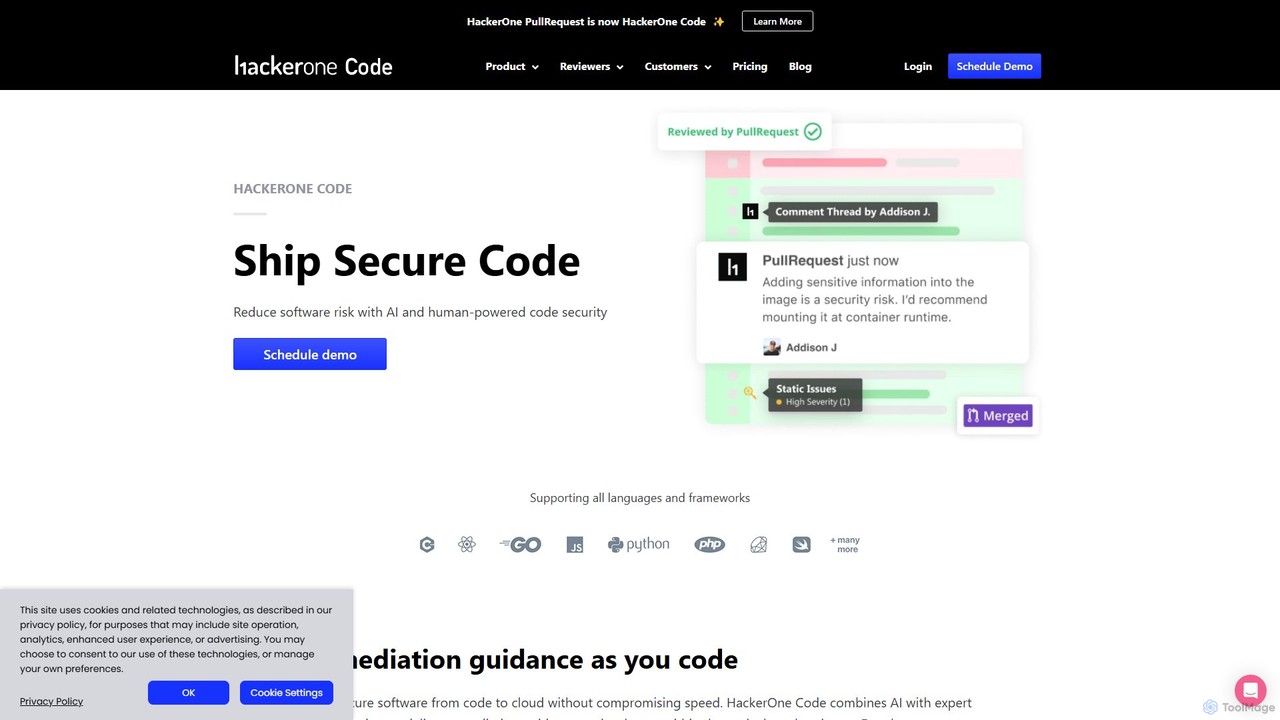
HackerOne Code
O HackerOne Code é uma plataforma de segurança avançada que combina IA proprietária com revisão humana especializada para encontrar e corrigir vulnerabilidades em seu código. Ele se integra perfeitamente aos fluxos de trabalho do desenvolvedor, fornecendo feedback preciso e acionável diretamente nas pull requests para entregar código seguro mais rapidamente.
Revisão de Código
Corgea
Corgea é uma plataforma de segurança de aplicativos (AppSec) alimentada por IA que unifica SAST, SCA, varredura de segredos e muito mais. Ela tria vulnerabilidades de forma inteligente, reduzindo falsos positivos em até 90%, e gera correções de código automaticamente. Projetado para equipes de desenvolvimento modernas, o Corgea se integra perfeitamente aos fluxos de trabalho dos desenvolvedores (GitHub, Azure DevOps), permitindo que eles protejam cada commit sem sacrificar a velocidade.
Segurança de Código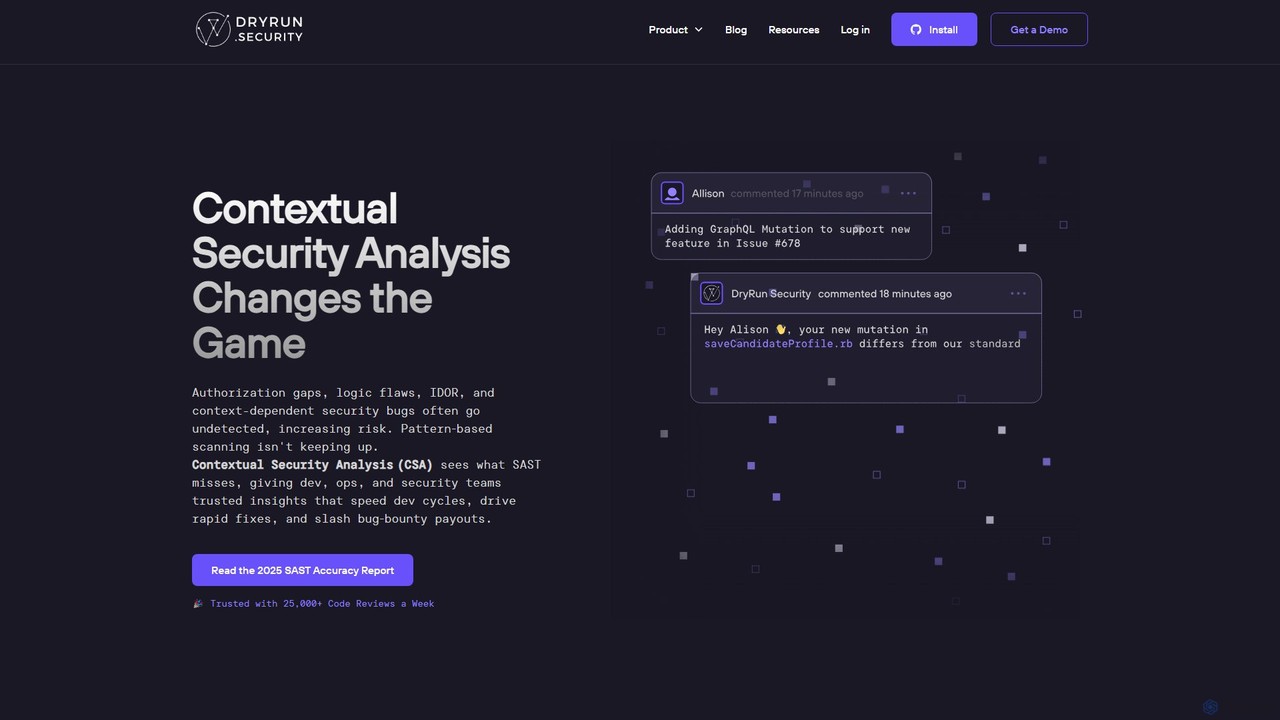
Dryrun Security
O Dryrun Security é uma plataforma de segurança de aplicativos alimentada por IA que usa a Análise de Segurança Contextual (CSA) para encontrar e corrigir vulnerabilidades complexas que os scanners tradicionais não detectam. Ele se integra diretamente aos fluxos de trabalho de desenvolvedores como o GitHub, fornecendo feedback em tempo real e com poucos falsos positivos dentro de pull requests para aprimorar a colaboração e acelerar o desenvolvimento seguro.
Segurança de CódigoCodeThreat Categories
CodeThreat Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Corgea
Corgea é uma plataforma de segurança de aplicativos (AppSec) alimentada por IA que unifica SAST, SCA, varredura de segredos e muito mais. Ela tria vulnerabilidades de forma inteligente, reduzindo falsos positivos em até 90%, e gera correções de código automaticamente. Projetado para equipes de desenvolvimento modernas, o Corgea se integra perfeitamente aos fluxos de trabalho dos desenvolvedores (GitHub, Azure DevOps), permitindo que eles protejam cada commit sem sacrificar a velocidade.
Segurança de CódigoSnyk
Snyk é uma plataforma de segurança para desenvolvedores alimentada por IA que ajuda as empresas a construir software com segurança. Ele encontra e corrige proativamente vulnerabilidades em código personalizado, dependências de código aberto, contêineres e Infraestrutura como Código (IaC) durante todo o ciclo de vida de desenvolvimento, do IDE à produção.
Segurança de CódigoAquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código
CodeAnt AI
CodeAnt AI é uma plataforma alimentada por IA que automatiza revisões de código, melhora a qualidade do código e garante a segurança de aplicativos. Integra-se perfeitamente aos fluxos de trabalho do desenvolvedor, fornecendo resumos de pull request gerados por IA, correções com um clique e varredura contínua de vulnerabilidades, ajudando as equipes a entregar código mais limpo e seguro com mais rapidez.
Qualidade do Código
Enforster AI
O Enforster AI é uma ferramenta de Teste de Segurança de Aplicações Estático (SAST) nativa de IA que analisa código como um desenvolvedor sênior. Ele entende a lógica de negócios e o contexto para identificar vulnerabilidades reais com 90% de precisão, reduzindo falsos positivos em 60% e fornecendo correções geradas por IA.
Análise de CódigoDryrun Security
O Dryrun Security é uma plataforma de segurança de aplicativos alimentada por IA que usa a Análise de Segurança Contextual (CSA) para encontrar e corrigir vulnerabilidades complexas que os scanners tradicionais não detectam. Ele se integra diretamente aos fluxos de trabalho de desenvolvedores como o GitHub, fornecendo feedback em tempo real e com poucos falsos positivos dentro de pull requests para aprimorar a colaboração e acelerar o desenvolvimento seguro.
Segurança de Código
ZeroPath
O ZeroPath é uma plataforma de segurança de aplicativos (AppSec) nativa de IA que unifica SAST, SCA, detecção de segredos e muito mais. Ele encontra e corrige automaticamente vulnerabilidades complexas de forma inteligente, reduz significativamente os falsos positivos e se integra perfeitamente aos fluxos de trabalho dos desenvolvedores para tornar a segurança um esforço colaborativo.
Segurança de Código
DepsHub
DepsHub é uma plataforma alimentada por IA que automatiza o gerenciamento de dependências para equipes de desenvolvimento. Simplifica atualizações, realiza varreduras de vulnerabilidades de segurança e garante a conformidade de licenças, permitindo que os desenvolvedores se concentrem na codificação enquanto mantêm uma base de código segura e atualizada.
Gerenciamento de Código
AppSec Assistant
Um assistente com tecnologia de IA integrado ao Jira Cloud que fornece recomendações de segurança automatizadas para o desenvolvimento de software. Ajuda os desenvolvedores a escrever código seguro por design, otimiza as revisões de AppSec e incorpora a segurança diretamente no SDLC.
Segurança de Código
Qodex
Qodex é uma plataforma alimentada por IA que simplifica e acelera os testes e a segurança de APIs. Ele descobre automaticamente suas APIs, gera testes abrangentes a partir de prompts em inglês simples e se integra perfeitamente ao seu fluxo de trabalho de desenvolvimento. Reduza o tempo de criação de testes em 80% e entregue software sem bugs mais rapidamente.
Segurança
DeepSource
DeepSource é uma plataforma unificada de DevSecOps que usa análise estática e IA para proteger todo o ciclo de vida de desenvolvimento. Ajuda os desenvolvedores a entregar código limpo e seguro, automatizando verificações de qualidade de código, varredura de segurança (SAST) e análise de dependências de código aberto (SCA).
Assistente de Código
Warden
Warden é um copiloto de IA projetado para engenheiros de segurança para aumentar a produtividade em até 10x. Ele automatiza fluxos de trabalho de segurança gerando diagramas de arquitetura técnica, identificando riscos e sugerindo mitigações, ajudando a limpar backlogs de segurança e acelerar o lançamento de produtos.
Assistente de Código
Aivory
Aivory é uma ferramenta de validação de conformidade e segurança em tempo real para desenvolvedores. Integra-se a IDEs como VS Code e JetBrains para escanear código gerado por IA e escrito por humanos enquanto você digita, detectando violações de mais de 18 padrões (GDPR, HIPAA, OWASP) antes do commit, economizando tempo e custos significativos.
Qualidade do Código
Devozy.ai
Devozy.ai é uma plataforma de automação de DevOps de autoatendimento projetada para equipes de engenharia de TI. Ela simplifica a implantação de software em ambientes multinuvem como AWS, Azure e GCP, fornecendo pipelines de CI/CD prontos e ambientes de aplicação instantâneos. Isso permite que os desenvolvedores se concentrem na codificação, eliminando dependências de DevOps, acelerando a entrega em até 5x e reduzindo custos.
Gestão Multinuvem
CodeThreat Comments (0)
Sign in to comment.
EntrarNo comments yet.