ToolMage
Entrar

Best 3 Cibersegurança AI tools for Isso

Popular Cibersegurança AI tools in Isso include Netify, Escape e FindErnest, helping you work more efficiently.

Escape
Paid

Escape

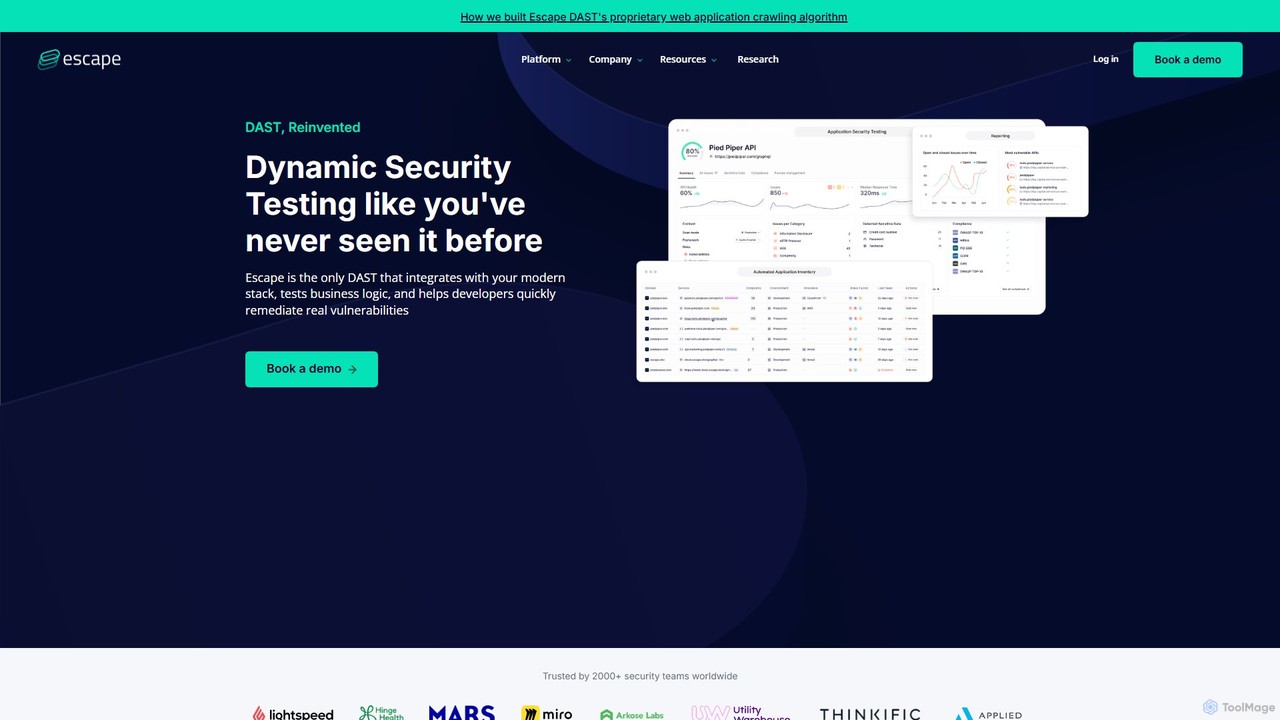
Escape é uma ferramenta de DAST (Teste Dinâmico de Segurança de Aplicações) alimentada por IA, projetada especificamente para aplicações modernas. Foca-se em proteger APIs, especialmente GraphQL e REST, testando vulnerabilidades complexas de lógica de negócios que os scanners tradicionais costumam ignorar.

Segurança e Conformidade
Visits 40.9KFavorites 166Likes 157
FindErnest
Paid

FindErnest

A FindErnest é uma consultoria de tecnologia que capacita empresas com soluções inovadoras. Especializada em IA, cibersegurança, serviços em nuvem e consultoria de tecnologia, eles entregam estratégias personalizadas para aprimorar o crescimento, otimizar operações e impulsionar a transformação digital para negócios globais.

Consultoria
Visits 17.6KFavorites 181Likes 180
Netify
Paid

Netify

O Netify é uma plataforma de inteligência de rede que fornece visibilidade profunda do tráfego de rede através de Inspeção Profunda de Pacotes (DPI), análises baseadas na nuvem e feeds de dados. Ajuda empresas e profissionais de TI a monitorizar, proteger e otimizar as suas redes, identificando aplicações, detetando ameaças e analisando o desempenho.

Análise
Visits 259.7KFavorites 115Likes 122

About Cibersegurança

As ferramentas de Cibersegurança com IA são uma classe de soluções que utilizam aprendizado de máquina e inteligência artificial para detectar, analisar e responder proativamente a ameaças digitais. Essas ferramentas vão além dos métodos tradicionais baseados em assinaturas, analisando grandes volumes de dados para identificar anomalias, prever padrões de ataque e automatizar operações de segurança. Seu principal valor reside na redução significativa dos tempos de resposta, na identificação de vulnerabilidades desconhecidas de "dia zero" e no aprimoramento das capacidades das equipes de segurança humanas. Isso as torna cruciais para proteger as infraestruturas de TI modernas contra ciberataques sofisticados e em evolução.

Recursos Principais

  • Detecção Preditiva de Ameaças: Usa modelos de aprendizado de máquina para identificar e bloquear novos malwares, ransomwares e tentativas de phishing antes que causem danos.
  • Análise de Comportamento (UEBA): Estabelece linhas de base de comportamento para usuários e dispositivos, sinalizando automaticamente desvios suspeitos que podem indicar uma ameaça interna ou uma conta comprometida.
  • Resposta Automatizada a Incidentes: Orquestra e automatiza a resposta a alertas de segurança, como colocar dispositivos afetados em quarentena ou bloquear IPs maliciosos, sem intervenção manual.
  • Gerenciamento de Vulnerabilidades com IA: Analisa e prioriza vulnerabilidades do sistema com base na probabilidade de exploração e no impacto potencial nos negócios, permitindo que as equipes se concentrem nos riscos críticos.

Casos de Uso

Essas ferramentas são amplamente adotadas em setores com dados de alto valor, como finanças, saúde, comércio eletrônico e governo. Os Centros de Operações de Segurança (SOCs) as utilizam para caça avançada de ameaças e triagem de alertas, enquanto os departamentos de TI as implementam para proteção de endpoints e monitoramento da segurança da rede.

Como Escolher

Ao selecionar uma ferramenta de Cibersegurança com IA, considere sua precisão de detecção (taxas de falsos positivos e negativos), sua capacidade de integração com sua pilha de segurança existente (como SIEM e firewalls), o nível de automação que ela oferece e sua escalabilidade para lidar com o volume de dados e o cenário de ameaças da sua organização.

Cibersegurança use cases

1

Caça a Ameaças Automatizada para Equipes de SOC

Um analista do Centro de Operações de Segurança (SOC) tem a tarefa de identificar ameaças persistentes avançadas (APTs) ocultas em terabytes de logs de rede. Em vez de escrever manualmente consultas complexas, ele usa uma plataforma de Cibersegurança com IA. A IA analisa continuamente dados de log, tráfego de rede e atividade de endpoints, correlacionando automaticamente eventos sutis em diferentes sistemas. Ela identifica um padrão de exfiltração de dados lento e discreto que seria quase impossível para um humano detectar, permitindo que a equipe neutralize a ameaça antes que ocorra uma violação grave.

2

Prevenção de Phishing e Malware em Tempo Real

Uma empresa de comércio eletrônico de médio porte precisa proteger seus funcionários de ataques de phishing sofisticados. Eles implantam um gateway de segurança de e-mail com tecnologia de IA. Quando um e-mail chega, a IA analisa não apenas a reputação do remetente, mas também os padrões linguísticos, o senso de urgência e a estrutura da mensagem. Ela detecta um e-mail de spear-phishing altamente convincente se passando pelo CEO e o coloca em quarentena automaticamente, fornecendo um relatório detalhado sobre o motivo da sinalização. Isso evita uma potencial perda financeira e roubo de credenciais sem depender de assinaturas maliciosas conhecidas.

3

Detecção de Ameaças Internas com Análise de Comportamento

Uma instituição financeira está preocupada com a exfiltração de dados por funcionários. Eles implementam uma ferramenta de Análise de Comportamento de Usuários e Entidades (UEBA). A IA estabelece uma linha de base de atividade normal para cada funcionário, incluindo horários de login, padrões de acesso a dados e uso da rede. Um dia, ela sinaliza um contador que de repente começa a acessar pastas de clientes confidenciais que nunca havia tocado antes e tenta carregar um arquivo grande e criptografado para um serviço de armazenamento em nuvem pessoal tarde da noite. A equipe de segurança é alertada em tempo real, permitindo que investiguem e evitem um grande vazamento de dados.

4

Automação do Gerenciamento da Postura de Segurança na Nuvem

Uma startup de tecnologia em rápido crescimento usa múltiplos serviços em nuvem (AWS, GCP) e luta para manter uma configuração segura. Sua equipe de DevOps usa uma ferramenta de Gerenciamento da Postura de Segurança na Nuvem (CSPM) com tecnologia de IA. A IA verifica continuamente seus ambientes de nuvem em comparação com benchmarks da indústria e melhores práticas. Ela detecta automaticamente um bucket S3 mal configurado com acesso de leitura público e, com base em políticas predefinidas, alerta a equipe com etapas de remediação ou ajusta automaticamente as permissões para serem privadas. Isso evita a exposição acidental de dados sem auditorias manuais e propensas a erros.

5

Priorização de Vulnerabilidades para Gerenciamento de Patches

Uma grande empresa tem milhares de ativos e recebe centenas de novos relatórios de vulnerabilidade diariamente. Sua equipe de segurança está sobrecarregada. Usando uma ferramenta de gerenciamento de vulnerabilidades orientada por IA, eles podem priorizar automaticamente quais vulnerabilidades corrigir primeiro. A IA considera não apenas a pontuação CVSS, mas também a explorabilidade no mundo real, dados de inteligência de ameaças e a criticidade do ativo para o negócio. Ela destaca uma vulnerabilidade de gravidade média em um servidor público que está sendo ativamente explorada, elevando-a acima de vulnerabilidades de alta gravidade em sistemas internos menos críticos. Isso permite que a equipe aloque recursos de forma eficaz e reduza primeiro os riscos mais significativos.

6

Proteção de Endpoint de Próxima Geração (NGAV)

Uma pequena empresa sem uma equipe de segurança dedicada precisa de proteção robusta contra ransomware. Eles substituem seu antivírus tradicional, baseado em assinaturas, por uma solução de Antivírus de Próxima Geração (NGAV). Quando um funcionário baixa sem saber um arquivo contendo uma variante de ransomware de dia zero totalmente nova, o modelo de IA do NGAV analisa o comportamento do arquivo em tempo real. Ele detecta ações maliciosas como criptografia rápida de arquivos e tentativas de excluir cópias de sombra, encerrando imediatamente o processo e revertendo quaisquer alterações. O ataque é interrompido antes que qualquer dado seja perdido, um feito impossível para o AV tradicional que não teria uma assinatura para esta nova ameaça.

Cibersegurança FAQ

O que são ferramentas de Cibersegurança com IA?

As ferramentas de Cibersegurança com IA são soluções de segurança avançadas que usam inteligência artificial e aprendizado de máquina para identificar, prever e responder proativamente a ameaças cibernéticas. Diferente das ferramentas tradicionais que dependem de assinaturas de malware conhecidas, os sistemas de IA analisam padrões, comportamentos e anomalias nos dados para detectar ameaças novas e desconhecidas, como exploits de dia zero e ataques de phishing sofisticados. Seu principal objetivo é automatizar os processos de segurança e reduzir o tempo necessário para detectar и neutralizar ameaças.

Qual a diferença entre a Cibersegurança com IA и a cibersegurança tradicional?

A principal diferença está na abordagem à detecção de ameaças. A cibersegurança tradicional baseia-se num modelo reativo, baseado em assinaturas, o que significa que só consegue detectar ameaças que já foram vistas e catalogadas. A Cibersegurança com IA é proativa e preditiva. Utiliza o aprendizado de máquina para estabelecer uma linha de base de comportamento normal e identifica desvios, permitindo-lhe detectar ataques novos e de dia zero que não têm assinatura conhecida. Em resumo, a segurança tradicional pergunta "Já vi esta ameaça antes?", enquanto a segurança com IA pergunta "Este comportamento é normal?"

Quais são as principais funções da IA na cibersegurança?

A IA desempenha várias funções críticas na cibersegurança para aprimorar a detecção e resposta a ameaças. As principais funções incluem:

  • Detecção de Ameaças: Analisar o tráfego de rede e os logs do sistema para identificar padrões indicativos de malware ou ataques.
  • Análise Comportamental (UEBA): Monitorar a atividade de usuários e dispositivos para detectar anomalias que possam sinalizar uma conta comprometida ou ameaça interna.
  • Resposta Automatizada (SOAR): Tomar medidas automaticamente contra ameaças, como isolar um dispositivo infectado da rede.
  • Gerenciamento de Vulnerabilidades: Priorizar quais vulnerabilidades de segurança corrigir primeiro com base em seu impacto potencial e probabilidade de serem exploradas.
  • Detecção de Phishing: Usar o processamento de linguagem natural (PNL) para analisar e-mails em busca de sinais de intenção maliciosa.
Como escolho a ferramenta de Cibersegurança com IA certa?

A escolha da ferramenta certa depende das suas necessidades específicas. Considere estes fatores:

  • Escopo de Proteção: Você precisa de proteção para endpoints (laptops, servidores), tráfego de rede, ambientes em nuvem ou e-mail? Selecione uma ferramenta especializada na sua área de maior risco.
  • Capacidades de Integração: Garanta que a ferramenta possa se integrar à sua infraestrutura de segurança existente, como seu SIEM, firewall ou sistema de tickets, para uma postura de segurança unificada.
  • Precisão e Falsos Positivos: Procure soluções com um histórico comprovado de alta precisão de detecção e baixas taxas de falsos positivos para evitar sobrecarregar sua equipe de segurança com alertas benignos.
  • Nível de Automação: Determine o quanto de resposta automatizada você se sente confortável. Algumas ferramentas oferecem remediação totalmente automatizada, enquanto outras fornecem recomendações guiadas para sua equipe executar.
Quem deve usar as ferramentas de Cibersegurança com IA?

As ferramentas de Cibersegurança com IA são valiosas para uma vasta gama de utilizadores e organizações. Os principais beneficiários incluem:

  • Centros de Operações de Segurança (SOCs): Para automatizar a triagem de alertas, acelerar a caça a ameaças e melhorar a eficiência dos analistas.
  • Gestores de Segurança de TI: Para obter melhor visibilidade da postura de segurança da sua organização e gerir proativamente as vulnerabilidades.
  • Empresas em Indústrias Regulamentadas: Como finanças, saúde e governo, para proteger dados sensíveis e cumprir os requisitos de conformidade.
  • Pequenas e Médias Empresas (PMEs): Para aceder a proteção avançada de nível empresarial sem a necessidade de uma grande equipa de segurança dedicada.