
Escape Overview
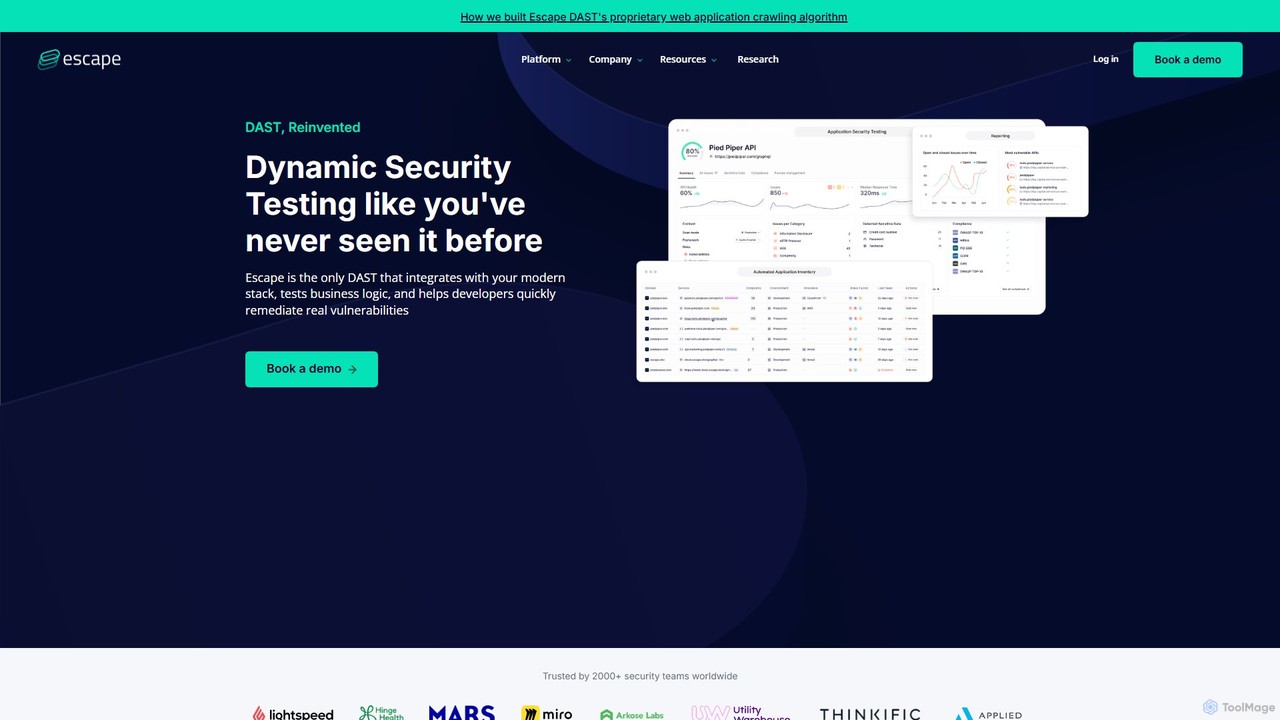
Escape é uma plataforma de segurança de aplicações de última geração que oferece Teste Dinâmico de Segurança de Aplicações (DAST) abrangente para stacks de tecnologia modernos. Ao contrário das ferramentas DAST tradicionais construídas para aplicações web monolíticas, o Escape foi projetado especificamente para proteger o mundo complexo e interconectado das APIs, com um foco especial em APIs GraphQL e REST. Ele utiliza IA avançada e um algoritmo proprietário de teste de segurança de lógica de negócios para descobrir vulnerabilidades críticas que vão além de simples verificações de cabeçalhos ausentes ou erros de configuração comuns.
Elogiado por equipes de segurança em vários setores como FinTech, Saúde e E-commerce, o Escape ajuda as organizações a deslocar suas práticas de segurança para a esquerda (Shift Left). Ao integrar-se perfeitamente ao ciclo de vida de desenvolvimento (CI/CD), ele capacita os desenvolvedores a identificar e remediar falhas de segurança em ambientes de homologação antes que cheguem à produção. Essa abordagem proativa não apenas fortalece a postura de segurança, mas também economiza tempo e recursos valiosos ao detectar problemas precocemente.
Como usar Escape
O uso do Escape foi projetado para ser uma parte integrada do fluxo de trabalho de desenvolvimento:
- Integração: Conecte o Escape ao seu ambiente de desenvolvimento. Ele oferece integração perfeita com pipelines de CI/CD populares e ferramentas como GitHub, GitLab e Jenkins.
- Descoberta de API: Aponte o Escape para sua aplicação. Ele descobre automaticamente seus endpoints de API, incluindo GraphQL e REST, mapeando toda a superfície de ataque.
- Configurar e Escanear: Configure os parâmetros de varredura. O scanner inteligente do Escape simula ataques semelhantes aos de hackers, testando uma ampla gama de vulnerabilidades, incluindo controle de acesso quebrado, falhas de injeção e problemas complexos de lógica de negócios.
- Analisar Resultados: Revise o relatório de segurança detalhado no painel do Escape. Cada vulnerabilidade é claramente explicada, priorizada por severidade e inclui a solicitação e resposta exatas para replicar o problema.
- Remediação: Utilize a orientação de remediação acionável fornecida para cada problema. As instruções claras ajudam os desenvolvedores a corrigir vulnerabilidades de forma rápida e eficaz, sem a necessidade de serem especialistas em segurança.
- Monitoramento Contínuo: Agende varreduras contínuas e automatizadas para garantir que suas APIs permaneçam seguras à medida que sua aplicação evolui.
Recursos principais do Escape
- Teste de Segurança de Lógica de Negócios: Utiliza um algoritmo proprietário para encontrar falhas complexas na lógica de negócios, como manipulação de preços em e-commerce ou acesso não autorizado a dados.
- Segurança Abrangente de GraphQL: Oferece testes especializados para APIs GraphQL, abordando vulnerabilidades comuns e avançadas como ataques de batching, recursão profunda e bypass de controle de acesso. Também fornece a biblioteca de código aberto GraphQL Armor para uma camada extra de defesa.
- Descoberta Automatizada de API: Varre e mapeia continuamente toda a sua superfície de ataque de API, garantindo que nenhum endpoint fique desprotegido.
- Integração com CI/CD: Integra-se diretamente ao seu pipeline de desenvolvimento, permitindo uma verdadeira abordagem DevSecOps ao automatizar testes de segurança em cada commit de código.
- Remediação Acionável: Fornece conselhos de remediação claros e amigáveis para desenvolvedores para cada vulnerabilidade encontrada, reduzindo significativamente o tempo de correção.
- Quase Zero Falsos Positivos: O motor alimentado por IA é ajustado para fornecer resultados precisos, permitindo que as equipes de segurança e desenvolvimento se concentrem em ameaças reais.
- Suporte para Stacks Modernos: Projetado especificamente para arquiteturas modernas, incluindo microsserviços, SPAs e vários protocolos de API.
Casos de uso para Escape
O Escape é confiável por empresas de vários setores:
- FinTech e Finanças: Protegendo dados financeiros sensíveis e APIs de transação contra fraudes e violações de dados.
- Saúde: Garantindo a confidencialidade dos dados do paciente e a integridade da API em conformidade com regulamentações como a HIPAA.
- E-commerce: Prevenindo falhas na lógica de negócios que poderiam levar à perda de receita, como descontos não autorizados ou manipulação de estoque.
- Tecnologia e SaaS: Protegendo as APIs principais de produtos de software, garantindo o isolamento de dados de locatários e a estabilidade da plataforma.
- AdTech: Protegendo APIs de alto rendimento que lidam com grandes volumes de dados e interações complexas de usuários.
Vantagens do Escape
O Escape oferece uma vantagem significativa sobre as ferramentas de segurança tradicionais:
- Testes Mais Profundos: Vai além das verificações superficiais para testar a lógica de negócios da aplicação, onde as vulnerabilidades mais críticas e únicas geralmente residem.
- Foco no Desenvolvedor: Projetado para ser usado por desenvolvedores, com relatórios claros e integração perfeita que não diminui a velocidade de desenvolvimento.
- Rápido Retorno sobre o Investimento: Pode ser configurado em minutos, fornecendo uma varredura abrangente da superfície de ataque da API na primeira hora.
- Expertise Especializada: Líder de mercado em segurança GraphQL, abordando uma lacuna crítica deixada por muitas outras ferramentas de segurança.
- Segurança Proativa: Permite que as equipes encontrem e corrijam vulnerabilidades em pré-produção, reduzindo drasticamente o risco de uma violação de segurança.
Preços e planos
O Escape oferece planos de nível empresarial adaptados às necessidades específicas de cada organização. O preço é baseado em fatores como o número de aplicações, a complexidade da API e os recursos necessários. Para obter um orçamento personalizado e ver a plataforma em ação, os clientes em potencial são incentivados a agendar uma demonstração ao vivo através do site oficial.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 46.1K
- 2026-1: 56.2K
- 2026-2: 34.7K
- 2026-3: 39.9K
- 2026-4: 35.5K
- 2026-5: 34.5K
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos46.2%
- 🇮🇳Índia17.0%
- 🇫🇷França16.3%
- 🇻🇳Vietnã10.6%
- 🇩🇪Alemanha9.9%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 94.5% |
Referral | 5.5% |
Top keywords
| Keyword | Cost per click |
|---|---|
| access control models (rbac / abac) | $0.00 |
| agentic agent prompt for pentesting | $0.00 |
| best ai for pen testing | $0.00 |
| escape security | $0.00 |
| tools ตัวไหน scan owasp top 10 ได้ครบทุก domail | $0.00 |
Escape Alternatives

AppSanctuary
AppSanctuary é uma plataforma de segurança de aplicativos alimentada por IA que automatiza a varredura de vulnerabilidades, verificações de conformidade e detecção de ameaças. Ajuda desenvolvedores e equipes de segurança a construir e manter aplicativos móveis e web seguros, fornecendo análise profunda de código, conselhos de remediação acionáveis e integração perfeita com CI/CD.
Segurança e Conformidade
deepchecks
Deepchecks é uma plataforma de ponta a ponta para avaliar, validar e monitorar aplicações baseadas em LLM. Ajuda as equipes de IA a definir, medir e validar o progresso da IA, garantindo o lançamento de aplicações confiáveis e de alta qualidade, simplificando os testes desde o desenvolvimento, passando pelo CI/CD, até a produção.
Análise
Huntr
Huntr é a primeira plataforma de bug bounty do mundo dedicada a proteger o ecossistema de IA/ML. Ela conecta pesquisadores de segurança a projetos de IA de código aberto, permitindo que descubram e relatem vulnerabilidades em aplicativos, bibliotecas e formatos de arquivo de modelo de IA. Os pesquisadores ganham recompensas financeiras por descobertas validadas, ajudando a garantir a segurança e a estabilidade de tecnologias críticas de IA como PyTorch, TensorFlow e Hugging Face Transformers.
MLOps
Zerothreat
O ZeroThreat é uma plataforma de DAST e pentest contínuo alimentada por IA, projetada para proteger aplicações web e APIs. Ele automatiza a detecção de mais de 40.000 vulnerabilidades, incluindo OWASP Top 10 e CVEs, fornecendo insights de segurança rápidos, precisos e acionáveis para desenvolvedores e equipes de segurança.
Teste
Netify
O Netify é uma plataforma de inteligência de rede que fornece visibilidade profunda do tráfego de rede através de Inspeção Profunda de Pacotes (DPI), análises baseadas na nuvem e feeds de dados. Ajuda empresas e profissionais de TI a monitorizar, proteger e otimizar as suas redes, identificando aplicações, detetando ameaças e analisando o desempenho.
AnáliseEscape Categories
Escape Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
O ZeroThreat é uma plataforma de DAST e pentest contínuo alimentada por IA, projetada para proteger aplicações web e APIs. Ele automatiza a detecção de mais de 40.000 vulnerabilidades, incluindo OWASP Top 10 e CVEs, fornecendo insights de segurança rápidos, precisos e acionáveis para desenvolvedores e equipes de segurança.
Teste
Akto
Akto é uma plataforma de segurança de API agêntica, alimentada por IA, para equipes modernas de segurança de aplicativos. Ele automatiza todo o ciclo de vida da segurança de API, desde a descoberta e inventário até testes e proteção em tempo de execução. Usando agentes de IA autônomos, o Akto monitora, testa e protege APIs continuamente, identificando vulnerabilidades, exposição de dados sensíveis e falhas de lógica de negócios 50x mais rápido que os métodos manuais.
Segurança de API
ethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste
Snyk
Snyk é uma plataforma de segurança para desenvolvedores alimentada por IA que ajuda as empresas a construir software com segurança. Ele encontra e corrige proativamente vulnerabilidades em código personalizado, dependências de código aberto, contêineres e Infraestrutura como Código (IaC) durante todo o ciclo de vida de desenvolvimento, do IDE à produção.
Segurança de Código
Beagle Security
O Beagle Security é uma ferramenta de teste de penetração automatizado, alimentada por IA, para aplicações web e APIs. Ajuda as empresas a identificar e remediar proativamente vulnerabilidades de segurança, integrando-se perfeitamente no ciclo de vida DevSecOps. A plataforma oferece varredura abrangente, relatórios detalhados, gestão de conformidade (HIPAA, PCI DSS) e recomendações acionáveis baseadas em LLM para fortalecer a sua postura de segurança de aplicações.
Teste
Salt Security
A Salt Security é uma plataforma pioneira de segurança de API alimentada por IA que oferece proteção abrangente durante todo o ciclo de vida da API. Ela usa um motor patenteado, orientado por IA, para descobrir automaticamente todas as APIs, prevenir ataques sofisticados em tempo real e garantir a conformidade contínua. A plataforma oferece visibilidade profunda, detecção proativa de ameaças e governança automatizada para proteger dados e serviços críticos contra ameaças modernas, incluindo o OWASP API Top 10.
Teste
equixly
O Equixly é uma plataforma de hacker de IA agêntica projetada para dominar a segurança de APIs. Ele automatiza testes de penetração mapeando toda a sua superfície de ataque de API, lançando ataques baseados nos riscos do Top 10 da OWASP e simplificando relatórios de conformidade. Ajuda desenvolvedores e equipes de segurança a testar, identificar e remediar vulnerabilidades continuamente dentro do pipeline de CI/CD.
Segurança e Testes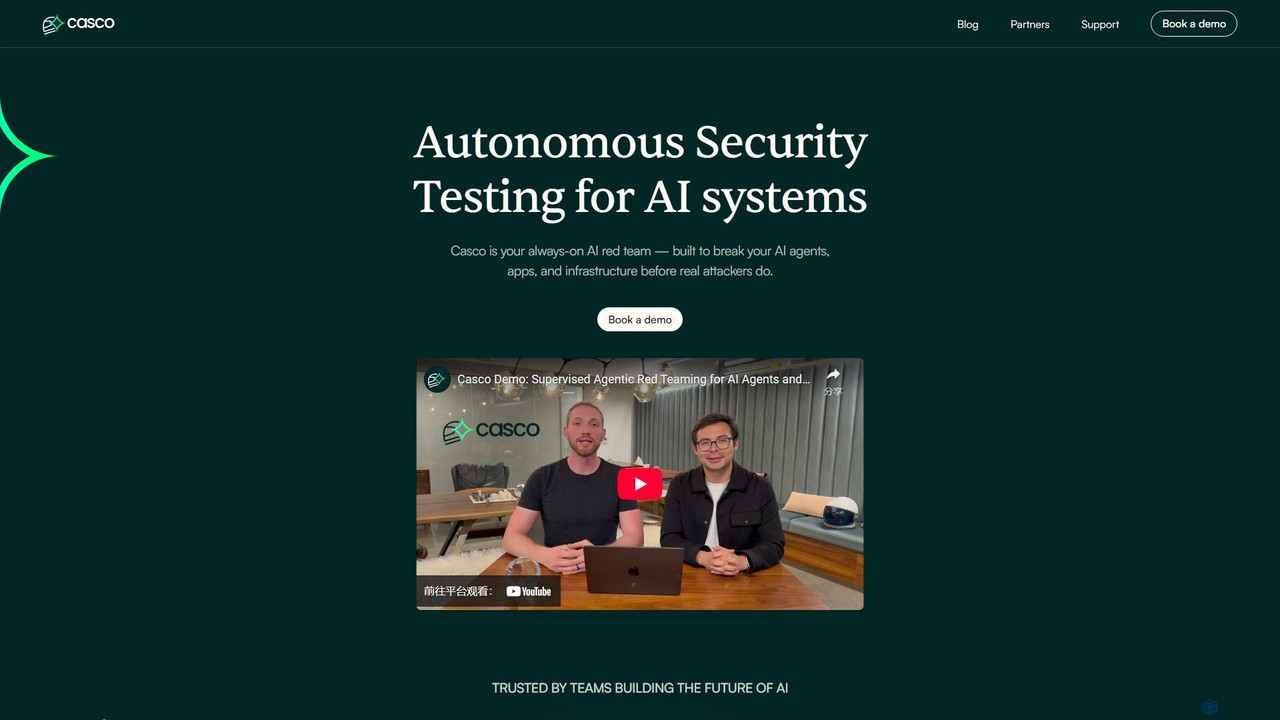
Casco
Casco é uma plataforma autônoma de testes de segurança para sistemas de IA. Atua como uma equipe vermelha de IA contínua e sempre ativa, identificando proativamente e ajudando a corrigir vulnerabilidades em agentes, aplicativos e infraestrutura de IA antes que invasores mal-intencionados possam explorá-las, substituindo testes de penetração periódicos por monitoramento automatizado durante todo o ano.
Segurança do Modelo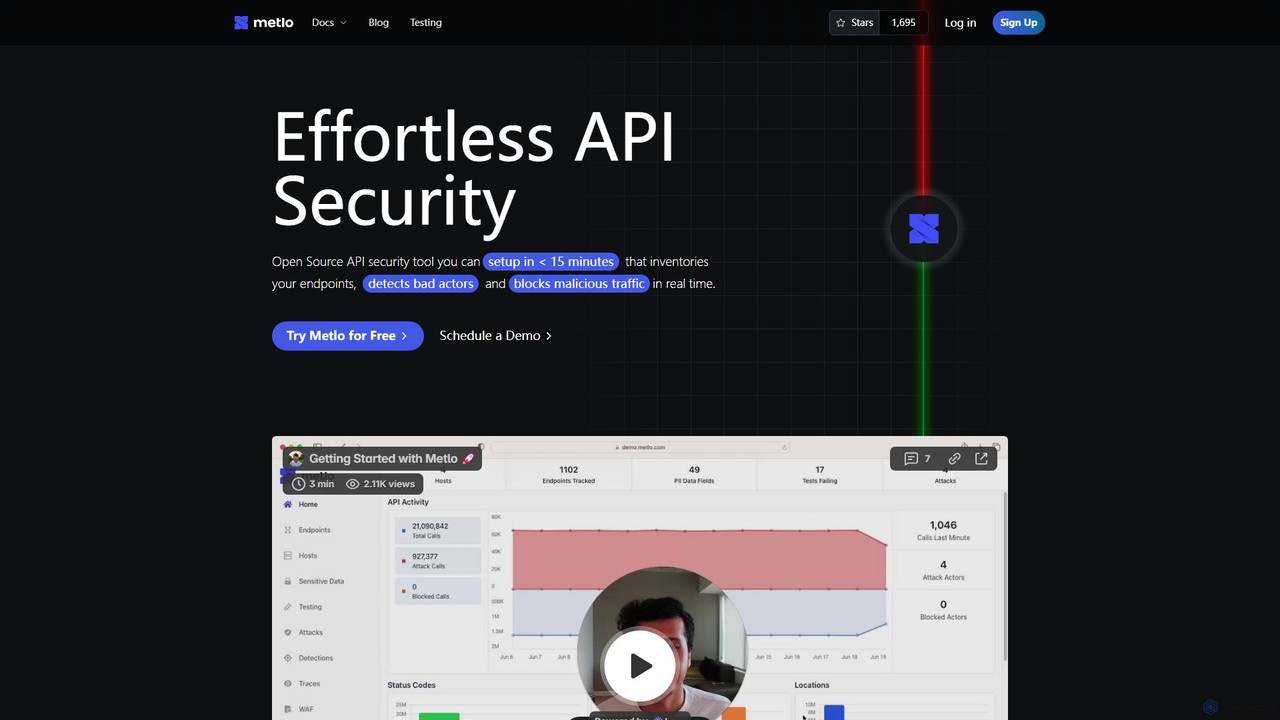
Metlo
Metlo é uma ferramenta de segurança de API de código aberto que você pode configurar em menos de 15 minutos. Ele inventaria automaticamente seus endpoints, detecta atores maliciosos e bloqueia ameaças como SQLi e XSS em tempo real com impacto mínimo no desempenho.
Segurança de API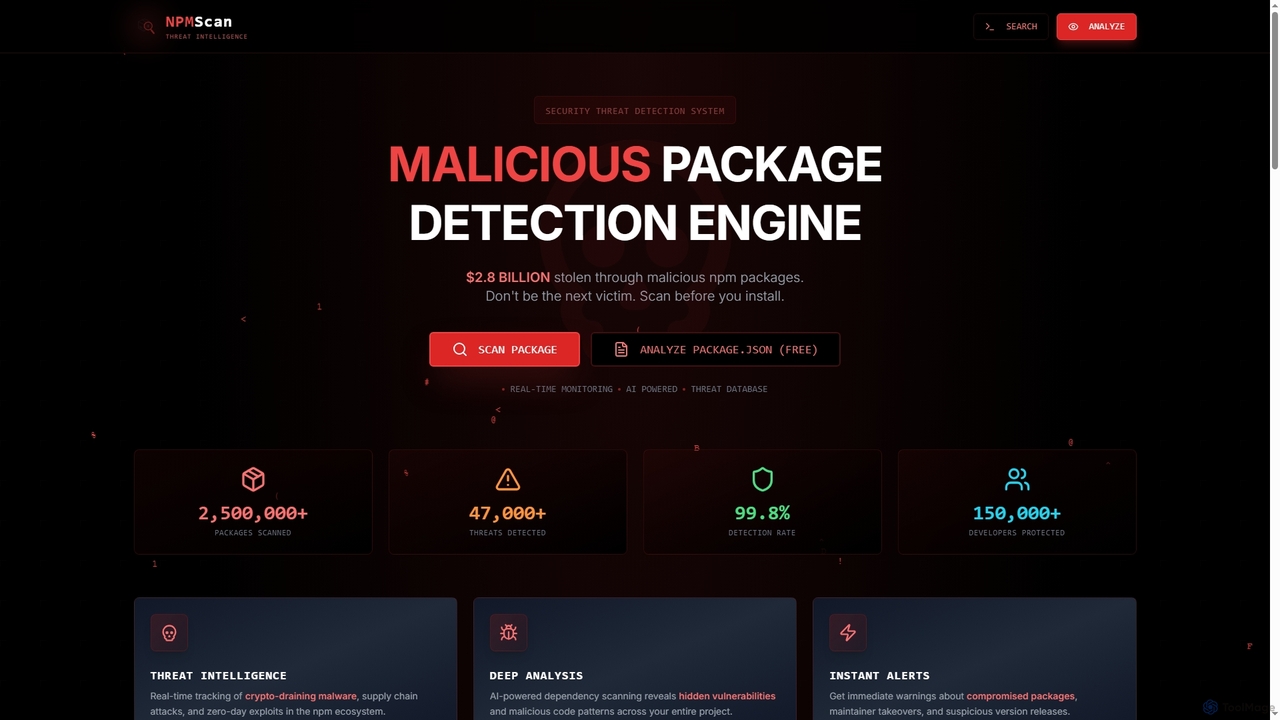
Npmscan
O Npmscan é um scanner de segurança alimentado por IA, projetado para proteger desenvolvedores de pacotes npm maliciosos. Ele oferece detecção de ameaças em tempo real, análise profunda de dependências e alertas instantâneos para prevenir ataques à cadeia de suprimentos, malware de roubo de criptomoedas e outras vulnerabilidades.
Segurança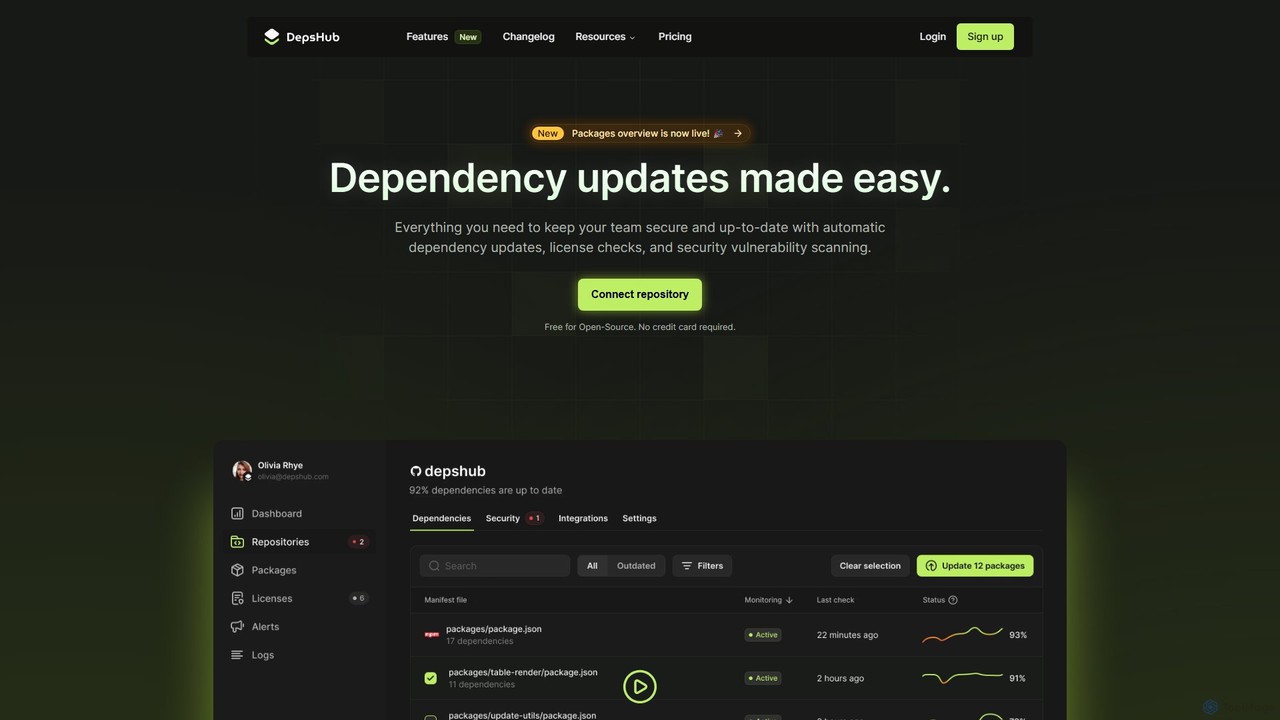
DepsHub
DepsHub é uma plataforma alimentada por IA que automatiza o gerenciamento de dependências para equipes de desenvolvimento. Simplifica atualizações, realiza varreduras de vulnerabilidades de segurança e garante a conformidade de licenças, permitindo que os desenvolvedores se concentrem na codificação enquanto mantêm uma base de código segura e atualizada.
Gerenciamento de Código
win3zz
O win3zz é uma plataforma de cibersegurança alimentada por IA, projetada para detecção proativa de ameaças e gerenciamento de vulnerabilidades. Ele automatiza testes de penetração, varre vulnerabilidades em ativos da web, móveis e de rede, e fornece análise de código orientada por IA para ajudar equipes de desenvolvimento e segurança a construir e manter aplicações seguras.
Análise de Código
AppSanctuary
AppSanctuary é uma plataforma de segurança de aplicativos alimentada por IA que automatiza a varredura de vulnerabilidades, verificações de conformidade e detecção de ameaças. Ajuda desenvolvedores e equipes de segurança a construir e manter aplicativos móveis e web seguros, fornecendo análise profunda de código, conselhos de remediação acionáveis e integração perfeita com CI/CD.
Segurança e Conformidadedeepchecks
Deepchecks é uma plataforma de ponta a ponta para avaliar, validar e monitorar aplicações baseadas em LLM. Ajuda as equipes de IA a definir, medir e validar o progresso da IA, garantindo o lançamento de aplicações confiáveis e de alta qualidade, simplificando os testes desde o desenvolvimento, passando pelo CI/CD, até a produção.
Análise
Escape Comments (0)
Sign in to comment.
EntrarNo comments yet.