

CipherClaw Overview
CipherClaw é um agente de segurança AI autônomo e ativo projetado para ambientes modernos de desenvolvimento de software. Ele vai além da análise estática tradicional, aproveitando a compreensão profunda de código e análise geométrica abstrata para identificar vulnerabilidades de dia zero e ameaças de segurança complexas em toda a sua base de código e sua cadeia de dependências. O sistema rastreia automaticamente a causa raiz dos problemas e gera patches prontos para implantação, criando um pipeline de remediação de segurança contínuo e inteligente.
Como usar o CipherClaw
Usar o CipherClaw envolve um pipeline autônomo simplificado. Primeiro, conecte seu repositório de código ao agente CipherClaw por meio de suas ferramentas de integração OpenClaw GitHub. Uma vez conectado, o scanner de vulnerabilidades AI inicia imediatamente uma análise geométrica abstrata profunda da sua base de código. O sistema então realiza automaticamente o rastreamento da causa raiz nas dependências e, ao detectar vulnerabilidades, prossegue para gerar e implantar automaticamente patches de código AI prontos para produção, completando o ciclo de remediação sem intervenção manual.
Recursos principais do CipherClaw
- Agente de Segurança AI Autônomo: Um sistema ativo que verifica, analisa e corrige continuamente vulnerabilidades de código.
- Análise de Código por Gráfico Causal: Análise de causa raiz com tecnologia de IA que rastreia vulnerabilidades com extrema precisão em toda a cadeia de dependências, eliminando o rastreamento manual de dependências de código espaguete.
- Impressões Digitais de Cérebro AI para Código: Cria assinaturas de vulnerabilidade únicas para reconhecimento de padrões inteligente, permitindo a neutralização de ameaças em escala.
- Verificação Preditiva de Vulnerabilidades: Usa análise comportamental preditiva e segurança da cadeia de suprimentos de software AI para detectar vulnerabilidades de dia zero antes que elas surjam.
- Arquitetura de Camadas de Memória de Ameaças: Apresenta uma hierarquia de classificação de bugs estruturada, memória de ameaças de vários níveis para rastreamento persistente e análise preditiva "Bola de Cristal".
- Remediação de Código Autônoma: Gera e implanta automaticamente patches prontos para produção, formando um pipeline de segurança completo.
Casos de uso para o CipherClaw
CipherClaw é essencial para equipes de desenvolvimento que buscam automatizar e melhorar sua postura de segurança. É particularmente valioso para proteger bases de código geradas por IA de plataformas como Lovable, integrar segurança em fluxos de trabalho de automação n8n e fornecer gerenciamento de vulnerabilidades de nível empresarial dentro dos ecossistemas OpenClaw e NVIDIA Nemo Claw. Ele substitui a triagem manual e ferramentas de análise estática desatualizadas para fluxos de trabalho de desenvolvimento modernos.
Vantagens do CipherClaw
CipherClaw oferece várias vantagens-chave: Ele automatiza todo o ciclo de detecção de vulnerabilidades e aplicação de patches, economizando inúmeras horas de trabalho manual. Sua análise causal profunda fornece identificação precisa da causa raiz, ao contrário de scanners estáticos superficiais. A capacidade de verificação preditiva oferece proteção proativa contra ameaças de dia zero. Finalmente, suas integrações nativas com ecossistemas de desenvolvimento modernos populares (OpenClaw, Lovable, n8n, NVIDIA) garantem implantação e operação perfeitas dentro dos fluxos de trabalho existentes.
CipherClaw FAQ
CipherClaw Alternatives
Niyantri Security
Niyantri Security é um engenheiro de segurança autônomo baseado em IA projetado para detectar e corrigir automaticamente vulnerabilidades em sua base de código. Ele executa varreduras profundas e multifásicas para identificar falhas de segurança com contexto, fornece correções automáticas precisas e se integra perfeitamente aos fluxos de trabalho de desenvolvimento via GitHub ou upload direto de arquivos.
Automação
furl
Furl é uma plataforma de remediação autônoma alimentada por IA, projetada para ajudar as equipes de segurança e TI a lidar com o crescente backlog de vulnerabilidades de software. Ele automatiza todo o ciclo de vida da remediação, desde a consolidação de dados de vulnerabilidade e priorização de riscos até a geração e implantação de correções personalizadas. Ao substituir processos manuais por automação inteligente, o Furl dobra a produtividade e protege os sistemas empresariais com eficiência.
DevSecOps
Repodex
Repodex é uma plataforma de inteligência de código alimentada por IA que ajuda desenvolvedores e equipes a pesquisar, entender e gerenciar seus repositórios de código. Usando linguagem natural, você pode encontrar código, obter explicações e gerar documentação instantaneamente.
Geração de Código
Greyhound
Greyhound é uma plataforma de segurança alimentada por IA que oferece varredura contínua para ativos web e na nuvem. Emula um invasor habilidoso para descobrir ativos de forma autônoma, identificar vulnerabilidades e fornecer resultados classificados por impacto com etapas claras de remediação, ajudando as equipes a focar nos riscos críticos.
Segurança na Nuvem
SecVibe
SecVibe é uma plataforma de segurança de ponta projetada para proteger aplicações construídas com código gerado por IA. Oferece controles especializados, análise em tempo real e mecanismos sensíveis ao contexto para identificar e mitigar vulnerabilidades de segurança únicas frequentemente ignoradas por ferramentas tradicionais. SecVibe integra-se perfeitamente com pilhas de segurança existentes, aprimorando a segurança geral da aplicação para fluxos de trabalho de desenvolvimento modernos assistidos por IA sem comprometer a velocidade.
Análise de CódigoCipherClaw Categories
CipherClaw Jobs
CipherClaw Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Niyantri Security
Niyantri Security é um engenheiro de segurança autônomo baseado em IA projetado para detectar e corrigir automaticamente vulnerabilidades em sua base de código. Ele executa varreduras profundas e multifásicas para identificar falhas de segurança com contexto, fornece correções automáticas precisas e se integra perfeitamente aos fluxos de trabalho de desenvolvimento via GitHub ou upload direto de arquivos.
Automação
Greyhound
Greyhound é uma plataforma de segurança alimentada por IA que oferece varredura contínua para ativos web e na nuvem. Emula um invasor habilidoso para descobrir ativos de forma autônoma, identificar vulnerabilidades e fornecer resultados classificados por impacto com etapas claras de remediação, ajudando as equipes a focar nos riscos críticos.
Segurança na NuvemSecVibe
SecVibe é uma plataforma de segurança de ponta projetada para proteger aplicações construídas com código gerado por IA. Oferece controles especializados, análise em tempo real e mecanismos sensíveis ao contexto para identificar e mitigar vulnerabilidades de segurança únicas frequentemente ignoradas por ferramentas tradicionais. SecVibe integra-se perfeitamente com pilhas de segurança existentes, aprimorando a segurança geral da aplicação para fluxos de trabalho de desenvolvimento modernos assistidos por IA sem comprometer a velocidade.
Análise de Código
Aquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código
AppSanctuary
AppSanctuary é uma plataforma de segurança de aplicativos alimentada por IA que automatiza a varredura de vulnerabilidades, verificações de conformidade e detecção de ameaças. Ajuda desenvolvedores e equipes de segurança a construir e manter aplicativos móveis e web seguros, fornecendo análise profunda de código, conselhos de remediação acionáveis e integração perfeita com CI/CD.
Segurança e Conformidade
win3zz
O win3zz é uma plataforma de cibersegurança alimentada por IA, projetada para detecção proativa de ameaças e gerenciamento de vulnerabilidades. Ele automatiza testes de penetração, varre vulnerabilidades em ativos da web, móveis e de rede, e fornece análise de código orientada por IA para ajudar equipes de desenvolvimento e segurança a construir e manter aplicações seguras.
Análise de Código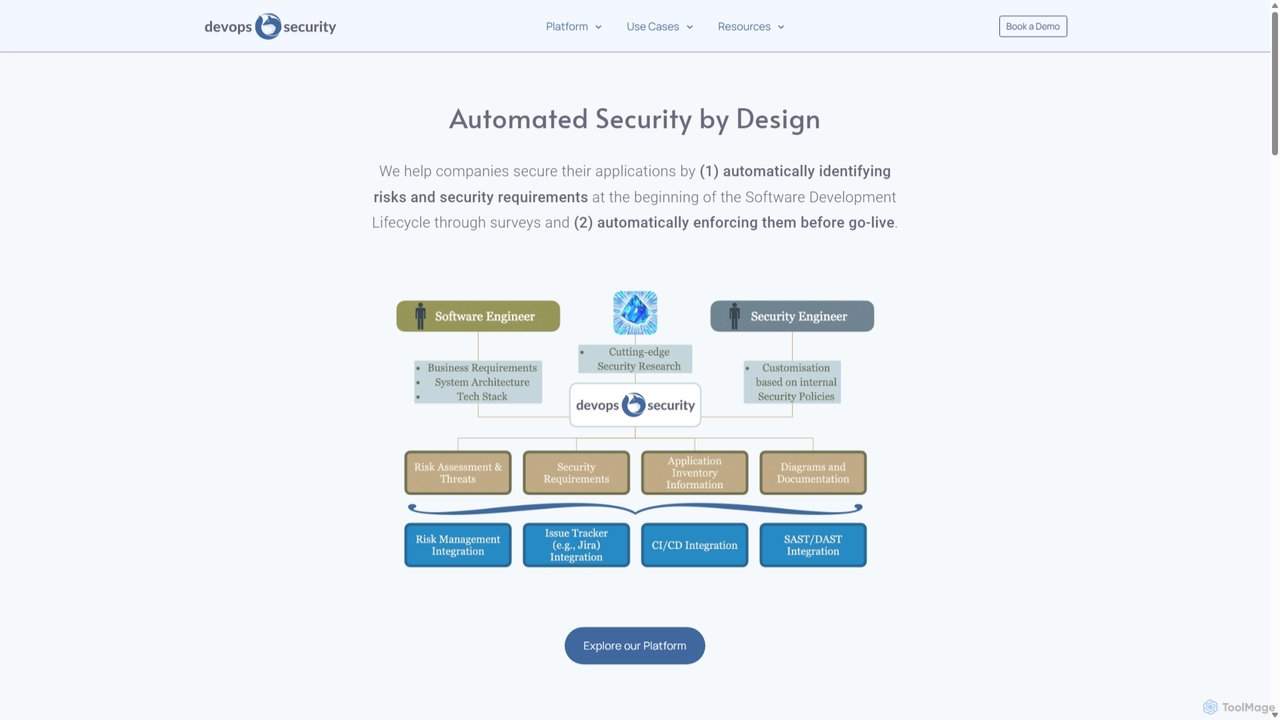
DevOps Security
Uma plataforma nativa de IA que automatiza a segurança de aplicações integrando a avaliação de riscos e a aplicação de requisitos diretamente no Ciclo de Vida de Desenvolvimento de Software (SDLC). Ajuda as empresas a deslocar a segurança para a esquerda (shift left), capacitando os desenvolvedores e otimizando os processos de segurança desde o design até a implantação.
Segurança
Zerothreat
O ZeroThreat é uma plataforma de DAST e pentest contínuo alimentada por IA, projetada para proteger aplicações web e APIs. Ele automatiza a detecção de mais de 40.000 vulnerabilidades, incluindo OWASP Top 10 e CVEs, fornecendo insights de segurança rápidos, precisos e acionáveis para desenvolvedores e equipes de segurança.
Testefurl
Furl é uma plataforma de remediação autônoma alimentada por IA, projetada para ajudar as equipes de segurança e TI a lidar com o crescente backlog de vulnerabilidades de software. Ele automatiza todo o ciclo de vida da remediação, desde a consolidação de dados de vulnerabilidade e priorização de riscos até a geração e implantação de correções personalizadas. Ao substituir processos manuais por automação inteligente, o Furl dobra a produtividade e protege os sistemas empresariais com eficiência.
DevSecOps
Enforster AI
O Enforster AI é uma ferramenta de Teste de Segurança de Aplicações Estático (SAST) nativa de IA que analisa código como um desenvolvedor sênior. Ele entende a lógica de negócios e o contexto para identificar vulnerabilidades reais com 90% de precisão, reduzindo falsos positivos em 60% e fornecendo correções geradas por IA.
Análise de Código
Asterisk
Asterisk é uma plataforma de inteligência de código de IA on-premise projetada para empresas. Oferece um conjunto de agentes de IA seguros para codificação autônoma, varredura de segurança avançada e perguntas e respostas sobre a base de código, garantindo zero exposição de dados, desempenho ultrarrápido e controle total sobre sua infraestrutura. Foi construído para desenvolvimento em escala com foco na privacidade.
Assistente de Código
GenieEngage
GenieEngage é um parceiro de DevOps-as-a-Service que fornece soluções especializadas em DevOps, DevSecOps e GitOps. Ajuda as empresas a acelerar a entrega de software, aprimorar a segurança e escalar a infraestrutura em nuvens como AWS, Azure e GCP, oferecendo uma equipe completa de especialistas como uma alternativa econômica à contratação interna.
Gerenciamento de Infraestrutura
Snyk
Snyk é uma plataforma de segurança para desenvolvedores alimentada por IA que ajuda as empresas a construir software com segurança. Ele encontra e corrige proativamente vulnerabilidades em código personalizado, dependências de código aberto, contêineres e Infraestrutura como Código (IaC) durante todo o ciclo de vida de desenvolvimento, do IDE à produção.
Segurança de Código
ethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste
CipherClaw Comments (0)
Sign in to comment.
EntrarNo comments yet.