

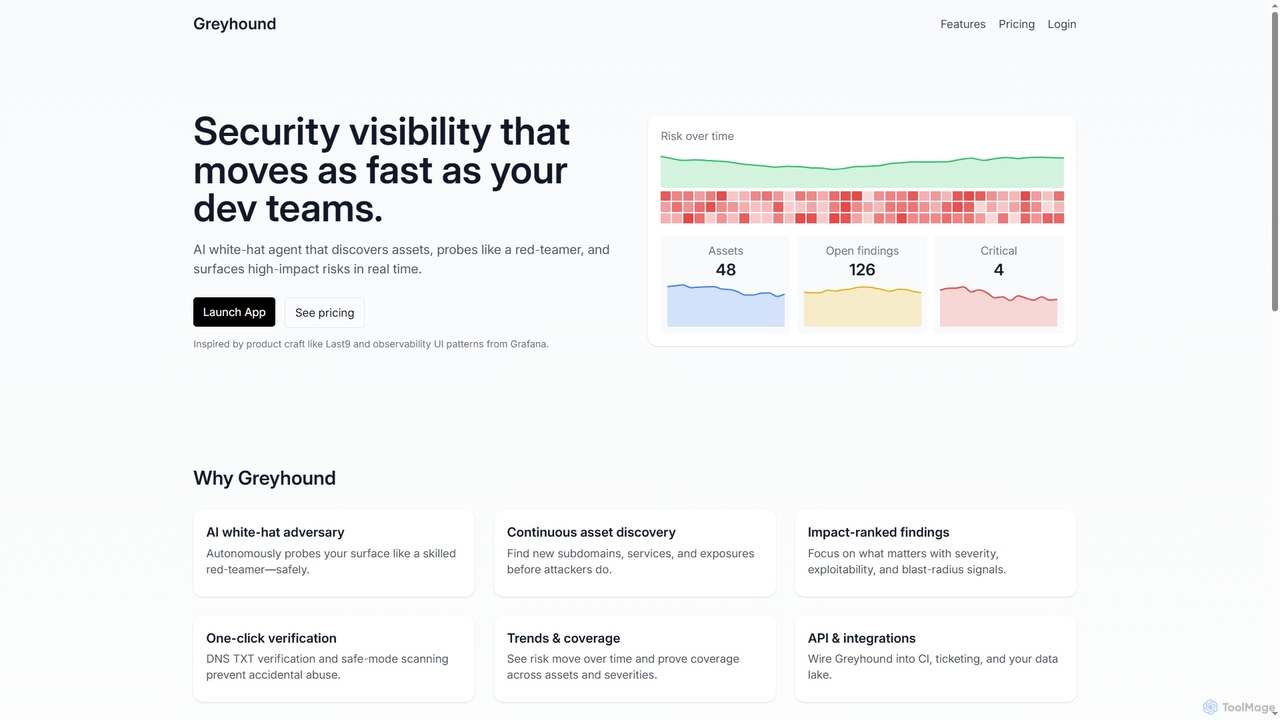
Greyhound Overview
Greyhound é uma ferramenta de varredura de segurança contínua com IA projetada para ambientes modernos de web e nuvem. Ele emprega um adversário white-hat orientado por IA que sonda autonomamente sua superfície de ataque, imitando o comportamento de um invasor real por meio de descoberta, fingerprinting e tentativas seguras de exploração. Essa abordagem permite descobrir continuamente novos subdomínios, serviços e exposições antes que atores mal-intencionados o façam. A plataforma filtra o ruído fornecendo resultados classificados por impacto com base na gravidade, explorabilidade e raio de alcance, entregando etapas de remediação claras e acionáveis em vez de uma lista esmagadora de CVEs. Foi construído para ser amigável ao desenvolvedor, integrando-se perfeitamente aos fluxos de trabalho existentes.
Como usar Greyhound
Para usar o Greyhound, comece criando uma conta e verificando a propriedade de seus domínios por meio de uma simples verificação DNS TXT de um clique. Uma vez verificado, você pode configurar e agendar varreduras contínuas e automatizadas em suas aplicações web, APIs e infraestrutura de nuvem. A plataforma começará a descobrir ativos e identificar vulnerabilidades. Você pode então revisar os resultados priorizados e classificados por impacto e usar o contexto e as etapas de remediação fornecidas para corrigir problemas rapidamente. Para uma integração perfeita, use a API REST para conectar o Greyhound ao seu pipeline de CI/CD, sistemas de tickets como o Jira ou ferramentas de comunicação como o Slack para automatizar varreduras e sincronizar resultados.
Recursos principais do Greyhound
- Adversário White-Hat de IA: Simula autonomamente o comportamento de um invasor para sondar sua superfície digital com segurança.
- Descoberta Contínua de Ativos: Encontra automaticamente novos subdomínios, serviços e exposições potenciais.
- Resultados Classificados por Impacto: Prioriza vulnerabilidades com base na gravidade, explorabilidade e impacto potencial, filtrando o ruído.
- API e Integrações: Uma API REST permite a integração com pipelines de CI, Jira, Slack e fluxos de trabalho personalizados.
- Visualização de Tendências e Cobertura: Acompanha a postura de risco ao longo do tempo com visuais no estilo Grafana para monitorar a velocidade de remediação.
- Colaboração em Equipe: Recursos para convidar colegas de equipe, compartilhar relatórios e exportar resultados para fluxos de trabalho de engenharia e SOC.
- Verificação com Um Clique: Garante que as varreduras sejam executadas apenas em domínios de sua propriedade usando a verificação DNS TXT para segurança.
Casos de uso para Greyhound
O Greyhound é ideal para equipes de desenvolvimento e segurança que buscam automatizar seus processos de segurança. Pode ser usado para avaliação contínua de vulnerabilidades de aplicações web e APIs, gerenciamento automatizado da superfície de ataque para rastrear ativos digitais e como uma verificação de segurança pré-implantação em um pipeline de CI/CD para detectar problemas antes que cheguem à produção. Também é adequado para organizações que precisam comprovar a cobertura de segurança e acompanhar o progresso da remediação ao longo do tempo.
Vantagens do Greyhound
A principal vantagem do Greyhound é sua abordagem de varredura de segurança orientada por IA e com redução de ruído. Ele fornece resultados acionáveis e de alto contexto que permitem que as equipes se concentrem no que realmente importa. Seu design amigável ao desenvolvedor e sua API robusta facilitam a integração em fluxos de trabalho DevOps (DevSecOps). A plataforma é escalável, com planos que crescem com sua organização, desde projetos pessoais até grandes empresas, garantindo custos e desempenho previsíveis.
Preços e planos
O Greyhound oferece vários planos com um desconto de 20% na cobrança anual:
- Plano Básico: ₹4500/mês. Projetado para testes e projetos pessoais, inclui até 10 ativos, 2 varreduras simultâneas, 500 varreduras totais, varredura de aplicações web e detecção básica de vulnerabilidades. O suporte é fornecido por e-mail e fóruns da comunidade.
- Plano Pro: ₹9000/mês. Ideal para equipes pequenas, este plano suporta até 100 ativos, 10 varreduras simultâneas e varreduras totais ilimitadas. Adiciona varredura avançada de web e API, reconhecimento ativo, configurações de varredura personalizadas, suporte prioritário por e-mail, relatórios avançados e ferramentas de colaboração em equipe.
- Plano Enterprise: Preço personalizado (Contate as Vendas). Adaptado para organizações regulamentadas e grandes propriedades, oferecendo limites personalizados de ativos e simultaneidade, implantações de agentes privados, SSO/SAML, logs de auditoria, SLAs e suporte dedicado.
Greyhound FAQ
Greyhound Alternatives

Zerothreat
O ZeroThreat é uma plataforma de DAST e pentest contínuo alimentada por IA, projetada para proteger aplicações web e APIs. Ele automatiza a detecção de mais de 40.000 vulnerabilidades, incluindo OWASP Top 10 e CVEs, fornecendo insights de segurança rápidos, precisos e acionáveis para desenvolvedores e equipes de segurança.
Teste
Aquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código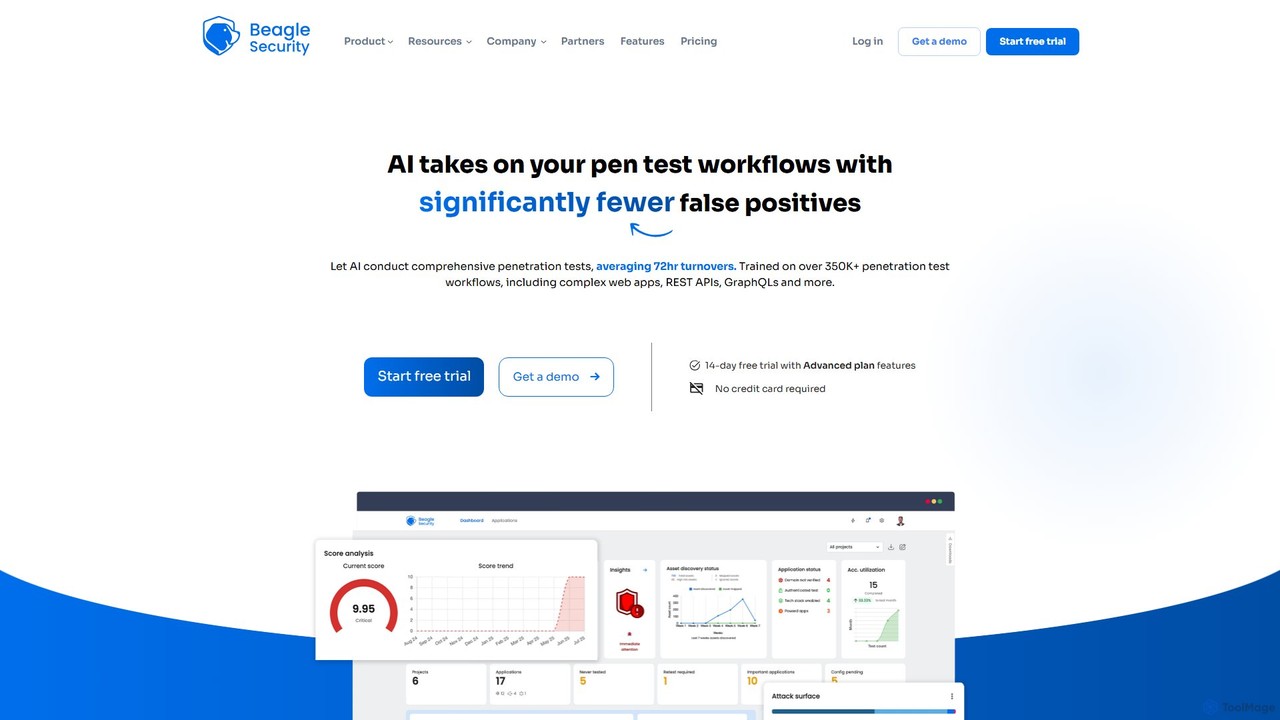
Beagle Security
O Beagle Security é uma ferramenta de teste de penetração automatizado, alimentada por IA, para aplicações web e APIs. Ajuda as empresas a identificar e remediar proativamente vulnerabilidades de segurança, integrando-se perfeitamente no ciclo de vida DevSecOps. A plataforma oferece varredura abrangente, relatórios detalhados, gestão de conformidade (HIPAA, PCI DSS) e recomendações acionáveis baseadas em LLM para fortalecer a sua postura de segurança de aplicações.
Teste
ethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste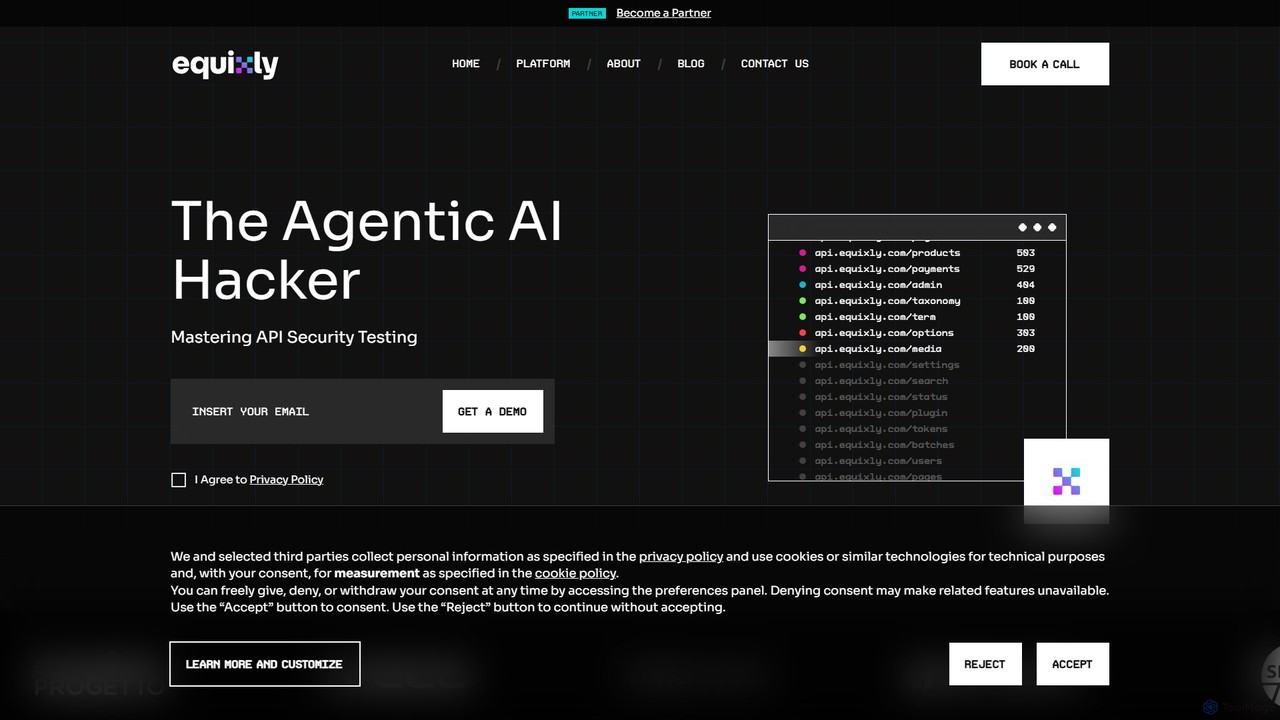
equixly
O Equixly é uma plataforma de hacker de IA agêntica projetada para dominar a segurança de APIs. Ele automatiza testes de penetração mapeando toda a sua superfície de ataque de API, lançando ataques baseados nos riscos do Top 10 da OWASP e simplificando relatórios de conformidade. Ajuda desenvolvedores e equipes de segurança a testar, identificar e remediar vulnerabilidades continuamente dentro do pipeline de CI/CD.
Segurança e TestesGreyhound Categories
Greyhound Jobs
Greyhound Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Zerothreat
O ZeroThreat é uma plataforma de DAST e pentest contínuo alimentada por IA, projetada para proteger aplicações web e APIs. Ele automatiza a detecção de mais de 40.000 vulnerabilidades, incluindo OWASP Top 10 e CVEs, fornecendo insights de segurança rápidos, precisos e acionáveis para desenvolvedores e equipes de segurança.
Teste
Pwnus
Pwnus é uma plataforma de cibersegurança empresarial alimentada por IA, que oferece soluções de próxima geração para testes de penetração automatizados, modelagem inteligente de ameaças e gerenciamento abrangente de riscos. Ela se integra perfeitamente à infraestrutura existente para fornecer monitoramento contínuo de segurança, gerenciamento de conformidade e avaliação de riscos de terceiros, protegendo as organizações contra ameaças cibernéticas em evolução com algoritmos avançados de IA e aprendizado de máquina.
Penetration TestingAquilax
AquilaX é uma plataforma DevSecOps alimentada por IA, projetada para proteger software durante todo o ciclo de vida de desenvolvimento. Integra-se perfeitamente em pipelines de CI/CD, oferecendo um conjunto de 12 scanners avançados para vulnerabilidades, segredos e conformidade. Com seu modelo de IA de autoaprendizagem, a AquilaX reduz drasticamente os falsos positivos, fornece etapas de remediação acionáveis e capacita as equipes a entregar código seguro com confiança e velocidade.
Segurança de Código
CipherClaw
CipherClaw é um agente de segurança AI autônomo que verifica proativamente seu código em busca de vulnerabilidades, realiza análise de causa raiz em dependências usando análise de gráfico causal e análise geométrica abstrata, e gera e implanta automaticamente patches prontos para produção. Projetado para fluxos de trabalho modernos de desenvolvimento gerado por IA, integra-se perfeitamente com ecossistemas como OpenClaw, NVIDIA Nemo Claw, Lovable e n8n.
Geração de Código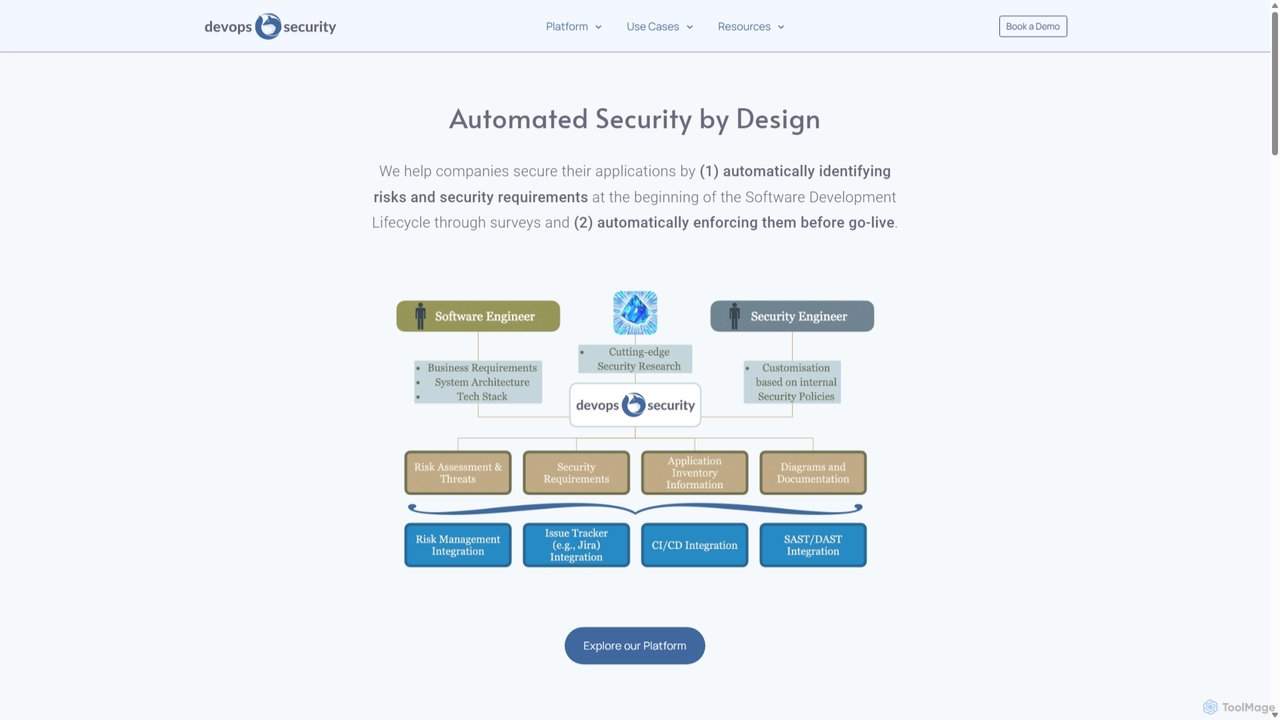
DevOps Security
Uma plataforma nativa de IA que automatiza a segurança de aplicações integrando a avaliação de riscos e a aplicação de requisitos diretamente no Ciclo de Vida de Desenvolvimento de Software (SDLC). Ajuda as empresas a deslocar a segurança para a esquerda (shift left), capacitando os desenvolvedores e otimizando os processos de segurança desde o design até a implantação.
Segurança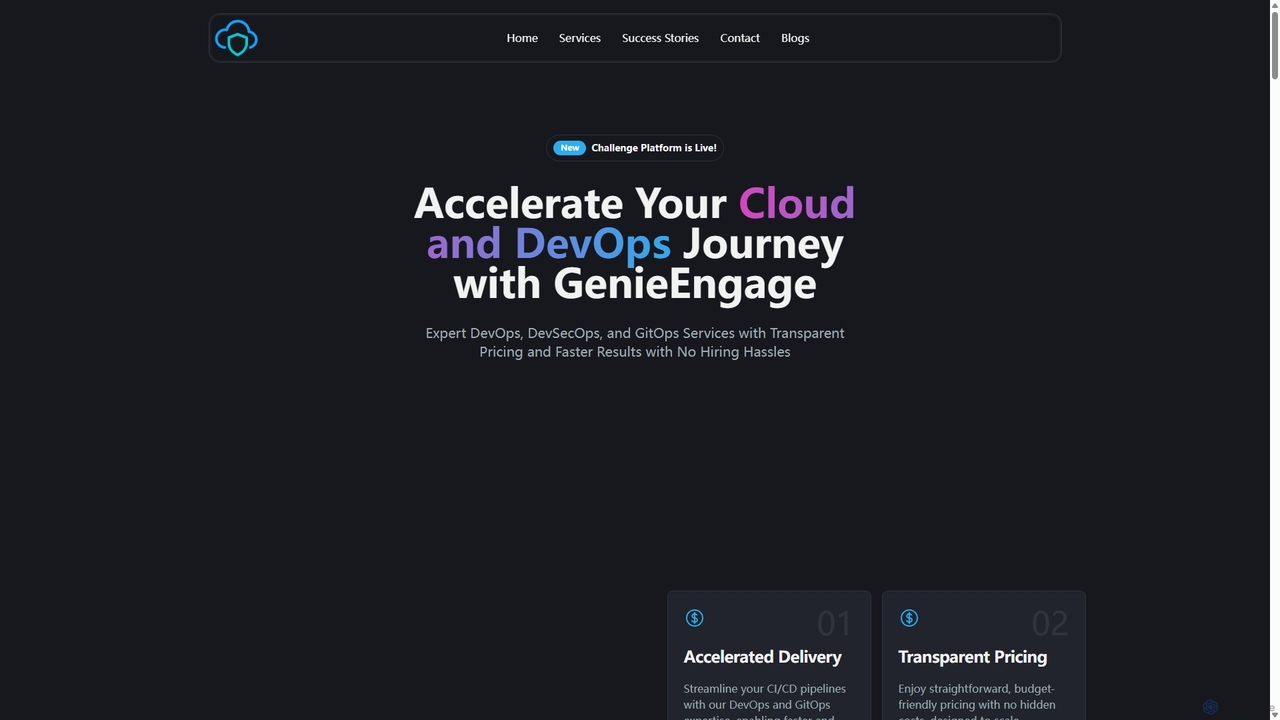
GenieEngage
GenieEngage é um parceiro de DevOps-as-a-Service que fornece soluções especializadas em DevOps, DevSecOps e GitOps. Ajuda as empresas a acelerar a entrega de software, aprimorar a segurança e escalar a infraestrutura em nuvens como AWS, Azure e GCP, oferecendo uma equipe completa de especialistas como uma alternativa econômica à contratação interna.
Gerenciamento de InfraestruturaBeagle Security
O Beagle Security é uma ferramenta de teste de penetração automatizado, alimentada por IA, para aplicações web e APIs. Ajuda as empresas a identificar e remediar proativamente vulnerabilidades de segurança, integrando-se perfeitamente no ciclo de vida DevSecOps. A plataforma oferece varredura abrangente, relatórios detalhados, gestão de conformidade (HIPAA, PCI DSS) e recomendações acionáveis baseadas em LLM para fortalecer a sua postura de segurança de aplicações.
Testeethiack
O Ethiack é uma plataforma autónoma de hacking ético que combina testes de penetração automatizados por IA com hackers éticos de elite. Fornece testes de segurança contínuos 24/7 para identificar e priorizar vulnerabilidades em toda a sua infraestrutura digital, ajudando-o a manter-se em conformidade e seguro antes que as ameaças sejam exploradas.
Teste
equixly
O Equixly é uma plataforma de hacker de IA agêntica projetada para dominar a segurança de APIs. Ele automatiza testes de penetração mapeando toda a sua superfície de ataque de API, lançando ataques baseados nos riscos do Top 10 da OWASP e simplificando relatórios de conformidade. Ajuda desenvolvedores e equipes de segurança a testar, identificar e remediar vulnerabilidades continuamente dentro do pipeline de CI/CD.
Segurança e Testes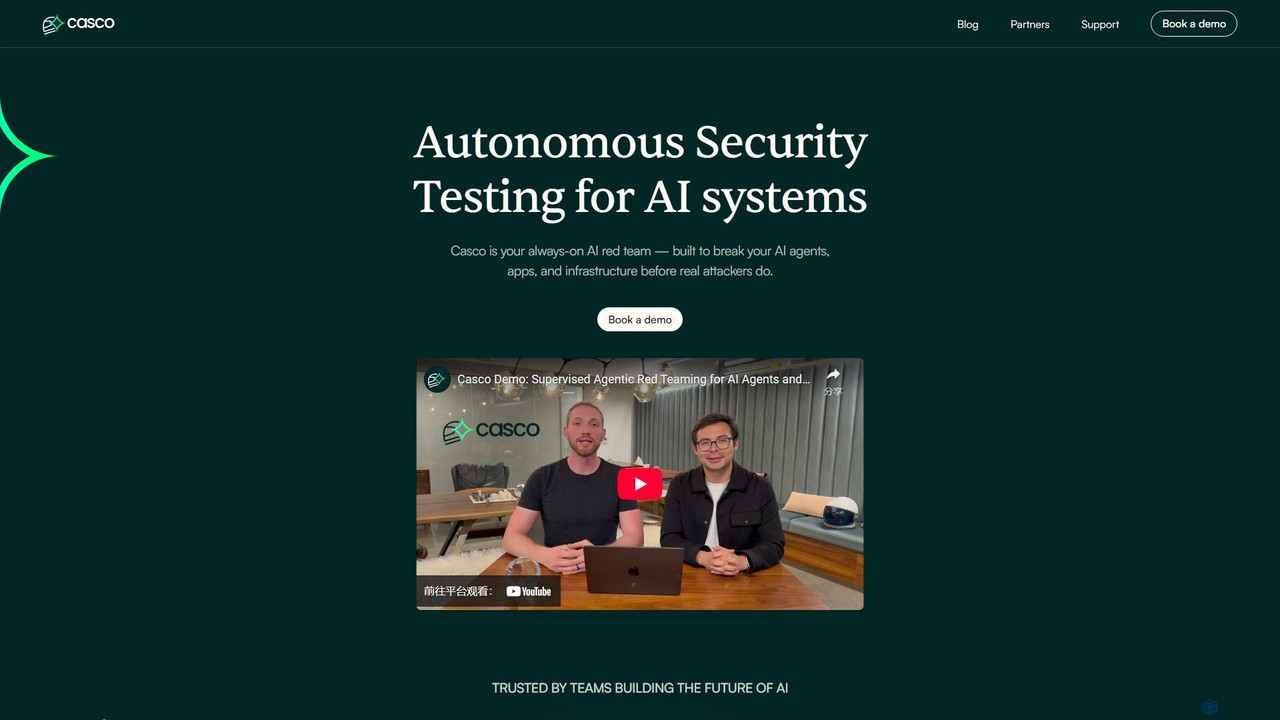
Casco
Casco é uma plataforma autônoma de testes de segurança para sistemas de IA. Atua como uma equipe vermelha de IA contínua e sempre ativa, identificando proativamente e ajudando a corrigir vulnerabilidades em agentes, aplicativos e infraestrutura de IA antes que invasores mal-intencionados possam explorá-las, substituindo testes de penetração periódicos por monitoramento automatizado durante todo o ano.
Segurança do Modelo
win3zz
O win3zz é uma plataforma de cibersegurança alimentada por IA, projetada para detecção proativa de ameaças e gerenciamento de vulnerabilidades. Ele automatiza testes de penetração, varre vulnerabilidades em ativos da web, móveis e de rede, e fornece análise de código orientada por IA para ajudar equipes de desenvolvimento e segurança a construir e manter aplicações seguras.
Análise de Código
Enforster AI
O Enforster AI é uma ferramenta de Teste de Segurança de Aplicações Estático (SAST) nativa de IA que analisa código como um desenvolvedor sênior. Ele entende a lógica de negócios e o contexto para identificar vulnerabilidades reais com 90% de precisão, reduzindo falsos positivos em 60% e fornecendo correções geradas por IA.
Análise de Código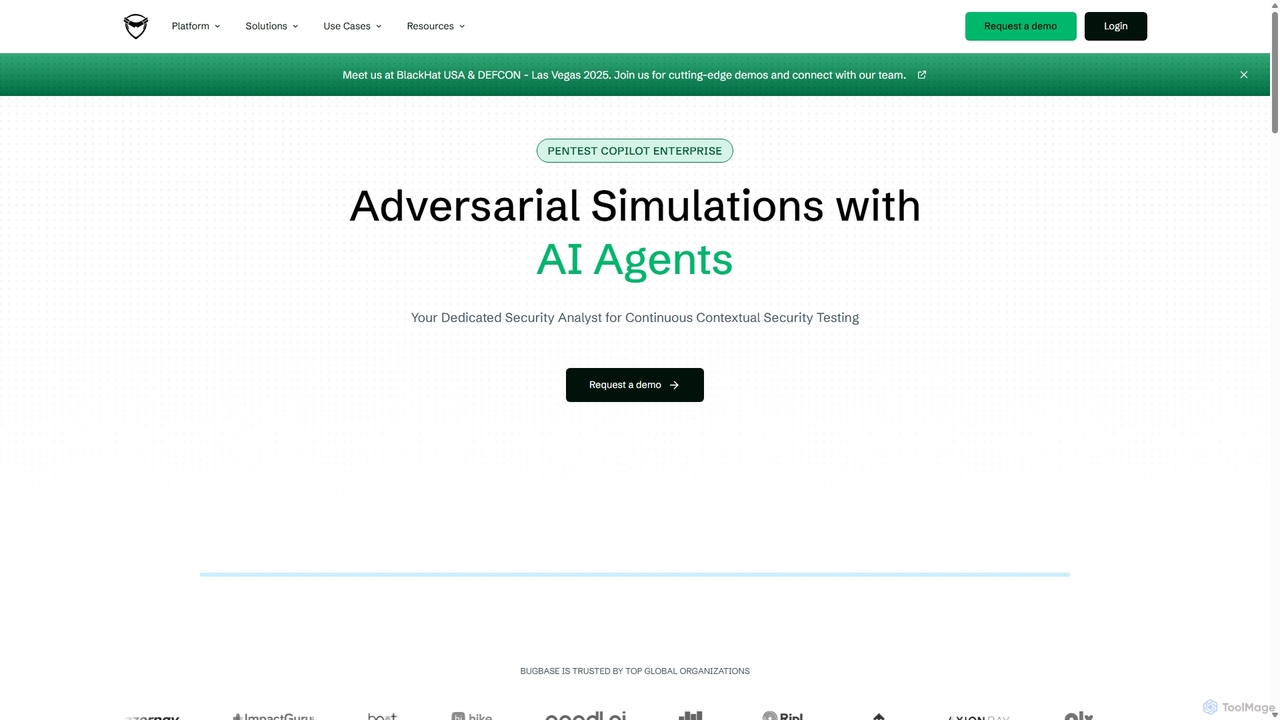
Pentest Copilot
O Pentest Copilot é uma plataforma de validação de exposição adversária alimentada por IA que automatiza red teaming e testes de penetração. Ele usa agentes de IA para realizar avaliações de segurança contínuas e contextuais, incluindo simulações de comprometimento externo, interno, de phishing e de credenciais. A plataforma visualiza caminhos de ataque com gráficos dinâmicos e fornece relatórios de remediação priorizados e acionáveis para empresas.
Segurança e Conformidade
Protego
Protego é uma plataforma avançada de cibersegurança alimentada por IA, que oferece detecção de ameaças em tempo real e avaliação abrangente de vulnerabilidades para empresas. Fornece monitoramento contínuo, varreduras automatizadas ultrarrápidas e análises aprofundadas para proteger ativos digitais e garantir a conformidade.
Proteção de Dados
Greyhound Comments (0)
Sign in to comment.
EntrarNo comments yet.