
Splunk Overview
A Splunk, agora uma empresa da Cisco, é uma plataforma de dados líder de mercado que fornece a chave para a resiliência empresarial. Foi projetada para ajudar as organizações a construir um mundo digital mais seguro e resiliente, oferecendo uma plataforma unificada para segurança e observabilidade. A Splunk capacita as equipes de Operações de Segurança (SecOps), Operações de TI (ITOps) e engenharia a prevenir proativamente grandes problemas, absorver choques e acelerar a transformação, transformando grandes volumes de dados de máquina em insights acionáveis. Com a confiança das principais empresas do mundo, a Splunk oferece visibilidade incomparável em toda a pegada digital, desde a infraestrutura local até ambientes multinuvem.
Como usar o Splunk
O uso do Splunk envolve um ciclo de vida abrangente de dados para ação que pode ser adaptado às necessidades organizacionais específicas:
- Ingestão de Dados: Comece coletando dados de praticamente qualquer fonte. O Splunk pode ingerir logs, métricas, traces, eventos e muito mais de aplicações, servidores, dispositivos de rede, serviços em nuvem (AWS, Azure, GCP) e dispositivos IoT. Isso é alcançado por meio de integrações perfeitas, OpenTelemetry, SDKs ou agentes.
- Processamento e Indexação de Dados: Uma vez ingeridos, a plataforma Splunk (disponível como Splunk Cloud ou Splunk Enterprise para nuvem privada/local) indexa os dados da máquina, tornando-os pesquisáveis e prontos para análise em tempo real.
- Pesquisar, Analisar e Visualizar: Os usuários podem interagir com seus dados usando a poderosa Linguagem de Processamento de Pesquisa (SPL) do Splunk ou aproveitar o Assistente de IA para consultas em linguagem natural. A plataforma permite a criação de visualizações ricas, painéis e relatórios para monitorar KPIs e identificar tendências.
- Aplicar IA e Machine Learning: Utilize a IA do Splunk para aprimorar as operações. Isso inclui o uso de IA agêntica para otimizar fluxos de trabalho, a implantação de modelos de IA/ML personalizados para prever resultados (como interrupções com AIOps) e o uso de análises alimentadas por IA para detectar ameaças sofisticadas.
- Automatizar e Responder: Configure alertas e ações automatizadas com base em gatilhos ou correlações específicas. Para segurança, isso significa automatizar os fluxos de trabalho de resposta a ameaças. Para operações de TI, significa resolver proativamente os problemas antes que afetem os usuários.
Recursos principais do Splunk
- Segurança e Observabilidade Unificadas: Uma única plataforma que quebra os silos entre as equipes de segurança e TI, fornecendo uma visão correlacionada de toda a pilha de tecnologia.
- Plataforma de Dados Nativa de IA: Obtenha insights em tempo real de dados de máquina de vários domínios, onde quer que residam. Gerencia todo o ciclo de vida dos dados para otimizar custos, impulsionado por IA e fluxos de trabalho agênticos.
- Segurança Alimentada por IA (SIEM): Otimiza as Operações de Segurança com detecção, investigação e resposta a ameaças (TDIR) unificadas. Correlaciona e enriquece alertas com inteligência de ameaças e defende contra ameaças com a precisão e velocidade da IA.
- Observabilidade Alimentada por IA (APM & AIOps): Monitore e solucione problemas em qualquer ambiente, pilha ou rede. Ajuda a otimizar o desempenho com base no impacto nos negócios e acelera a detecção e resposta com IA agêntica, reduzindo o ruído de alertas em mais de 90%.
- Ecossistema de Integração Extenso: Apresenta mais de 2.000 integrações, aplicativos e complementos disponíveis no Splunkbase, permitindo conexão perfeita a uma vasta gama de aplicativos de negócios, bancos de dados e serviços de TI.
- Implantação Flexível: Disponível como uma solução SaaS (Splunk Cloud Platform) ou para implantações autogerenciadas em nuvens privadas ou locais (Splunk Enterprise).
Casos de uso para o Splunk
A versatilidade do Splunk suporta uma ampla gama de iniciativas críticas:
- Detecção Avançada de Ameaças: Detecte rapidamente ameaças persistentes avançadas (APTs), ameaças internas e movimento lateral, analisando diversas fontes de dados em tempo real.
- Monitoramento de Desempenho de Aplicações (APM): Identifique e solucione problemas em tempo real em qualquer lugar da pilha, desde APIs de terceiros até o nível do código, para otimizar a experiência do usuário.
- AIOps (IA para Operações de TI): Use análises preditivas orientadas por IA para prevenir proativamente interrupções, reduzir o ruído de alertas e acelerar o Tempo Médio de Resolução (MTTR).
- Prevenção de Fraudes: Monitore proativamente transações e comportamento do usuário para detectar, investigar e responder rapidamente a atividades fraudulentas.
- Conformidade e Auditoria: Automatize a coleta e o relatório de dados necessários para vários padrões regulatórios como PCI DSS, SOX e HIPAA.
- Análise de Negócios: Aproveite os dados operacionais para obter insights sobre o comportamento do cliente, processos de negócios e uso de produtos, impulsionando melhores decisões de negócios.
Vantagens do Splunk
As organizações escolhem o Splunk por suas capacidades revolucionárias:
- Resiliência Digital Aprimorada: Reduz o tempo de inatividade (em até 82%) e acelera os tempos de remediação (em até 80%), minimizando o impacto de interrupções e violações.
- Visibilidade Abrangente: Fornece uma única fonte de verdade em ambientes complexos híbridos e multinuvem.
- Eficiência Impulsionada por IA: Aumenta a produtividade do analista e permite que as equipes detectem, investiguem e respondam na velocidade da IA.
- Escalabilidade e Desempenho: Projetado para lidar com petabytes de dados por dia, escalando para atender às necessidades das maiores organizações.
- Liderança na Indústria: Consistentemente reconhecido pelo Gartner como Líder tanto no Quadrante Mágico para SIEM quanto no Quadrante Mágico para Plataformas de Observabilidade.
Preços e planos
O Splunk oferece modelos de preços flexíveis projetados para se alinhar às necessidades de negócios e ao valor dos dados. O preço específico é personalizado e está disponível mediante solicitação, contatando as vendas.
- Preços por Carga de Trabalho (Workload Pricing): Alinha os custos com os recursos de computação consumidos por pesquisas, análises e outras cargas de trabalho. Este modelo é econômico para ingerir grandes volumes de dados que são pesquisados com menos frequência.
- Preços por Ingestão (Ingest Pricing): Um modelo previsível baseado no volume de dados (em GB/dia) trazido para a Plataforma Splunk. É ideal para expandir casos de uso em dados uma vez que tenham sido ingeridos.
- Preços por Entidade (Entity Pricing): Um plano previsível para produtos de observabilidade, baseado no número de hosts sendo monitorados.
- Preços Baseados em Atividade (Activity-based Pricing): Conecta os custos diretamente a atividades específicas monitoradas por produtos de observabilidade, como séries temporais de métricas (MTS) ou traces analisados por minuto.
O Splunk também oferece uma avaliação gratuita para que os usuários explorem suas capacidades antes de se comprometerem.
Traffic
Latest traffic
Status
Monthly traffic trend
- 2025-9: 1.5M
- 2026-1: 1.3M
- 2026-2: 1.2M
- 2026-3: 1.3M
- 2026-4: 1.3M
- 2026-5: 1.2M
Geography
Top 5 countries / regions
- 🇺🇸Estados Unidos60.3%
- 🇮🇳Índia17.4%
- 🇬🇧Reino Unido9.2%
- 🇦🇺Austrália7.4%
- 🇯🇵Japão5.7%
Traffic sources
| Source type | Percentage |
|---|---|
Direct | 55.9% |
Referral | 41.1% |
Email | 3.0% |
Top keywords
| Keyword | Cost per click |
|---|---|
| numlookup | $0.95 |
| siem | $13.37 |
| splunk | $2.60 |
| splunk careers | $2.67 |
| splunk enterprise | $6.97 |
Splunk Videos on YouTube


Splunk How-To


JonathanSolvesProblems

Splunk Alternatives
Mezmo
O Mezmo é uma plataforma abrangente de pipeline de dados de telemetria projetada para desenvolvedores, equipes de DevOps e SRE. Ele permite que os usuários ingiram, processem e analisem logs, métricas e traces de qualquer fonte. Com foco em controle e eficiência de custos, o Mezmo permite filtrar, transformar e rotear seus dados de observabilidade para qualquer destino, otimizando o desempenho e reduzindo despesas.
Análise
Metoro
Metoro é uma plataforma de observabilidade alimentada por IA, projetada para Kubernetes. Utiliza a tecnologia eBPF para monitoramento sem instrumentação, permitindo a detecção autônoma de problemas, análise de causa raiz e correções de código automatizadas via pull requests. Operacional em menos de um minuto, oferece uma alternativa abrangente e econômica às ferramentas de monitoramento tradicionais.
Observabilidade
Observo AI
O Observo AI é uma plataforma de pipeline de dados inteligente para equipes de Segurança e DevOps. Ele usa IA para otimizar dados de telemetria, reduzindo os volumes de log em até 80% e os custos de observabilidade em mais de 50%. A plataforma acelera a detecção de ameaças, enriquece dados em tempo real e elimina pontos cegos, tornando a segurança e as operações mais eficientes e econômicas.
Pipeline de Dados
Anomify
Anomify é uma plataforma de alerta precoce alimentada por IA para infraestruturas críticas, oferecendo deteção de anomalias em tempo real e observabilidade em escala. Utiliza aprendizado de máquina em múltiplos estágios para analisar dados de séries temporais, reduzir significativamente falsos positivos e acelerar a análise de causa raiz. Projetado para equipes de DevOps, SREs e TI, o Anomify transforma o monitoramento de reativo para proativo, garantindo o desempenho e a confiabilidade do sistema.
Detecção de Anomalias
Queryinside
Queryinside é uma plataforma de pesquisa e monitoramento de dados alimentada por IA que transforma dados de log caóticos em insights acionáveis. Oferece pesquisa avançada (palavra-chave, semântica, híbrida), análises de sistema e web em tempo real e integrações perfeitas com serviços em nuvem como a AWS, ajudando as equipes a reduzir o tempo de monitoramento de logs e a acelerar a detecção da causa raiz.
Gerenciamento de LogsSplunk Categories
Splunk Jobs
Splunk Embed Widget
Copy this embed code to place the badge on your blog, article, or product site and send readers directly to this ToolMage detail page.

Related AI tools
Queryinside
Queryinside é uma plataforma de pesquisa e monitoramento de dados alimentada por IA que transforma dados de log caóticos em insights acionáveis. Oferece pesquisa avançada (palavra-chave, semântica, híbrida), análises de sistema e web em tempo real e integrações perfeitas com serviços em nuvem como a AWS, ajudando as equipes a reduzir o tempo de monitoramento de logs e a acelerar a detecção da causa raiz.
Gerenciamento de LogsAnomify
Anomify é uma plataforma de alerta precoce alimentada por IA para infraestruturas críticas, oferecendo deteção de anomalias em tempo real e observabilidade em escala. Utiliza aprendizado de máquina em múltiplos estágios para analisar dados de séries temporais, reduzir significativamente falsos positivos e acelerar a análise de causa raiz. Projetado para equipes de DevOps, SREs e TI, o Anomify transforma o monitoramento de reativo para proativo, garantindo o desempenho e a confiabilidade do sistema.
Detecção de AnomaliasMetoro
Metoro é uma plataforma de observabilidade alimentada por IA, projetada para Kubernetes. Utiliza a tecnologia eBPF para monitoramento sem instrumentação, permitindo a detecção autônoma de problemas, análise de causa raiz e correções de código automatizadas via pull requests. Operacional em menos de um minuto, oferece uma alternativa abrangente e econômica às ferramentas de monitoramento tradicionais.
Observabilidade
Neosync
Neosync é uma plataforma de código aberto para anonimização de dados e geração de dados sintéticos. Ajuda desenvolvedores e cientistas de dados a criar conjuntos de dados seguros, em conformidade com a privacidade e realistas para testes, desenvolvimento e treinamento de modelos de IA, garantindo a integridade referencial entre bancos de dados.
Geração de DadosObservo AI
O Observo AI é uma plataforma de pipeline de dados inteligente para equipes de Segurança e DevOps. Ele usa IA para otimizar dados de telemetria, reduzindo os volumes de log em até 80% e os custos de observabilidade em mais de 50%. A plataforma acelera a detecção de ameaças, enriquece dados em tempo real e elimina pontos cegos, tornando a segurança e as operações mais eficientes e econômicas.
Pipeline de Dados
CybertraceAI
CybertraceAI é uma plataforma de IA conversacional para gerenciamento de redes de TI. Permite que profissionais monitorem, controlem e analisem sua infraestrutura usando consultas simples em linguagem natural. Substitua linhas de comando complexas por conversas intuitivas para obter respostas instantâneas e verificáveis baseadas em dados de telemetria em tempo real, simplificando as operações de rede e a solução de problemas.
DevOps
DevBlogs
DevBlogs é uma biblioteca curada que indexa estudos de caso de engenharia, blogs de tecnologia e palestras de conferências das principais equipes globais. Ele organiza o conteúdo por significado e tópicos técnicos específicos, fornecendo um recurso valioso para desenvolvedores e engenheiros descobrirem insights e melhores práticas.
Infraestrutura
Dynatrace
O Dynatrace é uma plataforma de observabilidade e segurança tudo-em-um, alimentada por IA. Ele fornece automação inteligente e respostas precisas sobre o desempenho de aplicativos, a infraestrutura subjacente e a experiência de todos os usuários, permitindo que as organizações inovem mais rápido, colaborem de forma mais eficiente e entreguem melhores resultados de negócios.
Análise
New Relic
O New Relic é uma plataforma de observabilidade full-stack alimentada por IA que ajuda as equipes de engenharia a monitorar, depurar e melhorar toda a sua pilha de software. Ele fornece uma visão unificada de todos os dados de telemetria — métricas, eventos, logs e traces — para permitir uma resolução de problemas mais rápida e um desempenho otimizado na era da IA.
Infraestrutura
HCaptcha
O hCaptcha é uma solução de segurança líder alimentada por IA, projetada para proteger sites e serviços online contra bots, fraudes e abusos. Prioriza a privacidade do usuário e a segurança dos dados, oferecendo uma alternativa robusta, escalável e mais econômica ao reCAPTCHA. Com a confiança de empresas globais, o hCaptcha fornece detecção avançada de bots com atrito mínimo para o usuário, garantindo segurança e uma experiência de usuário perfeita.
Segurança de WebsitesMezmo
O Mezmo é uma plataforma abrangente de pipeline de dados de telemetria projetada para desenvolvedores, equipes de DevOps e SRE. Ele permite que os usuários ingiram, processem e analisem logs, métricas e traces de qualquer fonte. Com foco em controle e eficiência de custos, o Mezmo permite filtrar, transformar e rotear seus dados de observabilidade para qualquer destino, otimizando o desempenho e reduzindo despesas.
Análise
Autobot
Autobot é uma plataforma de hiperautomação alimentada por IA, projetada para operações de nuvem e segurança. Ela utiliza IA generativa e fluxos de trabalho agênticos para transformar alertas de segurança em ações automatizadas, reduzindo significativamente a fadiga de alertas e melhorando os tempos de resposta. Com sua flexibilidade de código completo e capacidades de integração universal, o Autobot otimiza processos complexos, aprimora a postura de segurança e impulsiona a excelência operacional para equipes de SecOps, CloudOps e ITOps.
3D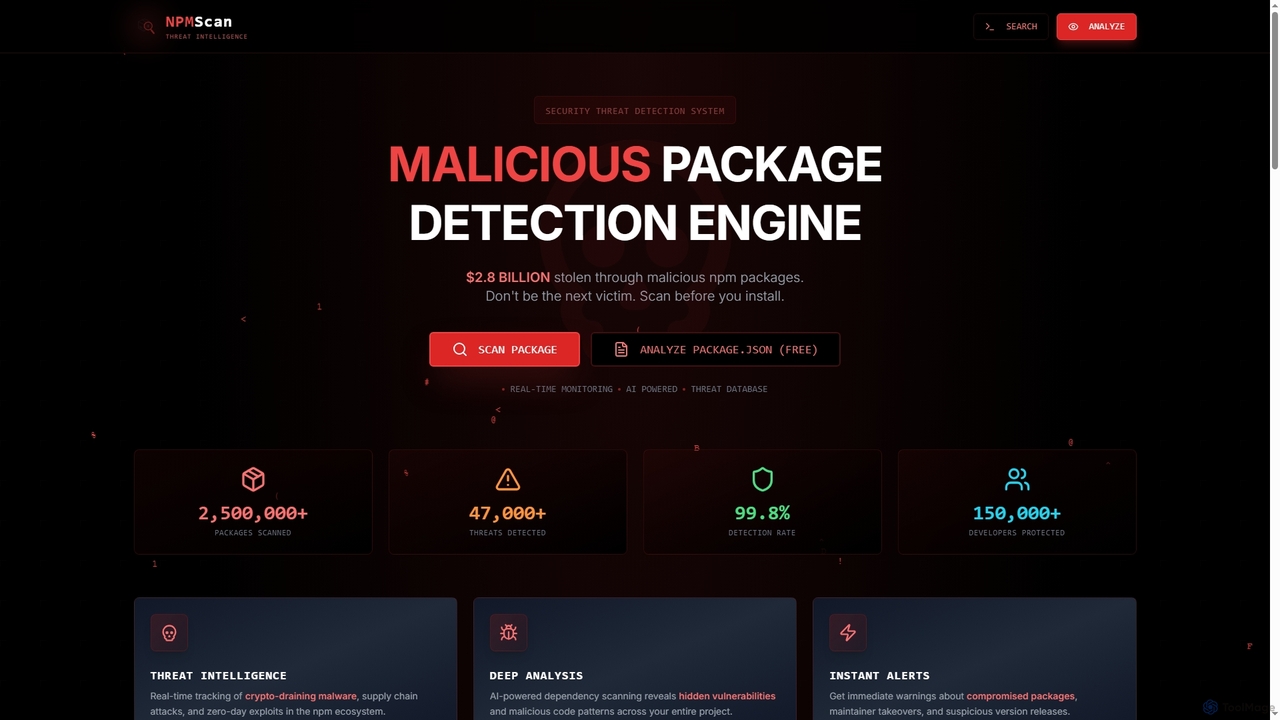
Npmscan
O Npmscan é um scanner de segurança alimentado por IA, projetado para proteger desenvolvedores de pacotes npm maliciosos. Ele oferece detecção de ameaças em tempo real, análise profunda de dependências e alertas instantâneos para prevenir ataques à cadeia de suprimentos, malware de roubo de criptomoedas e outras vulnerabilidades.
Segurança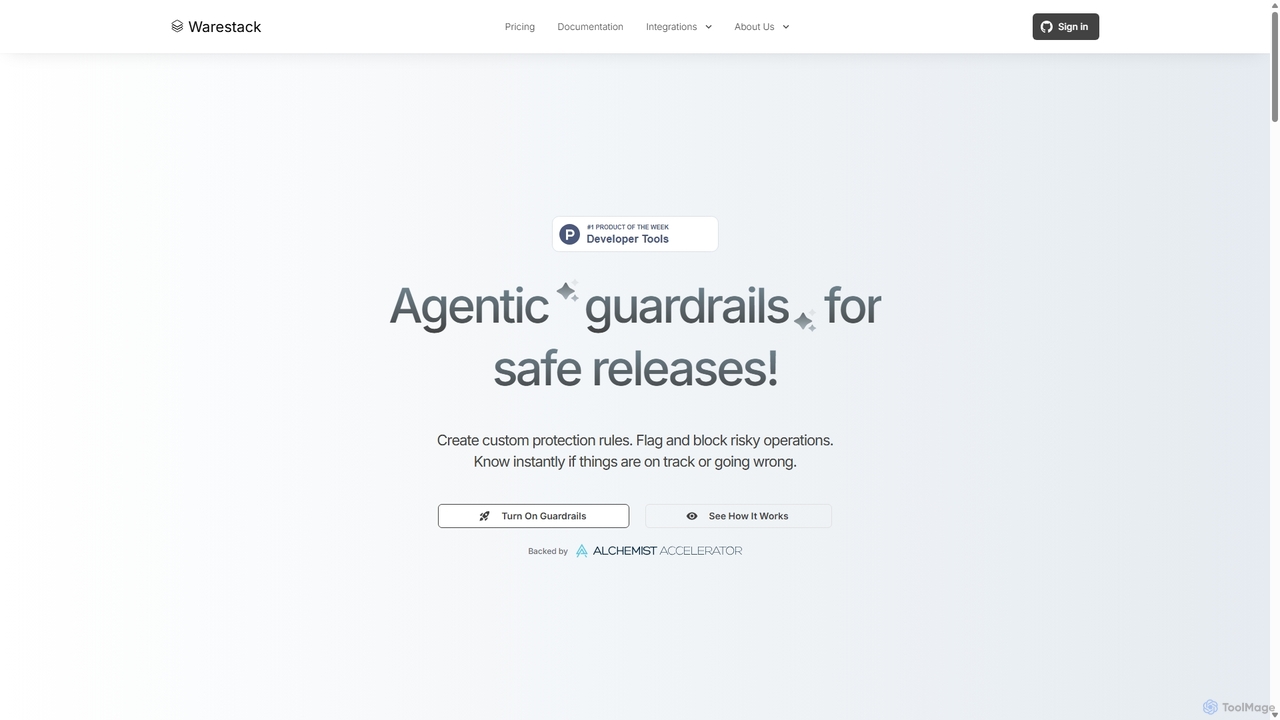
Warestack
O Warestack fornece guardrails agênticos para equipes de desenvolvimento de software, permitindo lançamentos seguros e em conformidade. Ele usa regras de linguagem natural com reconhecimento de contexto para monitorar fluxos de trabalho de DevOps, sinalizar operações arriscadas e automatizar a proteção, integrando-se a ferramentas como Slack e Linear para prevenir incidentes de produção.
Qualidade de Código
Splunk Comments (0)
Sign in to comment.
EntrarNo comments yet.