ToolMage
Đăng nhập

Best 2 Xác thực AI tools for Công cụ dành cho nhà phát triển

Popular Xác thực AI tools in Công cụ dành cho nhà phát triển include Descope và Roundtable, helping you work more efficiently.

Descope
Freemium

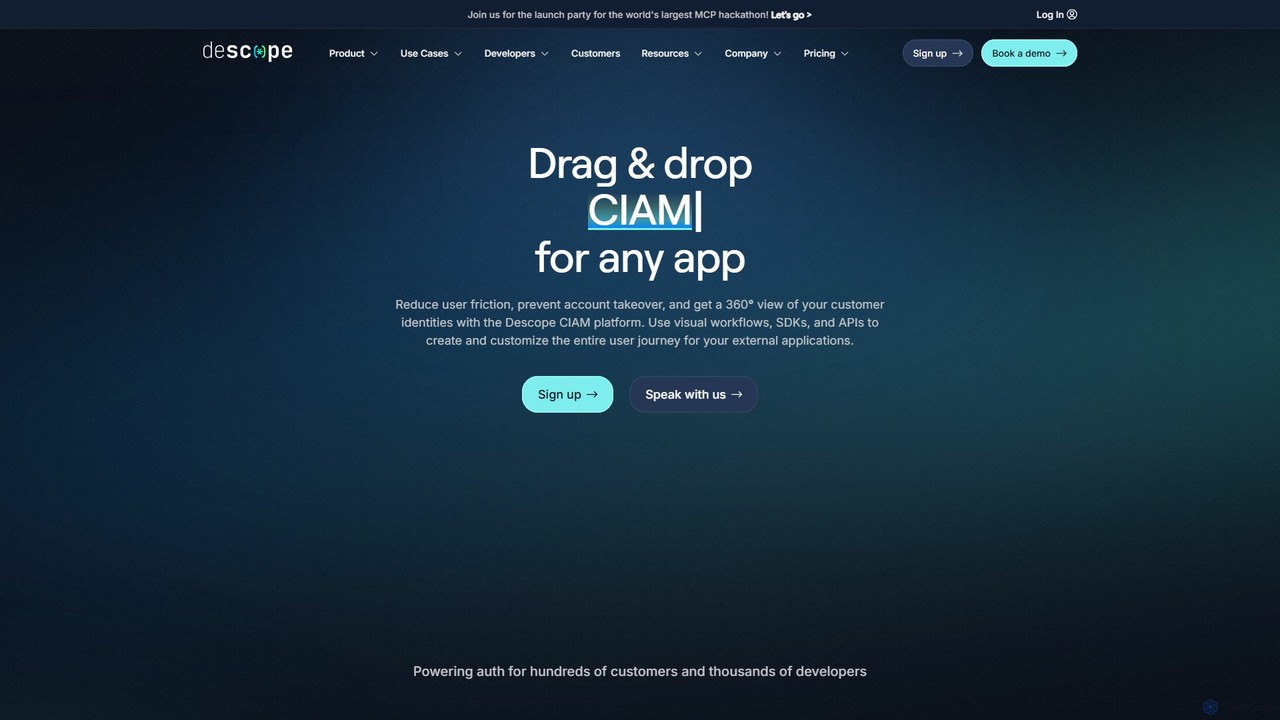
Descope

Descope là một nền tảng quản lý danh tính và truy cập của khách hàng (CIAM) cho phép các nhà phát triển dễ dàng thêm xác thực, quản lý người dùng và cấp phép vào bất kỳ ứng dụng nào. Nó cung cấp một trình xây dựng quy trình làm việc kéo-thả trực quan, các SDK toàn diện và API để tạo ra các hành trình người dùng an toàn và không ma sát, từ đăng nhập không mật khẩu đến SSO cấp doanh nghiệp.

Xác thực
Visits 295.7KFavorites 140Likes 125
Roundtable
Paid

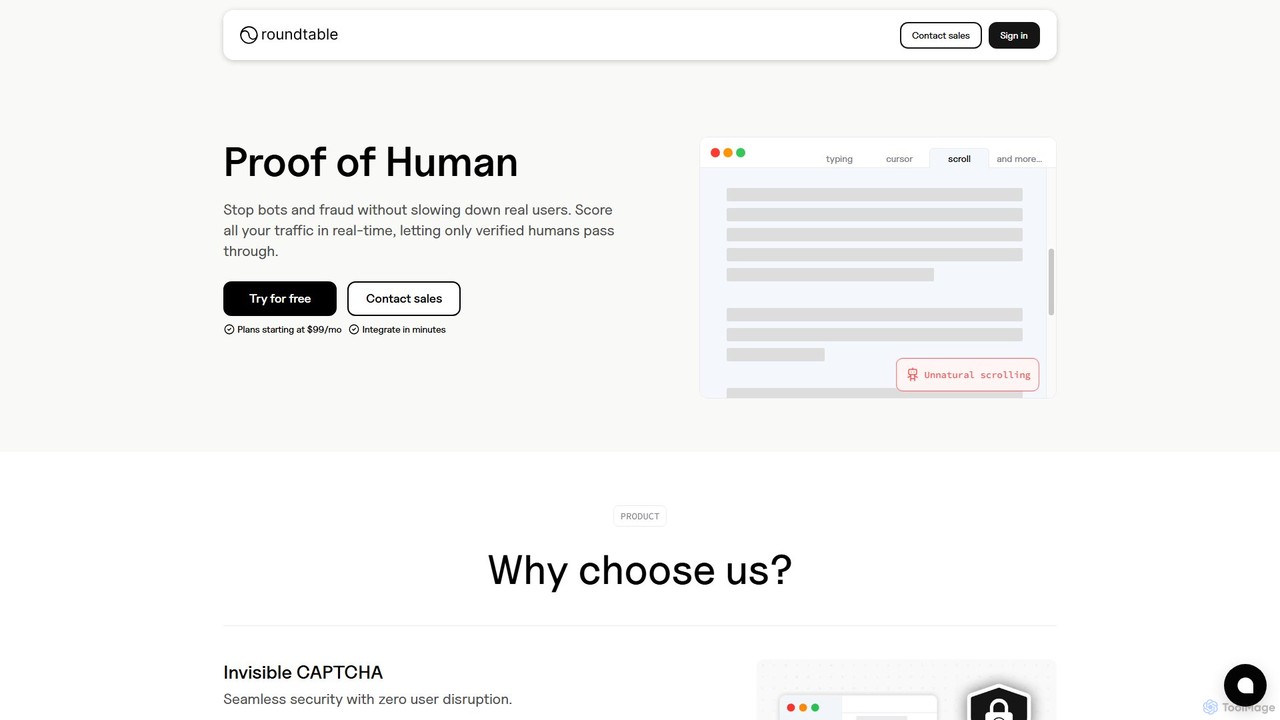
Roundtable

Roundtable là một nền tảng bảo mật được hỗ trợ bởi AI, cung cấp một giải pháp thay thế CAPTCHA vô hình và ưu tiên quyền riêng tư. Nó sử dụng AI hành vi liên tục để phát hiện và chặn bot cũng như hoạt động gian lận trong thời gian thực, đảm bảo trải nghiệm người dùng liền mạch và tính toàn vẹn dữ liệu mạnh mẽ mà không cần các thử thách xâm nhập.

Xác thực
Visits 22.9KFavorites 119Likes 110

About Xác thực

Công cụ xác thực là một loại phần mềm được thiết kế để xác minh danh tính người dùng một cách an toàn trước khi cấp quyền truy cập vào hệ thống, ứng dụng hoặc dữ liệu. Các công cụ này sử dụng nhiều phương pháp khác nhau, từ mật khẩu truyền thống đến sinh trắc học tiên tiến và xác thực đa yếu tố (MFA), để xác nhận rằng người dùng chính là người mà họ tuyên bố. Bằng cách triển khai các giao thức xác thực mạnh mẽ, chúng tạo thành tuyến phòng thủ đầu tiên chống lại truy cập trái phép, bảo vệ thông tin nhạy cảm và nâng cao lòng tin của người dùng. Là một thành phần quan trọng trong bộ công cụ của nhà phát triển, chúng hợp lý hóa việc tích hợp các chức năng đăng nhập an toàn vào bất kỳ sản phẩm kỹ thuật số nào.

Tính năng Cốt lõi

  • Xác thực Đa yếu tố (MFA): Yêu cầu người dùng cung cấp hai hoặc nhiều yếu tố xác minh để có quyền truy cập, giúp tăng cường đáng kể tính bảo mật.
  • Đăng nhập một lần (SSO): Cho phép người dùng đăng nhập bằng một bộ thông tin xác thực duy nhất để truy cập nhiều hệ thống phần mềm độc lập.
  • Xác thực Sinh trắc học: Sử dụng các đặc điểm sinh học độc nhất như vân tay, nhận dạng khuôn mặt hoặc mẫu giọng nói để xác minh danh tính.
  • Xác thực không mật khẩu: Cho phép người dùng đăng nhập mà không cần mật khẩu, sử dụng các phương pháp như liên kết ma thuật, ứng dụng xác thực hoặc khóa phần cứng.
  • Đăng nhập qua mạng xã hội: Hỗ trợ xác thực người dùng thông qua các tài khoản hiện có từ các nền tảng mạng xã hội như Google, Facebook hoặc GitHub.

Trường hợp sử dụng

Những công cụ này rất cần thiết cho các nhà phát triển xây dựng ứng dụng web và di động, quản trị viên CNTT quản lý bảo mật doanh nghiệp và các nhà quản lý sản phẩm nhằm cải thiện trải nghiệm người dùng. Chúng được sử dụng rộng rãi trong các lĩnh vực như tài chính (bảo mật ngân hàng trực tuyến), y tế (bảo vệ hồ sơ bệnh nhân), thương mại điện tử (bảo mật tài khoản người dùng và thanh toán) và các nền tảng SaaS (quản lý quyền truy cập của người dùng).

Cách lựa chọn

Khi chọn một công cụ xác thực, hãy xem xét khả năng tích hợp của nó với hệ thống công nghệ hiện tại của bạn (ví dụ: SDK, API). Đánh giá phạm vi các phương pháp xác thực được hỗ trợ (MFA, SSO, sinh trắc học) để đáp ứng các yêu cầu bảo mật của bạn. Đánh giá khả năng mở rộng để đảm bảo nó có thể xử lý sự tăng trưởng người dùng của bạn. Cuối cùng, hãy xem xét sự tuân thủ các tiêu chuẩn ngành như GDPR, HIPAA hoặc OpenID Connect để đảm bảo bảo vệ dữ liệu.

Xác thực use cases

1

Triển khai Đăng nhập qua mạng xã hội cho ứng dụng SaaS

Một giám đốc sản phẩm cho nền tảng SaaS mới muốn giảm bớt rào cản trong quá trình đăng ký người dùng để tăng tỷ lệ chuyển đổi. Thay vì buộc người dùng tạo tên người dùng và mật khẩu mới, đội ngũ phát triển sử dụng một công cụ xác thực để tích hợp đăng nhập qua mạng xã hội. Chỉ với vài dòng mã, họ đã thêm các tùy chọn 'Đăng nhập bằng Google' và 'Đăng nhập bằng GitHub'. Điều này cho phép người dùng mới đăng ký chỉ bằng một cú nhấp chuột, tận dụng tài khoản hiện có của họ một cách an toàn. Kết quả là trải nghiệm gia nhập mượt mà hơn, tỷ lệ hoàn thành đăng ký cao hơn và giảm gánh nặng quản lý mật khẩu cho đội ngũ.

2

Bảo mật Hệ thống Doanh nghiệp bằng MFA bắt buộc

Một quản trị viên CNTT tại một tập đoàn lớn được giao nhiệm vụ tăng cường an ninh nội bộ để ngăn chặn vi phạm dữ liệu. Công ty quyết định thực thi Xác thực Đa yếu tố (MFA) cho tất cả nhân viên khi truy cập vào các bảng điều khiển nội bộ và dịch vụ đám mây. Sử dụng một nền tảng xác thực cấp doanh nghiệp, quản trị viên cấu hình các chính sách yêu cầu một yếu tố thứ hai—chẳng hạn như thông báo đẩy đến ứng dụng di động hoặc mã dùng một lần—ngoài mật khẩu. Cách tiếp cận bảo mật nhiều lớp này làm giảm đáng kể nguy cơ truy cập trái phép từ thông tin đăng nhập bị xâm phạm, giúp công ty đáp ứng các yêu cầu tuân thủ và bảo vệ dữ liệu nhạy cảm của công ty.

3

Kích hoạt Đăng nhập không cần mật khẩu cho ứng dụng di động

Một nhà phát triển đang xây dựng một ứng dụng ngân hàng di động mới muốn cung cấp trải nghiệm đăng nhập vừa an toàn cao vừa tiện lợi. Họ quyết định triển khai xác thực không cần mật khẩu. Sử dụng SDK của một dịch vụ xác thực, họ tích hợp đăng nhập sinh trắc học (Face ID/vân tay) và email chứa liên kết ma thuật. Khi người dùng mở ứng dụng, họ có thể xác thực ngay lập tức bằng vân tay. Nếu họ đang ở trên một thiết bị mới, họ có thể nhập địa chỉ email để nhận một liên kết đăng nhập an toàn, dùng một lần. Điều này loại bỏ nhu cầu người dùng phải nhớ các mật khẩu phức tạp, giảm nguy cơ bị tấn công lừa đảo và đơn giản hóa đáng kể quy trình đăng nhập.

4

Bảo mật các điểm cuối API bằng OAuth 2.0

Một nhà phát triển backend đang tạo một bộ API sẽ được các ứng dụng của bên thứ ba sử dụng. Để đảm bảo chỉ các ứng dụng được ủy quyền mới có thể truy cập dữ liệu, họ sử dụng một dịch vụ xác thực hỗ trợ framework OAuth 2.0. Họ cấu hình dịch vụ để cấp mã thông báo truy cập cho các ứng dụng khách sau khi người dùng đồng ý thành công. Khi một ứng dụng của bên thứ ba gửi yêu cầu đến API, nó phải bao gồm mã thông báo này. Cổng API sau đó sẽ xác thực mã thông báo với dịch vụ xác thực trước khi xử lý yêu cầu. Điều này bảo vệ dữ liệu người dùng, ngăn chặn việc sử dụng API trái phép và cung cấp một cách thức tiêu chuẩn, an toàn cho các tích hợp của bên thứ ba.

5

Triển khai Đăng nhập một lần (SSO) cho các công cụ của công ty

Một công ty đang phát triển sử dụng hàng chục công cụ SaaS cho các phòng ban khác nhau (ví dụ: Salesforce, Slack, Jira). Việc quản lý quyền truy cập của người dùng cho từng công cụ riêng lẻ rất kém hiệu quả và là một rủi ro bảo mật. Đội ngũ CNTT triển khai giải pháp Đăng nhập một lần (SSO) bằng cách sử dụng một nhà cung cấp danh tính. Họ kết nối tất cả các ứng dụng SaaS với nhà cung cấp SSO. Giờ đây, nhân viên có thể đăng nhập một lần vào cổng thông tin của công ty và có quyền truy cập vào tất cả các ứng dụng được ủy quyền của họ mà không cần nhập lại thông tin đăng nhập. Điều này cải thiện năng suất của nhân viên, tập trung hóa việc quản lý truy cập cho bộ phận CNTT và tăng cường bảo mật bằng cách cho phép thu hồi quyền nhanh chóng khi một nhân viên nghỉ việc.

6

Xác minh danh tính người dùng cho nền tảng FinTech

Một công ty khởi nghiệp FinTech đang xây dựng một nền tảng cho vay ngang hàng và cần tuân thủ các quy định về Nhận biết Khách hàng (KYC). Để ngăn chặn gian lận, họ tích hợp một dịch vụ xác minh danh tính vào quy trình giới thiệu của mình. Khi một người dùng mới đăng ký, họ được yêu cầu chụp ảnh giấy tờ tùy thân do chính phủ cấp và một bức ảnh tự sướng. Công cụ xác thực được hỗ trợ bởi AI sẽ phân tích tính xác thực của tài liệu, so khớp ảnh trên giấy tờ với ảnh tự sướng của người dùng bằng nhận dạng khuôn mặt và đối chiếu thông tin với các cơ sở dữ liệu chính thức. Quy trình tự động này xác minh danh tính người dùng trong vài phút, đảm bảo tuân thủ quy định và xây dựng lòng tin vào nền tảng.

Xác thực FAQ

Công cụ xác thực là gì?

Công cụ xác thực là các giải pháp phần mềm được thiết kế để xác minh danh tính của người dùng nhằm đảm bảo họ là người mà họ tuyên bố. Chúng hoạt động như những người gác cổng kỹ thuật số cho các ứng dụng và hệ thống. Các công cụ này không chỉ dừng lại ở mật khẩu đơn giản mà thường kết hợp các phương pháp như xác thực đa yếu tố (MFA), sinh trắc học (vân tay, nhận dạng khuôn mặt) và đăng nhập một lần (SSO) để cung cấp bảo mật mạnh mẽ. Mục tiêu chính của chúng là ngăn chặn truy cập trái phép đồng thời làm cho quá trình đăng nhập trở nên liền mạch nhất có thể cho người dùng hợp pháp.

Làm cách nào để chọn công cụ xác thực phù hợp?

Việc chọn công cụ xác thực phù hợp phụ thuộc vào nhu cầu cụ thể của bạn. Hãy xem xét các yếu tố sau:

  • Yêu cầu bảo mật: Bạn cần bảo vệ bằng mật khẩu cơ bản hay các tính năng nâng cao như MFA, sinh trắc học và xác thực dựa trên rủi ro?
  • Trải nghiệm nhà phát triển: Tìm kiếm các công cụ có tài liệu rõ ràng, SDK mạnh mẽ cho ngôn ngữ lập trình của bạn và API dễ sử dụng để tăng tốc độ tích hợp.
  • Khả năng mở rộng: Đảm bảo dịch vụ có thể xử lý lượng người dùng dự kiến của bạn, cả hiện tại và trong tương lai, mà không làm giảm hiệu suất.
  • Tuân thủ và Tiêu chuẩn: Kiểm tra xem công cụ có tuân thủ các quy định liên quan (như GDPR, HIPAA) và hỗ trợ các tiêu chuẩn như OAuth 2.0 và OpenID Connect hay không.
  • Trải nghiệm người dùng: Công cụ nên cung cấp sự cân bằng giữa bảo mật và tiện lợi, cung cấp các tùy chọn như đăng nhập qua mạng xã hội hoặc phương pháp không cần mật khẩu để giảm bớt rào cản cho người dùng.
Sự khác biệt giữa Xác thực (Authentication) và Ủy quyền (Authorization) là gì?

Xác thực và Ủy quyền thường được sử dụng cùng nhau nhưng là hai khái niệm riêng biệt. Xác thực (Authentication) là quá trình xác minh một người dùng là ai (xác nhận danh tính). Hãy coi nó như việc bạn xuất trình giấy tờ tùy thân để vào một tòa nhà. Ủy quyền (Authorization) là quá trình xác định một người dùng đã được xác thực được phép làm gì (xác định quyền hạn). Một khi bạn đã ở trong tòa nhà, ủy quyền sẽ quyết định bạn có thể vào những phòng nào. Một công cụ xác thực xác nhận danh tính của bạn, trong khi một hệ thống ủy quyền cấp cho bạn quyền truy cập vào các tài nguyên hoặc hành động cụ thể dựa trên danh tính đó.

Các tính năng chính của công cụ xác thực hiện đại là gì?

Các công cụ xác thực hiện đại cung cấp một loạt các tính năng ngoài việc đăng nhập cơ bản. Các tính năng chính bao gồm:

  • Xác thực đa yếu tố (MFA): Thêm các lớp bảo mật bằng cách yêu cầu nhiều hình thức xác minh (ví dụ: mật khẩu + mã điện thoại).
  • Đăng nhập một lần (SSO): Cho phép người dùng truy cập nhiều ứng dụng bằng một bộ thông tin đăng nhập duy nhất, cải thiện sự tiện lợi.
  • Tùy chọn không cần mật khẩu: Bao gồm các phương pháp như liên kết ma thuật, sinh trắc học (Face ID, vân tay) và khóa phần cứng để thoát khỏi mật khẩu truyền thống.
  • Đăng nhập qua mạng xã hội: Cho phép đăng ký và đăng nhập nhanh chóng bằng các tài khoản hiện có từ các nền tảng như Google, Apple hoặc GitHub.
  • Quản lý người dùng: Cung cấp một bảng điều khiển trung tâm để quản trị viên quản lý hồ sơ, vai trò và quyền của người dùng.
Tại sao xác thực không cần mật khẩu ngày càng trở nên phổ biến?

Xác thực không cần mật khẩu đang ngày càng phổ biến vì một số lý do chính. Thứ nhất, nó tăng cường bảo mật bằng cách loại bỏ mật khẩu, vốn thường yếu, bị sử dụng lại hoặc bị đánh cắp trong các vụ vi phạm dữ liệu. Các phương pháp như sinh trắc học hoặc khóa phần cứng khó bị xâm phạm hơn nhiều. Thứ hai, nó cải thiện đáng kể trải nghiệm người dùng bằng cách loại bỏ nhu cầu người dùng phải tạo và ghi nhớ các mật khẩu phức tạp, giảm bớt rào cản khi đăng nhập và các yêu cầu đặt lại mật khẩu. Cuối cùng, đối với doanh nghiệp, nó có thể giảm chi phí hỗ trợ liên quan đến quản lý mật khẩu và giảm nguy cơ gian lận chiếm đoạt tài khoản, dẫn đến một môi trường kỹ thuật số an toàn và thân thiện hơn với người dùng.