
ToolMage
Đăng nhập

Best 1 Ủy quyền AI tools for Công cụ dành cho nhà phát triển

Popular Ủy quyền AI tools in Công cụ dành cho nhà phát triển include D2, helping you work more efficiently.

D2
Freemium

D2

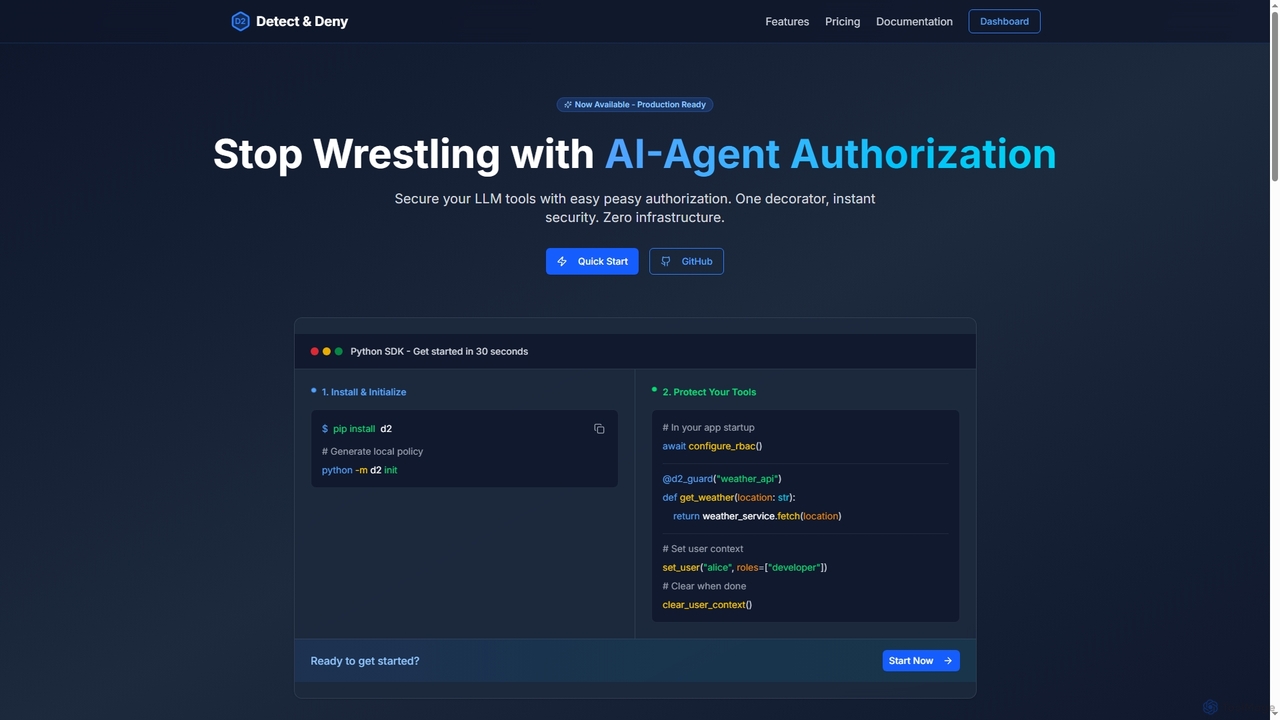
D2 là một SDK Python được thiết kế để đơn giản hóa việc cấp quyền cho các tác nhân AI và công cụ LLM. Nó cung cấp bảo mật mạnh mẽ ở cấp độ mã bằng cách thêm một decorator duy nhất vào các hàm của bạn, thay thế logic ủy quyền phức tạp bằng một hệ thống dựa trên chính sách dễ quản lý.

Phát triển
Visits 10.6KFavorites 175Likes 176

About Ủy quyền

Các công cụ Ủy quyền là một thành phần quan trọng trong các công cụ dành cho nhà phát triển, được thiết kế để định nghĩa và thực thi những gì người dùng hoặc hệ thống đã được xác thực được phép làm trong một ứng dụng hoặc hệ thống. Các công cụ này thiết lập các chính sách truy cập và quản lý quyền, đảm bảo rằng chỉ các thực thể được ủy quyền mới có thể thực hiện các hành động cụ thể hoặc truy cập các tài nguyên cụ thể. Chúng cung cấp khả năng kiểm soát chi tiết cần thiết để xây dựng các ứng dụng an toàn, tuân thủ và đa người thuê.

Tính năng cốt lõi

  • Kiểm soát truy cập dựa trên vai trò (RBAC): Gán quyền cho các vai trò, sau đó các vai trò này được gán cho người dùng, đơn giản hóa việc quản lý quyền ở quy mô lớn.
  • Kiểm soát truy cập dựa trên thuộc tính (ABAC): Định nghĩa các chính sách truy cập dựa trên các thuộc tính của người dùng, tài nguyên và môi trường, cung cấp khả năng ủy quyền linh hoạt và động cao.
  • Điểm thực thi chính sách (PEP): Tích hợp trực tiếp vào mã ứng dụng hoặc cổng API để chặn các yêu cầu truy cập và truy vấn các quyết định ủy quyền.
  • Quyền chi tiết: Cho phép kiểm soát chính xác các hành động riêng lẻ (ví dụ: đọc, ghi, xóa) trên các tài nguyên cụ thể, xuống đến cấp độ trường.

Trường hợp sử dụng

Các công cụ ủy quyền là rất cần thiết cho các nhà phát triển xây dựng các ứng dụng an toàn. Chúng được sử dụng để quản lý cấp độ truy cập của người dùng trong các nền tảng SaaS, kiểm soát các microservice nào có thể giao tiếp với nhau và hạn chế quyền truy cập dữ liệu nhạy cảm dựa trên vai trò người dùng hoặc liên kết phòng ban. Điều này đảm bảo quyền riêng tư dữ liệu và bảo mật hoạt động trên các hệ thống phức tạp.

Cách chọn

Khi chọn công cụ ủy quyền, hãy xem xét mức độ chi tiết của quyền kiểm soát cần thiết (ví dụ: RBAC so với ABAC), khả năng tích hợp dễ dàng với các ngăn xếp công nghệ hiện có (SDK, API), khả năng mở rộng để xử lý cơ sở người dùng ngày càng tăng và tính linh hoạt của các ngôn ngữ định nghĩa chính sách. Đánh giá các tính năng tuân thủ, tác động hiệu suất và tổng chi phí sở hữu, bao gồm triển khai và bảo trì.

Ủy quyền use cases

1

Quản lý quyền người dùng trong các ứng dụng SaaS

Các nhà phát triển nền tảng SaaS sử dụng các công cụ ủy quyền để định nghĩa và thực thi các vai trò người dùng phức tạp (ví dụ: quản trị viên, biên tập viên, người xem) và các quyền tương ứng của họ trên các tính năng và dữ liệu khác nhau. Điều này đảm bảo rằng mỗi người dùng chỉ có thể truy cập và sửa đổi những gì họ được phép rõ ràng, duy trì tính toàn vẹn và bảo mật dữ liệu cho môi trường đa người thuê.

2

Bảo mật giao tiếp giữa các Microservice

Trong kiến trúc microservice, các nhà phát triển triển khai các chính sách ủy quyền để kiểm soát các dịch vụ nào có thể gọi các điểm cuối cụ thể hoặc truy cập dữ liệu từ các dịch vụ khác. Điều này ngăn chặn truy cập nội bộ trái phép và giới hạn phạm vi ảnh hưởng của các vi phạm bảo mật tiềm ẩn, đảm bảo giao tiếp an toàn giữa các dịch vụ.

3

Kiểm soát truy cập vào dữ liệu nhạy cảm

Các kỹ sư dữ liệu và nhà phát triển sử dụng các công cụ ủy quyền để hạn chế quyền truy cập vào dữ liệu khách hàng hoặc tài chính nhạy cảm trong cơ sở dữ liệu hoặc hồ dữ liệu. Các chính sách có thể được đặt dựa trên vai trò người dùng, phòng ban hoặc thậm chí các thuộc tính dữ liệu, đảm bảo tuân thủ các quy định như GDPR hoặc HIPAA bằng cách ngăn chặn việc tiết lộ dữ liệu trái phép.

4

Triển khai kiểm soát truy cập đa người thuê

Đối với các ứng dụng phục vụ nhiều tổ chức (người thuê), các công cụ ủy quyền cho phép cách ly nghiêm ngặt dữ liệu và chức năng giữa các người thuê. Các nhà phát triển cấu hình các chính sách để đảm bảo rằng người dùng từ một tổ chức không thể xem hoặc tương tác với dữ liệu thuộc về một tổ chức khác, cung cấp trải nghiệm người dùng an toàn và tách biệt.

5

Bảo mật API cho các tích hợp của bên thứ ba

Các nhà phát triển API sử dụng các công cụ ủy quyền để bảo vệ API của họ, đảm bảo rằng chỉ các ứng dụng hoặc đối tác bên thứ ba hợp pháp mới có thể truy cập các điểm cuối API và dữ liệu cụ thể. Điều này liên quan đến việc định nghĩa phạm vi, mã thông báo và chính sách cấp quyền chính xác, bảo vệ cơ sở hạ tầng API và dữ liệu cơ bản.

6

Đảm bảo tuân thủ các yêu cầu quy định

Các tổ chức trong các ngành được quản lý (ví dụ: tài chính, chăm sóc sức khỏe) tận dụng các công cụ ủy quyền để thực thi các chính sách kiểm soát truy cập nghiêm ngặt đáp ứng các tiêu chuẩn tuân thủ. Các nhà phát triển triển khai các quy tắc quy định ai có thể truy cập, sửa đổi hoặc kiểm toán thông tin cụ thể, cung cấp nhật ký kiểm toán về các quyết định truy cập để chứng minh sự tuân thủ quy định.

Ủy quyền FAQ

Ủy quyền là gì?

Các công cụ ủy quyền là các công cụ chuyên biệt dành cho nhà phát triển, quản lý và thực thi quyền truy cập cho người dùng và hệ thống trong một ứng dụng hoặc môi trường kỹ thuật số. Chúng xác định "những gì" một thực thể đã được xác thực được phép làm, truy cập hoặc xem, dựa trên các chính sách và quy tắc được xác định trước, đảm bảo các tương tác an toàn và có kiểm soát với tài nguyên.

Ủy quyền khác gì so với xác thực?

Các công cụ xác thực xác minh "ai" là người dùng (ví dụ: qua tên người dùng/mật khẩu, sinh trắc học), xác nhận danh tính của họ. Mặt khác, các công cụ ủy quyền xác định "những gì" người dùng đã được xác thực đó được phép làm hoặc truy cập. Xác thực là về xác minh danh tính, trong khi ủy quyền là về quản lý quyền. Chúng là các quy trình bổ sung trong việc bảo mật một ứng dụng.

Lợi ích chính của việc sử dụng các công cụ Ủy quyền là gì?

Sử dụng các công cụ ủy quyền mang lại một số lợi ích chính: tăng cường bảo mật bằng cách ngăn chặn truy cập trái phép, cải thiện sự tuân thủ các quy định bảo vệ dữ liệu (như GDPR, HIPAA), đơn giản hóa việc quản lý các quyền người dùng phức tạp và linh hoạt hơn trong việc định nghĩa các chính sách truy cập chi tiết. Chúng cũng giảm nỗ lực phát triển bằng cách tập trung hóa logic kiểm soát truy cập.

Kiểm soát truy cập dựa trên vai trò (RBAC) trong Ủy quyền là gì?

Kiểm soát truy cập dựa trên vai trò (RBAC) là một mô hình ủy quyền phổ biến, trong đó các quyền được liên kết với các vai trò cụ thể (ví dụ: "Quản trị viên", "Biên tập viên", "Khách"). Người dùng sau đó được gán một hoặc nhiều vai trò, kế thừa tất cả các quyền liên quan đến các vai trò đó. RBAC đơn giản hóa việc quản lý quyền, đặc biệt trong các tổ chức lớn, bằng cách trừu tượng hóa các quyền người dùng cá nhân thành các vai trò có thể quản lý được.

Các công cụ Ủy quyền có thể tích hợp với các nhà cung cấp danh tính hiện có không?

Có, hầu hết các công cụ ủy quyền hiện đại được thiết kế để tích hợp liền mạch với các nhà cung cấp danh tính (IdP) hiện có như Okta, Auth0, Azure AD hoặc Google Identity Platform. Điều này cho phép các ứng dụng tận dụng các thư mục người dùng và cơ chế xác thực hiện có, trong khi công cụ ủy quyền xử lý lớp thực thi quyền, tạo ra một kiến trúc bảo mật thống nhất.