ToolMage
Đăng nhập

Best 11 Bảo mật AI tools for Công cụ dành cho nhà phát triển

Popular Bảo mật AI tools in Công cụ dành cho nhà phát triển include codegate, Qodex, Hoop.dev, Oso, Permit.io, Pangea, ClawSecure, Npmscan, Domainoptic và PassGenZ, helping you work more efficiently.

ClawSecure
Freemium

ClawSecure

ClawSecure là một nền tảng bảo mật cho tác nhân AI cung cấp công cụ quét miễn phí và lớp xác minh tính toàn vẹn cho các kỹ năng và quy trình làm việc OpenClaw. Nó sử dụng Giao thức Kiểm toán 3 Lớp độc quyền với phạm vi phủ đầy đủ OWASP ASI Top 10 để phát hiện các mối đe dọa như prompt injection, phần mềm độc hại ClawHavoc và lỗ hổng chuỗi cung ứng, bảo mật hệ sinh thái tác nhân cho người dùng, nhà sáng tạo và nền tảng.

Ai Agent
Visits 10.6KFavorites 35Likes 48
Domainoptic
Free

Domainoptic

DomainOptic là một nền tảng thông tin tên miền toàn diện cung cấp một bộ công cụ miễn phí. Nền tảng này có trình tạo tên bằng AI, trình kiểm tra tính khả dụng của tên miền tức thì với tra cứu WHOIS, kiểm tra bảo mật sâu, phân tích sức khỏe DNS và hệ thống chấm điểm khả năng thương hiệu độc đáo để giúp bạn tìm kiếm, phân tích và bảo vệ tên miền hoàn hảo.

Bảo mật
Visits 6.6KFavorites 112Likes 120
Npmscan
Freemium

Npmscan

Npmscan là một trình quét bảo mật được hỗ trợ bởi AI, được thiết kế để bảo vệ các nhà phát triển khỏi các gói npm độc hại. Nó cung cấp khả năng phát hiện mối đe dọa theo thời gian thực, phân tích sâu các phụ thuộc và cảnh báo tức thì để ngăn chặn các cuộc tấn công chuỗi cung ứng, phần mềm độc hại đánh cắp tiền điện tử và các lỗ hổng khác.

Bảo mật
Visits 7.9KFavorites 147Likes 127
Hoop.dev
Freemium

Hoop.dev

Hoop.dev là một cổng truy cập được hỗ trợ bởi AI, cung cấp bảo mật vô hình cho nhà phát triển và quyền kiểm soát dòng lệnh cho quản trị viên. Nó cung cấp quyền truy cập an toàn, có thể kiểm toán vào cơ sở dữ liệu và máy chủ, với tính năng che giấu dữ liệu bằng AI thời gian thực, ghi lại phiên làm việc và quy trình phê duyệt được tinh giản để tăng cường bảo mật mà không làm gián đoạn năng suất.

Bảo mật
Visits 88.2KFavorites 163Likes 157
codegate
Free

codegate

Codegate là một cổng bảo mật mã nguồn mở và khung ghép kênh cho các hệ thống tác tử AI. Được phát triển bởi Stacklok, nó cung cấp không gian làm việc an toàn và kiểm soát truy cập dựa trên chính sách, cho phép các nhà phát triển xây dựng và quản lý các ứng dụng đa tác tử phức tạp một cách an toàn và hiệu quả.

Khung tác nhân
Visits 636.1MFavorites 132Likes 139
Permit.io
Freemium

Permit.io

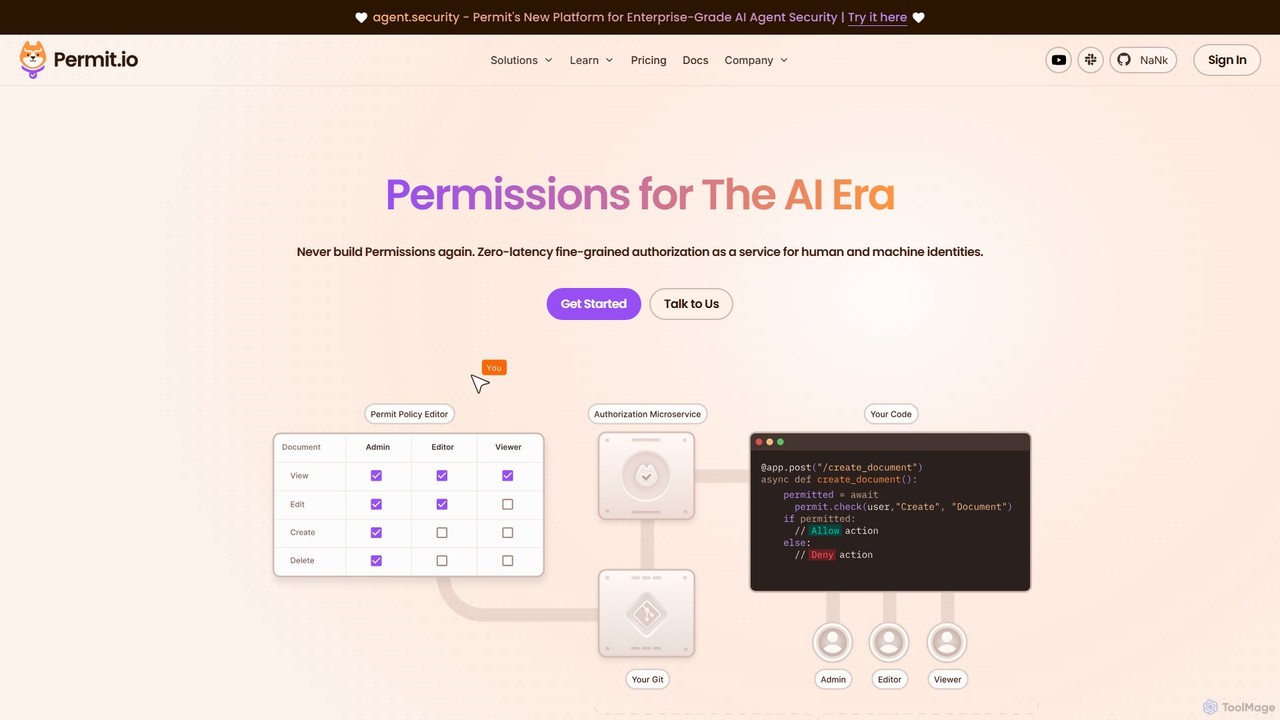
Permit.io là một nền tảng ủy quyền full-stack được thiết kế cho kỷ nguyên AI. Nó đơn giản hóa việc triển khai các kiểm soát truy cập phức tạp như RBAC, ABAC và ReBAC cho các nhà phát triển. Với trình chỉnh sửa chính sách không cần mã, tích hợp GitOps và các thành phần giao diện người dùng có thể nhúng, nó cho phép toàn bộ nhóm quản lý quyền một cách an toàn và hiệu quả. Nền tảng này đảm bảo các quyết định có độ trễ thấp bằng cách chạy trên mô hình lai, giữ dữ liệu nhạy cảm trong mạng của bạn đồng thời cung cấp sự tuân thủ mạnh mẽ và khả năng mở rộng cho các ứng dụng hiện đại, bao gồm cả những ứng dụng được hỗ trợ bởi các tác nhân AI.

Bảo mật
Visits 64.2KFavorites 131Likes 116
PassGenZ
Free

PassGenZ

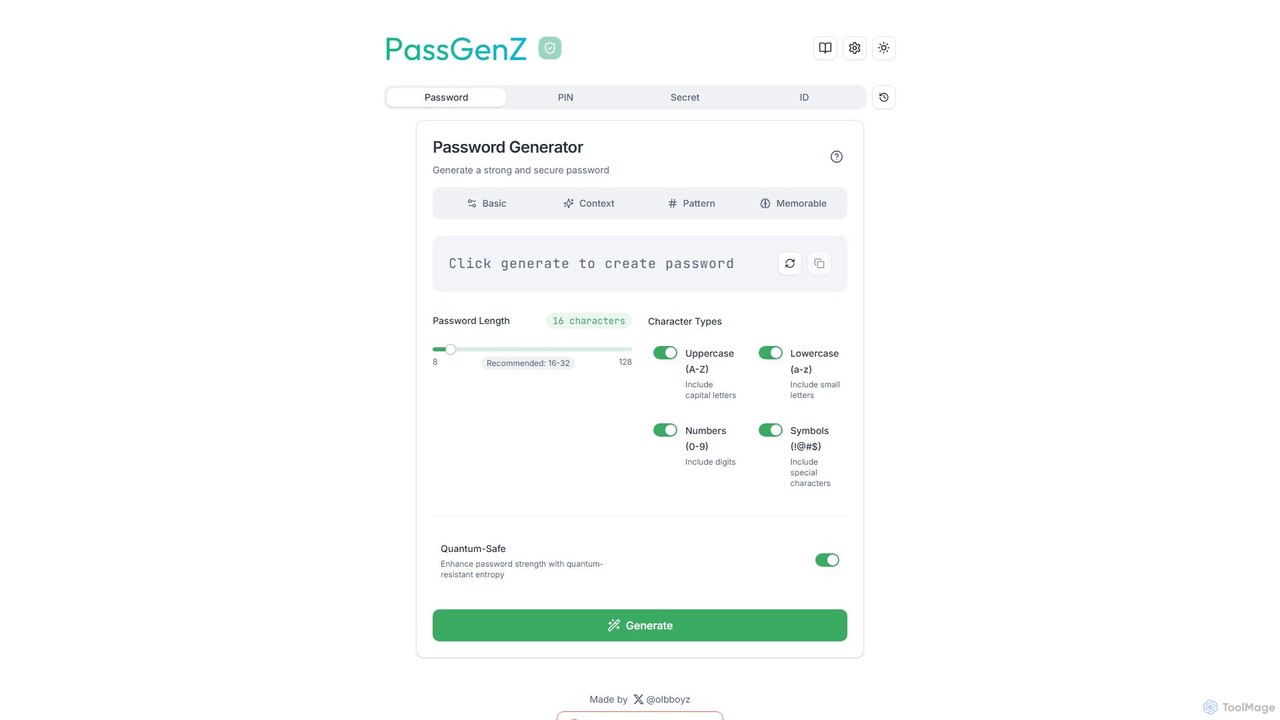
PassGenZ là một trình tạo mật khẩu trực tuyến tiên tiến và miễn phí, tạo ra các mật khẩu mạnh, an toàn và có thể tùy chỉnh. Nó có nhiều chế độ tạo, bao gồm cụm mật khẩu dễ nhớ và tùy chọn an toàn lượng tử độc đáo để bảo mật trong tương lai. Tạo mật khẩu, mã PIN và ID bí mật ngay lập tức trong trình duyệt của bạn với sự tập trung vào quyền riêng tư và bảo mật.

Bảo mật
Visits 6.5KFavorites 122Likes 134
Oso
Freemium

Oso

Oso là một nền tảng Cấp phép dưới dạng Dịch vụ (Authorization as a Service) dành cho nhà phát triển. Nó đơn giản hóa việc triển khai các logic kiểm soát truy cập phức tạp như RBAC, ReBAC và ABAC. Sử dụng ngôn ngữ chính sách khai báo Polar, các nhóm kỹ thuật có thể nhanh chóng xây dựng và thực thi các quyền chi tiết cho bất kỳ ứng dụng nào, bao gồm cả các ứng dụng AI-native hiện đại với quy trình làm việc của agent và hệ thống RAG, giúp tăng tốc độ phát triển và tăng cường bảo mật.

An ninh
Visits 65.9KFavorites 111Likes 98
oso.ai
Freemium

oso.ai

oso.ai là một nền tảng ủy quyền do AI cung cấp giúp các nhà phát triển xây dựng, quản lý và thực thi kiểm soát truy cập chi tiết. Nó đơn giản hóa các chính sách bảo mật phức tạp bằng ngôn ngữ tự nhiên, tự động hóa thông minh và một công cụ chính sách linh hoạt.

Tuân thủ
Visits 6.3KFavorites 132Likes 128
Qodex
Freemium

Qodex

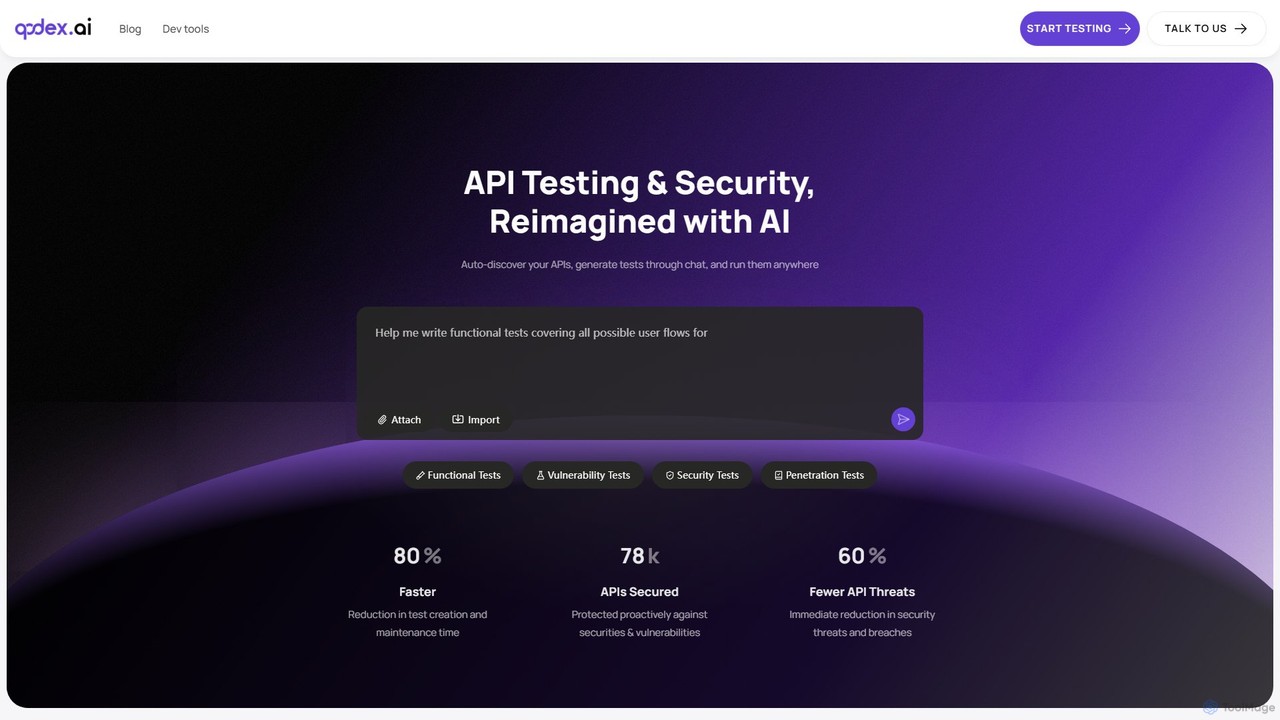
Qodex là một nền tảng do AI cung cấp giúp đơn giản hóa và tăng tốc độ kiểm thử và bảo mật API. Nó tự động khám phá các API của bạn, tạo ra các bài kiểm thử toàn diện từ các câu lệnh tiếng Anh đơn giản và tích hợp liền mạch vào quy trình làm việc của nhà phát triển. Giảm 80% thời gian tạo bài kiểm thử và phát hành phần mềm không lỗi nhanh hơn.

Bảo mật
Visits 110.8KFavorites 154Likes 161
Pangea
Freemium

Pangea

Pangea là một nền tảng ưu tiên nhà phát triển, cung cấp một bộ dịch vụ bảo mật dựa trên API. Nó cung cấp các rào cản bảo mật thiết yếu cho các ứng dụng web và AI, cho phép nhà phát triển dễ dàng nhúng các tính năng như ghi nhật ký kiểm toán an toàn, biên tập dữ liệu, tình báo mối đe dọa và xác thực. Pangea được thiết kế để tăng tốc độ phát triển đồng thời đảm bảo các ứng dụng an toàn và tuân thủ ngay từ đầu.

An ninh
Visits 17.9KFavorites 164Likes 163

About Bảo mật

Công cụ Bảo mật AI là một lớp tiện ích dành cho nhà phát triển, tận dụng trí tuệ nhân tạo để chủ động xác định, phân tích và giảm thiểu các lỗ hổng bảo mật. Các công cụ này tích hợp các mô hình học máy để quét mã, giám sát hành vi ứng dụng và phát hiện các mối đe dọa với độ chính xác cao hơn so với các hệ thống dựa trên quy tắc truyền thống. Chúng cho phép các nhà phát triển nhúng bảo mật trực tiếp vào vòng đời phát triển (DevSecOps), tự động hóa các tác vụ phức tạp và giảm thời gian khắc phục các sự cố nghiêm trọng. Cách tiếp cận này giúp xây dựng phần mềm có khả năng phục hồi và an toàn hơn ngay từ đầu.

Tính năng Cốt lõi

  • Phân tích Mã thông minh: Sử dụng AI để thực hiện phân tích tĩnh (SAST) và động (DAST) sâu, xác định các lỗ hổng phức tạp và lỗi logic trong mã.
  • Phát hiện Mối đe dọa theo Thời gian thực: Sử dụng các mô hình học máy để giám sát nhật ký ứng dụng và lưu lượng mạng nhằm phát hiện các mẫu bất thường và các mối đe dọa zero-day.
  • Ưu tiên Lỗ hổng: Tự động đánh giá và xếp hạng các lỗ hổng dựa trên ngữ cảnh, khả năng khai thác và tác động kinh doanh tiềm tàng, giúp nhà phát triển tập trung nỗ lực.
  • Kiểm thử Bảo mật Tự động: Mô phỏng các cuộc tấn công mạng tinh vi bằng các tác nhân AI để chủ động khám phá và vá các điểm yếu bảo mật trong ứng dụng và API.

Kịch bản Áp dụng

Các công cụ này rất cần thiết cho các nhóm DevSecOps nhằm mục đích tích hợp bảo mật liên tục vào quy trình CI/CD của họ. Chúng cũng được các chuyên gia bảo mật ứng dụng (AppSec) sử dụng rộng rãi để săn lùng các mối đe dọa nâng cao và bởi các nhà phát triển phần mềm làm việc trên các ứng dụng quan trọng trong các lĩnh vực như tài chính, y tế và thương mại điện tử, nơi bảo mật dữ liệu là tối quan trọng.

Cách Lựa chọn

Khi chọn một công cụ Bảo mật AI, hãy xem xét khả năng tích hợp của nó với ngăn xếp phát triển hiện tại của bạn (IDE, CI/CD, kho lưu trữ). Đánh giá độ chính xác phát hiện của nó, cụ thể là tỷ lệ dương tính giả và âm tính giả. Đảm bảo nó hỗ trợ các ngôn ngữ lập trình và framework mà nhóm của bạn sử dụng. Cuối cùng, hãy đánh giá các tính năng báo cáo và khả năng giúp đáp ứng các tiêu chuẩn tuân thủ như GDPR, HIPAA hoặc PCI DSS.

Featured tool rankings

Bảo mật use cases

1

Tự động hóa Đánh giá Bảo mật Mã trong Quy trình CI/CD

Một kỹ sư DevOps tích hợp một công cụ bảo mật AI trực tiếp vào quy trình tích hợp liên tục/phân phối liên tục (CI/CD) của họ. Đối với mỗi lần commit mã, công cụ sẽ tự động thực hiện quét bảo mật toàn diện. Nó sử dụng học máy để xác định không chỉ các lỗ hổng đã biết mà còn cả các khai thác zero-day tiềm năng và các lỗi logic phức tạp. Nếu phát hiện sự cố nghiêm trọng, quá trình xây dựng sẽ tự động thất bại và một báo cáo chi tiết kèm theo đề xuất khắc phục sẽ được gửi cho nhà phát triển. Quá trình này dịch chuyển bảo mật sang trái (shift left), ngăn chặn các lỗ hổng lọt vào môi trường sản xuất và tiết kiệm đáng kể thời gian khắc phục.

2

Phát hiện Hành vi Bất thường trong Ứng dụng Trực tiếp

Một nhóm Vận hành Bảo mật (SecOps) triển khai một công cụ bảo mật AI để giám sát một ứng dụng thương mại điện tử có lưu lượng truy cập cao. Công cụ này thiết lập một đường cơ sở về hành vi bình thường của người dùng và hệ thống bằng cách phân tích nhật ký, lệnh gọi API và lưu lượng mạng. Khi phát hiện một sự sai lệch so với đường cơ sở này—chẳng hạn như một chuỗi yêu cầu API bất thường hoặc một người dùng truy cập dữ liệu từ một vị trí địa lý mới vào một giờ lạ—nó ngay lập tức đánh dấu đó là một mối đe dọa tiềm tàng. Điều này cho phép nhóm điều tra và ứng phó với các cuộc tấn công tinh vi, như nhồi nhét thông tin đăng nhập hoặc các mối đe dọa nội bộ, trong thời gian thực trước khi xảy ra một vụ vi phạm lớn.

3

Ưu tiên Khắc phục các Lỗ hổng Nghiêm trọng

Một người quản lý bảo mật ứng dụng (AppSec) phải đối mặt với hàng nghìn lỗ hổng tồn đọng được xác định bởi các máy quét khác nhau. Bằng cách sử dụng một công cụ bảo mật AI, họ có thể tự động làm giàu dữ liệu này. AI phân tích ngữ cảnh của từng lỗ hổng, bao gồm vị trí của nó trong mã, khả năng truy cập từ internet và liệu có tồn tại một khai thác đang hoạt động hay không. Sau đó, nó tạo ra một danh sách ưu tiên, làm nổi bật 10-20% lỗ hổng gây ra rủi ro thực sự và ngay lập tức cho doanh nghiệp. Điều này cho phép nhóm phát triển tập trung nguồn lực hạn chế của mình vào việc sửa chữa những gì quan trọng nhất, giảm đáng kể mức độ rủi ro của tổ chức.

4

Bảo vệ API khỏi các cuộc tấn công tinh vi

Một nhà phát triển backend chịu trách nhiệm về một bộ API công khai xử lý dữ liệu khách hàng nhạy cảm. Họ sử dụng một công cụ bảo mật API được hỗ trợ bởi AI vượt xa giới hạn tốc độ đơn giản. Công cụ này học logic cụ thể và luồng dữ liệu dự kiến cho mỗi điểm cuối API. Sau đó, nó có thể phát hiện và chặn các cuộc tấn công khai thác các lỗ hổng logic nghiệp vụ, ủy quyền cấp đối tượng bị hỏng (BOLA) và các mối đe dọa khác trong Top 10 API của OWASP mà Tường lửa ứng dụng web (WAF) truyền thống thường bỏ lỡ. Điều này đảm bảo tính toàn vẹn và bảo mật của dữ liệu được truyền qua các API.

5

Mô phỏng các cuộc tấn công thực tế để kiểm thử xâm nhập

Một nhóm kiểm thử xâm nhập sử dụng một nền tảng do AI điều khiển để tăng cường các nỗ lực kiểm thử thủ công của họ. Họ xác định ứng dụng mục tiêu và mục tiêu kinh doanh, và AI tự động khám phá ứng dụng, xác định các vectơ tấn công tiềm năng và cố gắng khai thác chúng. AI có thể mô phỏng hành vi của một kẻ tấn công con người, xâu chuỗi nhiều lỗ hổng có mức độ nghiêm trọng thấp lại với nhau để tạo ra một con đường khai thác có tác động lớn. Điều này cung cấp một đánh giá toàn diện và liên tục hơn về tình trạng bảo mật của ứng dụng so với chỉ các bài kiểm tra thủ công định kỳ.

6

Tạo mã an toàn với Trợ lý AI

Một nhà phát triển cấp dưới đang xây dựng một tính năng mới yêu cầu xử lý dữ liệu do người dùng gửi. Họ sử dụng một trợ lý lập trình được hỗ trợ bởi AI tích hợp vào IDE của họ. Khi họ viết mã, trợ lý cung cấp phản hồi bảo mật theo thời gian thực, gắn cờ các lỗ hổng tiềm ẩn như SQL injection hoặc Cross-Site Scripting (XSS). Nó không chỉ làm nổi bật mã không an toàn mà còn đề xuất một phiên bản an toàn, đã được sửa chữa. Điều này đóng vai trò như một công cụ học tập tương tác, giúp nhà phát triển viết mã an toàn hơn ngay từ đầu và nhúng các phương pháp bảo mật tốt nhất vào quy trình làm việc hàng ngày của họ.

Bảo mật FAQ

Công cụ Bảo mật AI dành cho nhà phát triển là gì?

Công cụ Bảo mật AI là các giải pháp phần mềm tiên tiến sử dụng trí tuệ nhân tạo, đặc biệt là học máy, để giúp các nhà phát triển tìm, sửa và ngăn chặn các lỗ hổng bảo mật trong mã và ứng dụng của họ. Không giống như các công cụ truyền thống dựa vào các quy tắc và chữ ký cố định, các công cụ được hỗ trợ bởi AI có thể học hỏi từ các bộ dữ liệu khổng lồ về mã và các mẫu tấn công để xác định các mối đe dọa mới và phức tạp. Chúng được thiết kế để tích hợp liền mạch vào quy trình làm việc của nhà phát triển, một thực tiễn được gọi là DevSecOps.

Công cụ Bảo mật AI khác với các công cụ phân tích tĩnh (SAST) truyền thống như thế nào?

Sự khác biệt chính nằm ở phương pháp phát hiện và độ chính xác của chúng. Các công cụ SAST truyền thống sử dụng một bộ quy tắc được xác định trước để quét các mẫu lỗ hổng đã biết, điều này có thể dẫn đến số lượng dương tính giả cao và bỏ sót các lỗi phức tạp, phụ thuộc vào ngữ cảnh. Các công cụ Bảo mật AI sử dụng các mô hình học máy được đào tạo trên hàng triệu lỗ hổng để hiểu ngữ cảnh và logic của mã. Điều này cho phép chúng:

  • Xác định các lỗ hổng mới và zero-day.
  • Giảm đáng kể các trường hợp dương tính giả bằng cách hiểu ý định của nhà phát triển.
  • Ưu tiên các phát hiện dựa trên rủi ro thực tế và khả năng khai thác.

Làm cách nào để chọn công cụ Bảo mật AI phù hợp?

Việc chọn công cụ phù hợp phụ thuộc vào nhu cầu cụ thể của nhóm bạn. Hãy xem xét các yếu tố chính sau:

  • Tích hợp quy trình làm việc: Nó có tích hợp trơn tru với IDE, kho mã nguồn (ví dụ: GitHub, GitLab) và quy trình CI/CD của bạn không?
  • Hỗ trợ ngôn ngữ và framework: Nó có bao quát toàn bộ ngăn xếp công nghệ của bạn không?
  • Độ chính xác và ưu tiên: Yêu cầu các điểm chuẩn về tỷ lệ dương tính/âm tính giả và đánh giá mức độ ưu tiên của nó đối với các lỗ hổng nghiêm trọng.
  • Hướng dẫn khắc phục: Nó có cung cấp lời khuyên rõ ràng, có thể hành động để các nhà phát triển khắc phục các sự cố đã xác định không?

Những lợi ích chính của việc tích hợp AI vào bảo mật là gì?

Việc tích hợp AI vào bảo mật mang lại một số lợi ích chính cho các nhóm phát triển. Nó tự động hóa quy trình đánh giá mã thủ công tốn thời gian, cho phép chu kỳ phát triển nhanh hơn. Nó cải thiện độ chính xác phát hiện mối đe dọa, tìm ra các lỗ hổng tinh vi mà các công cụ cũ hơn sẽ bỏ lỡ. AI cũng vượt trội trong việc ưu tiên các rủi ro, giúp các nhóm tập trung vào các vấn đề quan trọng nhất trước tiên. Cuối cùng, nó cho phép một văn hóa bảo mật chủ động "dịch chuyển sang trái", nơi bảo mật là trách nhiệm chung ngay từ đầu quá trình phát triển, chứ không phải là một suy nghĩ sau.

Các công cụ Bảo mật AI có khó sử dụng đối với nhà phát triển không?

Hầu hết các công cụ Bảo mật AI hiện đại được thiết kế dành cho các nhà phát triển và hướng đến sự dễ sử dụng. Chúng thường tích hợp trực tiếp vào các môi trường quen thuộc như Visual Studio Code, JetBrains IDEs hoặc các yêu cầu kéo của GitHub. Mục tiêu là cung cấp phản hồi ngay lập tức, nhận biết ngữ cảnh mà không buộc các nhà phát triển phải rời khỏi quy trình làm việc của họ hoặc trở thành chuyên gia bảo mật. Các công cụ tốt nhất cung cấp giải thích rõ ràng và các đề xuất mã có thể hành động, giúp dễ dàng hiểu và khắc phục các lỗ hổng một cách nhanh chóng.