ToolMage
Đăng nhập

Best 3 Bảo mật mã AI tools for Phát triển

Popular Bảo mật mã AI tools in Phát triển include CodeThreat, Gammacode và AppSec Assistant, helping you work more efficiently.

Gammacode
Freemium

Gammacode

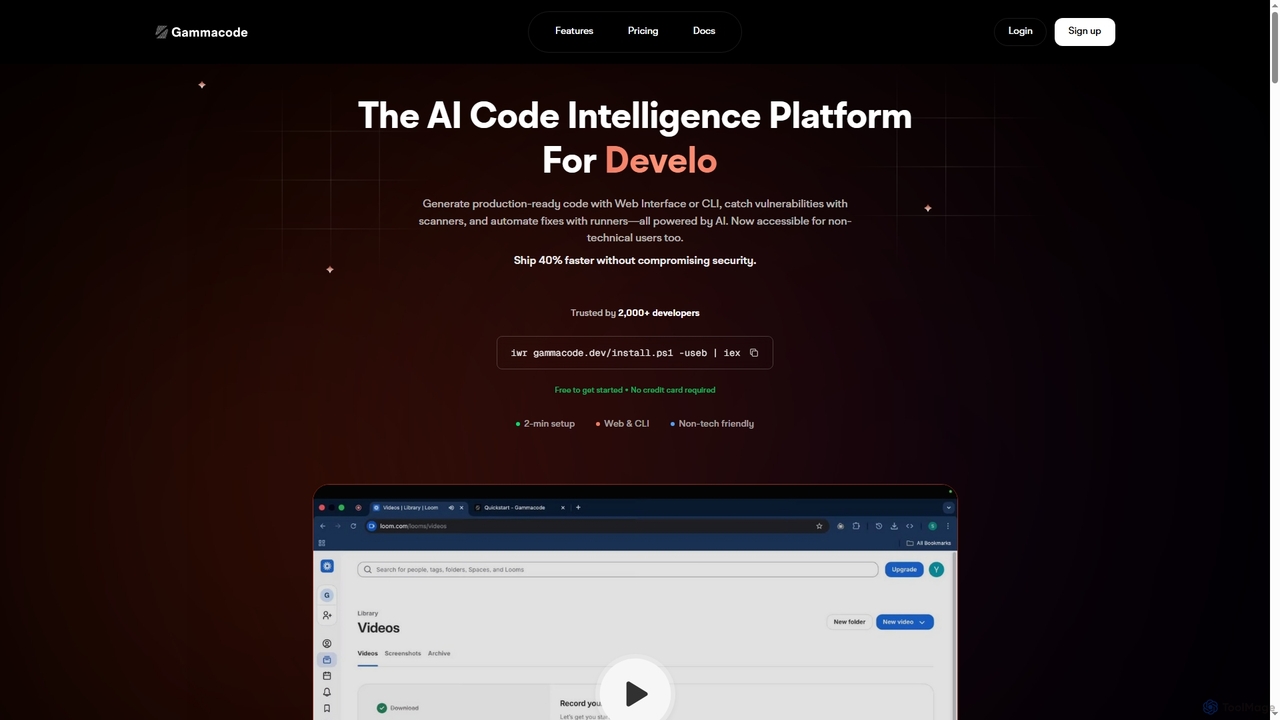
Gammacode là nền tảng thông minh mã nguồn được hỗ trợ bởi AI, được thiết kế để tăng tốc phát triển phần mềm bằng cách tạo mã sẵn sàng cho sản xuất, phát hiện lỗ hổng và tự động sửa lỗi. Nó hỗ trợ cả người dùng kỹ thuật và phi kỹ thuật thông qua giao diện web và CLI, nhấn mạnh quyền riêng tư và bảo mật.

Tạo mã
Visits 6.4KFavorites 120Likes 128
CodeThreat

CodeThreat

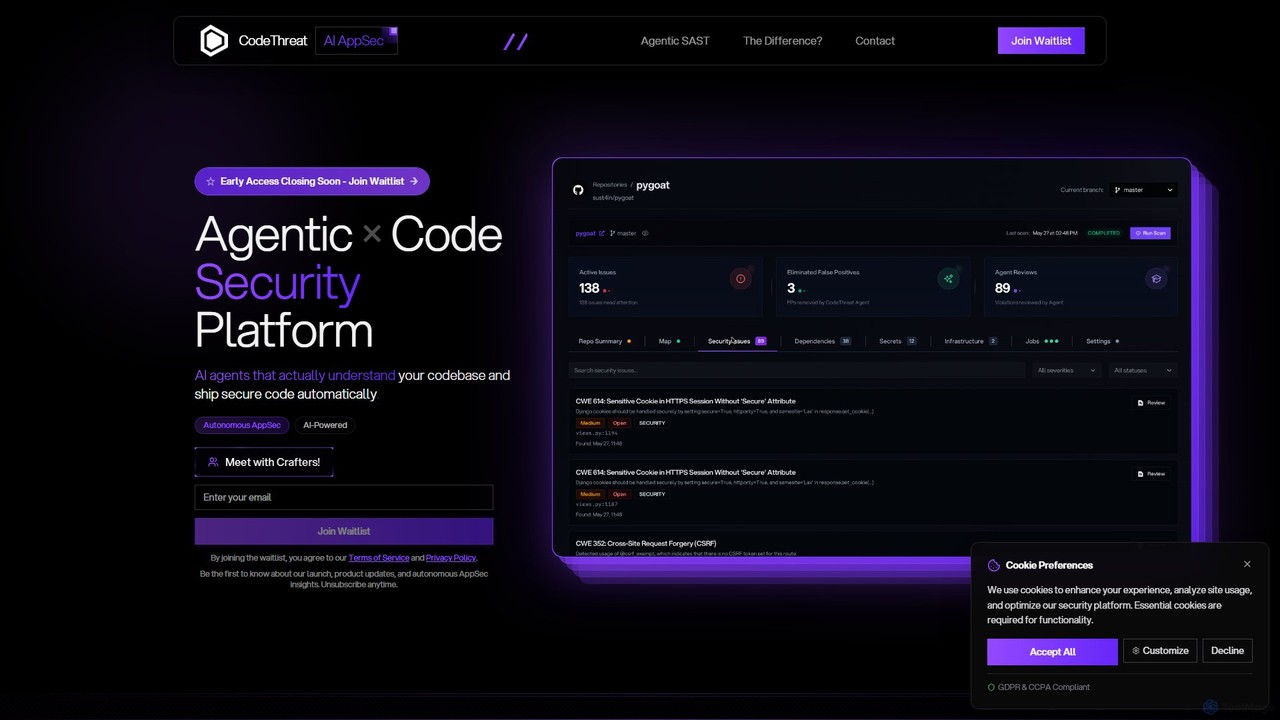
CodeThreat là một nền tảng SAST có tác nhân được hỗ trợ bởi AI, hoạt động như một kỹ sư bảo mật ứng dụng tự trị. Nó hiểu sâu về cơ sở mã của bạn, xác định các lỗ hổng theo ngữ cảnh, loại bỏ các cảnh báo sai và tự động khắc phục các mối đe dọa, đảm bảo bạn cung cấp mã an toàn mà không làm chậm quá trình phát triển.

Bảo mật mã
Visits 7.3KFavorites 156Likes 161
AppSec Assistant
Freemium

AppSec Assistant

Một trợ lý hỗ trợ bởi AI được tích hợp vào Jira Cloud cung cấp các đề xuất bảo mật tự động cho việc phát triển phần mềm. Nó giúp các nhà phát triển viết mã bảo mật theo thiết kế, hợp lý hóa các bài đánh giá AppSec và nhúng bảo mật trực tiếp vào SDLC.

Bảo mật mã
Visits 6.3KFavorites 146Likes 130

About Bảo mật mã

Công cụ Bảo mật Mã là các giải pháp được hỗ trợ bởi AI được thiết kế để xác định, ngăn chặn và khắc phục các lỗ hổng trong mã phần mềm. Các công cụ này tận dụng học máy và phân tích tĩnh/động để phát hiện các lỗi bảo mật sớm trong vòng đời phát triển. Chúng tăng cường tính toàn vẹn của phần mềm và bảo vệ các ứng dụng khỏi các mối đe dọa mạng tiềm ẩn, làm cho các quy trình phát triển trở nên mạnh mẽ và an toàn hơn.

Tính năng cốt lõi

  • Quét lỗ hổng tự động: Tự động quét mã nguồn, tệp nhị phân và các phụ thuộc để tìm các điểm yếu bảo mật đã biết và chưa biết.
  • Phát hiện mối đe dọa theo thời gian thực: Giám sát các thay đổi mã và môi trường phát triển để gắn cờ các vấn đề bảo mật khi chúng xuất hiện.
  • Kiểm tra tuân thủ: Đảm bảo mã tuân thủ các tiêu chuẩn bảo mật ngành và các yêu cầu quy định (ví dụ: OWASP Top 10, GDPR).
  • Đề xuất khắc phục do AI điều khiển: Cung cấp các khuyến nghị thông minh và đoạn mã để sửa các lỗ hổng đã xác định.
  • Bảo mật chuỗi cung ứng: Phân tích các thư viện của bên thứ ba và các thành phần mã nguồn mở để tìm các rủi ro bảo mật nhúng.

Các trường hợp áp dụng

Các nhóm phát triển phần mềm tích hợp các công cụ Bảo mật Mã vào quy trình CI/CD của họ để tự động quét mọi cam kết mã, đảm bảo rằng không có lỗ hổng mới nào được đưa vào cơ sở mã. Điều này giúp duy trì tư thế bảo mật cao ngay từ những giai đoạn đầu của quá trình phát triển. Các kiểm toán viên bảo mật và cán bộ tuân thủ sử dụng các công cụ này để thực hiện đánh giá bảo mật toàn diện, xác minh việc tuân thủ các quy định của ngành và tạo báo cáo chi tiết cho các cuộc kiểm toán nội bộ và bên ngoài.

Cách chọn

Khi chọn công cụ Bảo mật Mã, hãy xem xét khả năng tích hợp của chúng với các môi trường phát triển hiện có (IDE, CI/CD). Đánh giá các loại lỗ hổng mà chúng có thể phát hiện (SAST, DAST, SCA) và độ chính xác của chúng trong việc giảm thiểu các cảnh báo sai. Ngoài ra, hãy đánh giá sự rõ ràng và khả năng hành động của các đề xuất khắc phục của chúng và sự hỗ trợ của chúng cho các ngôn ngữ lập trình khác nhau.

Bảo mật mã use cases

1

Phát hiện lỗ hổng tự động trong CI/CD

Một kỹ sư DevOps tích hợp công cụ Bảo mật Mã được hỗ trợ bởi AI vào quy trình tích hợp liên tục/triển khai liên tục (CI/CD) của họ. Mỗi khi nhà phát triển đẩy mã mới, công cụ sẽ tự động quét các lỗ hổng phổ biến như SQL injection hoặc cross-site scripting, cung cấp phản hồi ngay lập tức và ngăn chặn mã không an toàn đến môi trường sản xuất.

2

Bảo mật các phụ thuộc mã nguồn mở

Một kiến trúc sư phần mềm cần đảm bảo rằng tất cả các thư viện của bên thứ ba và mã nguồn mở được sử dụng trong dự án của họ không có các lỗ hổng đã biết. Công cụ Bảo mật Mã thực hiện Phân tích Thành phần Phần mềm (SCA), xác định các thành phần lỗi thời hoặc bị xâm phạm và đề xuất các giải pháp thay thế hoặc bản vá an toàn, giảm đáng kể rủi ro chuỗi cung ứng.

3

Phản hồi bảo mật theo thời gian thực cho nhà phát triển

Một nhà phát triển đang viết các tính năng mới trong IDE của họ. Công cụ Bảo mật Mã cung cấp các gợi ý và cảnh báo nội tuyến theo thời gian thực về các lỗ hổng bảo mật tiềm ẩn khi họ gõ, hướng dẫn họ viết mã an toàn hơn ngay từ đầu và giảm nhu cầu tái cấu trúc rộng rãi sau này.

4

Đảm bảo tuân thủ quy định

Nhóm phát triển của một tổ chức tài chính phải tuân thủ các quy định nghiêm ngặt của ngành như PCI DSS. Họ sử dụng các công cụ Bảo mật Mã để tự động kiểm tra cơ sở mã của mình theo các tiêu chuẩn này, tạo báo cáo tuân thủ và làm nổi bật các khu vực cần chú ý, hợp lý hóa quy trình kiểm toán.

5

Săn lùng mối đe dọa chủ động trong mã cũ

Một doanh nghiệp có một cơ sở mã cũ lớn đã không được kiểm toán bảo mật kỹ lưỡng trong nhiều năm. Nền tảng Bảo mật Mã sử dụng AI để phân tích toàn bộ cơ sở mã, xác định các lỗ hổng tinh vi, phức tạp có thể bị bỏ qua bởi các đánh giá thủ công, từ đó chủ động giảm thiểu các rủi ro tồn tại lâu dài.

6

Đào tạo và giáo dục bảo mật

Một trưởng nhóm bảo mật sử dụng các thông tin chi tiết từ các công cụ Bảo mật Mã để xác định các lỗi mã hóa phổ biến do nhóm của họ mắc phải. Sau đó, họ tận dụng các giải thích chi tiết về lỗ hổng và các ví dụ khắc phục của công cụ để tạo các mô-đun đào tạo bảo mật có mục tiêu, cải thiện nhận thức bảo mật tổng thể và các thực hành mã hóa của nhân viên phát triển.

Bảo mật mã FAQ

Công cụ Bảo mật Mã được hỗ trợ bởi AI là gì?

Công cụ Bảo mật Mã được hỗ trợ bởi AI là các giải pháp phần mềm sử dụng trí tuệ nhân tạo và học máy để tự động phân tích mã nguồn, tệp nhị phân và các phụ thuộc nhằm xác định các lỗ hổng bảo mật. Chúng vượt xa việc quét dựa trên quy tắc truyền thống bằng cách học hỏi từ các tập dữ liệu lớn về mã và khai thác, cho phép phát hiện chính xác và chủ động hơn các lỗi bảo mật phức tạp trong suốt vòng đời phát triển phần mềm.

Công cụ Bảo mật Mã khác với các phương pháp kiểm thử truyền thống như thế nào?

Kiểm thử bảo mật truyền thống thường dựa vào đánh giá thủ công, kiểm thử xâm nhập hoặc khớp mẫu đơn giản. Các công cụ Bảo mật Mã, đặc biệt là những công cụ được tăng cường bằng AI, cung cấp khả năng quét tự động, liên tục trên toàn bộ cơ sở mã. Chúng có thể phát hiện các lỗ hổng tinh vi, phụ thuộc vào ngữ cảnh, giảm thiểu cảnh báo sai và cung cấp phản hồi theo thời gian thực, tích hợp liền mạch vào các quy trình CI/CD hiện đại để giải quyết vấn đề sớm hơn và hiệu quả hơn.

Công cụ Bảo mật Mã có thể phát hiện những loại lỗ hổng nào?

Công cụ Bảo mật Mã có thể phát hiện nhiều loại lỗ hổng, bao gồm các vấn đề phổ biến như SQL injection, cross-site scripting (XSS), deserialization không an toàn và xác thực bị hỏng. Các công cụ nâng cao cũng xác định các cấu hình sai, lộ dữ liệu nhạy cảm, tham chiếu đối tượng trực tiếp không an toàn và các lỗ hổng trong thư viện của bên thứ ba (Phân tích Thành phần Phần mềm - SCA), bao gồm cả các mối đe dọa đã biết và mới nổi.

Ai được hưởng lợi nhiều nhất từ việc sử dụng các công cụ Bảo mật Mã?

Các nhà phát triển phần mềm được hưởng lợi từ phản hồi theo thời gian thực và các đề xuất khắc phục, giúp họ viết mã an toàn ngay từ đầu. Các kỹ sư DevOps và bảo mật sử dụng chúng để tự động hóa kiểm tra bảo mật trong các quy trình CI/CD, đảm bảo bảo mật liên tục. Các tổ chức được hưởng lợi từ việc giảm rủi ro bảo mật, cải thiện tuân thủ, chu kỳ phát triển nhanh hơn và tiết kiệm chi phí đáng kể bằng cách phát hiện lỗ hổng sớm.

Làm thế nào để tôi tích hợp các công cụ Bảo mật Mã vào quy trình làm việc phát triển của mình?

Hầu hết các công cụ Bảo mật Mã đều cung cấp các tùy chọn tích hợp linh hoạt. Chúng có thể được tích hợp trực tiếp vào Môi trường Phát triển Tích hợp (IDE) để có phản hồi theo thời gian thực, vào hệ thống kiểm soát phiên bản (như Git) để quét tự động khi cam kết, và vào các quy trình CI/CD (như Jenkins, GitLab CI, GitHub Actions) để kiểm thử bảo mật liên tục. Nhiều công cụ cũng cung cấp API cho các tích hợp tùy chỉnh và báo cáo.